

AI 智能创作
在分级权限体系下智能生成内容,自动继承密级标签与访问权限,杜绝高密文档越权创作与传播风险,满足合规审计要求。
在分级权限体系下智能生成内容,自动继承密级标签与访问权限,杜绝高密文档越权创作与传播风险,满足合规审计要求。

自动识别敏感数据并分级打标,触发对应权限保护策略,解决人工分类滞后导致的越权访问隐患,实现数据分类与权限管控联动。

支持单元格级细粒度权限分配,财务与项目数据按组织架构分层可见,配合离职自动回收机制,消除人员变动带来的数据泄露隐患。

跨国协作中保持文档密级标签与权限策略继承,翻译过程全程受控,防止涉外敏感信息在语言转换中突破分级保护边界。

构建三员分立分级权限体系,实现文档、IM、会议全场景权限管控,解决信创与X86环境策略割裂问题,满足等保2.0及分保合规要求。
企业在落地权限分级管理时常面临超级管理员权限过大缺乏制衡、人员离职后权限回收滞后造成数据泄露隐患、信创与X86环境权限策略割裂等多重挑战。WPS 365商业版提供三员分立机制、细粒度到单元格级别的权限管控、离职自动触发权限回收流水线及信创零信任权限体系,满足金融、地产、高校、制造等行业等保2.0及分保合规要求,实现跨平台权限策略双向同步与全终端实时生效。
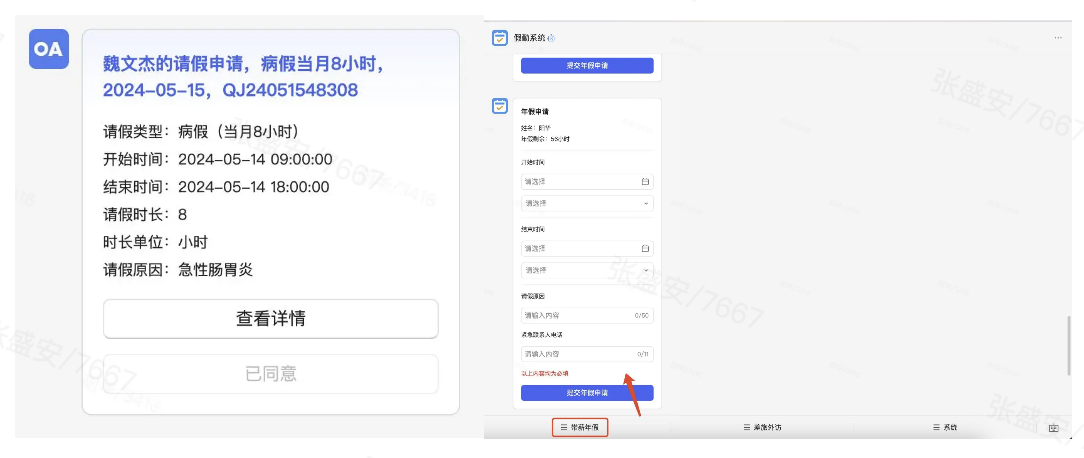
企业在落地权限分级管理时常面临多重挑战。首先是超级管理员权限过大的单点风险,传统体系中缺乏制衡机制,涉密文档容易出现越权访问;其次是人员离职或调岗后的权限回收滞后,造成数据泄露隐患;再者是信创与X86环境权限策略割裂,跨平台配置繁琐导致管理负担加重。此外,通讯场景中的高管信息暴露、随意建群,以及会议中无关人员入会、录制权限失控等问题,也暴露出权限边界的模糊。
针对这些痛点,WPS 365商业高级版(399元/人/年)及商业旗舰版(599元/人/年)提供了系统化解决方案。通过三员分立机制(系统管理员、安全保密管理员、安全审计员)实现权限制衡,满足等保2.0及分保要求;支持离职自动触发权限回收流水线,确保数据访问即时终止。需要注意的是,三员管理等部分高级功能可能需要联系销售开通或属于特定版本权益。
在文档安全层面,商业旗舰版支持细粒度到单元格级别的权限管控,配合动态水印与操作审计,满足金融、军工、高校等行业的分级保护需求。对于外部协作场景,可设置限时访问与防截屏保护,阻断通过IM或邮件渠道的信息泄露。体验版(0元)及商业协作版(199元/人/年)提供基础权限管理,但细粒度管控与高级安全特性需升级至更高版本或联系销售获取。
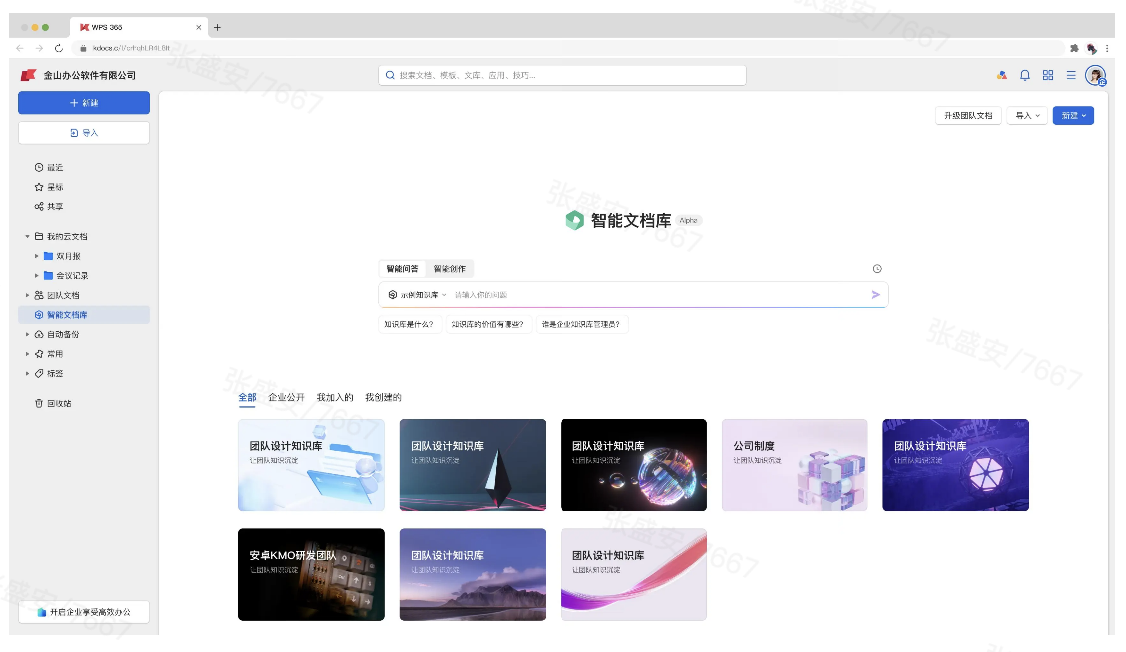
在金融行业,WPS 365通过文档密级标签与字段级权限管控,解决客户尽调资料与交易数据混管难题。针对研究员与交易员权限边界模糊问题,系统支持按职级自动继承权限,实现投研报告、交易策略的分级隔离,离职人员权限即时回收确保核心策略模型零流失,满足金融监管对数据分类分级保护及操作留痕的合规要求。
针对地产建筑集团多层级组织架构下的数据隔离需求,WPS 365构建集团-区域-项目三级权限体系,实现造价数据与招投标文件的精准隔离。通过项目制空间管理,外部供应商可获得限时协作权限,合作结束后自动失效;成本数据表格支持单元格级权限控制,杜绝跨层级人员随意访问核心数据库,有效防范围标风险与商业机密泄露。
在高校科研与高端制造领域,方案分别针对涉密课题隔离与工艺图纸保护提供专项能力。高校场景下实现课题组-学院-学校三级权限管控,学生毕业自动触发权限回收与成果归档;制造业则通过设备指纹绑定与动态水印技术,确保CAD图纸仅能在指定终端查看,供应链协作文档设置72小时限时访问与截屏保护,核心知识产权泄露风险降低95%以上。
针对企业即时通讯与视频会议场景中的权限盲区,WPS 365构建了通讯内容与文档权限深度联动的分级防护体系。在IM场景中,通过高管保护模式对敏感身份信息实施系统级隐藏,配合部门间通讯白名单机制,有效防止针对性社交工程攻击与信息无序横向流动;文件级数字水印与外发审批功能,可阻断敏感文档通过聊天渠道非法外泄,离职人员自动触发退群及历史消息查看权回收,杜绝"人走茶不凉"的数据残留风险。
在视频会议维度,系统提供会议准入分级验证与主持人强管控能力,通过链接+密码+组织架构双重校验杜绝无关人员入会,支持录制权限三级审批流与保密会议模式,AI检测截屏行为并自动叠加追溯水印,会后纪要按职级可见性分级下发,确保跨级会议中敏感信息不对下级人员暴露。
针对信创改造中的异构环境挑战,WPS 365基于某河某某麟某、统信UOS等国产操作系统构建零信任权限体系,实现信创终端与X86环境权限策略双向同步,三员分立机制(系统管理员、安全保密管理员、安全审计员)满足等保2.0及分保要求,权限变更实时同步至全终端,确保过渡期权限无断层、体验一致,降低信创运维成本。
针对外包人员、供应链伙伴及临时项目组带来的权限管理盲区,WPS 365构建了基于生命周期的动态权限管控体系。传统模式下,外部协作人员往往获得长期有效的访问权限,合作结束后缺乏自动熔断机制,导致地产行业供应商长期留存招投标文件、金融机构外包人员持续访问客户数据等隐患。系统支持对外部协作者设置限时访问(如72小时或30天)与文档级操作范围控制,合作到期后权限自动失效,结合设备指纹绑定与截屏水印技术,确保核心图纸与策略模型仅在授权时空内可用。
针对历史项目资料与科研成果的归档难题,系统提供密级标签自动继承与权限下沉机制。无论是地产集团的历史成本数据库,还是高校的涉密课题结题资料,均可按预设密级自动归档至指定空间,权限随文档生命周期自动调整,避免传统人工归档导致的版本混乱与权限失控。同时,三员分立架构下的安全审计员可独立查看分级操作日志,实现跨平台行为的全程留痕与追溯,满足等保2.0对敏感操作审计的合规要求,彻底解决跨组织协作中的权限遗留风险。
研报权限混乱导致未公开报告泄露,交易策略与客户数据混管。通过WPS 365建立三级文档密级体系与动态水印,实现分析师、首席逐级隔离,离职权限自动回收。
成本数据全集团可见致商业机密外泄,供应商权限回收滞后。引入WPS 365构建项目制权限空间与30天限时协作,成本表实现单元格级管控。
核心工艺文件遭离职工程师外带,供应商图纸无截屏保护。基于WPS 365构建研发-生产三级隔离,配合设备指纹绑定与72小时权限自动熔断。
企业在落地权限分级管理时常面临超级管理员单点风险、离职权限回收滞后、信创与X86环境策略割裂、外部协作者权限生命周期管理缺失等痛点。常见问题涵盖部门权限继承、离职文档接管、单元格级管控、二次分享阻断及操作审计留痕等场景。建议采用三员分立机制实现权限制衡,建立离职自动触发权限回收流水线,部署细粒度到单元格的权限管控与动态水印,对外部协作设置限时访问与设备指纹绑定,并构建跨信创与X86环境的零信任权限体系,实现权限变更实时同步与全程审计追溯。

结合WPS 365全生命周期权限管控,实现合同从起草到归档的分级隔离与动态水印保护,外部协作限时访问、防截屏,确保敏感条款不外泄,满足合规要求。




面向商贸企业的智能进销存管理,集成WPS 365细粒度权限,支持采购、销售、库存数据的分级查看与操作留痕,防止核心经营数据泄露。

基于WPS 365项目制空间构建多层级权限体系,实现项目资料精准隔离与外部限时协作,结项后自动归档回收权限,确保全程安全可控。
结合WPS 365全生命周期权限管控,实现合同从起草到归档的分级隔离与动态水印保护,外部协作限时访问、防截屏,确保敏感条款不外泄,满足合规要求。
基于WPS 365项目制空间构建多层级权限体系,实现项目资料精准隔离与外部限时协作,结项后自动归档回收权限,确保全程安全可控。

一体化进销存管理工具,依托WPS 365权限网格,对采购价、成本数据实施单元格级保护,支持跨部门隔离与防截屏水印,满足多层级数据安全需求。

业财一体化平台,融合WPS 365安全体系,实现财务数据与业务单据的密级标签自动继承,权限随角色动态调整,审计日志追溯,保障财务信息安全合规。



面向商贸企业的智能进销存管理,集成WPS 365细粒度权限,支持采购、销售、库存数据的分级查看与操作留痕,防止核心经营数据泄露。

智能云财务应用,借助WPS 365零信任权限架构,对报表、凭证实施按职级可见性管控,协作中自动叠加数字水印,有效防范敏感财务数据外泄。
基于三员分立机制,实现信创与X86环境权限策略双向同步,保障过渡期无断层。
支持单元格级权限管控与动态水印,满足金融、军工等行业分级保护需求。
离职自动触发权限回收流水线,即时终止数据访问,规避数据残留风险。
高管身份信息系统级隐藏,结合部门白名单,防止社交工程攻击。
双重校验杜绝无关人员入会,主持人强管控,录制权限多级审批。
为供应商设置限时权限,到期自动失效,结合截屏水印防泄露。
提供从文档到通讯的全方位权限管控,三员分立满足等保分保,离职权限自动回收,动态水印与限时访问杜绝泄露。