

WPS 邮箱
支持敏感文档外发审批与传输加密,邮件操作全程留痕,与资料库访问分析系统联动,构建从分享到接收的完整审计证据链,满足金融合规要求。
支持敏感文档外发审批与传输加密,邮件操作全程留痕,与资料库访问分析系统联动,构建从分享到接收的完整审计证据链,满足金融合规要求。

集成文档权限变更与离职交接流程,自动触发任务提醒与审批节点,确保资料库访问权限及时调整,形成闭环的文档安全管控机制。

提供AI使用分析能力,追踪智能助手对资料库的访问轨迹,识别非工作时间批量下载等异常行为,与操作日志交叉验证,确保知识调用合规可控。

支持跨分支机构数据填报与教案审计,自动记录表单附件的访问日志,按部门维度分析知识沉淀盲区,助力构建可审计的教学与业务资料管理体系。

实现文档操作日志的多维透视分析,支持按成员、部门、时间维度钻取访问数据,动态呈现资料库使用热度与安全风险,辅助管理者优化权限配置策略。
WPS 365资料库访问分析功能帮助企业实现文档全链路审计,通过管理后台查看创建、预览、编辑、分享等操作日志,支持按成员、部门、时间维度追溯。结合细粒度权限管控、动态水印、离职自动回收等能力,满足金融、政府等行业信创合规与数据防泄密需求,构建企业级文档安全治理体系。
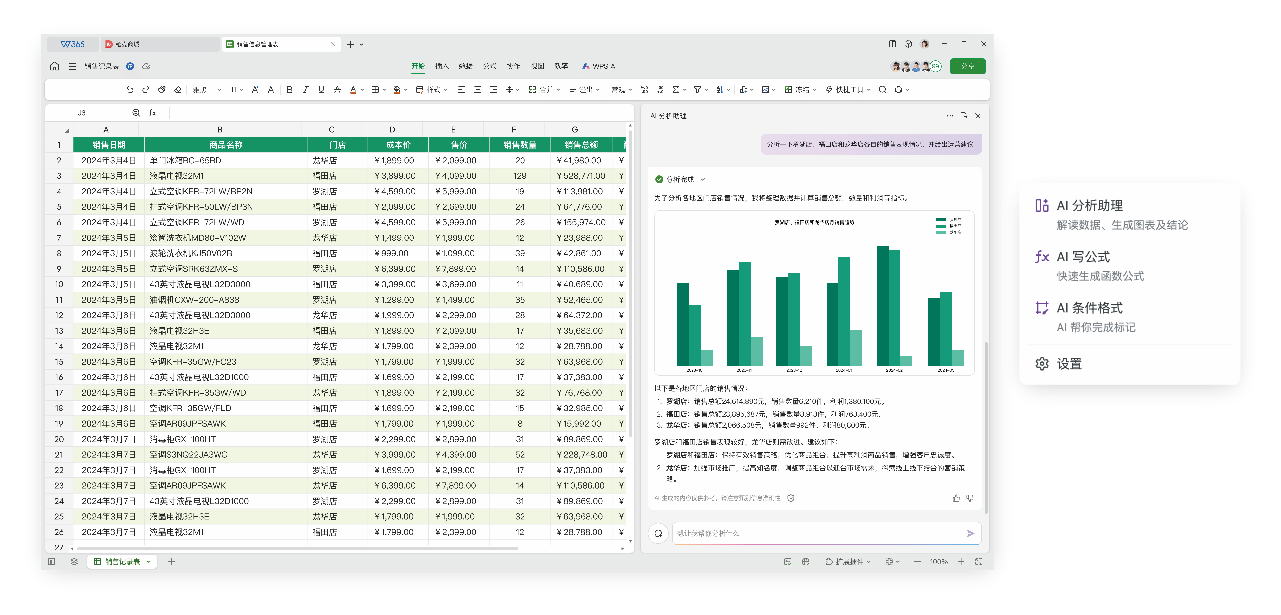
企业资料库访问分析需依托细粒度权限体系与操作审计双重机制。管理员可在管理后台查看文档从创建、预览、编辑到分享的全链路操作日志,支持按成员、部门、时间维度追溯访问行为,满足金融及政府行业的合规审计要求。权限管控方面,系统支持文件夹至文档级别的分层授权,通过继承机制实现批量管理,并可设置动态水印、防截屏、外发审批等防泄密策略。
需要特别区分的是,知识库统计功能为商业高级版(399元/人/年)专属权益,该版本提供365GB/人存储及日志审计;商业旗舰版(599元/人/年)则进一步包含AI使用分析,可追踪智能助手调用数据。商业协作版(199元/人/年)仅支持基础权限设置,体验版(0元)不提供审计分析能力。部分高级分析模块可能需加价购买或联系销售开通,企业应根据实际安全管理需求选择对应版本。
在金融及政府机关场景中,资料库访问分析已成为信创合规的核心能力。针对证券公司投研报告、银行信贷资料或政府公文等敏感资产,管理员可通过私有化部署环境下的文档中台,实时监控从创建、预览、编辑到外发的全链路行为。系统支持按成员、部门、时间多维度筛选操作日志,结合动态水印与隐写溯源技术,即使发生截屏或拍照泄密,也能通过水印标识快速定位责任人,满足等保三级与金融行业监管要求。
针对员工离职场景,访问分析系统与权限管控深度联动。当管理员执行账号禁用与文档移交操作时,后台自动记录文件流转轨迹,确保核心资料从个人空间完整迁移至企业知识库,杜绝带走商业机密的风险。同时,分享链路设置中的访问范围与有效期控制(支持指定人、企业内及外部链接区分),配合外发审批日志,形成闭环审计证据链,适用于咨询服务业、制造业设计资料等需严格管控外发场景。
通过与现有IT架构的深度集成,访问分析能力可嵌入OA、ERP等业务系统。利用开放平台提供的标准化API,企业可将WPS文档操作日志与统一身份认证系统对接,实现跨平台行为关联分析。无论是职业院校的教学资源审计,还是大型集团的分支机构数据填报追踪,均能在不打破现有业务流程的前提下,构建覆盖文档全生命周期的可视化监控体系,真正实现数据不出域、操作有留痕、责任可倒查。
在制造业与职业教育领域,资料库访问分析呈现出独特的业务价值。针对建筑制造企业的CAD、PSD等百余种专业格式文件,系统不仅记录下载与预览行为,更通过在线秒开技术实现"文档不落地"的安全预览,所有操作痕迹均纳入审计日志。高职院校可利用该能力追踪教案、实训资料的访问热度,通过部门维度分析识别知识沉淀盲区,配合智能表单实现的跨分支机构数据填报,形成从资产上传到访问分析的全链路管理。
结合旗舰版AI使用分析能力,系统可进一步识别异常访问模式,如非工作时间批量下载、跨部门敏感文档频繁访问等行为,主动触发预警机制。当咨询师、研发人员或教师通过智能助手调用文档内容时,AI使用轨迹与文档访问日志交叉验证,确保知识调用合规可控。这种"权限管控+行为审计+智能分析"的三层架构,既保障了设计图纸、投研报告、教学资源等核心资产的安全,又通过访问数据洞察组织知识流动规律,助力企业构建可审计、可溯源、可优化的数字资产管理体系。
针对拥有多级组织架构的大型集团及跨国企业,资料库访问分析需解决跨地域、跨系统的统一治理难题。通过私有化部署的文档中台与标准RESTful API,企业可将WPS 365深度集成至现有OA、ERP及统一身份认证(IAM)体系,实现单点登录状态下的全链路行为审计。无论员工通过PC端、移动App或嵌入业务系统的轻量化组件访问文档,操作日志均实时汇聚至管理后台,支持按区域公司、事业部、项目组等多维度进行权限穿透与数据钻取,满足集团总部对分支机构文档资产的集中可视需求。
在分级管控模式下,系统支持“权限继承+独立配置”的混合策略。总部可设定全局敏感词库与外发审批策略,各子公司或部门在继承集团安全基线的同时,能针对本地业务特性(如地产项目图纸、律所客户卷宗)配置差异化的访问规则与审计粒度。管理员既可查看全局风险概览,识别跨部门的异常访问模式,也可下钻至具体团队,追踪特定合同或设计稿从初稿创建、跨部门会签到最终归档的完整生命周期,实现“纵向管控到底、横向协同到边”的治理目标。
通过开放平台能力,访问分析数据可无缝对接企业现有安全运营中心(SOC)或商业智能(BI)系统。API接口支持将文档操作日志与HR系统离职预警、DLP数据防泄漏系统联动,构建动态风险评分模型。例如,当检测到某员工在非工作时间批量下载其核心项目资料,且HR系某标某记其已提离职申请时,可自动触发权限回收或二次审批流程。这种与集团IT架构深度融合的审计机制,不仅保障了设计资料、投研报告等核心资产的安全,更通过数据洞察优化知识库结构,助力集团构建适应数字化转型的文档治理体系。
信贷报告权限混乱,敏感资料分散存储且缺乏离职回收机制。通过WPS 365搭建文档安全管控平台,实现全链路操作日志审计、动态水印与隐写溯源,确保访问行为可追溯。
跨厅局公文流转存在安全盲区,历史档案缺乏统一审计。基于WPS 365构建政务文档大数据中心,结合访问分析实现文件流转全轨迹记录与分级权限管控,满足等保合规要求。
投研报告与交易数据存在个人电脑,离职泄密风险高。引入WPS 365文档中台,实现精细化权限管控、操作日志实时审计与离职自动回收,并与投研系统深度集成。
资料库访问分析可通过WPS 365管理后台查看。管理员可在后台查看文档从创建、预览、编辑到分享的全链路操作日志,支持按成员、部门、时间多维度筛选追溯。商业高级版(399元/人/年)起提供日志审计功能,旗舰版(599元/人/年)增加AI使用分析。建议企业根据安全需求选择版本:金融政府等涉密行业建议选旗舰版实现动态水印、隐写溯源与异常行为预警;一般企业选高级版即可满足基础审计。查看时重点关注离职人员操作记录与外发审批日志,确保合规审计与数据安全。

基于WPS 365细粒度权限与操作审计,覆盖合同起草、审批、签署全链路,支持动态水印、外发审批,所有操作日志可追溯,满足金融、政务等强合规要求。




依托WPS 365文档安全体系,进销存单据在线协作与访问分析,权限分层管控,实时记录库存操作,保障商业数据安全,轻松应对审计。

融入WPS 365协同与审计能力,项目文档集中管控,支持部门、成员维度访问分析,记录创建到归档全过程,确保设计、研发资料安全。

集成WPS 365文档中台,实现业财文档安全协同,智能分析经营数据,操作行为全程审计,助力企业业财一体化合规经营。




与WPS 365深度对接,财务凭证、报表在线管理,细粒度权限防止数据泄露,访问日志完整留存,满足财务审计与监管要求。

借助WPS 365安全能力,进销存文档与业务数据联动,权限管控与访问分析保障交易信息安全,实现商贸业务合规高效。
基于WPS 365细粒度权限与操作审计,覆盖合同起草、审批、签署全链路,支持动态水印、外发审批,所有操作日志可追溯,满足金融、政务等强合规要求。
依托WPS 365文档安全体系,进销存单据在线协作与访问分析,权限分层管控,实时记录库存操作,保障商业数据安全,轻松应对审计。
融入WPS 365协同与审计能力,项目文档集中管控,支持部门、成员维度访问分析,记录创建到归档全过程,确保设计、研发资料安全。
完整记录文档从创建、编辑到分享的全过程,支持按成员、部门、时间多维筛选,满足金融级合规审计要求。
实现文件夹至文档级别的分层授权,通过继承机制批量管理,杜绝越权访问与误删误改风险。
动态水印与防截屏策略结合,泄密后可快速定位责任人,满足等保三级与行业监管要求。
离职员工账号禁用与文档资产自动移交,完整记录流转轨迹,确保核心知识资产不流失。
支持CAD、PSD等百余种专业格式在线秒开,实现文档不落地安全预览,操作全程留痕。
分享范围与有效期控制,配合外发审批日志,形成可追溯的闭环审计证据链,严防外泄。
提供从创建到外发的全生命周期操作日志,细粒度权限管控与动态水印防泄密,满足金融、政府等行业的信创合规要求,支持多版本灵活选择。
