

WPS AI 企业版
集成AI Hub安全网关,支持私有化部署与RAG权限感知,确保AI训练数据不出域,自动脱敏敏感信息,实现智能办公与数据安全的完美平衡。
集成AI Hub安全网关,支持私有化部署与RAG权限感知,确保AI训练数据不出域,自动脱敏敏感信息,实现智能办公与数据安全的完美平衡。

提供邮件级加密传输与外发审批流,支持敏感内容识别与附件权限控制,确保商务往来邮件及附件在传输过程中防泄露、可审计。

支持文档不落地在线编辑与五级权限体系,具备动态水印、防截屏保护及操作全链路审计,实现跨部门安全协作与最小权限管理。

完整的企业文档安全管控平台,支持分级分域权限、三员分立管理及私有化部署,提供从AI安全到外发管控的全生命周期数据防护。

支持敏感数据脱敏展示与细粒度权限配置,结合安全沙箱与设备绑定策略,确保核心业务数据在协作场景中安全可控、防泄露。
WPS 365为企业提供资料防泄露设置方案,通过五级权限管控、动态隐写水印、外发审批与离职一键交接,解决文档通过U盘、邮件、拍照等渠道外泄风险。支持文档不落地在线编辑、操作全链路审计、AI敏感内容脱敏,满足医疗、教育、政务、科研等行业等保合规与信创适配要求,实现核心数据可用不可泄。
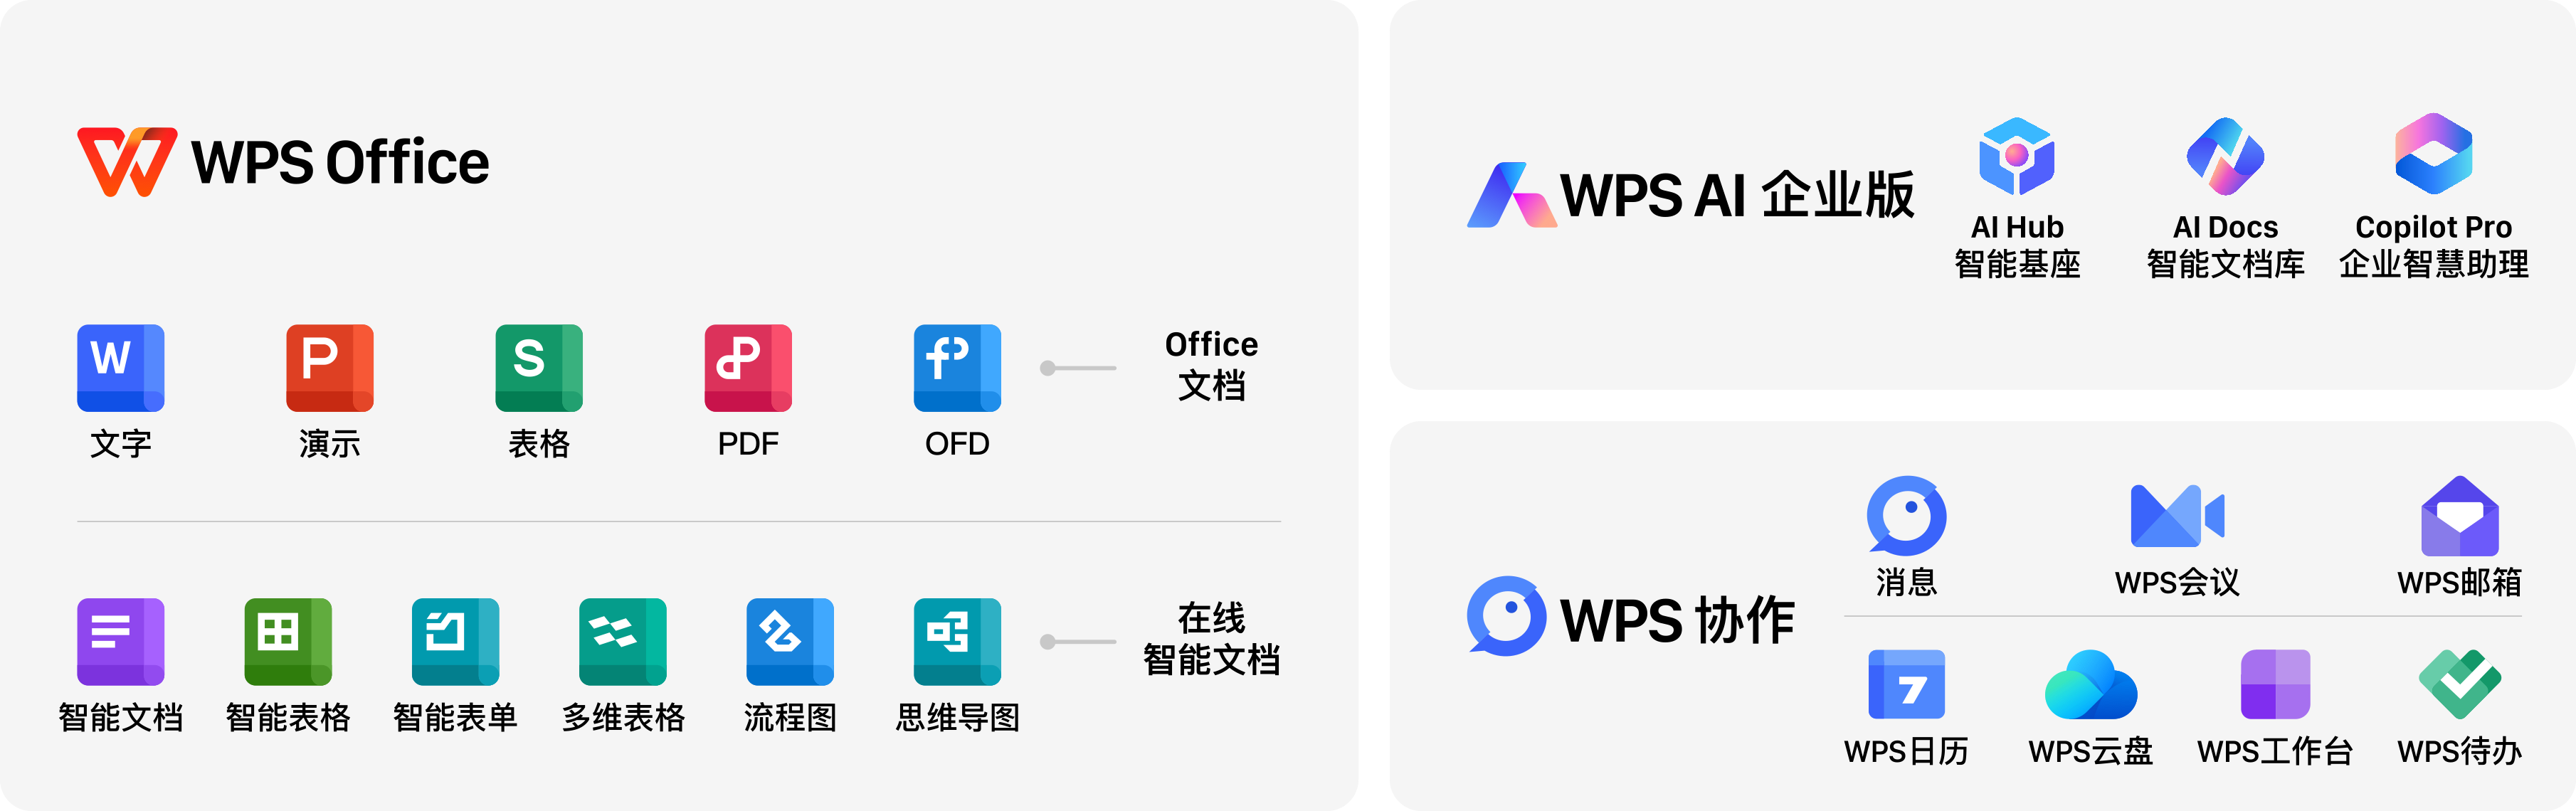
企业资料防泄露的设置需根据WPS 365版本选择相应功能模块。商业高级版(399元/人/年)提供文档安全与企业管控能力,支持分级分域权限设置;商业旗舰版(599元/人/年)则具备完整的安全管控与组织管理能力,包含AI场景下的数据防泄露及私有化部署选项。体验版与商业协作版用户如需完整防泄露功能,建议联系销售开通或升级套餐。
管理员可在企业后台安全策略中心配置防泄露规则:进入文档安全设置,启用五级权限体系(查看/评论/编辑/下载/打印/复制细粒度控制),针对核心部门开启禁止下载、截屏保护与动态水印(嵌入用户ID、时间戳及IP地址),并设置外发审批流与阅后即焚机制。通过离职一键文档交接功能,可自动回收权限防止资产随人流失。所有策略均支持按部门或成员灵活配置,实现最小权限原则与三员分立管理。
实际应用中,如某大型三甲医院部署后,通过设置文档不落地在线编辑、动态隐写水印及操作全链路审计,成功阻断违规拍照行为并快速定位泄露源头。此类配置同样适用于教育、政务及科研场景,但具体防护效果需结合企业实际部署环境与合规要求。
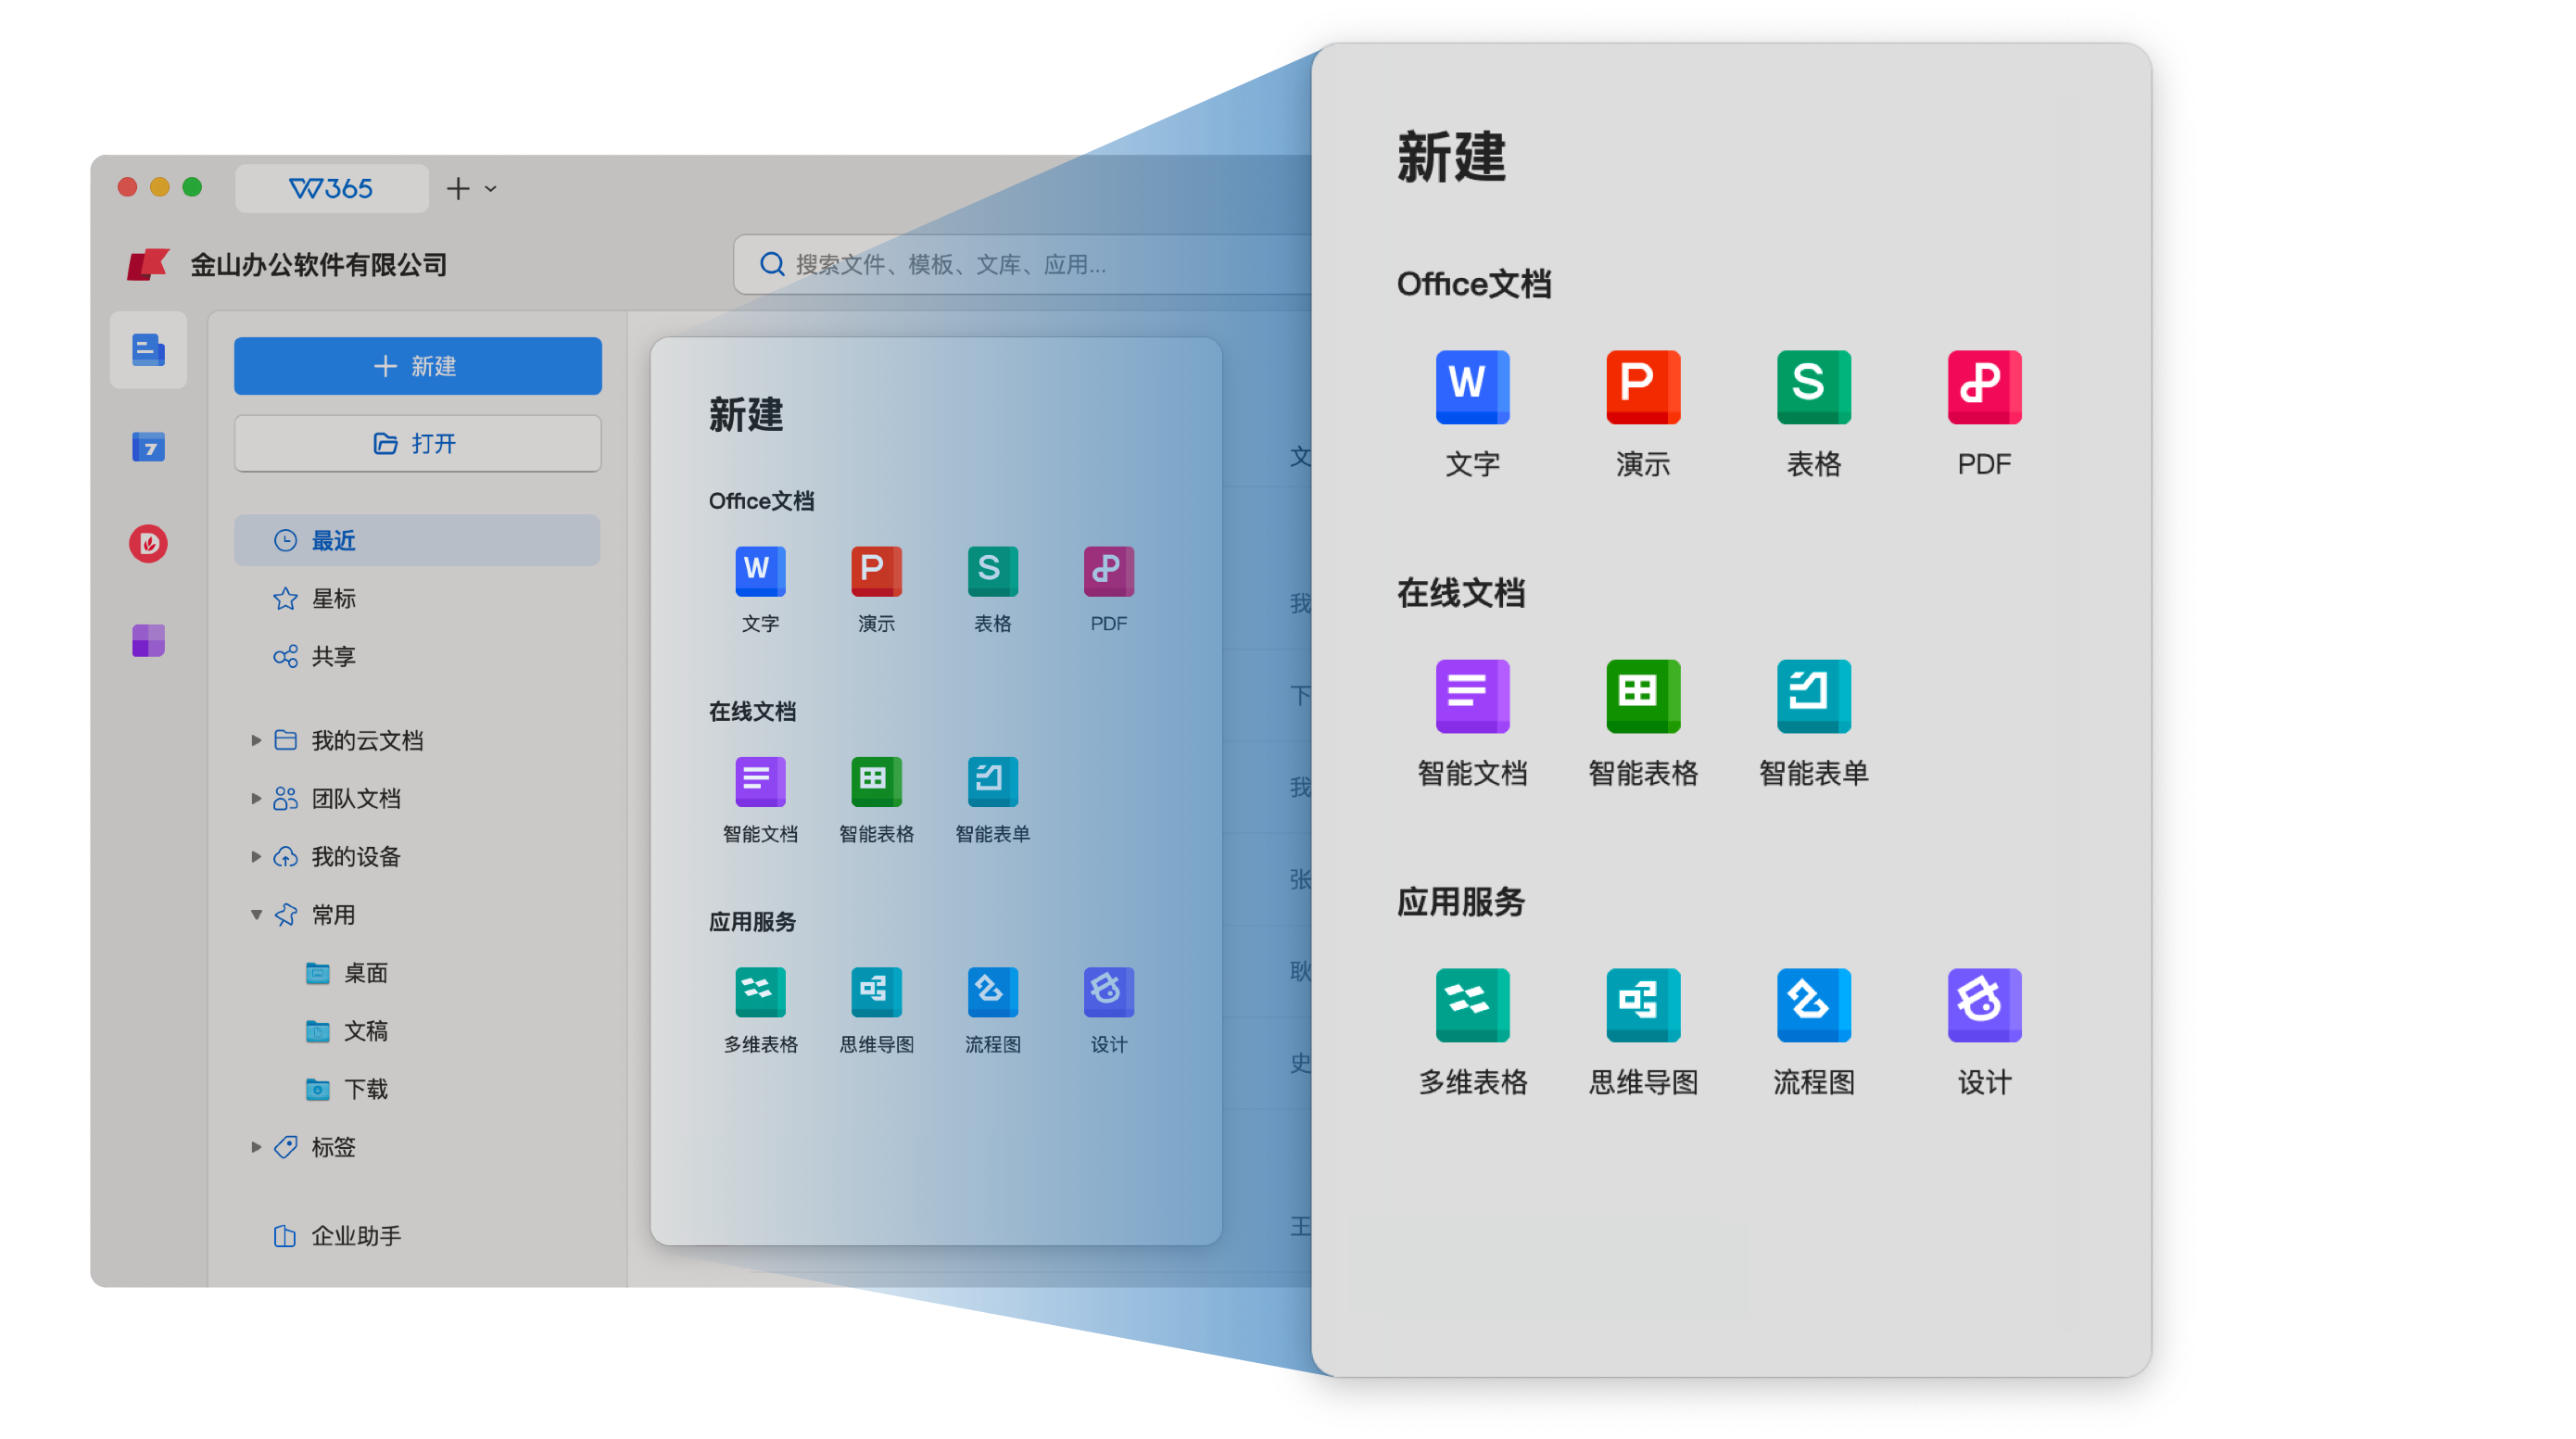
针对复制粘贴、截屏拍照、外链分享等隐蔽泄密渠道,管理员需在安全策略中心启用深度管控:勾选「禁止复制」与「剪贴板监控」阻断内容搬运,开启「防截屏模式」自动叠加动态盲水印(嵌入 invisible watermark 隐写标识),并设置「外发审批流」确保敏感文档外发前经主管审核加密。
实施分级分域管理时,应按部门敏感度差异化配置:对研发、财务等核心部门启用「文档不落地」强制在线编辑,禁止本地缓存;对外包、实习生等临时人员限制设备绑定与IP白名单,设置独立权限域;对高管涉密文档启用「阅后即焚」与「二次回收站」双重保险。通过「三员分立」机制,将系统管理员、安全审计员、业务操作员权限分离,杜绝单点权限滥用。
建立「水印-审计-溯源」联动响应机制:所有文档操作(查看、下载、打印、截屏)实时记录用户ID、时间戳、IP地址及设备信息,一旦发生泄露,通过水印隐写标识精准定位泄密人员与传播路径。结合AI敏感内容识别,对身份证号、银行卡号、技术参数等自动脱敏或阻断传输,实现从事前预防、事中拦截到事后追责的闭环管控。
针对AI辅助办公带来的新型泄露风险,管理员需在WPS 365后台启用「AI Hub安全网关」:选择私有化模型部署或权限隔离的API接入模式,确保训练数据物理不出域;开启「RAG权限感知」功能,使AI仅能检索用户权限范围内的文档片段,严禁跨权限引用;配置「敏感数据脱敏上传」规则,对身份证号、技术参数等自动模糊处理后再输入AI上下文。同时启用「AI操作审计」,记录用户通过AI查询的内容来源、生成答案及Token消耗,防止商业机密通过AI问答外泄。
在移动办公与离线场景下,需部署「安全沙箱」与「设备绑定」策略:移动端强制使用企业定制App,禁止截屏录屏与本地缓存,文档仅能在加密沙箱内查看;离线编辑需申请临时权限,设置文档自动失效时间(如24小时),联网后自动同步操作日志并回收权限。针对教育、政务、科研等特殊场景,建议差异化配置:教育行业启用「命题期水印」与「阅后即焚」保护试卷;政务系统部署「隐写溯源」与「跨网闸安全交换」;科研机构启用「CAD/OFD大文件不落地」与「合作方安全沙箱」,确保跨机构协作时核心技术不被反向工程获取。
信创环境下需完成「国产操作系统适配」与「等保合规加固」:在统信、某麟某等系统部署WPS 365客户端,启用「国密级加密存储」与「二级回收站」机制;通过「三员分立」将系统管理、安全审计、密钥管理权限分离,结合「SSL加密传输通道」与「本地缓存加密」,构建从芯片到应用的全栈安全防护体系,满足《数据安全法》与等保2.0的合规审计要求。
针对企业对外协作中的泄密风险,管理员需在后台建立外发文档全生命周期管控体系。外发前启用智能审批流,设置多级审核节点,对涉密文档强制添加动态水印(含接收方信息、有效期限)与隐形标识,并限定打开次数与有效期(阅后即焚)。外发后通过链接追踪技术实时监控访问轨迹,结合设备绑定与IP白名单,确保文档仅在授权终端查看。
建立"操作日志+隐写水印"双重溯源机制,所有外发行为(下载、打印、截屏)实时记录操作人员、时间戳及网络环境,日志保留期限符合等保要求。一旦发生泄密,通过隐形水印快速定位泄密源头与传播路径,结合二次回收站机制远程作废已外发文档。
针对教育行业试卷外发、政务跨部门公文交换等场景,可配置独立安全域,实现外发文档与内部库物理隔离,确保核心资料在跨组织流转中"可用不可泄",满足《数据安全法》合规审计要求。
科研数据被离职人员带走、患者病历拍照外泄。部署WPS 365后,全院启用动态隐写水印与权限自动回收,关键文档强制在线编辑,离职权限即时冻结,敏感科室防截屏,审计全链路追溯。
高考模拟卷考前泄露、教师跳槽带走校本题库。启用命题期防截屏与水印,外发审批加密,离职资源一键交接,学生成绩单阅后即焚,阻断违规下载传播。
外包人员违规下载贩卖公民信息。引入隐写溯源与权限自动回收,敏感岗位防截屏不落地,建立外包独立权限域,离岗即失效,跨网闸安全交换,操作全审计。
企业需根据WPS 365版本(商业高级版/旗舰版)选择功能,在后台安全策略中心配置防泄露:启用五级权限体系,对核心部门设置禁止下载、截屏保护与动态隐写水印(嵌入用户ID、时间戳),配置外发审批与阅后即焚。针对AI风险启用Hub安全网关与数据脱敏,移动端部署安全沙箱。结合"水印-审计-溯源"联动机制与三员分立管理,实现事前预防、事中拦截、事后追责的闭环,适配医疗、教育、政务等场景的差异化合规要求。

业财一体化管理,在WPS 365安全防护下,实现财务数据加密存储、权限细粒度管控、操作全链路审计,防止商业机密泄露,适用于企业财务合规与数据安全需求。




智能财税管理,依托WPS 365安全体系,支持文档不落地在线做账、动态水印防截屏、敏感数据自动脱敏,满足小微企业财税合规与数据防泄露要求。

项目全流程管理,集成WPS 365安全策略,实现文档权限分级、外发审批留痕、隐写水印溯源,保障项目资料在协作中安全可控,防止泄密。

合同全生命周期管理,内嵌WPS 365安全管控,支持合同加密外发、动态水印、阅后即焚、操作日志审计,确保合同文件在流转中“可用不可泄”。



项目全流程管理,集成WPS 365安全策略,实现文档权限分级、外发审批留痕、隐写水印溯源,保障项目资料在协作中安全可控,防止泄密。

进销存管理应用,结合WPS 365安全能力,实现库存数据加密传输、操作权限分离、截屏保护与操作审计,助力商贸企业数据安全与合规经营。
业财一体化管理,在WPS 365安全防护下,实现财务数据加密存储、权限细粒度管控、操作全链路审计,防止商业机密泄露,适用于企业财务合规与数据安全需求。
智能财税管理,依托WPS 365安全体系,支持文档不落地在线做账、动态水印防截屏、敏感数据自动脱敏,满足小微企业财税合规与数据防泄露要求。

营销型进销存,在WPS 365安全框架下,提供客户数据脱敏、外发链接追踪、设备绑定与IP白名单,防止客户信息泄露,适合商贸企业安全营销管理。
外发文档强制添加动态水印,设置审批流与阅后即焚,防止二次传播。
启用防截屏模式叠加动态盲水印,阻断截屏拍照,定位泄露源头。
一键回收离职员工权限,文档自动交接,防止资产随人流失。
AI问答继承文档权限,敏感数据脱敏上传,操作全审计。
移动端加密沙箱查看,禁止截屏缓存,离线权限定时失效。
国产系统适配,国密加密存储,三员分立满足等保审计。
从文档不落地、动态水印到 AI 安全网关,WPS 365 商业高级版/旗舰版提供全链路数据防泄露方案,支持分级分域、外发审批与精准溯源,满足等保合规与信创环境要求。