

AI 文档翻译
在多因素认证保障账号真实可信的基础上,快速精准翻译跨国文档,确保核心数据在高效流转中始终安全可控,助力全球化协作。
在多因素认证保障账号真实可信的基础上,快速精准翻译跨国文档,确保核心数据在高效流转中始终安全可控,助力全球化协作。

依托多因素认证强身份鉴权,智能表单实现数据采集与权限分级安全可控,关键操作二次校验,严防敏感信息外泄,业务效率倍增。

结合多因素认证与零信任架构,智能文档保障多人协作安全,敏感编辑与权限提升均触发身份再确认,杜绝账号冒用导致的数据泄露。

在多因素认证构建的可信访问闭环中,WPS AI企业版安全赋能内容创作,确保仅真实身份可调用AI能力处理高密业务,满足合规要求。

多因素认证拦截异常登录与账号共享,智能表格保障高密数据安全分析与实时协同,配合设备绑定确保核心业务数据零泄露。
WPS 365企业多因素认证(MFA)安全方案,聚焦单一账号密码易被撞库、钓鱼或社工破解导致的身份冒用、特权账号越权及核心数据泄露风险。在企业即时通讯、文档编辑与云资产管理全链路嵌入二次身份校验,支持人脸识别、短信验证码、UKey动态令牌等多种方式,可按角色、终端与数据密级灵活配置,实现异常登录自动拦截、敏感操作二次确认与入离职权限自动回收,满足金融、教育、零售、保险等行业等保及零信任合规要求。
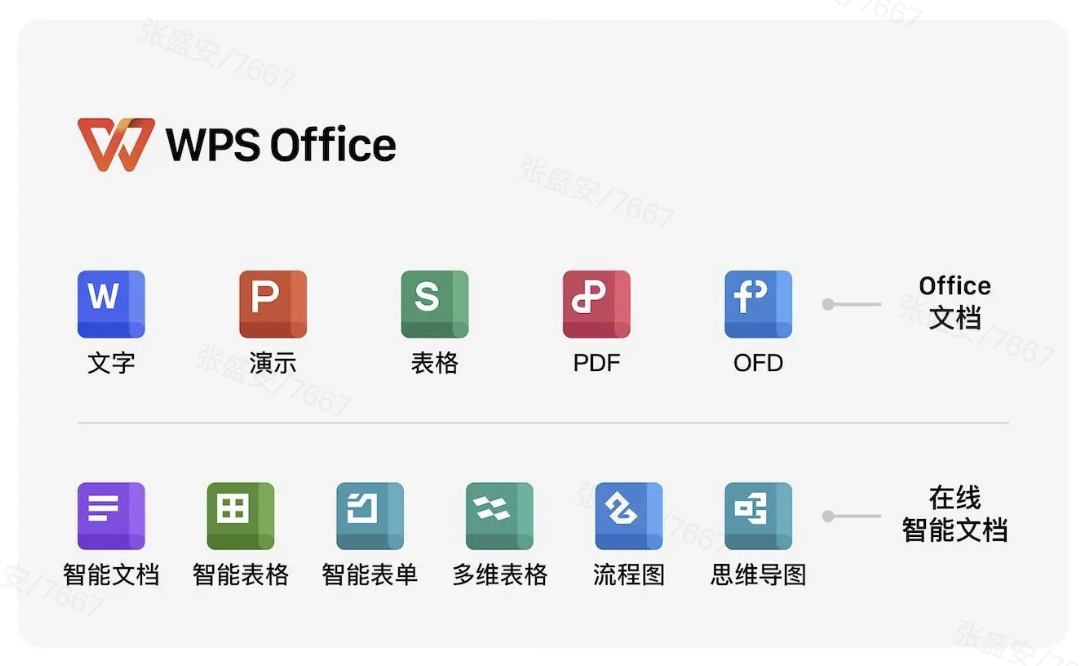
启用多因素认证(MFA)主要解决单一账号密码易被撞库、钓鱼或社工破解后导致的身份冒用与核心数据泄露问题。即便密码被盗,动态令牌、短信验证码或生物识别等二次校验机制也能在登录及敏感操作节点阻断未授权访问,有效防范特权账号被批量下载、高密文档遭越权篡改以及离职转岗人员未及时回收凭证带来的信息外泄风险。
在WPS 365中,该能力深度融入企业即时通讯、一站式文档编辑与云文档管理场景:新建群聊、邀请外部人员、权限提升、批量导出及回收站清空等关键行为均自动触发二次身份确认,结合异常设备与异地登录拦截,构建零信任架构下的可信访问闭环。
某头部券商与某县级教体局的实践表明,统一启用多因素认证后非法登录与账号异常事件均显著下降;某知名茶饮品牌与大型寿险公司通过差异化配置人脸识别、动态令牌与设备绑定,亦有效遏制了门店共享账号及代理人冒名展业等风险。需要说明的是,多因素认证作为企业深度安全管控能力,通常需依托WPS 365商业高级版或旗舰版所提供的文档安全与组织管理底座进行配置,体验版与商业协作版侧重基础协作与存储,具体启用策略、额度及加价购方式建议联系销售确认,以满足金融、教育、零售等行业对等保合规与强身份鉴权的差异化要求。
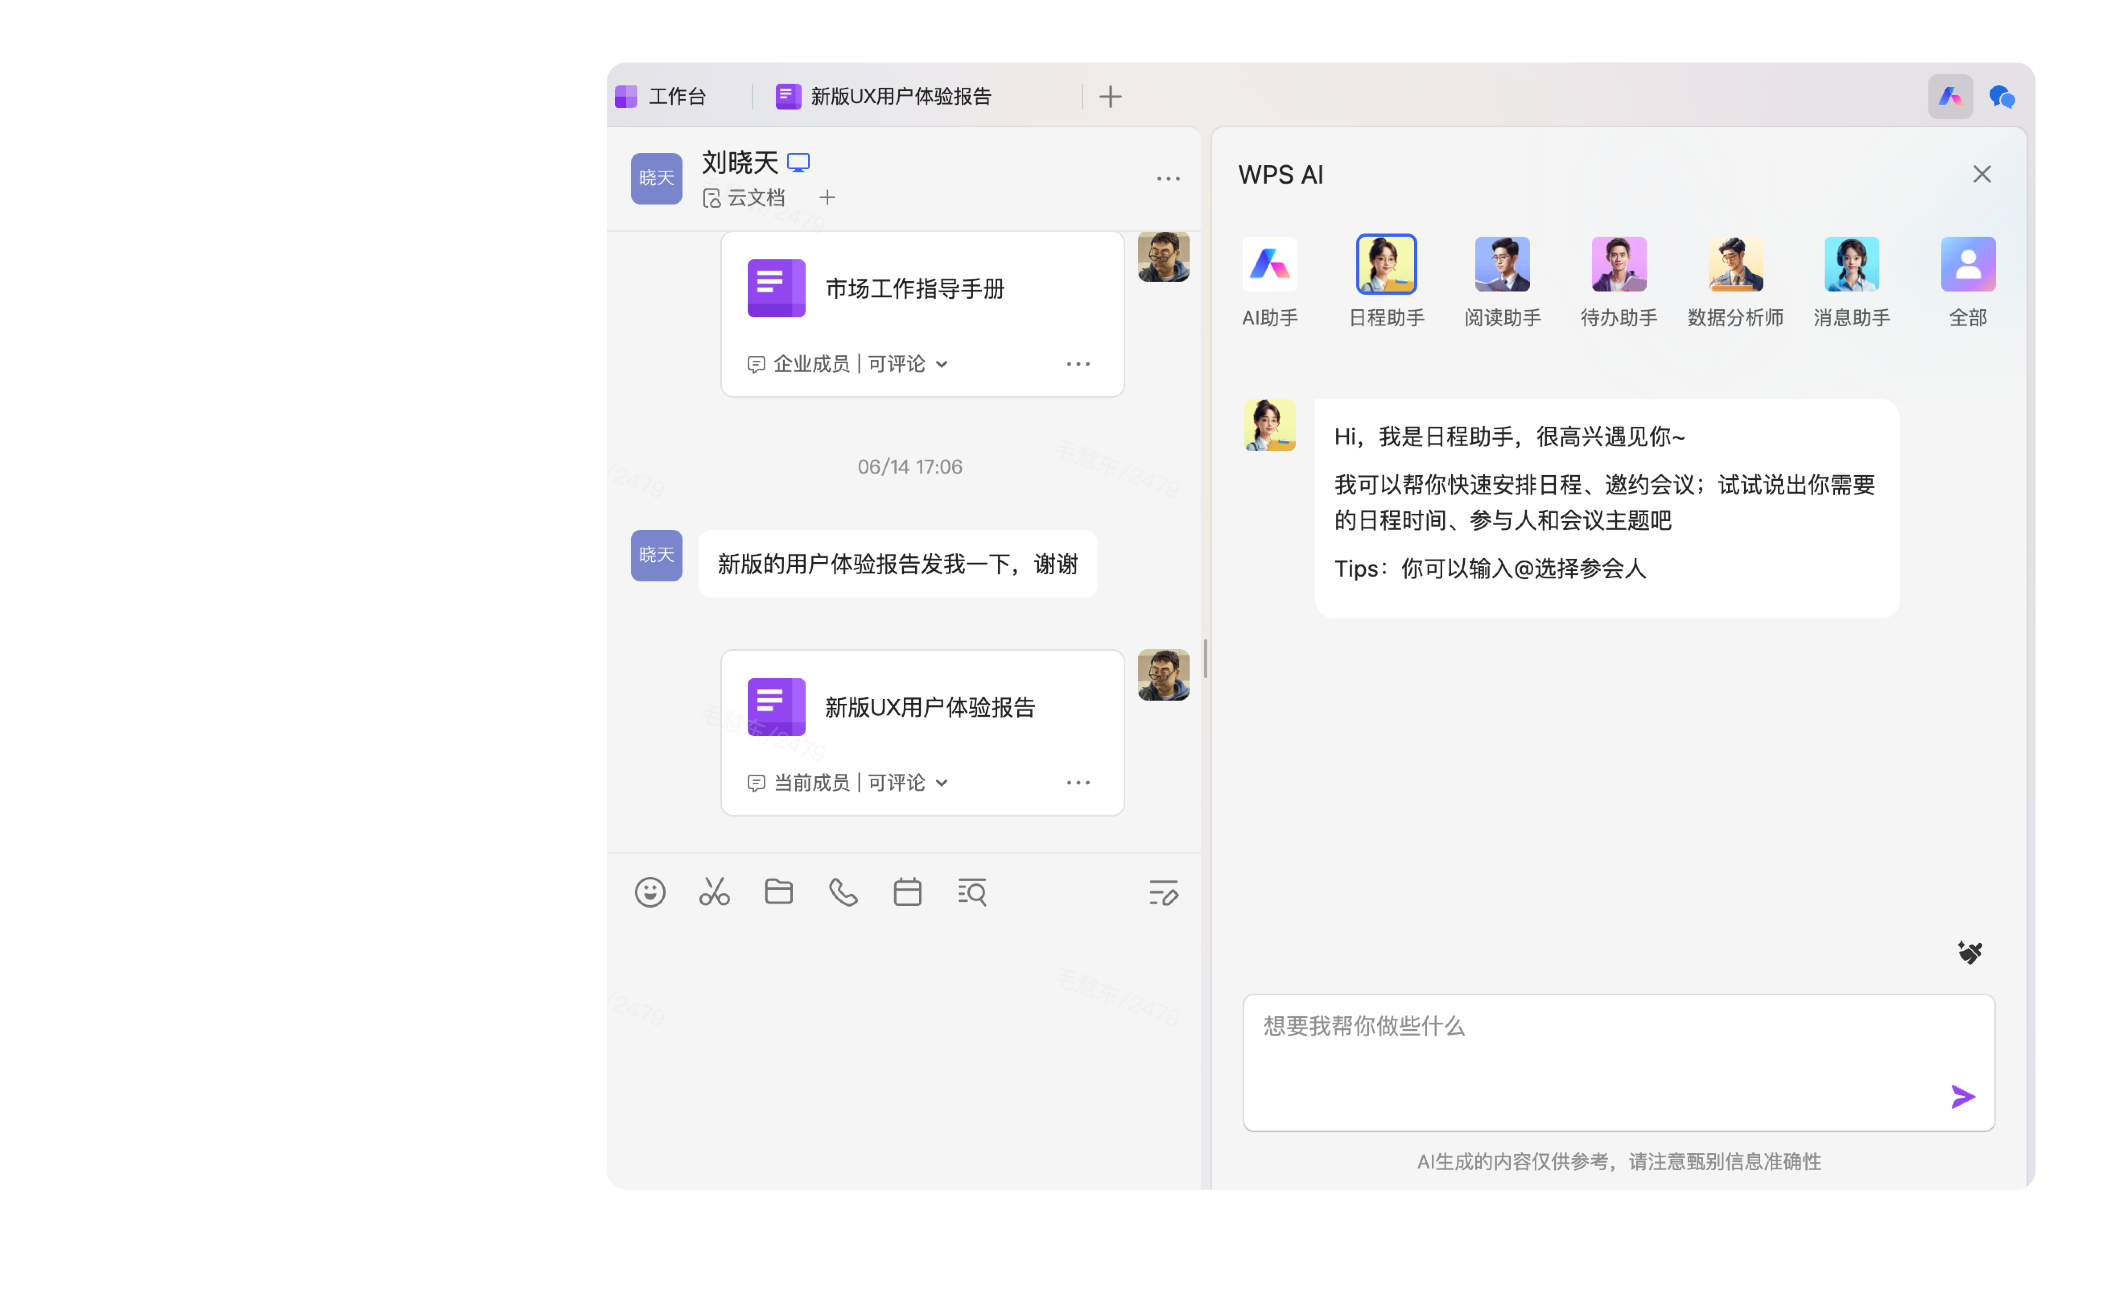
在多因素认证启用前,企业普遍面临特权账号失守、敏感操作无确认、离职转岗权限滞后回收等深层管理难题。WPS 365将动态令牌、生物识别、短信验证码等二次校验机制深度嵌入即时通讯、文档创作与云资产管理全链路,不仅解决登录环节的撞库与社工攻击,更在新建群聊、邀请外部成员、高密文档编辑、批量导出、权限升级及回收站清空等关键节点强制触发身份再确认,彻底堵住账号被盗后的横向越权与数据篡改通道。
针对金融远程授信、教育学籍管理、零售门店运营及保险移动展业等高敏场景,平台支持按角色、按终端、按数据密级灵活配置认证策略:金融从业者通过UKey数字证书与人脸识别双因子接入VPN及核心业务系统,教育工作者借助微信扫码与动态码实现局校家分级准入,零售门店依托人脸加短信双因子终结账号共享陋习,保险外勤则结合设备指纹与活体检测保障移动出单真实可信。异常设备与异地登录自动拦截,权限生命周期与HR系统联动实现入离职即销权,所有操作关联真实身份留痕审计。
这一机制不仅将账号泄露导致的数据损失风险降至最低,更帮助企业构建零信任架构下的持续验证体系,全面满足等保2.0、金融行业监管及教育信息系统安全等级保护对强身份鉴权与操作追溯的合规要求,实现从被动防御到主动可信访问的根本转变。
企业部署强认证时往往担忧流程繁琐影响办公效率与业务连续性。WPS 365将多因素认证与企业现有AD域、IAM身份中心无缝对接,在保障安全的同时实现单点登录与无感知认证:员工在可信设备上仅需首次完成人脸或短信校验,后续访问即可通过设备指纹自动放行,日常登录仅在数秒内增加一次轻量确认。平台亦提供备用验证码、管理员应急重置及地理围栏白名单等容灾机制,即便遇到手机遗失或网络延迟,也能通过多重备用通道快速恢复访问,避免业务中断。
在信创适配与私有化部署层面,WPS 365全面支持国产CPU、Linux终端及移动操作系统,确保多因素认证模块在政企内网与混合云环境中稳定运行。认证策略可按组织、部门、数据密级灵活编排,高密区强制硬件令牌与生物识别双因子,一般办公区则启用短信或扫码校验,兼顾安全与成本。配合文档隐写溯源水印、防截屏、防转发及全链路操作留痕,平台从身份准入、终端环境到数据外发构建起纵深防御体系,满足等保三级、密评及行业监管对身份鉴别与审计追溯的硬性指标。
更进一步,多因素认证与组织架构、HR入离职系统深度联动,实现账号权限的自动化生命周期管理:新员工入职即按角色自动开通对应认证方式,转岗或离职时凭证同步回收,杜绝历史会话与核心资产的滞后泄露。结合异常登录实时告警与高危操作二次校验,WPS 365将MFA从单纯的登录关卡升级为贯穿身份全生命周期的安全运营中枢,让企业在数字化转型中获得可持续、可度量、可合规的安全基座。
传统防火墙与VPN构建的网络边界,能够拦截外部入侵,却对内部“合法账号的非法使用”缺乏有效感知。员工共享初始密码、外包人员临时接入、移动设备交叉借用、离职人员凭证未及时回收等场景,让账号成为流动的“万能钥匙”,核心数据随时面临从内部洞穿的风险。启用多因素认证,正是将安全管控的重心从网络层上移至身份层,通过生物识别、动态令牌或硬件UKey与个体终端强绑定,确保每一次登录与敏感操作都必须由账号所有者本人完成,真正实现“人证合一”的访问基线。
在WPS 365的企业即时通讯与文档协作场景中,这一能力精准化解了账号混用带来的权限失控难题。当员工尝试新建群聊、邀请外部成员或导出历史会话时,系统强制要求第二因素校验,彻底阻断借用的账号或未及时回收的离职凭证混入内部沟通渠道;在访问高密级云文档或进行批量下载、核心数据编辑前,个人设备绑定的动态验证码或人脸识别构成不可替代的门槛,即使密码被同事或外包人员获知,也无法完成越权操作。文档隐写溯源水印与二次校验叠加,更让每一次点击都可定位到真实身份。
无论是连锁零售门店店长与导购长期共用账号的顽疾,还是保险外勤人员移动设备交接班、临时替岗时的身份模糊地带,多因素认证都以“一人一设备一码”的最小单元重构信任。企业无需再对复杂的人员流动和设备混用场景过度焦虑,通过持续的身份验证将数据安全的最终决定权收回到“人”本身,建立起面向内部威胁的动态身份防线。
远程投研系统仅依赖静态密码,账号共享与弱密码扫描事件频发,合规审计无法定位操作人。部署WPS 365并全员启用人脸识别+短信双因子登录,特权账号追加UKey校验,投研文档与OA同步二次鉴权。
十万师生统一门户仅靠密码登录,学生账号被盗篡改素质评价,家长群频收诈骗通知。在WPS智慧教育平台按角色配置人脸、短信、扫码等多因素认证,成绩查询与家校通知二次验证。
数千门店店长与督导共用初始密码,离职人员恶意改价及会员数据外泄。引入WPS 365后启用门店终端人脸+短信双因子,加盟商动态令牌验证,改价退货实时二次认证,权限联动HR。
启用多因素认证主要解决单一密码易被撞库、钓鱼或社工破解导致的身份冒用与数据泄露问题。通过在登录及敏感操作节点强制二次校验,借助动态令牌、生物识别或UKey阻断未授权访问,有效防范特权账号滥用、离职凭证滞后回收及账号共享等内部威胁。结合异常设备与异地登录拦截、权限生命周期自动化管理,企业可构建零信任架构下的可信访问闭环,在满足等保合规的同时,以无感知认证与应急容灾兼顾安全与效率。

集成合同起草、审批、签署与归档,支持多因素认证保障合同安全,防范冒签与篡改,满足企业合规要求。




实现采购、销售、库存一体化管理,数据云端存储,多因素认证严防越权操作,确保经营数据安全。

智能财务记账软件,支持凭证、报表、报税,与WPS 365协同,多因素认证保护财务数据不泄露。
集成合同起草、审批、签署与归档,支持多因素认证保障合同安全,防范冒签与篡改,满足企业合规要求。
实现采购、销售、库存一体化管理,数据云端存储,多因素认证严防越权操作,确保经营数据安全。

在线甘特图与任务协作,进度实时同步,强化身份验证,防止项目信息外泄,提升团队效率。

业财一体化管理,涵盖进销存与财务,依托WPS 365安全体系,多因素认证保障业务数据主权。



智能财务记账软件,支持凭证、报表、报税,与WPS 365协同,多因素认证保护财务数据不泄露。

进销存管理神器,移动端轻松管货管钱,集成多因素认证,杜绝共享账号,守护生意隐私。
动态令牌、生物识别等校验,即便密码泄露,非法登录即时被拦截。
群邀请、权限变更、批量导出等关键行为自动触发二次身份验证。
与HR系统联动,转岗或离职即时销权,杜绝凭证滞后泄露风险。
一人一设备绑定,外包、门店共用账号需本人二次验证才能访问。
访问核心文件时强制人脸或动态码校验,防篡改、防越权下载。
所有操作关联真实身份留痕,满足等保合规与事后精准溯源要求。
为企业即时通讯、文档协作与数据管理嵌入人脸、令牌等二次校验,严防账号冒用和越权操作,满足等保合规。
