

WPS 智能文档
支持单元格级权限分配与动态水印溯源,通过组织架构绑定分享范围,实现离职自动回收权限,确保敏感文档精确到人可见
支持单元格级权限分配与动态水印溯源,通过组织架构绑定分享范围,实现离职自动回收权限,确保敏感文档精确到人可见

商业旗舰版支持按部门限制AI分析范围,防止敏感数据通过智能工具外泄,结合权限体系实现核心算法的分级保护

构建零信任协作空间,支持外包人员受限访问与脱敏编辑,跨组织分享可设置禁止下载打印及有效期,实现最小权限原则

多维表支持按项目角色分配查看与编辑权限,实现生产计划与库存数据的精细化管控,配合敏感内容识别确保商业机密安全

提供会前准入审批与会中角色分权管控,支持录制文件加密存储及纪要按组织架构设限,全程操作留痕满足合规审计要求
WPS 365权限体系提供从文档单元格到会议全链路的精细化管控能力,支持细粒度权限分配、动态水印溯源、离职一键回收及信创三员分立。适用于医疗、生物医药、高校及医疗器械等行业,解决数据泄露、跨组织协作权限失控及等保合规问题,实现企业数据全生命周期安全治理。
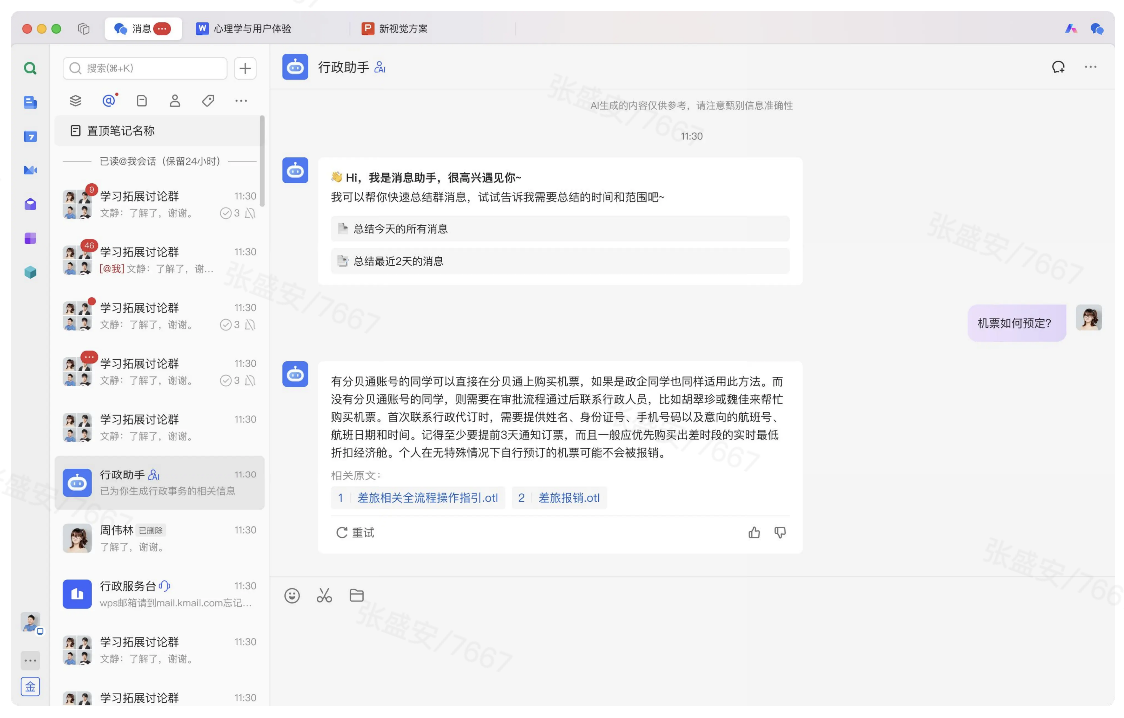
企业构建数据安全防线时,WPS 365权限体系提供了从文档单元格到会议全链路的精细化管控能力。在文档安全层面,系统支持精确到单元格、区域、页面的查看与编辑权限分配,财务薪资表可精确到人可见,配合动态水印(含用户名、时间、IP)实现截图泄露溯源。当员工离职时,权限体系支持一键回收文档访问权并自动归档企业空间,结合敏感内容自动识别与权限联动,确保商业机密不随人员流动而外泄。某大型三甲医联体应用该体系后,实现了门诊医生仅可见本科室患者摘要、跨院会诊临时权限自动失效的精细化管理。
权限管控延伸至会议场景与信创环境。会议权限体系提供会前准入审批、会中角色分权(主持人/旁听)及录制文件加密存储,纪要可按组织架构设置查看范围;在信创环境中,系统支持三员管理(系统/安全/审计员)分立与密级标识自动联动,实现Windows与某麟某/UOS权限策略实时同步,文档在线编辑不落地且自动阻断截屏复制。值得注意的是,商业高级版(399元/人/年)起提供文档安全与企业管控、日志审计等能力,商业旗舰版(599元/人/年)则开放完整安全管控接口;而WPS素材库、项目管理等功能仍需加价购买。
实际使用中,权限体系与分享功能深度结合:分享链接可绑定组织架构限定访问范围,设置禁止下载打印及有效期,多维表可按角色分配操作权限。生物医药企业借此构建零信任架构,使外包CRO人员仅能通过受限空间访问脱敏章节,核心配方字段自动掩码,满足GXP合规对全生命周期权限追溯的要求。
在高校数字化治理中,WPS 365权限体系构建起"角色-项目-密级"三维防护网。针对双一流高校科研数据管理痛点,系统实现课题组间逻辑隔离,核心实验数据仅限教授可见,研究生仅访问脱敏结果,学生毕业当日自动回收所有课题组权限。跨校联合研究时,外校导师获限时只读权限且禁止下载打印,全程动态水印溯源,既保障学术协作流畅又防止知识产权外泄。招生录取、教学评估等敏感数据按行政级别分级授权,辅导员仅可见所辖班级信息,满足教育数据安全合规要求。
高端医疗器械制造领域则依托权限体系实现技术资产闭环管控。心脏起搏器等核心产品的设计图纸实施分层加密,电路设计仅限总工可见,生产人员仅见装配流程;供应链协作时,供应商通过受限链接预览安装指导书,无法访问核心算法与配方细节。外协加工人员被限制在隔离空间内,仅能编辑分配章节且禁止复制下载,返工离职人员权限当日自动冻结。
这种精细化管控延伸至具体功能模块:多维表按角色分配查看、编辑或管理权限,确保生产计划与库存数据协作有序;黑马校对结果通过权限体系分级展示,仅授权质量管理人员可查看完整合规报告;WPS灵犀AI能力在商业旗舰版中支持按部门限制使用范围,防止敏感数据被非授权分析。分享链接可绑定组织架构限定访问范围,设置禁止下载打印及有效期,实现跨组织协作时的最小权限原则。
针对创新生物医药企业核心数据泄露风险,WPS 365权限体系构建从实验室到临床的零信任防护架构。在新药研发场景中,化合物配方通过单元格级权限控制实现核心字段掩码——首席科学家可见完整分子结构,普通研究员仅读取活性数据,外包CRO人员经受限空间隔离只能编辑指定章节且无法复制下载。系统支持文档密级自动标定(绝密/机密/秘密),临床试验报告外发至监管机构前需经QA脱密审批并附加隐写水印,确保全流程可追溯。
权限动态管控贯穿人员全周期与协作场景。当项目组成员离职或外包合同终止,权限体系支持一键回收所有文档访问权,历史操作日志自动归档满足FDA审计要求。跨组织协作时,通过分享链接绑定组织架构并设置"仅在线查看、禁止下载打印"策略,结合有效期控制实现最小权限原则。多维表按项目角色分配操作权限,确保临床数据录入与统计分析分离,防止越权篡改。
这种精细化管控有效应对GXP合规挑战。某Biotech企业部署后,核心算法仅限3名架构师访问,生产人员仅见装配流程;CRO协作方在受限空间内完成文档编辑,所有操作留痕满足药品监管对数据完整性、保密性的严苛要求,构建起符合制药行业规范的文档安全中枢。
WPS 365权限体系通过"功能-数据-存储"三维管控架构,为企业提供可落地的精细化管控实战路径。在文档外发场景,管理员可通过权限体系将分享链接与组织架构深度绑定,设置"仅在线查看、禁止下载打印"策略并附加动态水印(含用户名、IP、时间戳),实现跨组织协作时的最小权限原则。针对多维表协作,系统支持按项目角色分配查看、编辑或管理权限,确保生产计划与库存数据仅对授权成员可见,防止越权篡改。
在功能授权层面,商业旗舰版支持将黑马校对、WPS灵犀AI等高级能力按部门单独授权,限制敏感数据的智能分析范围,避免核心信息通过AI工具外泄。存储权限同样精细化,企业购买扩容空间后,可通过权限体系为不同部门分配独立存储限额,结合离职人员文档一键交接机制,确保知识资产不随人员流动而流失。
对于保密单位及信创环境,权限体系可配置加密锁仅限指定人员激活,配合三员管理(系统/安全/审计员)分立,实现Windows与某麟某/UOS双平台权限策略实时同步。当PC端切换协作模式时,管理员可实时调整成员角色,从"仅查看"到"编辑"权限动态赋权,全程操作日志本地留存,满足等保三级与分级保护合规审计要求。
多院区患者数据权限混乱,科室间隔离缺失,医生、护士、行政人员权限边界模糊,离职人员权限回收滞后。部署WPS 365医疗权限中台,实现患者数据分级授权、科室逻辑隔离、角色动态赋权与离职权限当日自动回收。
新药研发数据涉密等级高,外包CRO人员权限难隔离,核心配方字段缺乏加密,离职与合同终止后权限回收滞后。通过WPS 365生物医药权限安全中枢,实现字段级掩码、受限空间隔离、一键回收与全链路审计。
课题组间科研数据隔离不足,学生可随意访问导师核心数据,毕业离校人员权限未清理,跨校合作权限难管控。采用WPS 365教育权限治理平台,构建“角色-项目-密级”三维体系,实现自动回收与临时访客模式。
企业可通过WPS 365权限体系构建“文档-人员-功能”三维防护。文档安全支持单元格级权限与动态水印,分享时绑定组织架构并限制下载打印;员工离职一键回收权限并自动归档。多维表、会议、AI能力按角色分配,结合信创环境三员管理与密级标识,实现Windows与国产系统权限同步。通过敏感内容识别与全链路审计,满足医疗、生物医药、教育等行业合规要求,有效防范数据泄露风险。

WPS 合同管理深度融合WPS 365权限体系,支持合同文档单元格级管控与动态水印,实现合同起草、审批、签署全链路权限隔离,杜绝敏感条款外泄,满足企业合规管理需求。




WPS 项目管理依托WPS 365多维表权限分配,按项目角色设置查看、编辑权限,研发进度、成本数据仅授权成员可见,离职自动回收权限,保障项目资产安全可控。

好生意接入WPS 365安全协作环境,支持进销存单据的在线查看与编辑权限绑定,结合组织架构实现最小权限管控,防止经营数据越权访问,提升贸易流转安全性。
WPS 合同管理依托WPS 365权限体系,实现合同文档密级标定与动态水印溯源,审批过程按角色分层授权,确保合同信息在跨部门协作中不落地、不泄露。

WPS 进销存深度融合WPS 365权限管控,支持库存、采购、销售数据按部门或岗位授权查看,多维表可限制编辑范围,有效防止经营数据泄露与越权操作。
WPS 项目管理结合WPS 365权限体系,实现项目计划、任务、文档的精细授权,支持跨组织协作的受限空间访问,确保项目全生命周期数据安全可控。

好业财集成WPS 365安全协作,财务账簿与报表可在线预览不可下载,权限按角色分配,结合动态水印防泄露,满足企业财务数据隔离与审计追溯要求。




好会计基于WPS 365文档链路,实现会计凭证、报表的受控访问,支持单元格级权限设置,重要财务字段自动掩码,确保会计信息在协作中安全合规。
好生意借助WPS 365权限体系,对销售订单、客户资料等敏感数据设置只读或禁止下载,链接分享可绑定组织架构,实现跨部门协作的最小权限原则。
单元格级权限让财务薪资表精确到人可见,动态水印含用户、时间、IP,截图泄露可追溯。
核心配方字段自动掩码,首席科学家见完整结构,外包人员仅能在受限空间编辑脱敏内容。
会前准入审批,会中角色分权,录制加密存储,纪要按组织架构分级查看,无死角管控。
人员离职权限一键回收,文档自动归档企业空间,敏感内容识别自动降权,断绝不泄密。
Windows与某麟某/UOS权限策略实时同步,三员分立,密级标识自动联动,在线编辑防截屏。
分享链接绑定组织架构,禁止下载打印,设置有效期,多维表按角色分配权限,实现最小化授权。
从单元格到全链路精细化权限体系,动态水印溯源、零信任架构,满足信创与合规要求,让企业核心资产不泄露。
