

WPS 智能表格
合规终端可安全采集实验数据、销售订单及学生信息,支持多人协同编辑与权限管控,确保核心资料不落地、外发可审计。
合规终端可安全采集实验数据、销售订单及学生信息,支持多人协同编辑与权限管控,确保核心资料不落地、外发可审计。

在移动设备准入管控下,通过合规终端在线预览与编辑文档,无需下载缓存,支持防截屏与动态水印,实现企业文档全流程不落地安全协作。

针对生物制药、政府公文等高敏感场景,合规移动终端在线校对文档,自动识别敏感词与格式风险,防止涉密内容经非授权设备外泄。

经移动设备准入校验后,外勤销售、医护人员及教师可在合规终端上统一处理审批、任务与通知,实现千人千面安全门户与单点登录。

仅限通过准入检测的合规终端使用,支持信创环境国密传输,满足跨国药企、央企涉密文件在受控设备上的智能翻译与数据主权要求。
WPS 365移动设备准入功能适用于中大型企业BYOD/COPE混杂管理、医药研发数据保护、医疗患者隐私安全及信创终端适配等场景。通过设备注册、合规检测、白名单与远程擦除能力,仅允许受信任终端接入企业办公平台,实现核心文档不落地、外发审批与全链路审计。已服务生物制药、医药流通、三甲医院及区域教育客户,支持鸿蒙、某麟某、统信UOS等国产系统,帮助企业满足GXP、GSP、等保及信创测评要求。
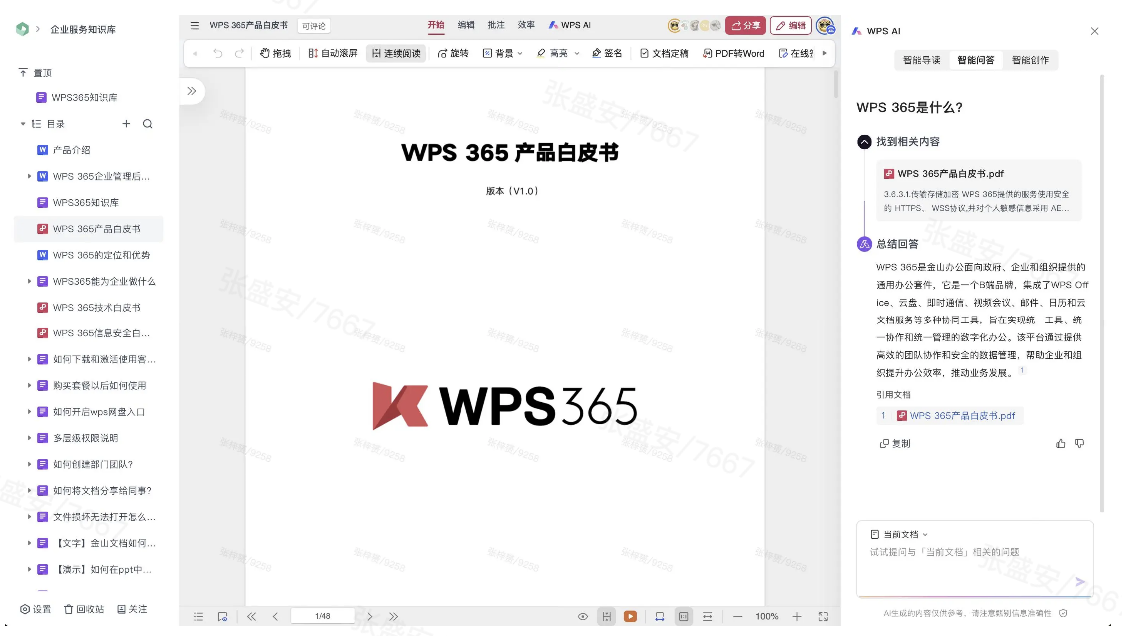
在企业BYOD与COPE设备混杂、办公应用入口分散的背景下,移动设备准入主要用于解决非合规终端随意接入内网带来的数据泄露风险,并按岗位与设备类型定制移动端视图。该能力广泛适用于中大型企业、政府单位及高安全敏感行业:生物制药企业的研发人员通过受信任终端在线处理实验数据,实现核心资料不落地与外发审批;医药流通企业外勤销售仅允许合规手机接入订单系统,满足GSP追溯要求;医疗机构医护人员经授权移动终端安全查阅病历,防止隐私信息经个人设备转发。在信创场景中,系统支持鸿蒙、某麟某、统信UOS等国产终端分级准入;移动会议场景下仅合规设备可入会,配合防截屏、锁定等策略防止信息外泄。
管理员可按部门配置差异化准入策略,结合设备白名单、越狱与Root检测、远程擦除及操作日志实现精细化管控。需要说明的是,移动设备准入与企业级安全管控深度关联,商业高级版(399元/人/年)已提供文档安全、企业管控、AD域同步及日志审计能力;若需完整的AI Hub、开放接口、与MDM/EMM深度集成及全栈信创适配,建议选择商业旗舰版(599元/人/年)并联系销售确认开通方式,部分高阶能力可能涉及额外配置或加价购买。
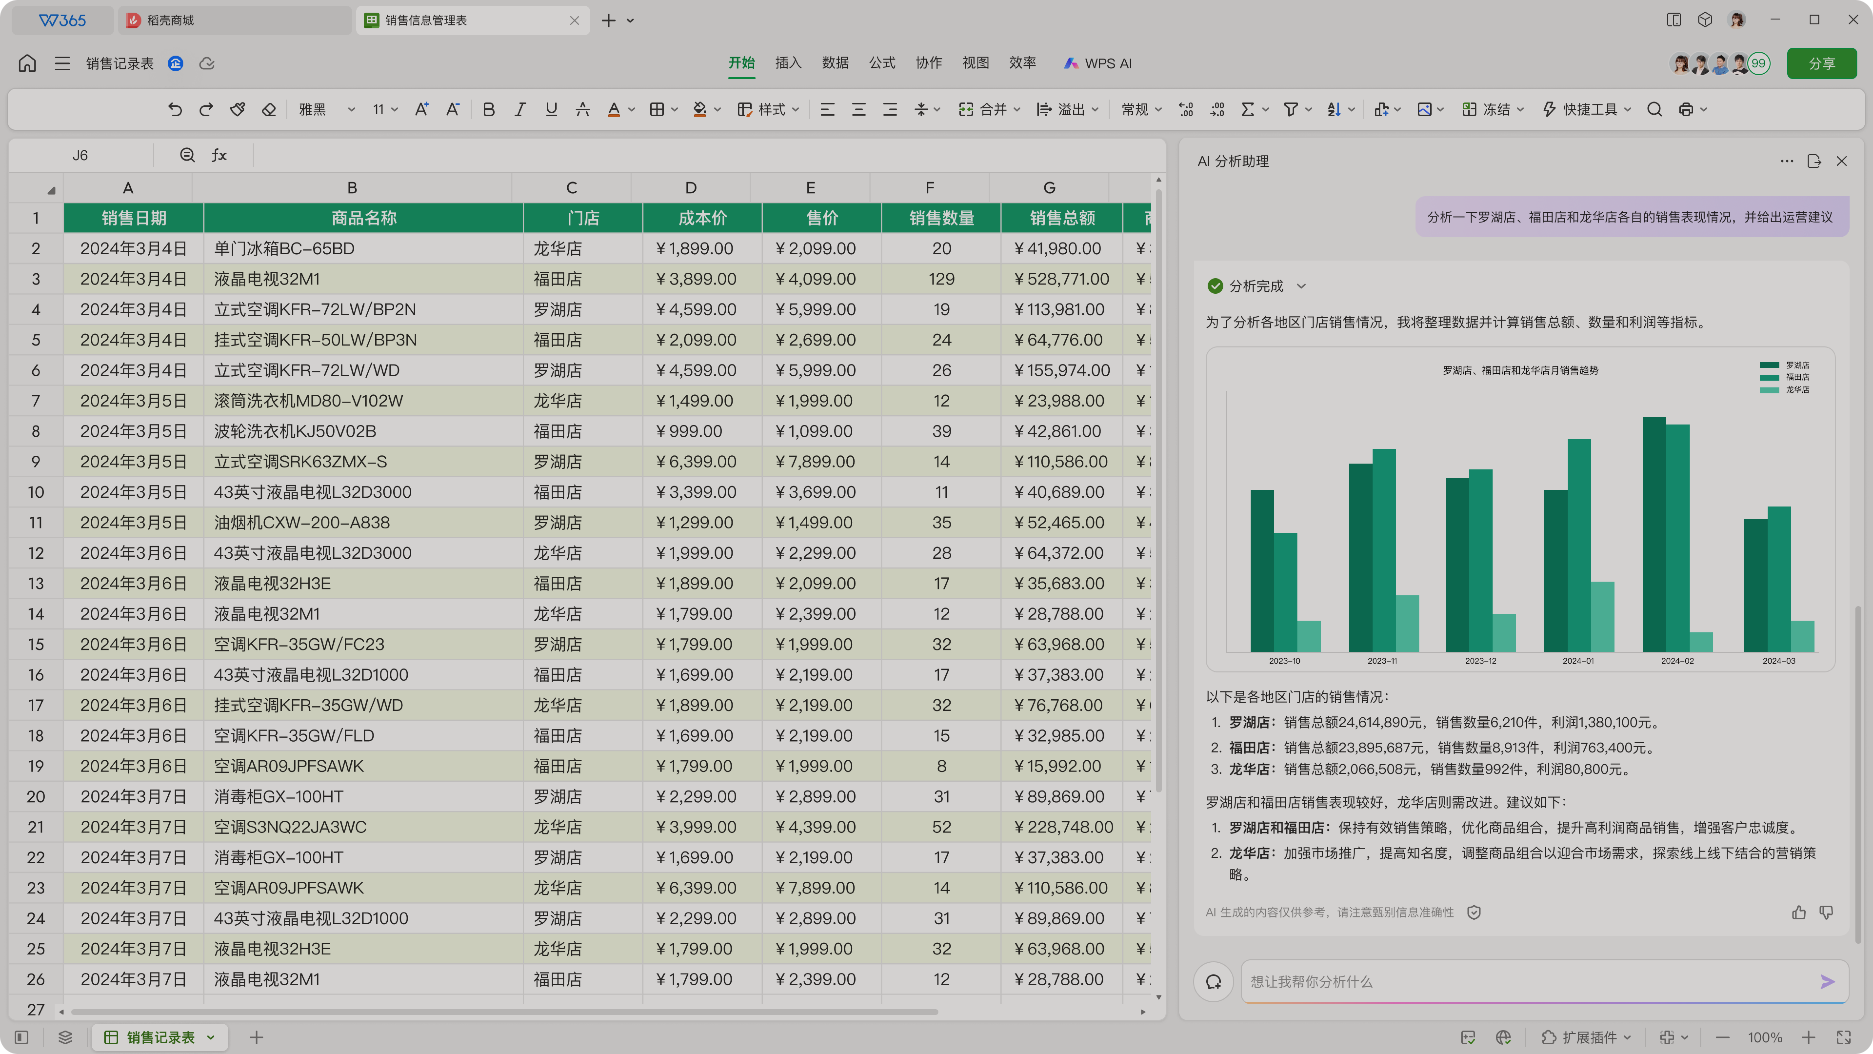
移动设备准入的价值不仅在于风险拦截,更在于构建千人千面的统一办公入口。通过拖拽式布局与品牌主题定制,企业可为不同岗位、设备类型配置差异化移动端视图,将OA、ERP、CRM及自研系统无缝集成至同一门户,实现单点登录与设备级权限控制。员工仅允许通过合规移动终端访问经授权的业务系统,既消除了移动端信息孤岛,又避免了多APP频繁切换带来的效率损耗,让外勤销售、临床医护与驻地教师均可一站式处理事务。
在终端管控深度上,系统支持与MDM/EMM深度对接,提供从设备注册、环境安全检测到远程擦除的全生命周期管理。管理员可按部门精细化设定文档权限,区分企业配发设备与个人手机策略:企业终端可开放完整操作权限,BYOD设备则严格限制下载、离线缓存与截屏行为,并附加动态水印与操作日志审计。员工更换手机时,可通过自助门户提交申请并完成新设备注册与合规检测,全程无需IT高强度介入。
这一体系已在教育等行业得到验证。某区县下辖超50所中小学,通过教师与家长移动设备备案及准入检测,阻断未授权终端访问校园平台,从源头防止学生隐私泄露;配合AI教学助手与零代码智能表单,实现局校通知直达、教案资源共享及教务应用自主搭建,在保障移动安全的同时推动区域教育均衡。
在移动办公场景下,安全威胁不仅来自非授权接入,更存在于终端使用的全周期。WPS 365在接入环节即建立多重身份校验体系,支持某某企业微信、AD域账号及短信验证码等方式完成员工身份绑定,同时自动扫描终端越狱、Root、病毒及系统补丁状态,不合规设备将被强制阻断,直至修复后重新通过合规检测,从源头消除带病入网风险。
在终端使用过程中,系统通过动态策略实现精细化过程管控。管理员可基于部门、岗位及设备归属类型配置差异化权限:企业配发终端可开放完整操作能力,而BYOD个人手机则严格限制离线下载与本地缓存,甚至仅允许在线预览;结合地理位置围栏与传输通道加密技术,出差移动终端需在安全网络环境下方可访问企业文档,异常登录实时阻断。此外,防截屏策略与动态隐写水印可自动识别并记录违规截屏行为,确保核心数据即使被拍摄也能追溯定责。
当设备生命周期进入变更或退出阶段,企业管理员可通过后台执行远程数据擦除指令,安全清除离职员工移动终端中的企业文档与缓存;员工更换手机时,也可在自助服务门户提交申请,经审批后自动解绑旧设备并完成新终端注册。全程操作日志详细记录移动终端型号、访问时间、操作类型及地理位置,为企业构建从接入、使用到退出的全链路安全闭环。
在国产化替换浪潮下,政企单位对移动终端的自主可控要求日益严苛。传统国外移动办公软件无法适配鸿蒙、某麟某、统信UOS等国产系统,加之信创与非信创终端混杂接入,极易形成安全边界漏洞,导致核心数据在不可控终端上流转,难以通过等保及信创测评。
WPS 365针对信创场景提供全栈移动终端准入能力,深度适配鲲鹏、海光等国产CPU及鸿蒙、某麟某、统信UOS移动端操作系统,兼容国产中间件与某梦等数据库。通过设备指纹与数字证书双重校验,系统可自动识别终端架构类型,对非信创或未备案移动终端实施强制阻断,仅允许合规信创设备接入核心办公域。传输过程采用国密算法加密,核心数据可选择本地留存,满足涉密单位与金融行业对数据主权的要求。
同时,平台支持SaaS、私有化与混合云三种部署模式,同一套账号体系可在Windows、macOS、Linux、iOS、安卓及鸿蒙间无缝同步,实现X86与信创双平台的平滑过渡。企业可按过渡期策略设置分级准入权限,逐步完成终端替换而不断层业务。该方案不仅降低了信创移动化运维成本,更以完整的全栈适配能力帮助政府机关、央企及能源企业一次性通过信创测评,构建安全可控的移动办公底座。
超600名研发人员使用个人手机、平板处理实验数据,无设备准入,发生资料误发与离职泄密。通过WPS 365建立终端注册与合规检测,仅允许受信任设备接入,核心资料在线不落地,外发脱密审批,全面满足GXP审计。
800余名销售使用个人设备访问内网,物流订单与药品追溯码随意转发,无终端管控。通过移动设备准入与多维表搭建数字化管理体系,实现数据自动同步与合规外发,满足GSP追溯要求。
2000余名医护人员用个人手机拍照传输病历,无设备准入,隐私泄露隐患大;会诊依赖电话效率低。通过WPS 365建立设备注册与合规准入,病历在线预览不落地,会诊日程统一协同。
移动设备准入适用于中大型企业与高敏感行业,覆盖生物制药研发、医药流通外勤、医护移动查房、教育终端备案及信创分级替换等场景。通过设备合规检测、越狱/Root扫描与差异化权限,实现核心数据不落地、外发审批及全链路审计。建议企业按部门与终端类型精细化配置:企业配发设备开放完整权限,BYOD严格限制下载、离线与截屏,配合远程擦除与动态水印,构建从接入到退出的安全闭环。

融合移动设备准入与安全管控,合同数据仅在合规终端流转,支持外发审批与在线编辑,确保核心资料不落地,满足高安全行业需求。




外勤销售通过受信任移动终端接入订单与客户系统,结合防截屏、远程擦除策略,保障客户隐私与业务数据全链路安全。

为医药流通等场景提供移动进销存服务,仅允许合规手机接入订单系统,满足GSP追溯要求,防止数据泄露。

业财一体化移动应用,基于设备准入实现数据隔离与权限控制,支持信创环境,保障财务业务数据在移动端安全流转。




财务数据移动查询与处理,配合设备级安全策略及动态水印,有效防范个人终端转发泄露,满足企业财务合规要求。
外勤销售通过受信任移动终端接入订单与客户系统,结合防截屏、远程擦除策略,保障客户隐私与业务数据全链路安全。
融合移动设备准入与安全管控,合同数据仅在合规终端流转,支持外发审批与在线编辑,确保核心资料不落地,满足高安全行业需求。

项目任务在统一办公入口安全集成,仅授权终端可查看与协作,配合动态水印及权限控制,防止项目资料外泄。
为医药流通等场景提供移动进销存服务,仅允许合规手机接入订单系统,满足GSP追溯要求,防止数据泄露。
受信任终端在线处理实验数据,核心资料不落地,外发需审批,杜绝泄密。
仅合规手机可接入订单系统,满足GSP追溯要求,规范外勤业务操作。
授权移动终端安全查阅病历,防止隐私信息通过个人设备转发或泄露。
深度适配鸿蒙、某麟某、UOS,阻断非信创设备,满足国产化合规要求。
仅合规设备可入会,配合防截屏、锁定策略,防止音视频信息外泄。
教师家长设备备案准入,阻断非授权访问校园平台,守护学生隐私。
WPS 365实现移动设备准入管控、千人千面统一入口,支持全周期安全与信创终端适配,适合中大型企业与政府单位。
