WPS Comate
AI编程助手内置代码审计能力,实时识别敏感数据泄露风险,支持权限分级管控,确保开发流程符合安全合规要求。
AI编程助手内置代码审计能力,实时识别敏感数据泄露风险,支持权限分级管控,确保开发流程符合安全合规要求。

支持会议内容分级权限管控,敏感资料共享自动脱敏,全程操作日志记录,满足跨部门协作审计要求,确保远程会议数据安全可追溯。

支持字段级权限隔离与敏感数据脱敏,附件操作精细化管控,全量操作日志自动留存,满足等保2.0审计要求,实现文档全生命周期权限管理。

AI创作内容自动标记敏感等级,支持分级权限管控与访问审计,生成过程全链路日志记录,确保创意资产安全合规,防止知识产权泄露风险。

支持敏感字段独立权限设置与自动脱敏,数据收集全程审计追踪,跨部门协作权限边界清晰,满足金融医疗等行业严格的数据合规与隐私保护要求。
企业在数字化流程管理中常面临权限审计粒度粗放、日志缺失与越权访问等挑战。WPS协作针对流程节点缺乏字段级权限隔离、附件操作权限未精细控制、跨部门权限继承混乱及操作日志不完整等常见问题,提供字段级可见与编辑权限配置、附件仅查看或禁止下载限制、全量操作审计日志留存180天以上、离职一键批量清理权限等能力,支持私有化部署与三权分立,满足等保2.0及分保合规要求,适用于金融机构、涉密单位及大型集团。
企业在数字化流程管理中,权限审计常面临粒度粗放、日志缺失与越权访问等多重挑战。常见问题包括:流程节点缺乏字段级权限隔离导致敏感数据泄露;附件操作权限未精细控制,造成文件违规下载;跨部门或跨组织协作时权限继承混乱,打破安全边界;以及操作日志留存不完整,无法满足合规追溯要求。
针对这些痛点,WPS 365商业高级版(399元/人/年)及商业旗舰版(599元/人/年)提供全链路审计与精细化权限管控能力。系统支持在审批节点配置字段级可见与编辑权限,对附件设置仅查看或禁止下载等限制,实现敏感数据最小化授权。同时,全量操作日志自动记录权限变更、节点调整及访问行为,支持180天以上审计日志导出,满足等保2.0及分保要求。
对于权限生命周期管理,系统支持按审计周期配置自动失效策略,员工离职后可一键批量清理其在所有流程中的待办与查看权限,外部协作者权限也可设置有效期自动回收。私有化部署版本更提供三员管理分离与本地日志存储,确保审计主权独立。需注意,部分高级审计功能如操作录屏、结构化日志对接等需联系销售开通,或属于私有化部署专属能力。
针对超级管理员权限失控与信创环境审计标准不一的痛点,WPS协作平台在私有化部署中内置三权分立机制,将系统管理、安全管理、审计管理权限彻底隔离。审计管理员独立掌握全量操作日志的查看与导出权限,即使是系统管理员也无法篡改或删除审计记录,从根本上杜绝了内部人员越权风险。同时,平台支持鲲鹏、某腾某、海光等国产芯片与某麟某、UOS操作系统及某梦某、等国产数据库的全栈适配,提供统一的结构化审计接口,解决信创环境下日志格式分散、难以集中分析的问题。
在敏感操作管控方面,平台对批量数据导出、组织架构调整、权限移交等高危操作实施强制二次审批与双人复核机制,审批流与操作日志自动绑定留存。结合实时风险告警能力,系统可对异常登录、高频下载、越权访问等行为即时推送审计员,并预置等保2.0、分保及关键信息基础设施保护所需的审计报表模板,助力涉密单位与金融机构满足国产化替代过程中的强合规要求。
针对金融、医疗及大型集团共享服务中心常见的客服权限失控问题,WPS服务台提供字段级权限隔离与敏感数据脱敏能力。系统支持对工单中的薪资、身份证号等敏感字段设置独立可见范围,确保普通客服仅能看到脱敏后的信息(如手机号中间四位隐藏),而仅主管层级可查看完整数据。同时,系统对客服的查看、导出、复制行为进行全量审计,记录IP地址与设备指纹,结合动态水印技术实现泄露溯源定责,有效防止内部人员截屏泄露客户隐私。
在跨部门及外包协作场景中,权限边界模糊与离职回收延迟是主要风险点。针对文创游戏企业外包人员管理难题,系统支持为外部协作者建立独立权限空间,设置有效期自动回收机制,到期即时冻结其流程访问权限。所有操作行为包括文档预览、下载、转交均生成结构化日志,满足版权纠纷时的证据链要求。对于高端制造企业的供应链协作,系统通过跨组织权限隔离确保供应商仅能看到指定工艺文件,阻断权限继承导致的越级访问。
WPS还提供自动化审计报表能力,定期生成权限分布、敏感操作统计及异常访问分析,支持按等保2.0与分保要求输出标准化合规文件。结合RBAC权限模型,系统可在员工离职或转岗时一键批量清理其在所有流程节点中的待办与查看权限,消除人工回收的时间窗口风险,确保权限生命周期管理与审计追溯的全闭环。
企业在复杂数字化环境中常面临权限审计的深层盲区:跨系统权限映射混乱导致"权限穿透",临时授权缺乏时效管控形成"权限孤岛",而分散的审计日志难以构建完整的操作证据链。特别是在电力能源央企的跨区域调度场景中,多厂区系统间的权限继承关系模糊,导致敏感操作无法定位责任人;金融机构面临监管检查时,往往发现审计日志仅记录了点状操作,缺乏权限变更与业务审批的关联关系;文创与制造企业在供应链协作中,外包人员的权限边界与内部系统交错,形成审计断层。
WPS协作平台通过构建"权限血缘追溯"与"跨系统审计关联"能力解决上述痛点。系统支持可视化展示权限继承链条,识别因组织架构调整或角色变更导致的权限漂移风险;在信创环境中提供标准化审计API,可对接政企SIEM系统,将流程审批、文档访问、即时通讯等跨模块操作日志关联分析,生成完整的行为证据链。针对文创IP保护场景,平台记录设计文档的每一次预览、复制、外发操作,结合动态水印实现泄露精准溯源;对于军工及高端制造,系统支持操作录屏与结构化日志双轨审计,满足涉密环境的强合规要求。
更进一步,平台提供智能审计分析能力,通过机器学习识别异常权限模式,如"低频账号突然高频访问敏感流程"或"权限继承链条异常延长"等风险信号,实时推送告警至审计管理员。结合自动化合规报表引擎,可按等保2.0、分保及行业监管要求,一键生成包含权限分布热力图、敏感操作趋势分析及风险整改建议的审计报告,真正实现从"被动应对检查"到"主动风险治理"的转变。
权限分级管理混乱、审计日志缺失,通过私有化部署协同平台实现文档分级授权、操作全量留痕和审批流程可追溯,建立完整的权限管控与审计体系。
五万员工权限管理混乱,审计日志不完整无法满足监管,部署金融级私有化平台实现全链路操作留痕、权限最小化授权与流程电子化审批。
研发图纸权限粗放、供应链协作越权频发,借助图纸分级加密、操作录屏审计与跨组织权限隔离,实现研发数据全链路管控与审计追溯。
企业在流程权限审计中常面临粒度粗放、日志缺失与越权访问等痛点,具体表现为字段级权限隔离不足、跨部门继承混乱、附件管控薄弱及追溯链断裂。建议采用精细化管控策略,通过字段级可见性配置、附件下载限制及跨组织权限隔离实现最小化授权;建立全链路审计机制,确保日志完整留存180天以上,结合三员分立与二次审批防范内部风险;实施权限生命周期自动化管理,设置审计周期失效策略并支持离职批量清理,消除权限滞留窗口,满足等保2.0及分保合规要求。

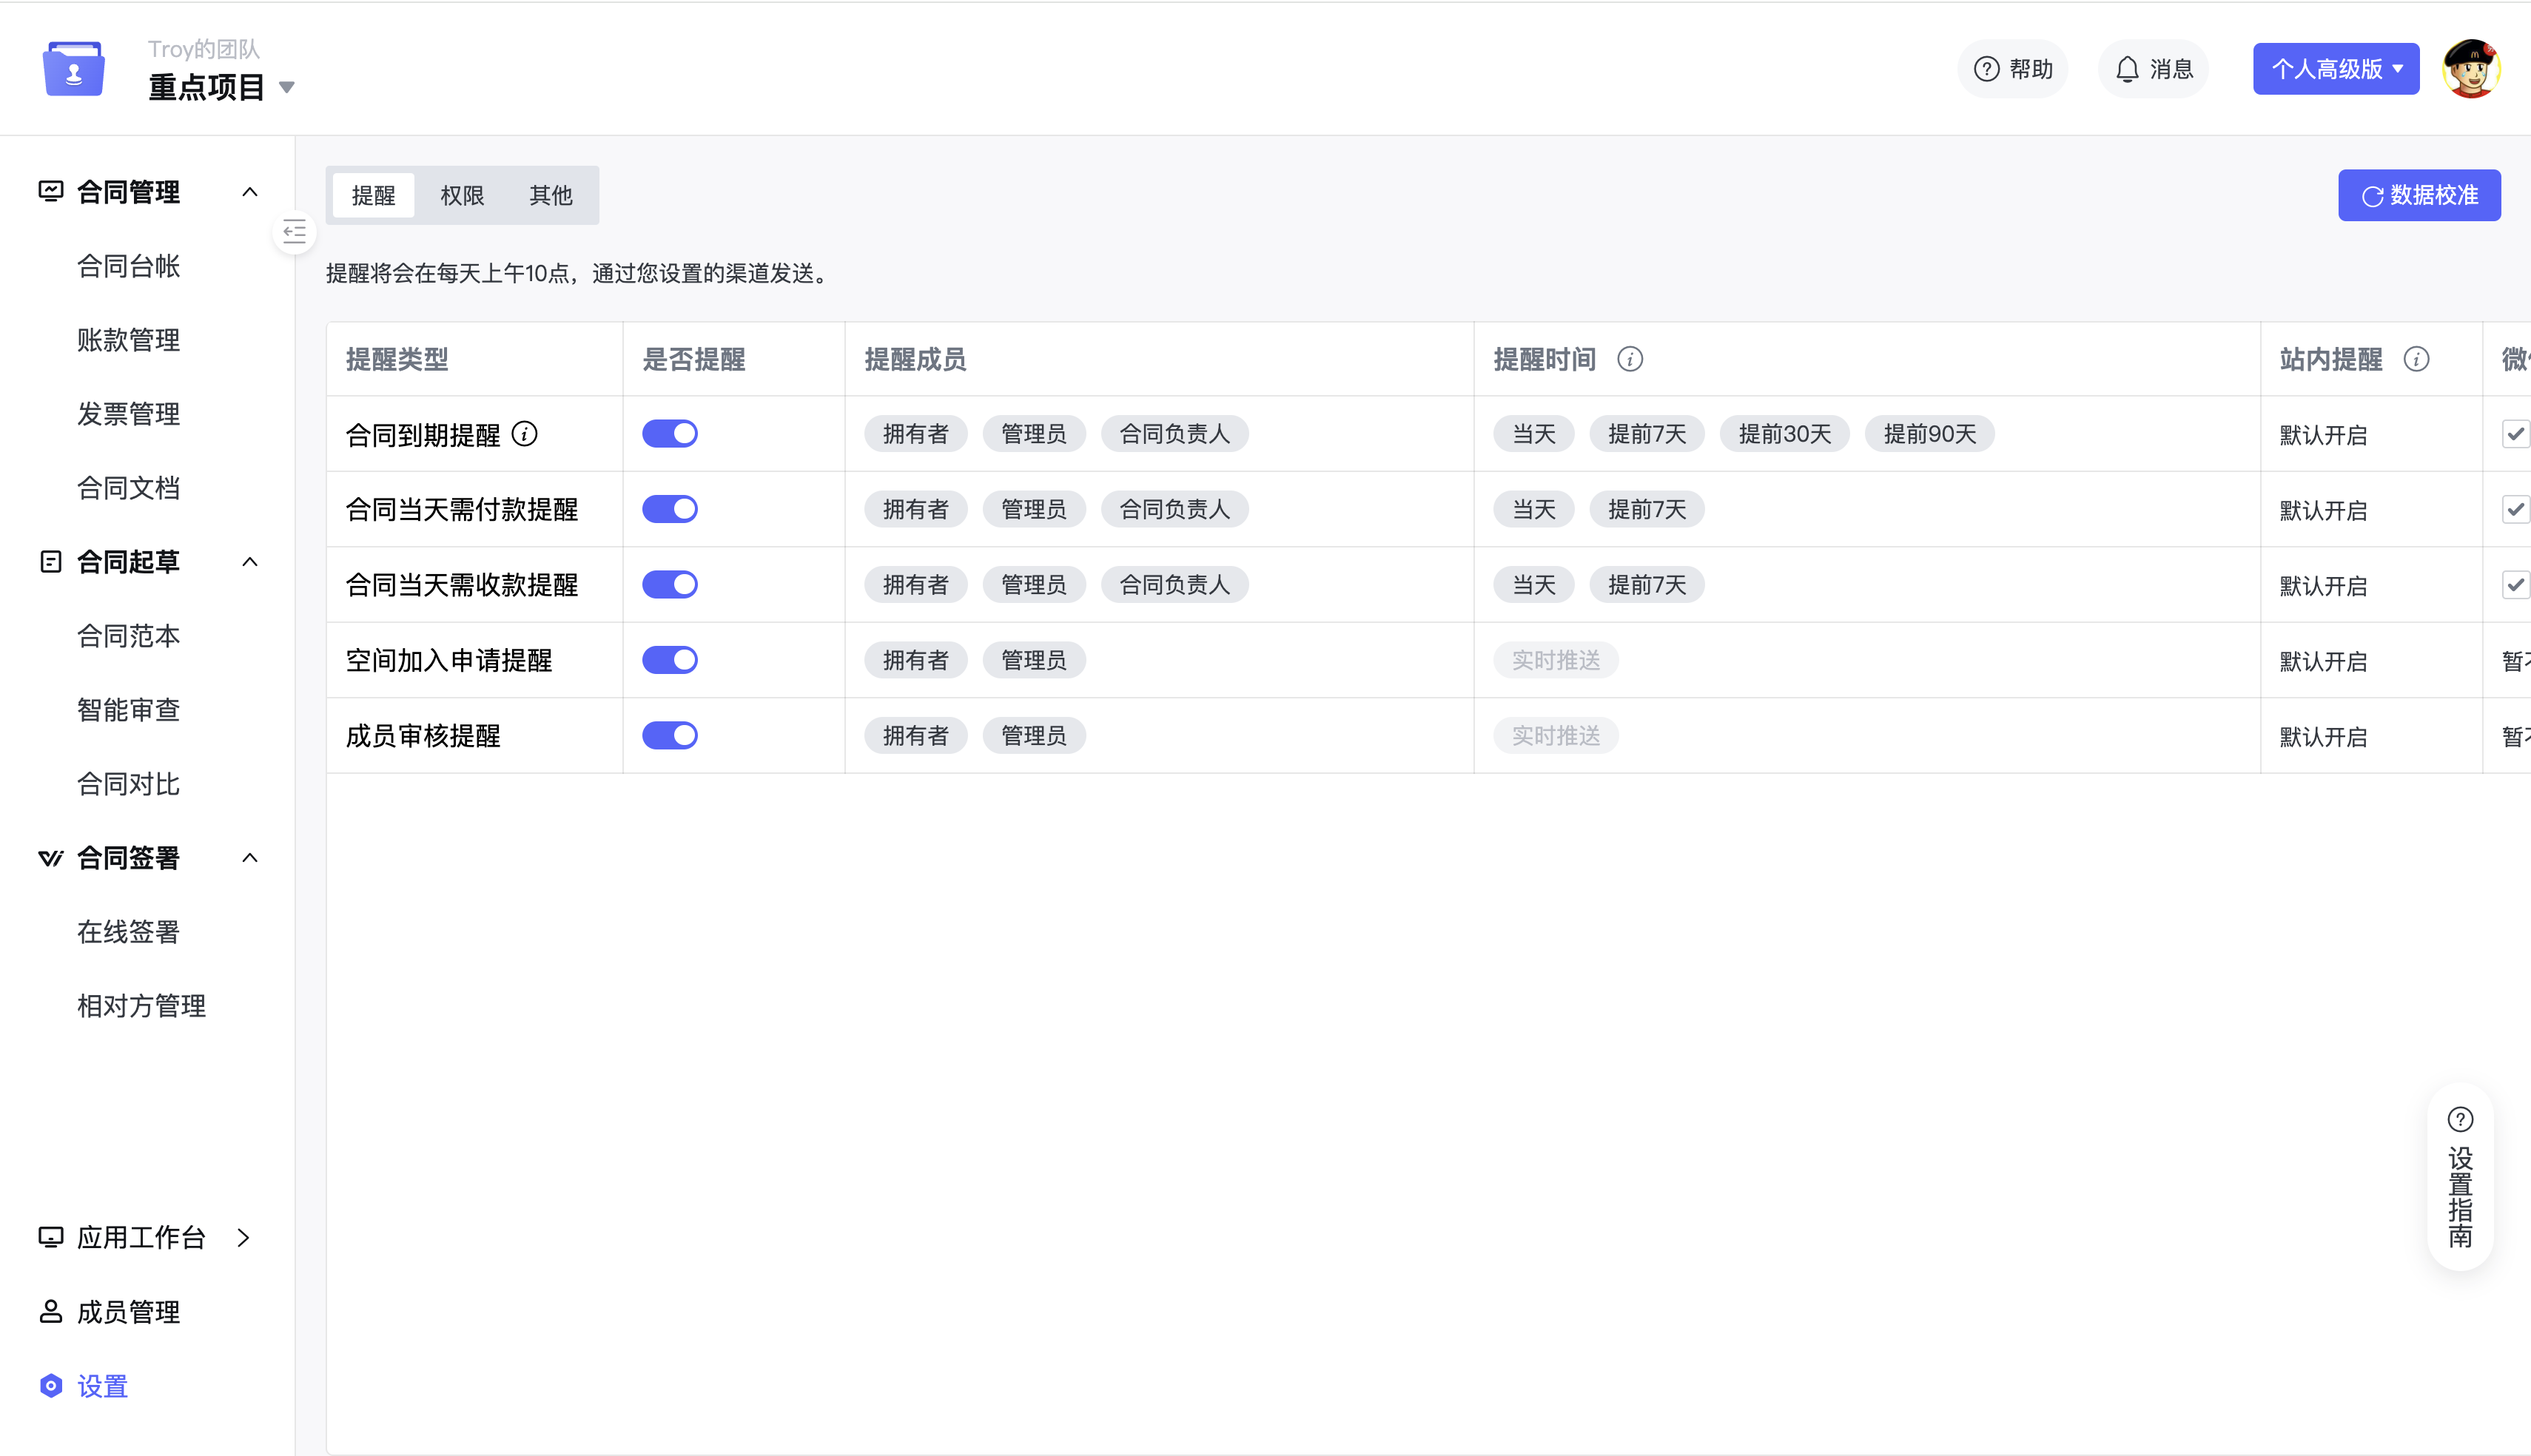
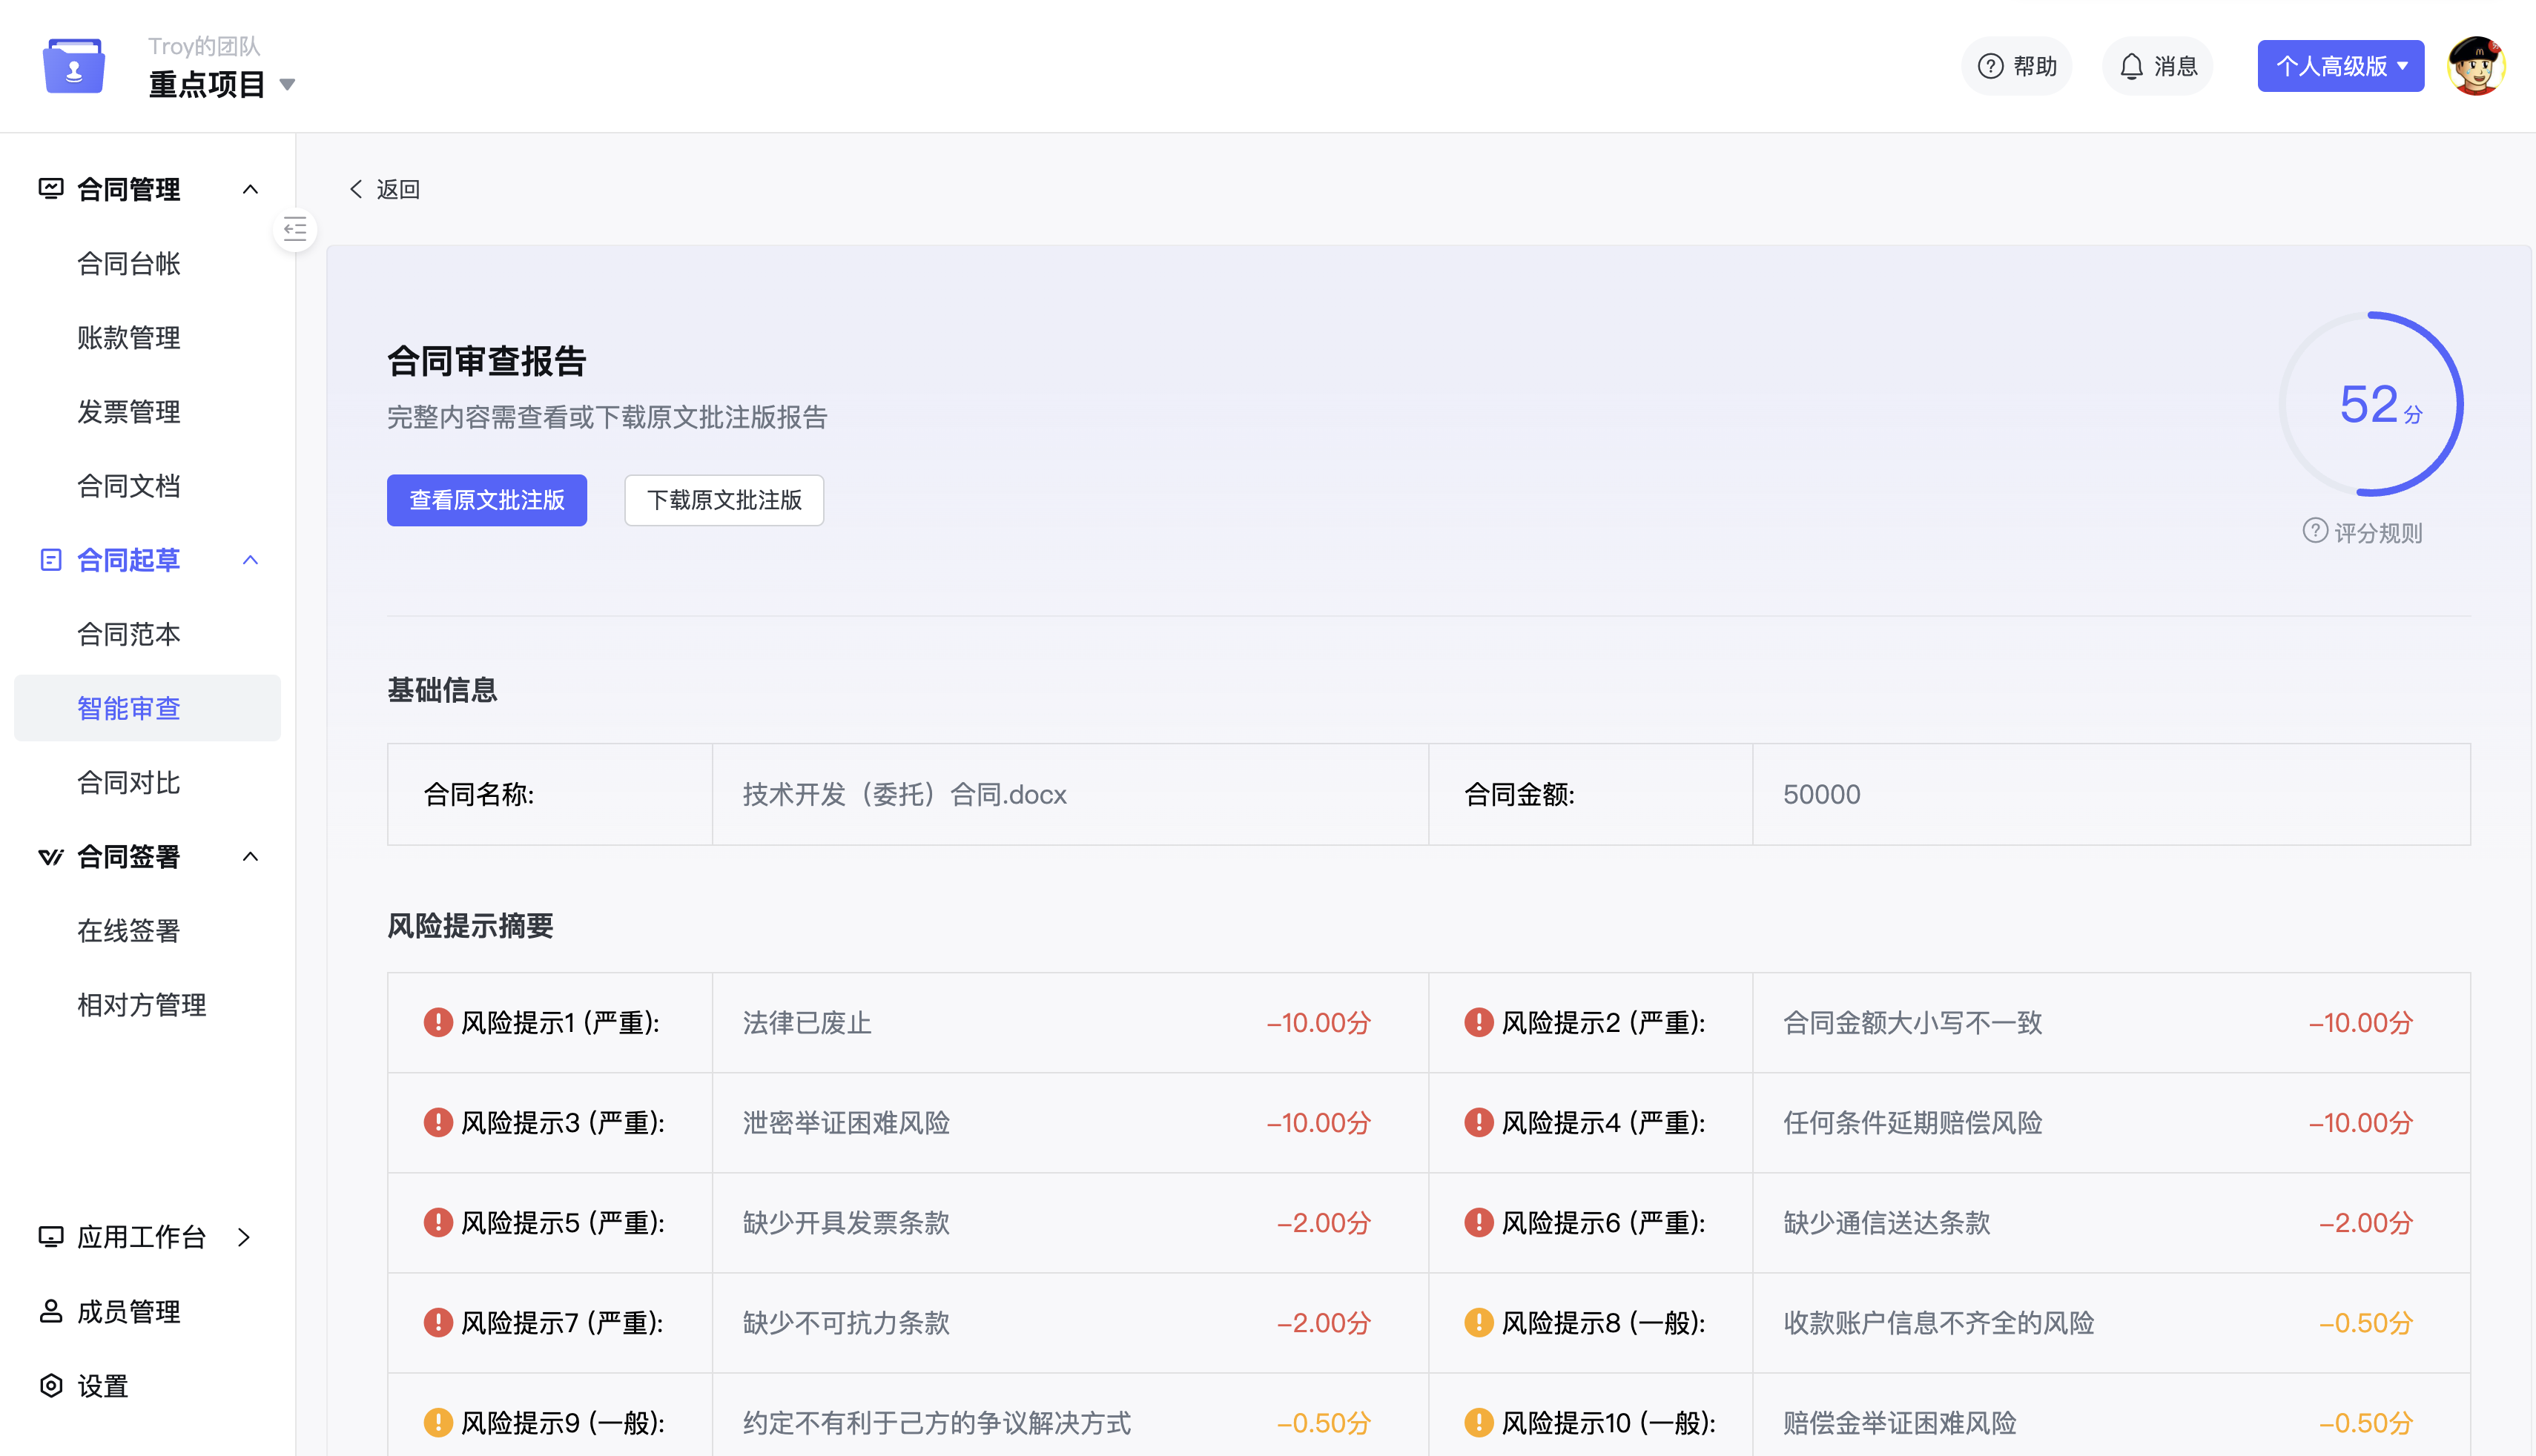
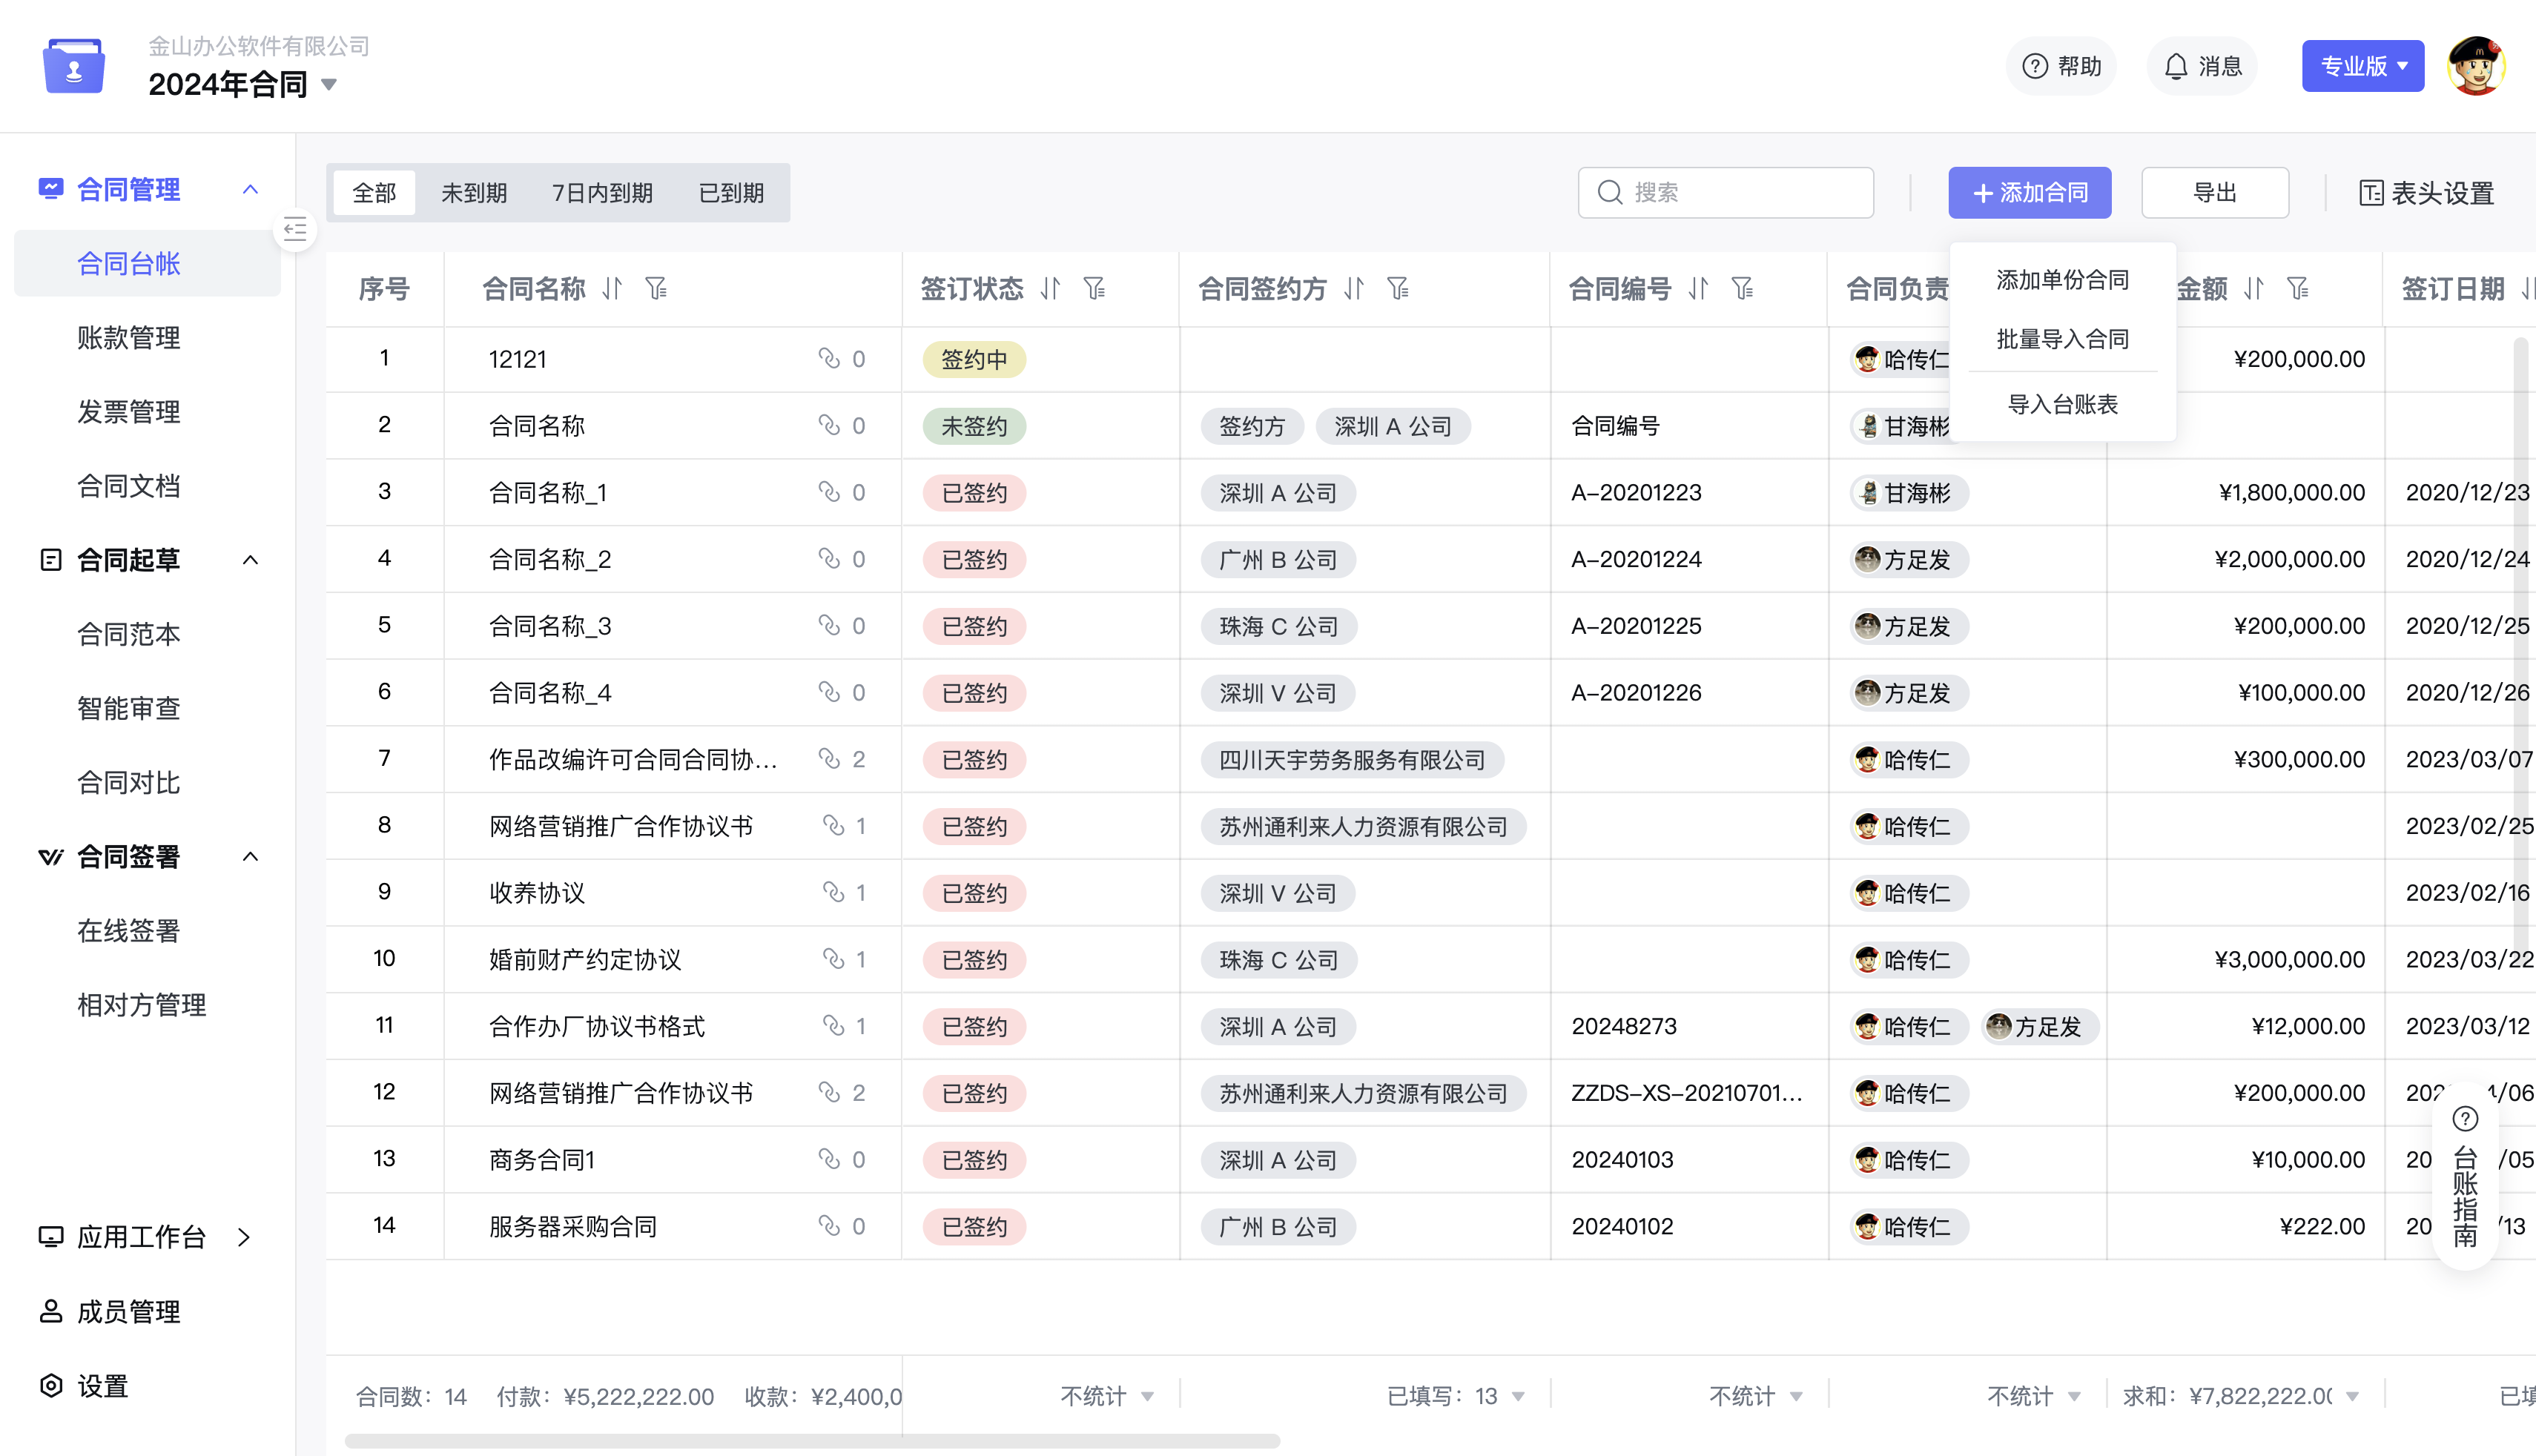
合同管理结合WPS协作,提供流程节点字段级权限、附件防下载、全量审计日志,确保合同数据安全与合规审计可追溯。

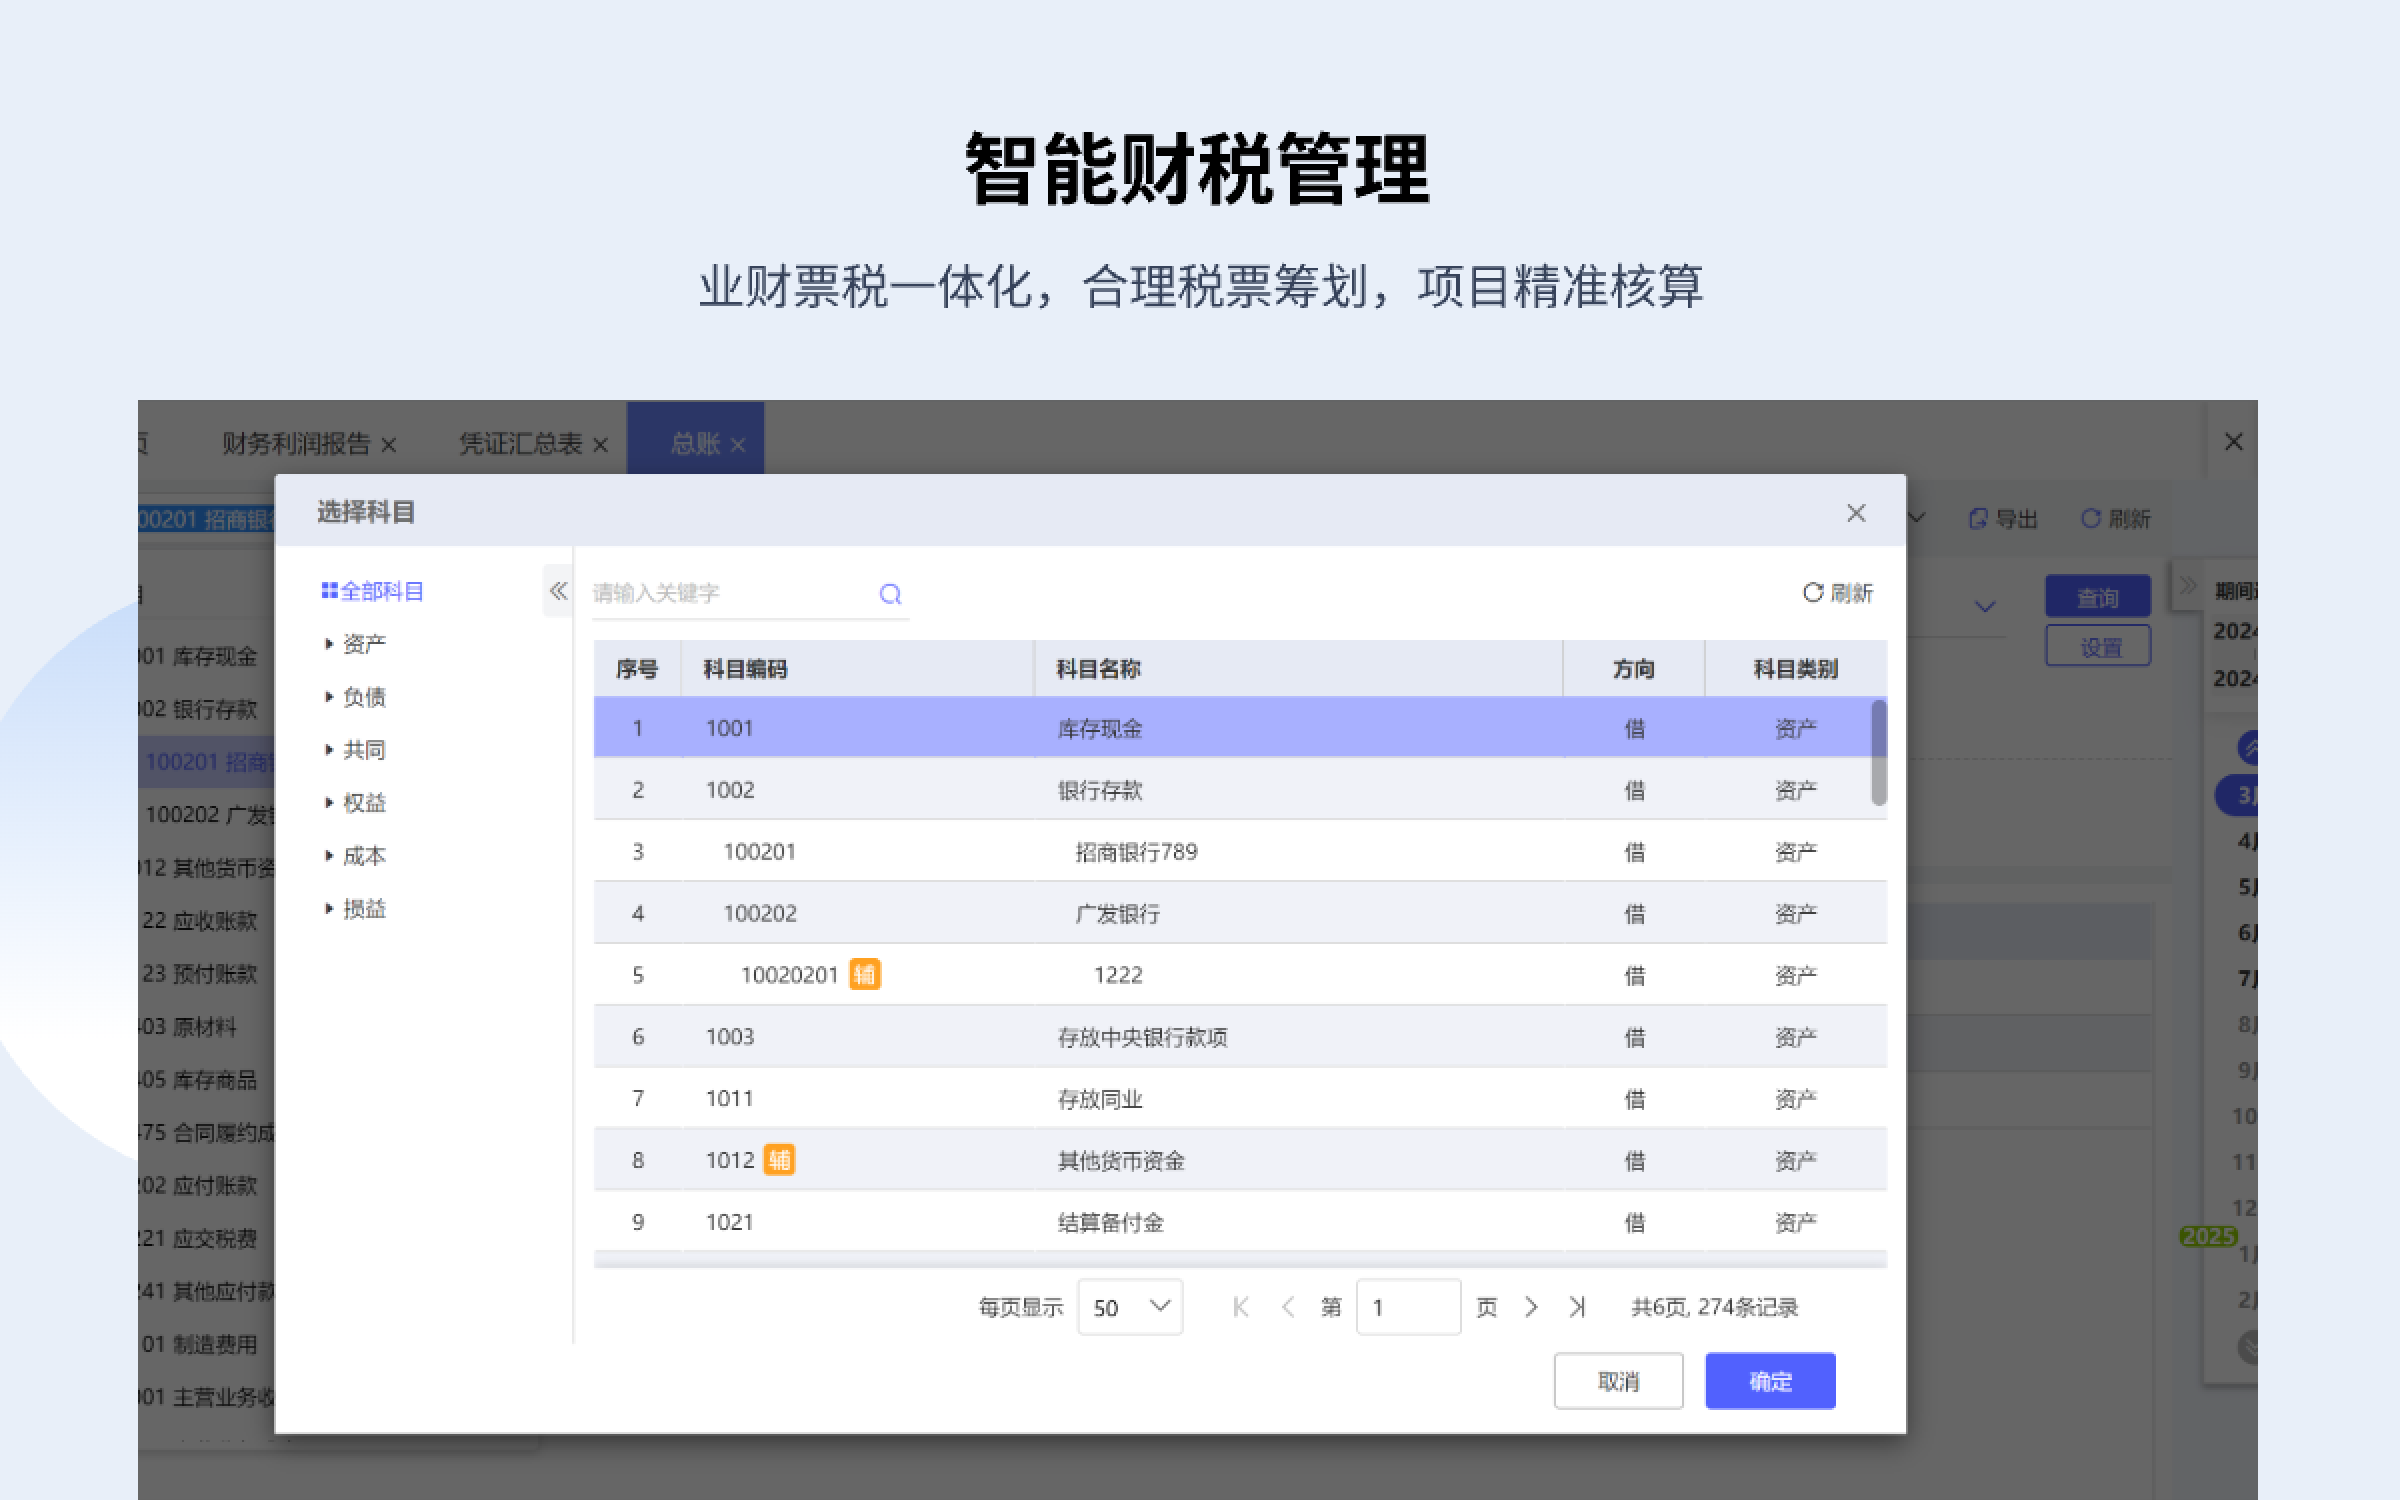
好会计与WPS协作集成,实现财务数据协同处理,依托精细化权限隔离与操作审计,满足账务合规与数据安全需求。

进销存管理融入WPS协作,支持采购、销售、库存全链路字段级权限控制及审计留痕,杜绝数据泄露与越权操作。
合同管理结合WPS协作,提供流程节点字段级权限、附件防下载、全量审计日志,确保合同数据安全与合规审计可追溯。

项目管理依托WPS协作实现任务协同,支持跨组织权限隔离与全量操作审计,保护项目文档与进度数据安全。
进销存管理融入WPS协作,支持采购、销售、库存全链路字段级权限控制及审计留痕,杜绝数据泄露与越权操作。

好业财借助WPS协作审计能力,实现业财数据协同的精细权限管控与操作留痕,保障业务财务一体化合规。
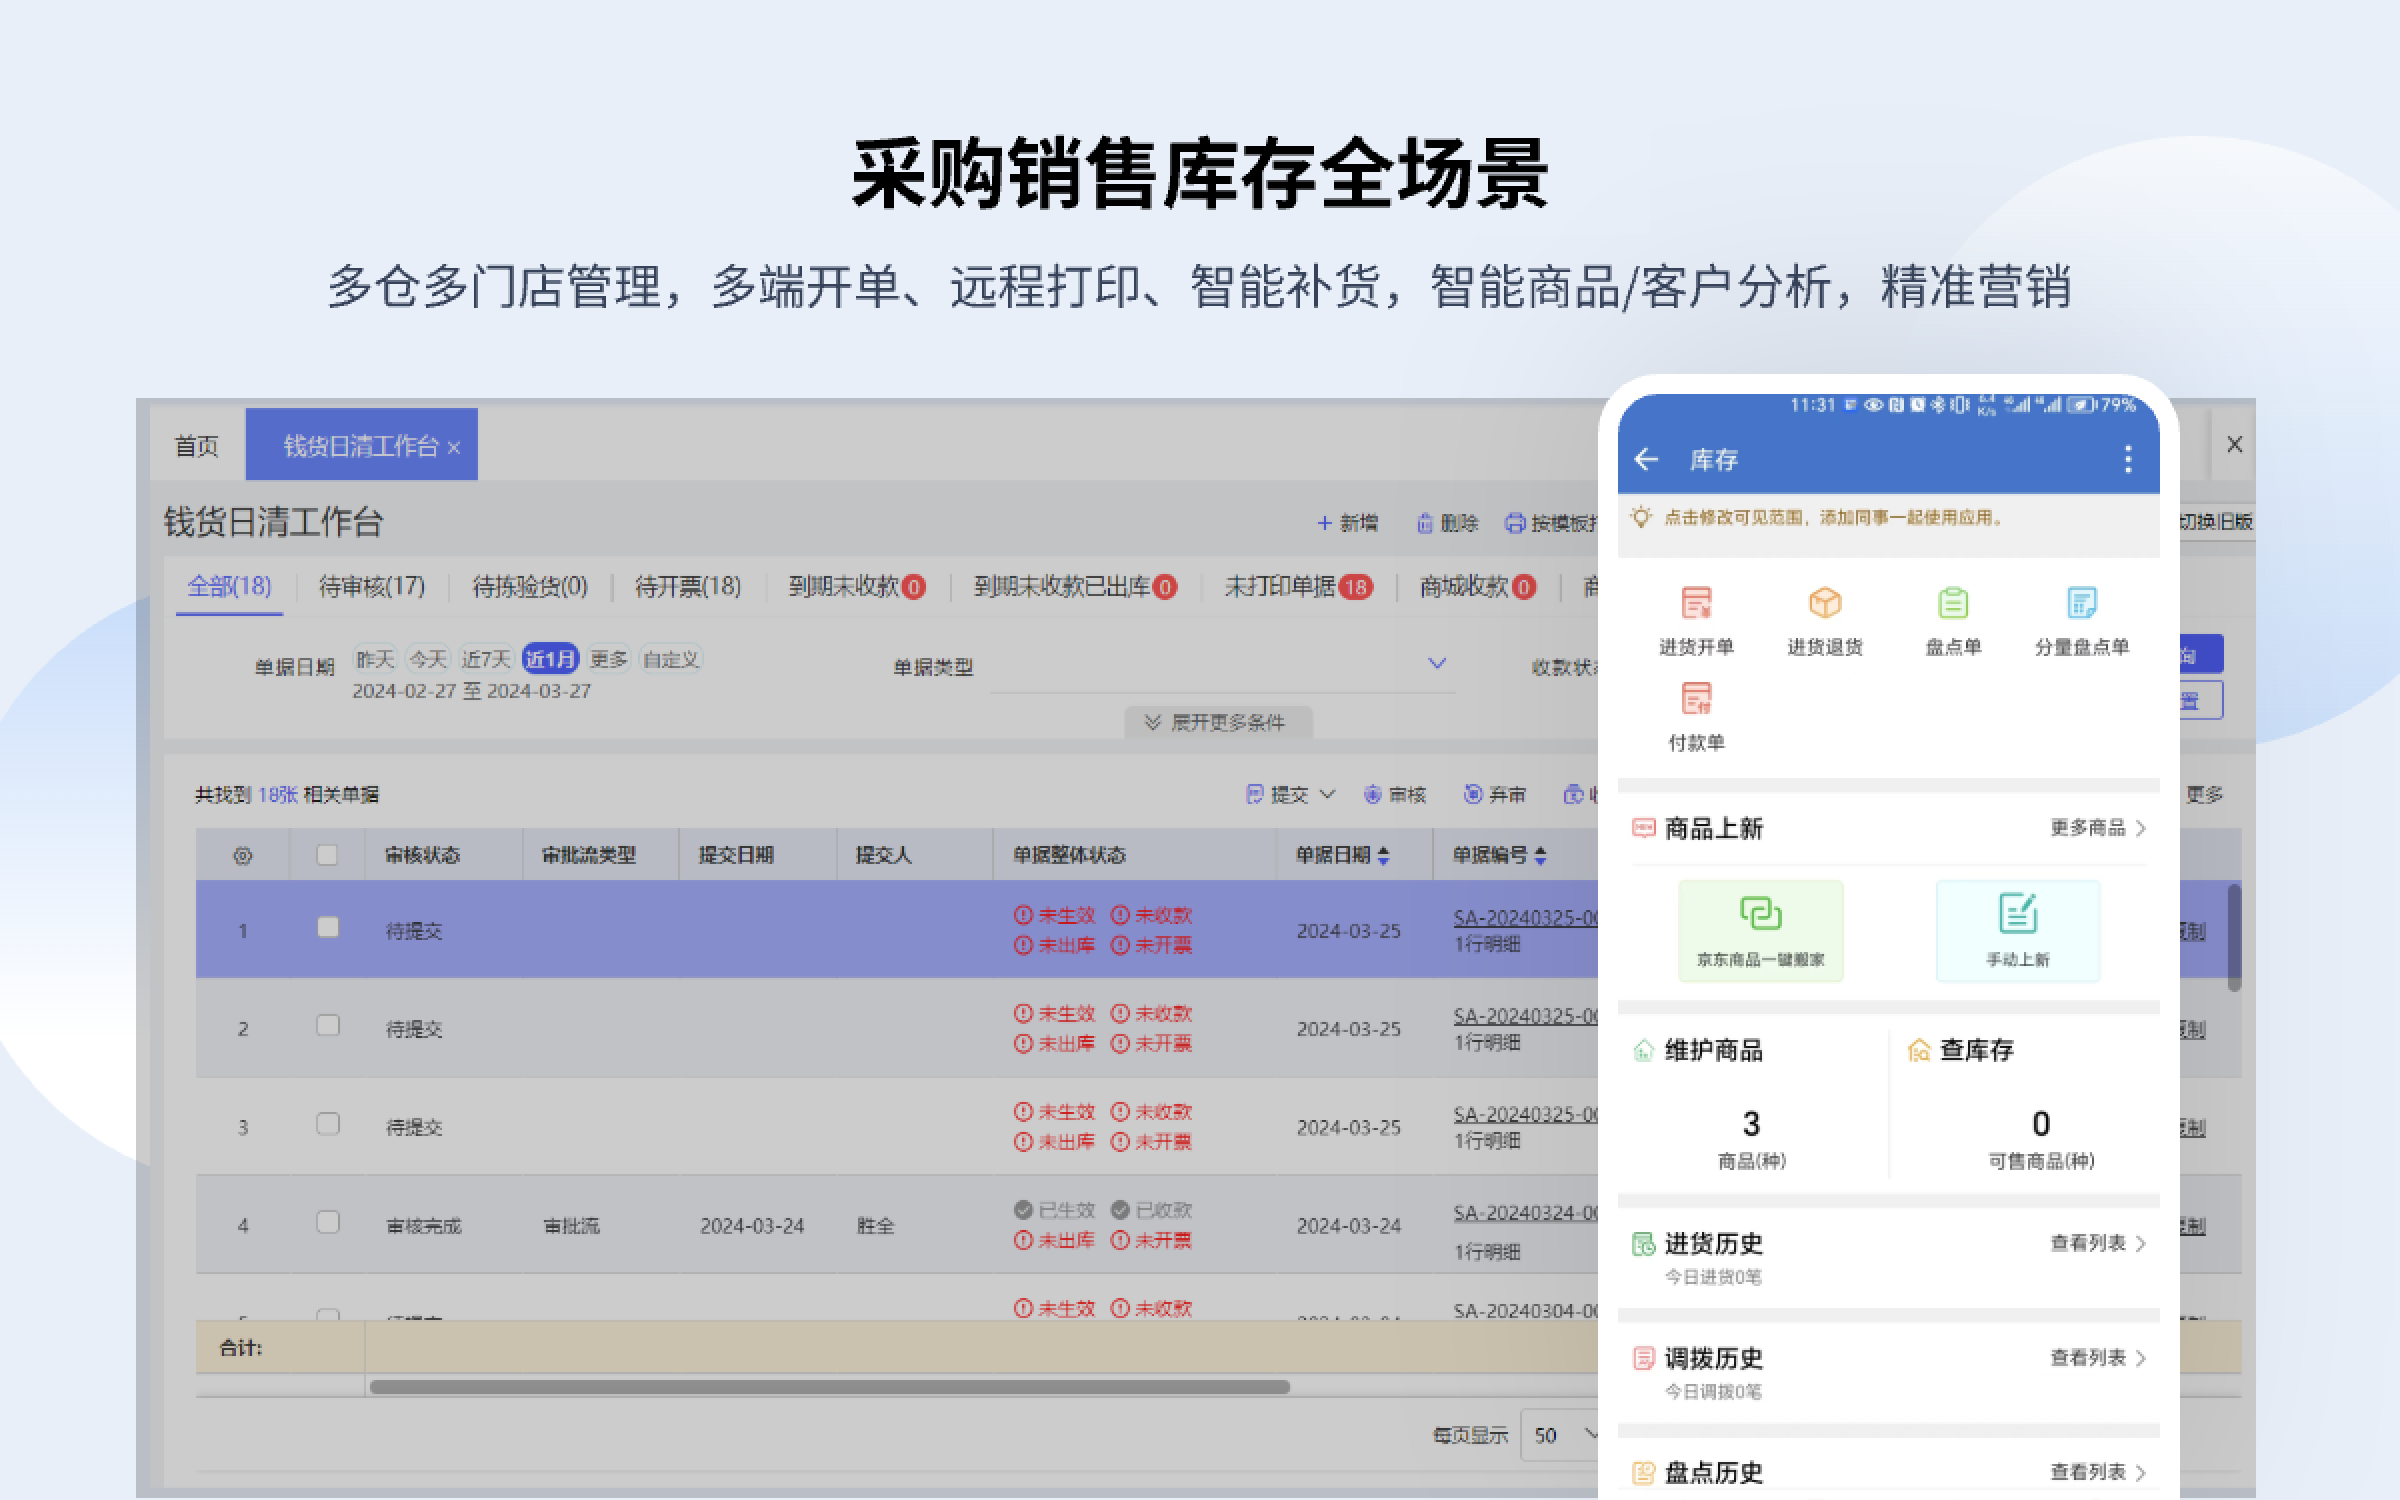
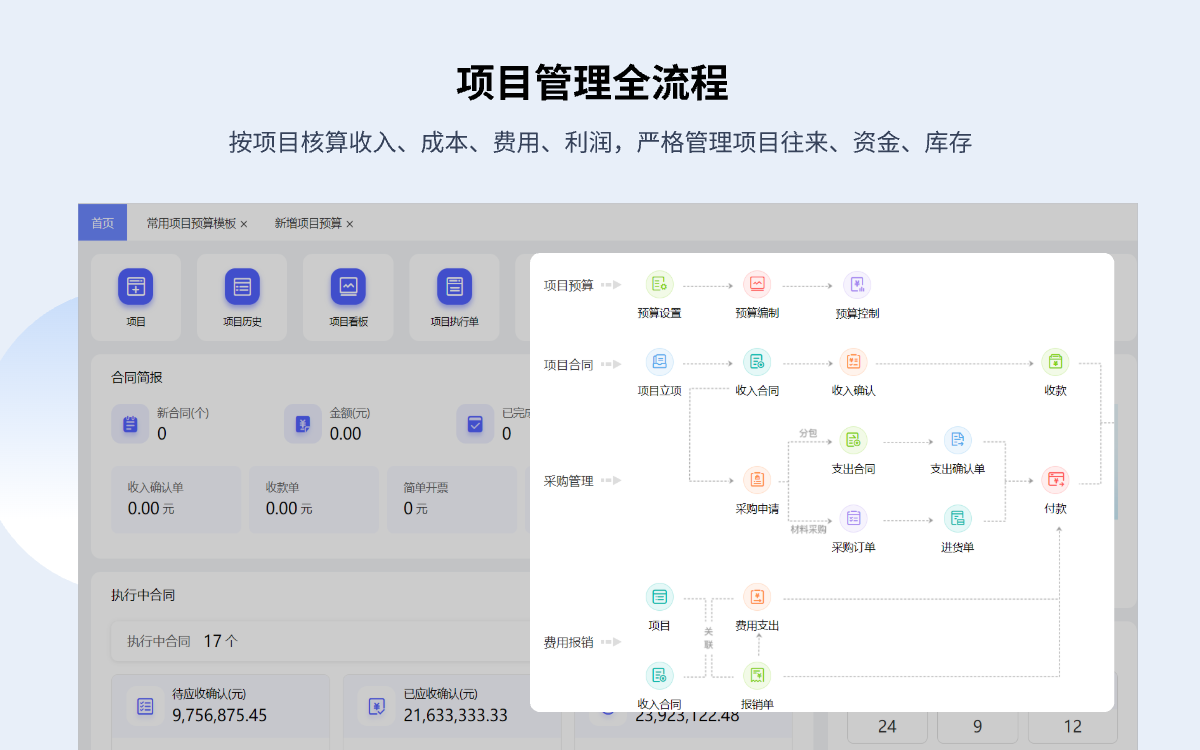

好生意集成WPS协作,提供供应链全链路权限隔离与审计追溯,有效遏制越权访问与敏感数据泄露风险。
好会计与WPS协作集成,实现财务数据协同处理,依托精细化权限隔离与操作审计,满足账务合规与数据安全需求。
支持日程可见性分级与忙闲状态权限控制,操作日志全量存档180天以上,防止敏感会议泄露。
系统/安全/审计管理员权限彻底隔离,审计员独立查看全量日志,防止管理员篡改记录。
适配鲲鹏、某麟某等国产环境,结构化的审计日志集中存储,满足等保2.0分保要求。
自定义敏感字段可见范围,客服仅看到脱敏数据,操作行为全程审计并防截屏泄露。
员工离职自动回收知识库权限,支持密级标签控制,防止历史文档持续被访问。
限定外部人员仅访问指定文档,阻断权限继承,操作关联绑定审计日志,确保协作合规。
WPS 协作提供字段级权限隔离、跨系统审计关联与智能风险预警,满足等保合规,实现从被动应对到主动治理的审计闭环。
