

WPS 多维表格
在二次验证构建的安全链路中,多维表格让项目数据协作全程留痕,敏感信息权限可控,团队业务高效推进。
在二次验证构建的安全链路中,多维表格让项目数据协作全程留痕,敏感信息权限可控,团队业务高效推进。

基于统一身份认证,AI邮件、智能总结等能力在受控链路内运行,核心数据不出本地,企业智能化升级安全无忧。

二次验证登录后,智能表格自动处理财务人事数据,联动权限管控与操作审计,让关键业务零风险运转。

在零信任安全架构下,黑马校对精准排查合同公文错漏,结合登录审计与文档水印,保障核心资料零失误流转。

二次验证守护身份安全后,PDF格式转换、内容编辑与电子签批全程合规留痕,企业文档处理高效且可审计。
本页面详解WPS 365登录二次验证的快速开启步骤与员工上手流程。管理员可在企业后台一键统一下发二次验证策略,按部门或岗位差异化配置,支持短信、邮箱、OTP及国密USBKey等多种验证方式,零代码完成信创与X86终端适配。员工首次登录跟随系统引导自助绑定,3分钟内完成,绑定后一处认证即可复用于协作、云文档、企业邮箱、会议等全办公套件,无需重复携带令牌。适用于制造、高校、医药、政务等高合规行业,帮助企业在等保、密评、GXP审计下建立零信任身份基线,根治弱密码与账号共用风险,实现全链路安全单点登录。
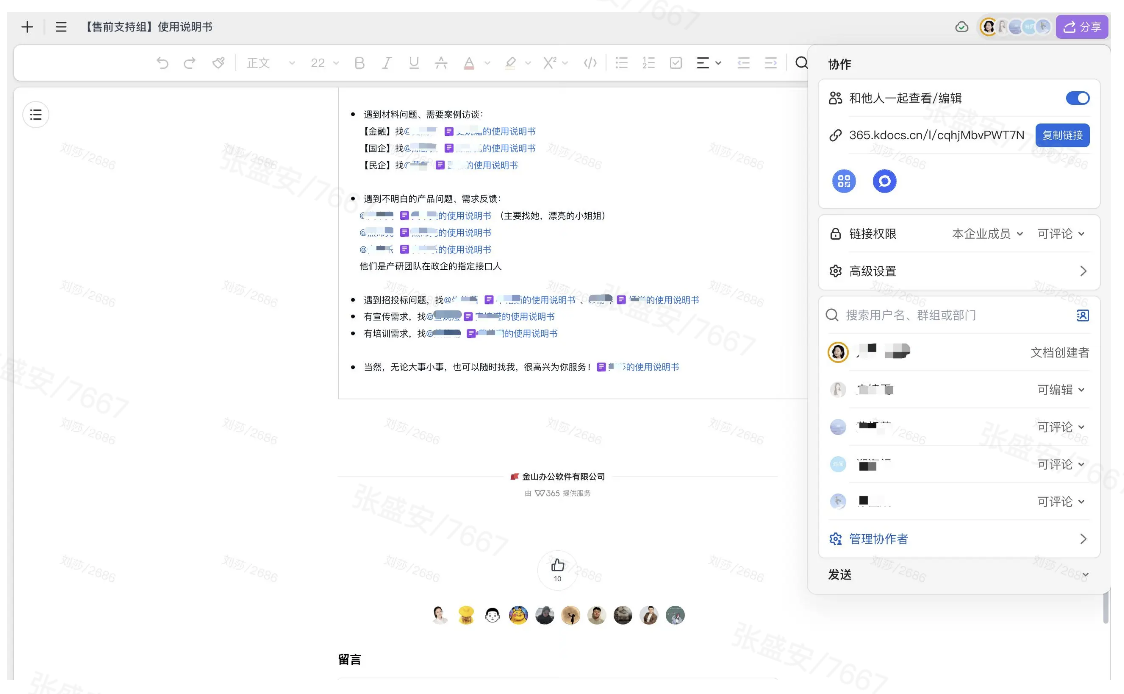
管理员可在WPS 365企业管理后台一键下发二次验证策略,无需复杂开发即可按部门、岗位或应用差异化配置规则,满足灵活的安全需求。系统支持短信、邮箱、OTP及硬件令牌等多种验证方式,在信创终端与X86环境下提供一致的图形化配置向导,私有化部署还可内置OTP服务器并支持国密USBKey即插即用。无论是全员强制开启还是分批次上线,IT人员均可在短时间内完成策略统一下发,大幅降低配置成本。
对员工而言,首次登录时系统会跟随引导提示自助完成手机或动态口令绑定,新成员入职亦遵循同样流程,无需额外培训即可在数分钟内上手。绑定成功后,二次验证状态自动复用至WPS协作、日历、云文档、IM及企业邮箱等全办公套件,实现一处认证、全场景单点登录,避免重复携带多个令牌或多次绑定的混乱。
该能力已在大型制造集团、高校及医药企业等组织中落地实践,帮助其建立统一身份中台与零信任安全基线,配合异常登录告警与全量审计日志,满足高合规场景的身份鉴权要求。企业开启后,不仅能有效防范弱密码与账号共用风险,还可让AI邮件、云文档协作等核心业务在统一安全链路内运行,兼顾安全性与办公效率。
对于IT管理员,开启流程高度简化:登录WPS 365企业管理后台,进入「安全设置」-「登录保护」,选择短信、邮箱、OTP或硬件令牌等验证方式,勾选全员启用或按部门/岗位差异化开启,保存后策略自动统一下发,全程无需代码开发。私有化环境更提供图形化配置向导,30分钟内即可完成信创终端与国密USBKey的适配部署,大幅降低配置成本。
员工端则采用「首次登录自助引导」模式。新成员入职或策略生效后首次登录时,系统会自动弹出绑定提示,跟随页面指引完成手机号或动态口令APP绑定,通常不超过3分钟。绑定成功后,该认证状态自动复用至WPS协作、云文档、企业邮箱、日程会议等全场景,无需重复携带多个令牌或在每个应用单独配置。
针对常见上手障碍,系统提供完善的容错机制:员工更换手机或无法接收验证码时,可通过备用邮箱、恢复码自助找回,也可联系管理员一键重置。若企业已将ERP、CRM等系统集成至自定义工作台,员工仅需在WPS统一门户完成一次二次验证,即可安全访问所有第三方应用,实现「一次绑定、全链路通行」的零门槛体验。
二次验证不仅是登录环节的加固,更是企业零信任安全架构的第一道闸门。在制造、医药与高校等组织的实践中,管理员开启二次验证后,可进一步某云某文档动态水印、细粒度权限管控与异常登录实时告警,形成“身份强认证—行为可审计—数据防泄漏”的完整闭环。员工一旦完成首次绑定,无论是访问核心工艺图纸、新药研发资料,还是处理教务科研数据,系统均会在后台持续校验身份安全态,确保敏感操作始终处于受控链路之中,从源头上杜绝账号借用与弱密码隐患。
绑定后的安全身份自动复用于WPS协作、即时通讯、云文档、日程会议及企业邮箱等全场景,员工无需在多个应用间重复输入动态码或携带额外硬件令牌,真正实现“一处认证、全链路通行”。对于拥有多厂区、跨地域或海外分支机构的集团型企业,统一身份中台配合二次验证策略,让总部与分部共享同一套安全水位,彻底解决了过去多套IM并存、账号管理粗放导致的合规审计难题,显著降低IT运维与培训成本。
此外,全量登录与操作审计日志的留存,使企业能够轻松应对等保三级、密评、GXP及信创合规审查。私有化部署环境下,内置OTP服务器与国密USBKey支持离线认证,数据不出本地即可完成身份鉴别。从上手到合规,二次验证不仅让员工无感融入安全办公流程,更为企业构建了可量化、可审计、可持续的信任基线。
员工完成首次绑定后,二次验证并非每次办公的“额外负担”,而是融入全场景的无感安全底座。无论是在电脑端处理AI邮件、编辑云文档,还是在移动端参与即时通讯与视频会议,系统均会在后台自动复用已绑定的安全身份,无需重复输入动态码或切换多个令牌。即便是超大附件转云文档、AI智能总结等高频操作,也在同一安全链路内运行,员工几乎感受不到验证步骤的存在,真正实现“一次绑定、全链路通行”。
对于销售外联、医药代表及跨地域分支机构等移动办公群体,上手同样零门槛。私有化环境下的离线OTP服务与国密USBKey即插即用,确保弱网或无外网场景下仍能快速完成身份鉴别;移动端安全容器配合二次验证,让外出人员通过授权设备即可安全访问核心资料,杜绝账号共用与弱密码隐患。结合扫码填报、轻打卡等应用,业务敏捷响应与安全合规不再矛盾。
企业推广阶段,管理员可通过统一门户推送图文指引与视频教程,并借助异常登录实时告警和全量审计日志,将安全策略从“强制要求”转化为“可感知的守护”。当员工发现绑定后不仅数据更安全,且跨系统登录更加顺畅时,抵触情绪自然消解,二次验证即成为全员默认的零信任办公习惯。
多系统并存数据孤岛,账号共用致图纸泄露。引入统一工作台与强制二次验证,文档迁至私有云协作并加水印权限,内外网单点登录一致体验。
系统割裂、弱密码致成绩篡改。启用统一门户与全校二次验证,教研资料入文档湖精细管控,低代码快速搭建学工应用。
三套IM并存,代打卡与账号共用频发。全集团强制二次验证统一身份,云文档协作替代本地传输,轻打卡根治代打卡。
管理员在WPS 365后台一键下发二次验证策略,无需开发即可按部门或岗位灵活配置短信、邮箱、OTP及国密USBKey等多种方式。员工首次登录跟随引导自助绑定,3分钟内即可完成,且认证状态自动复用于协作、云文档、IM、邮箱等全场景,实现“一次绑定、全链路通行”。系统提供备用邮箱、恢复码及管理员重置等容错机制,大幅降低上手门槛,让企业快速构建零信任安全基线,兼顾高合规与办公效率。

好业财是智能财务管理工具,与WPS 365深度集成,支持账务、报销、报表一站式处理,帮助企业提升财务办公效率与合规水平。




WPS 进销存专为商贸企业设计,集成采购、销售、库存管理,与WPS 365无缝对接,实现数据协同,助力业务流转与决策。

WPS 项目管理提供甘特图、任务分配、进度追踪等功能,深度融合WPS 365协作体系,让团队高效推进项目、实时同步进展。
好业财是智能财务管理工具,与WPS 365深度集成,支持账务、报销、报表一站式处理,帮助企业提升财务办公效率与合规水平。

好生意聚焦商贸批发,覆盖商品、订单、资金管理,融入WPS 365办公生态,帮商家高效打理生意,实时掌握经营动态。

好会计专为小微企业设计,智能记账、自动报税,与WPS 365打通,让财务数据与办公协作联动,财税管理更省心。

WPS 合同管理实现合同起草、审批、归档全周期线上化,与WPS 365云文档及协作无缝融合,确保签署合规、检索便捷。



WPS 进销存专为商贸企业设计,集成采购、销售、库存管理,与WPS 365无缝对接,实现数据协同,助力业务流转与决策。
WPS 项目管理提供甘特图、任务分配、进度追踪等功能,深度融合WPS 365协作体系,让团队高效推进项目、实时同步进展。
管理员后台一键强制下发,员工首次登录跟随引导自助绑定,3分钟即可上手。
开启二次验证后,绑定状态自动复用至邮箱、文档、会议,异常登录实时告警。
内置OTP服务器,支持国密USBKey即插即用,30分钟完成私有化离线部署。
零代码按岗位差异化配置,一次绑定WPS账号,安全访问所有集成应用。
移动端安全容器配合离线OTP,弱网场景亦可快速鉴权,外出人员免密隐患。
身份强认证、行为全审计、数据防泄漏,满足等保、密评与信创合规要求。
一键下发多因素认证,全场景单点登录,30分钟快速部署,兼顾安全与效率,轻松满足等保合规。
