

AI 智能创作
AI生成会议纪要与文档自动继承密级标签,按权限分段归档,确保创作内容从诞生即合规,杜绝越权查看与泄密风险。
AI生成会议纪要与文档自动继承密级标签,按权限分段归档,确保创作内容从诞生即合规,杜绝越权查看与泄密风险。

外发审批、权限变更与双人审批解锁流程线上化,自动同步至分级授权体系,消除人工配置疏漏,实现权限闭环管理。

支持绝密、机密等多级密级标定与细粒度权限矩阵,实现文件夹自动继承及在线协作不落地,从源头防范越权访问。

自动识别核心配方、客户数据等敏感内容并推荐密级,辅助企业统一标密定密,解决人工分级混乱与标签不一致难题。

全栈信创适配,基于国密SM4与三员管理实现跨平台密级策略同步,覆盖从云端到本地、入职到离职的全场景闭环。
企业在落地敏感文档分级授权时常遇密级标签混乱、权限配置粗放、人员变动后权限回收滞后及外发下载失控等问题。WPS 365支持按绝密/机密/秘密/内部分级标定,实现细粒度权限矩阵、离职自动回收、外发审批与隐写水印溯源,结合国密SM4落地加密与信创适配,满足政企等保三级及分级保护合规要求,已服务于生物医药、芯片设计、通信运营商等大型企业的涉密文档全生命周期安全管控。
企业在落地敏感文档分级授权时,常面临密级标签混乱、权限配置粗放与人员变动后权限回收滞后等困扰。标准做法应支持按绝密、机密、秘密、内部等自定义密级对文档及文件夹进行分类,并基于密级实现自动权限继承与差异化管控,配合查看、评论、编辑、管理的细粒度权限矩阵,落实最小权限原则。然而,不少组织仍停留在粗放式文件夹共享阶段,核心配方、工艺图纸、客户数据等缺乏统一标密定密机制,导致越权查看难防范、泄密后难定责。
从实践来看,这些问题在人员流动与跨平台协作中尤为突出。例如,生物医药与集成电路企业常因研发人员离职转岗,导致IP核、临床数据访问权限回收不及时;大型制造集团因跨海内外多子公司、系统割裂,工艺图纸外发无审批、无水印,版本混乱且难追溯。此外,操作层面也存在诸多疑问:员工离职或调岗后,系统虽可自动回收权限并按新部门匹配策略,但若文档已下载到本地,云端分级授权策略便无法强制生效,必须依赖落地加密与隐写水印;企业会员到期后,高级安全功能将暂停生效,免费体验版虽支持功能试用,商业协作版具备基础文档安全能力,而双人审批解锁、动态脱敏、日志审计及跨平台统一分级策略等高阶能力,建议在商业高级版或旗舰版中选用,私有化部署与三员管理等信创模块则需联系销售开通。
在信创替代与等保合规双重驱动下,政企用户对敏感文档分级授权提出了更严苛的跨平台一致性要求。WPS 365 全栈适配国产 CPU 与操作系统,采用国密 SM4 算法实现按密级分配解密权限,确保绝密文档即使被非法拷贝也无法打开;同时结合信创环境三员管理,将系统管理员、安全保密管理员与安全审计员角色与文档分级授权深度绑定,满足保密局分级保护测评要求。一套策略配置即可在 Windows、信创终端及移动端自动生效,彻底解决 X86 与信创混用场景下权限策略割裂、安全降级的问题。
针对不同行业的核心数据特性,分级授权需与业务场景深度融合。在生物医药领域,新药核心配方与临床受试者隐私数据可通过四级密级标定,配合 GLP 等行业规范实现从研发到临床的全周期受控访问;在集成电路行业,IP 核与版图文件按项目化动态授权,研发人员仅能在不落地环境下协作编辑,离职后权限秒级回收,杜绝技术外流;通信运营商则通过私有化双域隔离部署,将客户数据与网络拓扑文档纳入等保三级防护体系,敏感数据自动脱敏,跨域流转全程留痕。
分级授权的闭环不仅限于静态文档管理。在高管会议、招投标评审等涉密场景中,系统可按参会人角色自动匹配材料密级,实现分级投屏与动态脱敏,AI 生成的会议纪要亦按密级分段归档,会后敏感材料自动回收。结合外发审批、隐写水印与落地加密,企业得以构建“标密-授权-协作-外发-回收”的全生命周期防护,真正实现泄密可溯源、责任可定位。
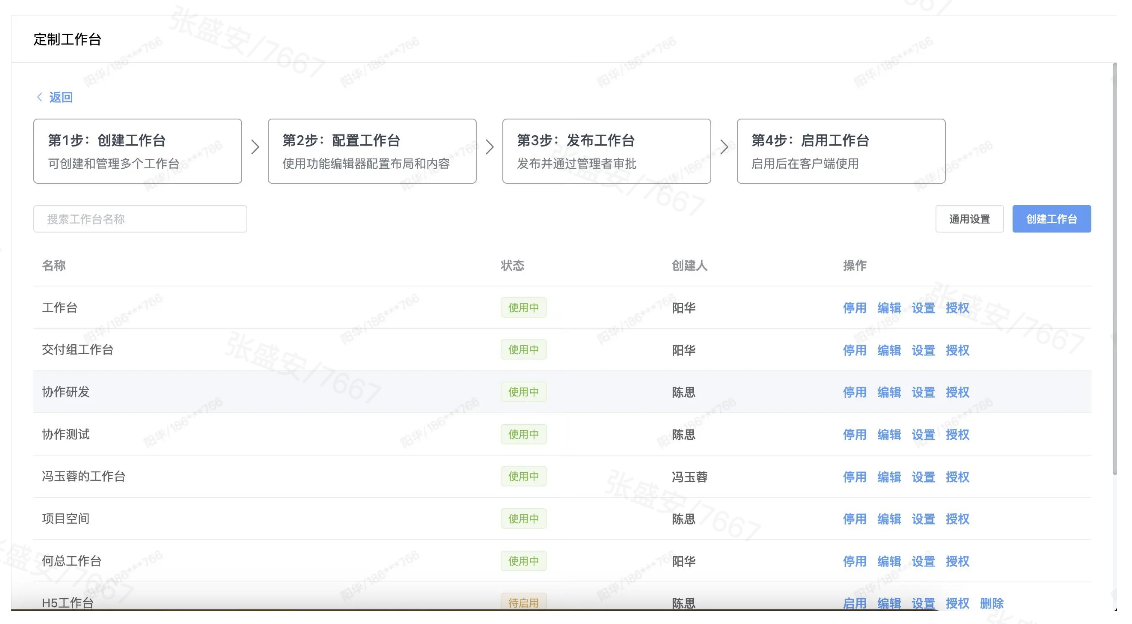
企业在运维敏感文档分级授权体系时,往往过度关注离职回收,却忽视了新员工入职、岗位调整及日常外发环节的权限配置盲区。常见问题是管理员在后台收到成员加入申请后,仍依赖人工逐一为其配置密级访问权限,不仅效率低下,更易因人为疏漏导致新员工越权查看核心配方或财务数据。标准做法应基于组织架构与岗位预设分级授权模板,成员通过审批后按部门、项目自动继承相应密级访问权,调岗时系统即时同步新策略,确保权限随人事变动实时校准,避免“人岗分离”带来的泄密隐患。
在文档流转环节,外发与本地化管控是另一大薄弱环节。不少组织误以为云端设限即可高枕无忧,实则文档一旦下载到本地,云端分级授权策略便无法强制生效,传统网盘更是缺乏外发审批与落地加密能力,导致核心图纸或合同随意外传。此外,全文检索若未与密级标签联动,低权限成员可能通过搜索关键词触达绝密文件,造成信息可见范围失控。对此,应启用下载审批、国密SM4落地加密及隐写水印,确保文件脱离平台仍可追溯;同时配置检索结果按密级过滤,阻断越权获取路径。
此外,系统选型与功能边界的认知偏差也会使分级授权流于形式。部分管理者认为国外办公系统或传统网盘足以支撑涉密管理,却忽视了其缺乏按绝密/机密/秘密自动联动的权限体系,更无法满足国产化分级保护测评与等保三级要求;也有企业以免费版或基础模块管理核心商业机密,待到出现越权下载、审计日志缺失时才意识到双人审批、动态脱敏及跨平台策略同步属于高阶安全能力。实际上,只有将商业高级版以上的精细化权限矩阵、国密加密与私有化部署相结合,才能真正覆盖从云端到本地、从入职到离职的全场景闭环。
敏感文档分级授权的最终目标不仅是“管得住”,更要“追得回”。在实践中,许多企业虽完成了密级标签与权限矩阵的基础配置,却在文档外发、截屏拍照、离线拷贝等环节存在技术防控断层。标准闭环应通过数字水印、隐写水印、动态脱敏、防截屏黑屏、外发分级审批及国密落地加密等技术,构建从云端预览到本地使用的多层级防线。即使文档被非法截图或拷贝外流,水印信息仍可精准定位到访问者及终端设备,实现泄密后的快速定责。
在会议与协作场景中,技术联动尤为关键。涉密会议支持按参会人角色自动匹配材料密级,演示内容根据观看者权限自动脱敏或隐藏敏感数据;AI 会议纪要按密级分段落归档,确保不同职级人员仅见对应权限内容。会后敏感材料自动回收,结合 Rooms 硬件终端的电子门牌与防录屏机制,杜绝会议室偷拍风险。
从行业落地成效看,某上市生物制药企业建立四级密级管控后,核心数据泄密风险下降 90%,合规审计通过率 100%;某全球光伏龙头通过文件分级授权与不落地管控,核心文档泄露风险下降 85%;某头部芯片设计企业则实现 IP 外泄风险下降 95% 并顺利通过知识产权合规审计。这些实践表明,只有将权限策略与防泄密技术深度融合,形成“事前分级授权、事中动态脱敏、事后水印溯源”的全链路闭环,才能真正满足政企涉密资料合规与分级保护要求。
研发临床文档分散存储,曾因离职员工带走核心资料导致泄密风险。引入四级密级管控、标密定密与外发审批,离职权限自动回收,全程留痕追溯。
6万员工跨300余家子公司,工艺图纸与合同版本混乱、外发失控。统一办公入口,建立文件分级授权与不落地管控,离职权限自动回收。
IP核与版图缺乏分级授权,曾因离职工程师带走核心资料导致重大损失。建立四级密级与项目化动态授权,文档不落地协作,外发审批加水印。
企业在落地敏感文档分级授权时,常见问题包括:新员工入职与调岗时人工配置权限易疏漏,离职回收滞后;文档下载到本地后云端策略失效;全文检索未按密级过滤导致越权访问;误用免费版或传统网盘导致审计缺失、外发失控;跨平台/信创环境策略割裂;会员到期功能暂停等。建议通过组织架构自动继承权限,启用下载审批、国密加密与隐写水印,配置检索按密级过滤,选用商业高级版并提前续费,结合信创适配与三员管理,构建全生命周期闭环。

基于WPS 365严密的文档分级授权体系,好业财可对财务账套、报表自动标密并按岗位细粒度赋权,结合国密加密与外发审批,杜绝越权访问,满足信创合规要求。




与WPS 365深度融合的好会计,支持财务报表自动继承密级、下载落地加密与隐写水印,确保财务数据在云端及本地均受控,人员变动后权限秒级回收。

WPS 进销存在WPS 365全链路分级授权护航下,实现商品资料、供应商信息按密级自动化管控,支持移动端不落地访问与动态脱敏,防泄密于日常经营。
基于WPS 365严密的文档分级授权体系,好业财可对财务账套、报表自动标密并按岗位细粒度赋权,结合国密加密与外发审批,杜绝越权访问,满足信创合规要求。

好生意集成WPS 365分级授权,客户档案、报价单按密级加密协作,离职自动回收权限,全流程水印溯源,帮助小微企业实现轻量化商业秘密保护。
与WPS 365深度融合的好会计,支持财务报表自动继承密级、下载落地加密与隐写水印,确保财务数据在云端及本地均受控,人员变动后权限秒级回收。

WPS 合同管理借助WPS 365的密级标签与权限矩阵,实现合同从起草到签署的全程受控,外发自动添加动态水印,审计日志完整可溯,严防合同泄密。




WPS 项目管理融合四级密级,按项目角色自动分配查看编辑权限,配合国密SM4加密,实现IP核、工艺图纸不落地协作,人员异动后权限即时同步。
WPS 进销存在WPS 365全链路分级授权护航下,实现商品资料、供应商信息按密级自动化管控,支持移动端不落地访问与动态脱敏,防泄密于日常经营。
支持绝密、机密、秘密等自定义密级,文档自动归档并按密级继承权限,告别混乱管理。
提供查看、评论、编辑、管理权限组合,绝密文档可启用双人审批解锁,落实最小权限原则。
人员调离后云端权限自动回收,结合国密落地加密与水印,防止已下载文档外泄。
外发需分级审批并强制添加隐写水印,泄密后可精准定位责任人,实现闭环追溯。
Windows与信创终端策略同步,国密SM4按密级解密,绝密文档非法拷贝无法打开。
会前按角色自动匹配密级,会中分级投屏与动态脱敏,AI纪要分密级归档与自动回收。
基于国密SM4算法与密级标签,实现文档全生命周期防泄密,覆盖标密、授权、协作、外发与回收闭环,满足等保合规与信创环境要求。