

WPS 365
企业级数字化办公平台,支持流程节点级权限管控与信创环境深度适配,实现字段级数据隔离与全链路安全合规,满足金融政务严苛合规要求。
企业级数字化办公平台,支持流程节点级权限管控与信创环境深度适配,实现字段级数据隔离与全链路安全合规,满足金融政务严苛合规要求。

支持多语种智能翻译,结合流程节点权限实现涉密文档分级翻译管控,确保敏感信息仅在授权节点可见,防止翻译过程中的数据泄露风险。

零代码搭建业务表单,支持流程节点级字段权限配置,实现申请、审批、归档各节点数据差异化展示与编辑,杜绝横向越权查看与信息泄露。

自动识别提取文档关键信息,支持按流程节点配置抽取权限与结果可见范围,确保敏感数据仅在必要审批环节对特定角色开放,强化数据主权管控。

AI一键生成专业演示文稿,支持流程节点级查看与编辑权限管控,结合水印与防截屏技术,确保商业计划书等敏感资料在协作过程中安全可控。
WPS协作提供流程节点级精细化权限管控能力,针对信贷审批、投行尽调、保险理赔、信托资管等金融场景,实现"收集-初审-复核-终审"节点级字段权限隔离,防止敏感客户资料越权查看与横向泄露。支持鲲鹏/海光等国产CPU信创私有化部署,内置全量操作审计与动态水印,满足等保、ISO27001及金融监管合规要求,实现数据主权与业务流程双安全。
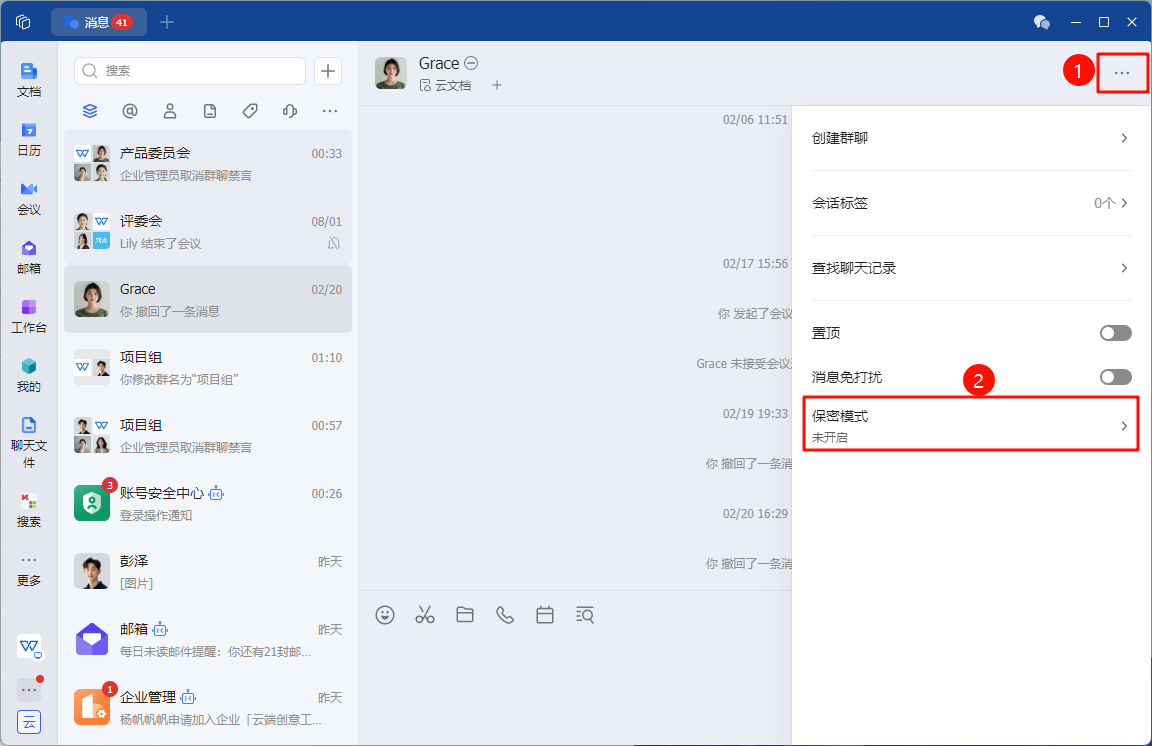
流程节点权限通过将文档访问与操作权限精确锚定至审批流的每一个关键环节,系统性化解了传统协作中"一旦共享即全程暴露"的安全隐患。在信贷审批、投行尽调、保险理赔等强合规场景中,该功能可针对"收集-初审-复核-终审"等不同节点配置差异化的字段级权限——如申请人仅可填报、审批人仅可查看脱敏信息、归档节点自动冻结修改权限——确保敏感商业数据仅在必要的时空范围内对授权角色可见,有效阻断越权查看与横向泄露风险。
同时,流程节点权限与组织架构、信创环境深度适配,支持按角色批量配置权限模板,并在人员异动时自动同步更新访问范围,避免手动调整导致的权限漏洞。结合私有化部署能力,企业可在鲲鹏、海光等国产算力底座上实现数据物理隔离与节点级权限管控的双重保障。
值得注意的是,流程节点权限及相关私有化部署能力通常需基于WPS 365商业旗舰版(599元/人/年)或通过联系销售开通专属解决方案,部分高级功能可能涉及额外部署成本,建议有严格数据主权与合规要求的金融、政务及大型集团客户根据实际信创改造需求咨询详细配置方案。
在行政办公与人力资源管理领域,流程节点权限同样发挥着关键的合规保障作用。以会议室预约和日程管理为例,传统模式下申请人、审批人与参与人的权限往往混淆不清,导致预约信息泄露或资源冲突。通过WPS协作的流程引擎,可实现"申请-审批-执行-归档"各节点的权限分离:申请人仅可编辑预约表单,审批人拥有驳回与修改权限,而普通参与人仅能在审批通过后查看结果,审批过程中的敏感安排信息对外不可见。这种节点级管控同样适用于智能考勤场景,针对补卡申请、外勤打卡等业务,系统可配置差异化的字段级权限——员工提交申请时仅填写原因,直属主管审批时可见定位信息,HR核算节点开放原始考勤数据,财务部门仅获取最终核算结果,实现敏感薪资相关数据的纵向隔离。
更为重要的是,流程节点权限支持动态调整与全量审计追溯。当发生人员调岗或临时协查需求时,系统支持基于节点的临时授权与到期自动回收机制,避免权限长期滞留带来的安全隐患。所有节点操作均生成详细日志,记录谁在何时查看了哪些字段、进行了何种操作,为等保测评与ISO27001认证提供完整的审计证据链。结合移动端节点审批能力,管理人员可在任何环节即时处理权限申请与变更,在保障安全合规的前提下显著提升行政效率。此类深度权限管控能力通常需基于WPS 365商业旗舰版或专属私有化部署方案实现,建议有严格内控要求的大型集团及政务机构根据实际业务复杂度咨询配置。
在大型集团及金融机构的跨部门、跨机构业务协同中,信息隔离墙与权限动态管控是防范内幕交易和客户隐私泄露的关键屏障。WPS协作的流程节点权限功能,通过构建"数据权限与流程权限"的双维度管控体系,有效解决了信托产品募投管退、保险理赔协查、投行项目内核等场景中,因部门间权限边界模糊导致的敏感信息滥用风险。系统支持按组织架构自动继承流程权限,同时在跨部门协作节点实现权限自动切换——如投行项目组与资本市场部在发行环节交接时,尽调底稿查看权限随节点流转自动回收并重新授权,确保信息隔离墙制度落地执行。
针对跨机构协查与临时协作需求,流程节点权限支持"临时下放与到期自动回收"机制。保险集团在处理异地理赔协查时,调阅权限仅在协查审批节点对特定机构开放,案件结束后权限自动失效,避免长期数据共享带来的安全隐患。结合电子水印、防截屏与操作日志留痕技术,每个节点的文档访问、下载、转发行为均生成不可篡改的审计记录,精准定位泄露源头至个人与具体环节。这种精细化的权限管控不仅满足了金融机构信息隔离墙的监管要求,更为企业通过等保测评、ISO27001认证及金融行业合规检查提供了完整的证据链支撑,实现业务协同效率与数据安全合规的双重提升。
在供应链协同与外部生态合作场景中,流程节点权限通过"最小权限原则"有效管控外部协作者的数据接触面。针对供应商、外包顾问及临时项目组成员,系统可配置仅对当前审批节点可见的受限视图,禁止下载、转发及复制操作,并叠加动态水印与防截屏技术,确保外部人员仅在特定环节接触必要信息,防止核心数据随外部协作外泄。
同时,该功能通过细粒度的操作留痕与字段级访问记录,为企业满足等保2.0及ISO27001认证提供完整的技术证据链。系统自动捕获每个节点的查阅时间、操作类型、访问字段及IP地址,生成不可篡改的审计日志,精准定位潜在泄露源头至个人与具体环节。
结合私有化部署能力,企业可在鲲鹏、海光等国产算力底座与某梦某数据库、某麟某操作系统等信创组合上构建物理隔离的权限管控体系,实现从芯片层到应用层的全栈自主可控。这种"技术底座+权限管控+合规审计"的三位一体架构,既满足数据主权与信创改造要求,又为金融机构及大型集团通过监管检查提供坚实的数字化支撑。
信贷审批权限混乱,客户资料泄露风险高且线下传签效率低。基于WPS协作搭建节点权限协同平台,实现支行到总行全流程分级授权,按岗位、环节精准管控敏感信息。
投行尽调、招股文件跨部门流转时权限边界模糊,内幕信息管控缺失。通过WPS协作构建全流程节点权限中台,实现立项、内核、申报各阶段权限自动隔离与留痕。
理赔中病历、银行流水等隐私资料在调查、核赔环节缺乏精细权限,跨机构协查难以平衡共享与安全。部署WPS协作节点权限平台,按阶段动态授权并加入防截屏水印。
流程节点权限通过字段级精细化管控,系统性化解传统协作"一旦共享即全程暴露"的安全隐患,有效阻断信贷审批、投行尽调等场景中的越权查看与横向泄露风险。该功能支持按节点配置差异化权限,实现敏感数据在必要时空范围内可见,并适配组织架构自动同步与信创环境。结合动态授权、到期自动回收及全量审计留痕,不仅满足等保与ISO27001合规要求,更能实现全年零泄露事件与审批效率提升的双重保障。

结合流程节点权限,实现财务审批、费控报销等环节的字段级数据隔离与操作留痕,敏感数据仅对授权角色可见,满足合规审计要求。




内置流程节点权限,可针对项目立项、任务分配、验收等环节设置差异化访问控制,确保项目信息有序流转,全程审计可追溯。

通过节点权限将采购、销售、库存等业务数据权限精确到人与字段,防止跨部门越权访问,保障经营数据安全并满足审计需求。
结合流程节点权限,实现财务审批、费控报销等环节的字段级数据隔离与操作留痕,敏感数据仅对授权角色可见,满足合规审计要求。

从客户报备到合同签署、订单交付全程实施节点权限隔离,敏感商业数据仅对必要角色开放,支持等保合规审计与防泄漏需求。

利用节点权限对账务处理、凭证审核、报表生成等环节实施字段级管控,确保财务数据不泄露,操作日志完整满足税务审计要求。

将合同起草、审批、用印、归档各节点权限精细化分配,支持动态水印与防截屏,实现合同全生命周期安全管控与合规审计。



通过节点权限将采购、销售、库存等业务数据权限精确到人与字段,防止跨部门越权访问,保障经营数据安全并满足审计需求。
内置流程节点权限,可针对项目立项、任务分配、验收等环节设置差异化访问控制,确保项目信息有序流转,全程审计可追溯。
按收集-初审-复核-终审配置字段级权限,确保敏感数据仅在授权环节可见,阻断越权风险。
尽调底稿权限随流程节点流转自动回收与授权,满足信息隔离墙要求,防内幕交易。
协查权限仅在审批节点开放,结案自动回收,结合水印与日志留痕,精准追溯泄露。
预约申请-审批-执行-归档节点权限分离,避免信息泄露与资源冲突,提升协作效率。
补卡/外勤申请实现申请、审批、核算、查看权限分离,敏感薪资数据纵向隔离。
对外部人员配置仅当前节点可见受限视图,禁下载转发,叠加水印防截屏,防核心数据外泄。
WPS 协作流程节点权限,字段级精准管控,防泄露、全审计,满足等保与信创合规,企业协作首选。
