

WPS 智能文档
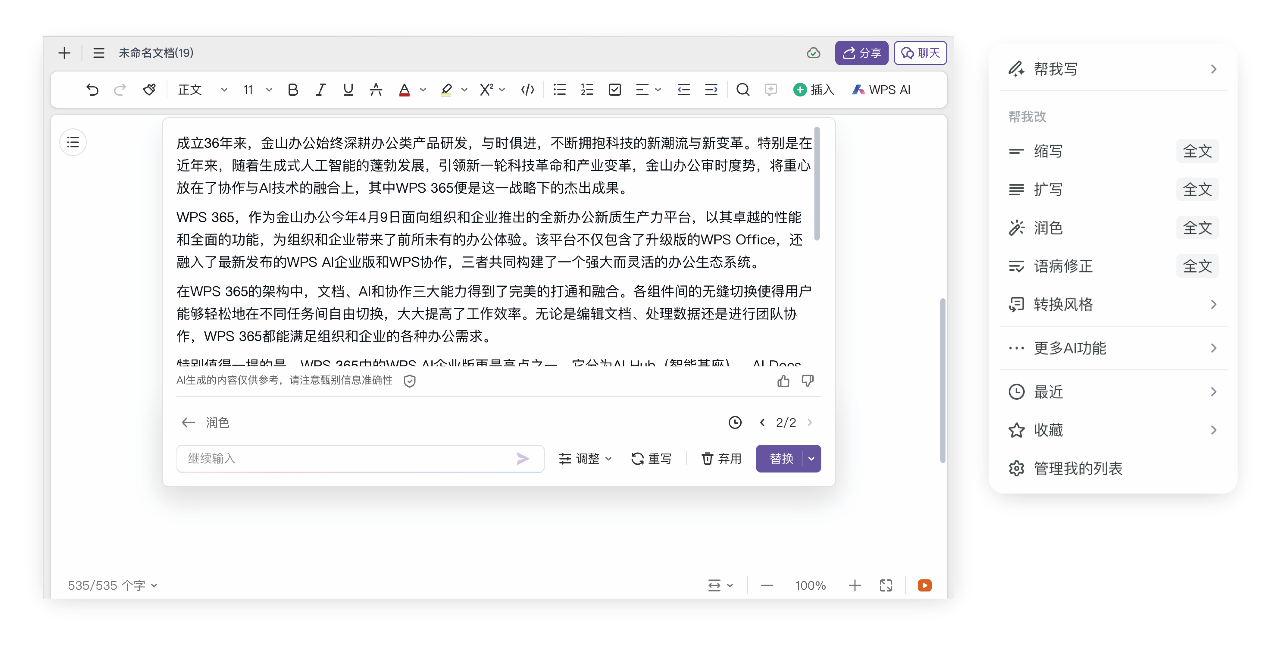
融合组织权限映射,按部门树自动同步架构,实现文档级统一管控与精细化协作,保障企业核心数据安全。
融合组织权限映射,按部门树自动同步架构,实现文档级统一管控与精细化协作,保障企业核心数据安全。

支持Web端在线协作,对接LDAP/AD等身份源,实现组织架构与文档权限自动映射及全生命周期自动化管控。

基于统一身份中台提供智能编程辅助,在权限映射框架下确保代码资产访问可控,全面适配信创安全开发环境。

智能翻译文档内容,结合权限映射继承访问边界,外发翻译稿件支持自动权限降级,有效防止敏感信息外泄。

附件一键转云文档并继承发件人权限策略,外发邮件自动触发降级脱敏,实现通信安全与文档权限策略同频联动。
WPS 365集成权限映射支持对接LDAP、AD、企业微信及钉钉等身份源,实现政企组织架构自动同步与岗位角色权限映射,解决多系统权限孤岛、入转调离权限滞后及信创环境权限继承难题。广泛应用于金融、医疗、建筑、电力等行业,提供分级分权、全程留痕审计与私有化部署,满足等保合规与国产化替代要求。
WPS 365集成权限映射旨在打通企业外部身份源与内部文档权限体系,实现统一访问控制与自动化生命周期管理。该功能主要支持对接LDAP、AD、OIDC及某某某某某企业微信、某企业办公平台等身份目录,按完整部门树自动同步组织架构,将上游角色映射为文档管理员、编辑者或查看者,并允许在自动映射基础上手动微调单文档权限。当身份源发生入转调离变动时,系统默认每5分钟全量同步或事件触发准实时同步,自动回收或再分配权限;凭证采用加密存储与HTTPS传输,并可通过操作日志与全量同步修复异常配置。
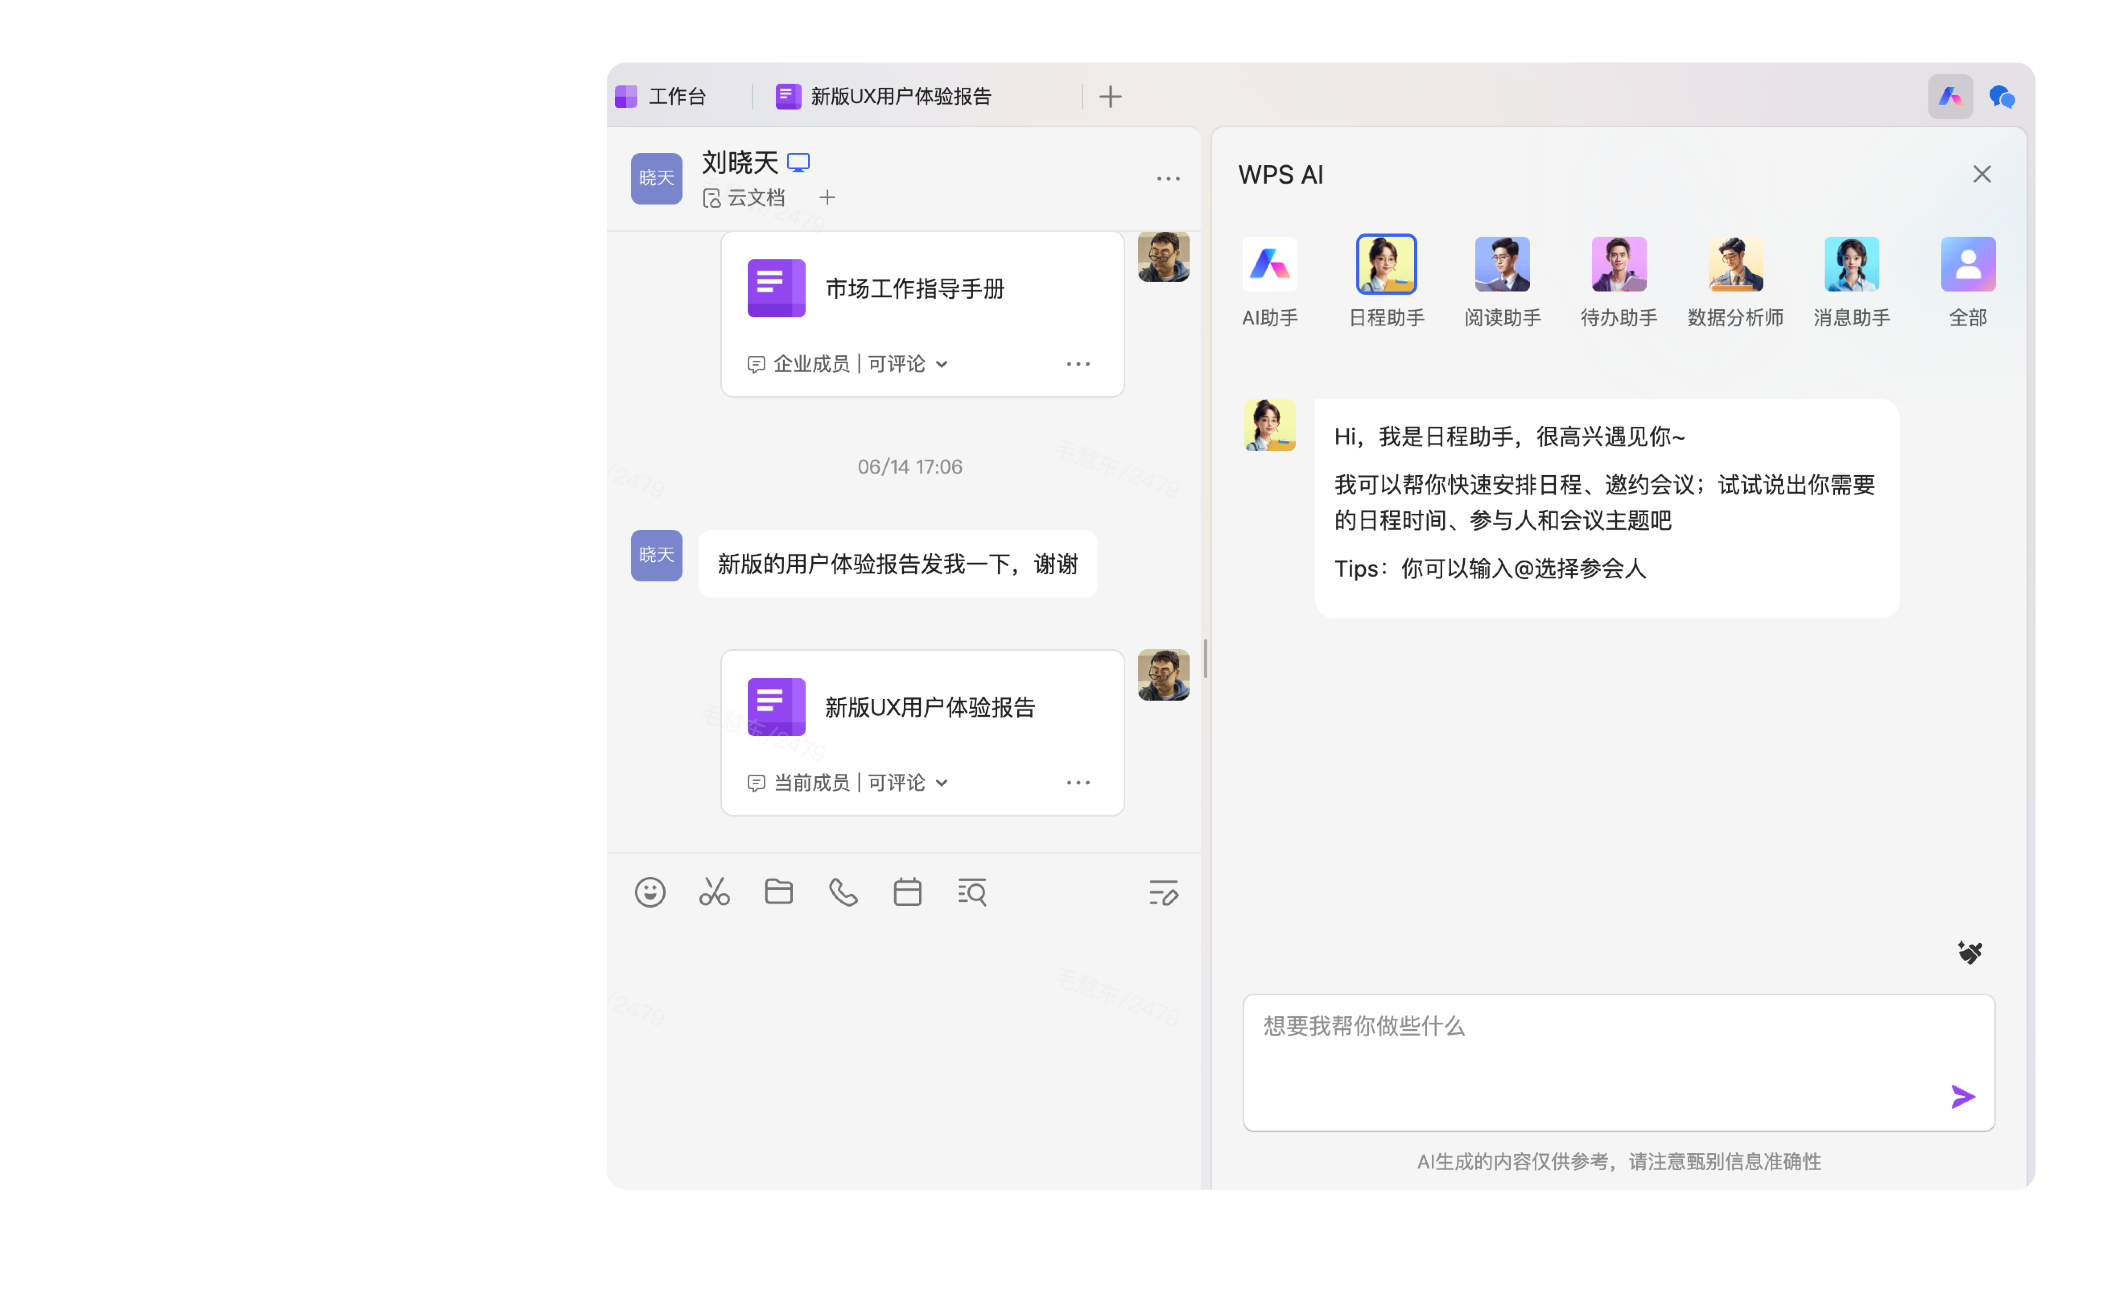
在应用联动层面,权限映射进一步延伸至即时通讯与智能邮箱。企业IM群组成员角色可自动映射为云文档对应权限,会话中的文档自动继承边界,外部联系人入群启用隔离视图;智能邮箱附件可转云文档并继承发件人策略,外发邮件支持权限降级,归档后的调阅权限可独立配置,实现通信与内容安全策略同频。
在金融、医疗及工程等行业实践中,该能力已被用于对接银行信贷、医院HIS及工程项目管理等系统,实现跨系统组织架构与岗位权限自动映射同步。功能支持SaaS、私有化与混合云部署,具体开通需结合企业版本及实际需求评估,部分深度集成与信创定制化配置需联系销售开通。
WPS 365集成权限映射围绕统一身份治理,构建覆盖组织架构同步、细粒度策略映射与全生命周期自动化三大核心能力。在身份源对接层面,平台深度适配LDAP、AD及国标协议,支持信创环境下的多源异构目录服务,按完整部门树实现多级组织架构的双向实时同步,子部门成员自动继承父部门文档可见范围,确保权限策略与行政层级严格对齐。角色映射不仅预设管理员、编辑者、查看者等基础文档权限,更支持应用级与数据级的自定义扩展,允许文档所有者在自动映射基础上手动追加或调整个别用户的精细化访问控制,兼顾批量效率与单点灵活性。
在权限生命周期管理方面,系统通过事件驱动与定时全量同步相结合,对入转调离变动实现准实时响应。员工入职自动按岗位继承权限集合,调岗或离职时触发权限秒级回收与再分配,彻底消除传统模式下因人工滞后导致的权限真空与越权风险。针对等保三级及分保合规要求,平台提供分级分权管理、最小权限原则落地、操作日志全留痕及私有化部署下权限数据本地留存能力,确保从硬件到应用的全栈信创环境中,权限流转全程可控、可审、可回溯。同时,X86与信创环境支持权限策略双向平滑继承,保障架构切换时业务权限无感衔接。
WPS 365集成权限映射的价值不仅停留在组织架构的自动化同步,更在于面向复杂行业场景的纵深穿透与全域落地。针对建筑工程领域多方参建、人员流动性高的特点,平台通过统一身份中台对接业主、设计、施工、监理及总包分包业务系统,实现跨组织账号的项目级动态授权与全生命周期管理。外协人员入场时按标段与岗位自动映射文档权限,离场即触发秒级回收,彻底消除因权限滞后导致的图纸、合同及造价文件外泄隐患;项目文档库支持按岗位细粒度授权,并配合内外网一致的移动端权限体验,确保复杂网络环境下的现场办公与项目协同安全同频。
在能源电力与医疗健康行业,权限映射进一步承载双域隔离与隐私合规重任。针对电力企业生产大区与管理大区的严格隔离场景,WPS 365构建双域隔离的统一权限体系,实现调度、营销等系统权限策略全局一致,核心设备台账与巡检记录分级分域保护,操作全程留痕审计,满足电力行业等保与信创双重要求。医疗领域则通过深度对接HIS与OA系统,实现多院区医护岗位权限联动,医生调岗后病历资料访问权限自动同步回收;跨院区会诊文档自动脱敏加水印,在保障患者隐私与满足等保要求的同时,大幅提升协作效率。
最终,这一权限中台以私有化部署下的权限数据本地留存、全链路操作审计及最小权限原则落地,为金融、能源、医疗及建筑等关键行业构建起从身份准入到数据外发、从日常协作到归档调阅的全栈可信治理基座,全面支撑国产化替代背景下的合规数字化转型。
WPS 365集成权限映射在强化后台统一治理的同时,对前端协作体验实现零侵扰。权限同步不会打断员工既有的文档链接分享、在线评论及多人实时协作习惯,所有身份识别与策略下发均在后台静默完成。当上游身份源发生入转调离时,系统按预设角色自动回收或再分配权限,文档所有者仍可基于自动映射结果手动调整个别用户的访问级别,兼顾批量效率与单点灵活性,让权限治理对日常业务无感知。
相较于传统基于接口跳转的松散对接,WPS 365采用即时通讯、智能邮箱与云文档的原生深度联动。IM群成员角色自动映射为文档所有权、编辑或查看权限,会话内分享的云文档实时继承权限边界,外部联系人入群即启用隔离视图;邮箱附件转云文档后同步发件人策略,外发邮件自动触发降级脱敏。这种端到端原生集成,使沟通与内容安全策略同频,而非简单的系统跳转。同时,平台支持X86与信创环境权限策略的双向平滑继承,确保企业在架构切换时权限不丢失、业务不中断。
在信创替代背景下,国外办公软件难以适配国产化生态,国内同类产品又多存在全栈适配不完整、映射粒度粗放、与组织架构绑定浅等短板。WPS 365依托从底层信创硬件到上层应用的全栈适配能力,将组织架构与权限策略深度耦合,以一套账号体系贯通全栈。配合最小权限原则落地与全链路操作审计,企业不仅消除了权限孤岛,更构建起自主可控、可管可溯的统一权限中台,全面支撑国产化合规数字化转型。
行内业务系统林立,信贷、OA等系统权限割裂,通过WPS 365统一身份认证对接AD域,实现组织架构与权限自动映射,构建分级授权体系并全程留痕。
多院区HIS与OA系统独立,人员调岗后权限调整滞后,病历资料分散。部署WPS 365对接HIS与OA,实现五院区医护权限自动同步与病历分级授权。
项目多方系统独立,外协人员权限回收不及时,图纸版本混乱。引入WPS 365对接项目管理系统,实现本部与30余项目部权限动态映射,图纸分级授权在线会审。
WPS 365集成权限映射主要功能包括:多源身份对接(LDAP/AD/OIDC/某企业微信等)与完整部门树自动同步;角色自动映射(管理员/编辑者/查看者)及单文档手动微调;入转调离全生命周期自动化权限回收与再分配,支持事件触发准实时同步;IM、邮箱等应用原生联动与通信内容安全策略同频;等保分保合规下的分级分权、最小权限、加密传输与全链路审计;以及X86与信创环境双向平滑继承,支持私有化部署,实现跨系统统一身份治理。

基于WPS 365权限映射,合同管理实现组织架构同步与细粒度权限自动继承,入转调离即自动回收权限,保障合同全生命周期安全可控。




好生意集成权限统一治理,外部身份源与文档权限自动映射,支持动态授权与离职秒级回收,实现安全高效的业务协作。

项目管理依托WPS 365权限中台,跨组织账号按标段、岗位自动授权,离场即回收,全程留痕审计,保障图纸合同安全。

好业财打通企业身份目录,权限自动映射至财务文档,支持最小权限与全链路审计,满足合规与数据安全要求。




好会计对接组织架构,权限按岗位自动同步,离职即回收,操作日志留痕,保障账务文档访问安全合规。
好生意集成权限统一治理,外部身份源与文档权限自动映射,支持动态授权与离职秒级回收,实现安全高效的业务协作。
基于WPS 365权限映射,合同管理实现组织架构同步与细粒度权限自动继承,入转调离即自动回收权限,保障合同全生命周期安全可控。
项目管理依托WPS 365权限中台,跨组织账号按标段、岗位自动授权,离场即回收,全程留痕审计,保障图纸合同安全。

WPS 进销存集成权限映射,按岗位角色自动分配单据查看与编辑权限,员工变动实时同步,防止数据越权,提升运营安全。
对接LDAP/AD等身份源,按完整部门树自动同步,子部门成员继承文档可见范围,策略严格一致。
预设管理员、编辑、查看等角色,自动映射后允许文档所有者手动追加或调整个别用户权限。
入职自动继承岗位权限集,调岗秒级再分配,离职即时全量回收,杜绝人为滞后造成的越权风险。
群成员角色自动映射文档权限,会话内文档实时继承权限边界,外部联系人入群即启用隔离视图。
附件转云文档自动继承发件人策略,外发邮件触发权限降级脱敏,归档调阅权限独立配置管理。
支持信创身份源对接,X86与信创环境权限策略双向继承,操作全程留痕,满足等保合规要求。
打通企业内外身份源,自动同步组织架构与文档权限,实现入转调离秒级回收,满足合规与信创要求。
