

WPS 会议
支持会议屏幕动态水印与内容加密传输,实时显示参会者身份信息,有效防止会议资料截屏泄露,确保远程沟通中的核心技术资料与商业机密安全可控。
支持会议屏幕动态水印与内容加密传输,实时显示参会者身份信息,有效防止会议资料截屏泄露,确保远程沟通中的核心技术资料与商业机密安全可控。

提供细粒度权限管控与DLP敏感内容识别,支持文档禁止下载、复制及动态水印,全程记录操作审计日志,实现跨团队资料流转的安全合规与泄露风险阻断。

集成DLP策略引擎自动识别敏感内容,支持TLS加密传输与溯源水印,外发邮件可设阅后即焚,有效防范钓鱼攻击与中间人截获,确保商业机密安全外发。

实现任务流转中的敏感信息分级管控,支持跨部门协作权限隔离与操作审计,确保涉密任务资料仅在授权范围内流转,防止因任务交接导致的核心数据泄露风险。

基于AI技术自动识别文档敏感信息,结合权限管控与动态水印,确保智能创作过程中的核心技术参数与商业数据不落地、不外泄,实现AI时代的资料安全闭环管理。
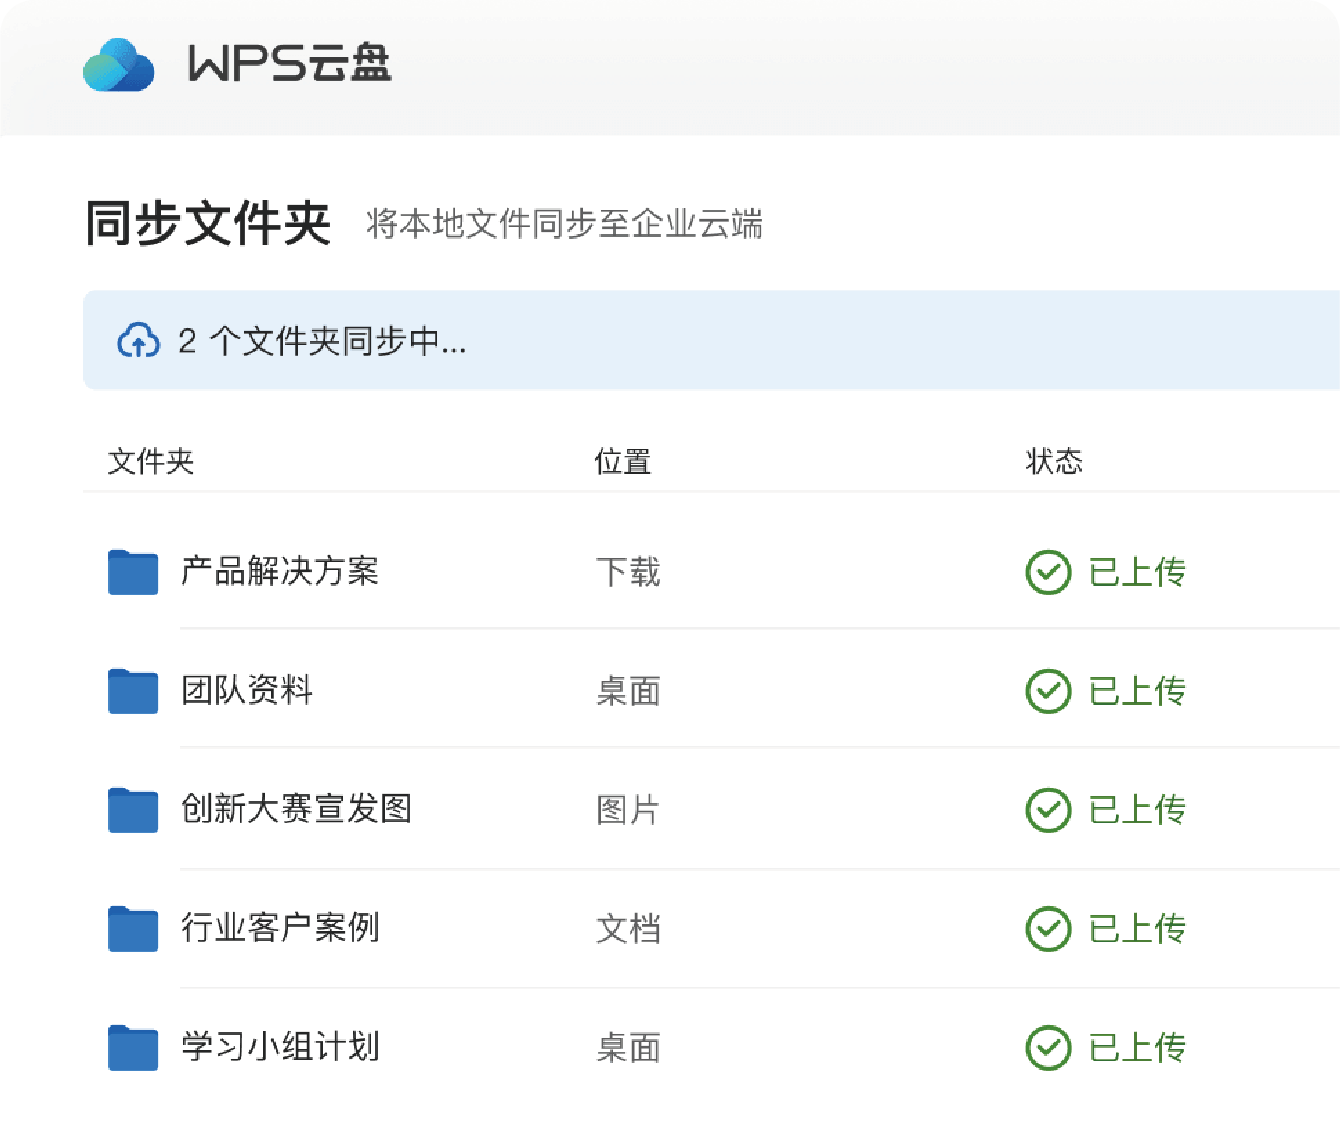
针对企业文档分散存储、离职带走及外发失控风险,WPS 365提供资料防泄露策略与文档安全管控方案。通过私有化部署、细粒度权限管控、动态数字水印、DLP敏感内容识别及全链路操作审计,实现芯片设计、投研报告、临床数据等核心资产的集中存储与防截图、防下载保护,满足金融、半导体、生物医药行业等保与数据安全合规要求。
企业构建资料防泄露策略需从技术管控与组织制度双重维度入手。WPS 365 商业高级版(399元/人/年)起即提供文档安全与企业管控、日志审计及AD域同步能力,商业旗舰版(599元/人/年)更进一步开放完整安全管控与组织管理权限,而体验版与商业协作版仅含基础协作功能。
技术层面,管理员可通过细粒度权限设置实现最小权限原则,如禁止下载、复制、打印并开启动态水印显示访问者身份信息,结合DLP策略自动识别敏感内容并阻断外发,所有操作均记录审计日志以便溯源。对于信创环境,商业旗舰版支持国密SM4算法与私有化部署,实现数据物理隔离与三员分立管理。值得注意的是,WPS合同、WPS电子签等高级功能在各档位均需加价购买。
半导体与金融行业实践表明,通过文档中台集中存储、外发审批流与隐写追踪技术,可有效降低核心技术资产泄露风险,但具体效果因企业实施环境而异。
针对不同行业数据主权与合规要求,WPS 365构建场景化防泄露体系。生物医药企业面临GLP/GCP合规与跨境研发挑战,通过私有化文档中台实现临床数据与化合物配方本地加密存储,启用生物特征隐形水印与区块链存证,确保实验记录完整可追溯;跨境电商采用混合云架构,核心供应商资料与爆款数据本地留存,海外团队通过安全节点访问,结合跨境数字水印与离职一键回收,满足GDPR与数据出境安全评估要求。
在邮件与协作安全维度,安全智能邮箱集成DLP策略引擎,自动识别身份证号、持仓信息等敏感内容,触发审批或阻断外发,支持TLS传输加密与国密算法,外发邮件自动添加溯源水印与阅后即焚设置。相比传统明文传输,该方案有效防范钓鱼攻击与中间人截获,确保投研报告、客户隐私在IM与邮件系统的安全流转。
针对信创替代与涉密场景,WPS 365全栈适配国产CPU与操作系统,提供私有化部署实现数据物理隔离,采用国密SM4算法加密存储与传输,支持三员分立管理与操作日志审计。无论是军工涉密单位还是金融机构,均可在X86与信创双平台间建立加密通道,实现文档不落地编辑、外发审批及权限即时回收,构建从文档创作、传输到销毁的全生命周期防护。
企业实施资料防泄露策略需建立从权限分配到行为审计的闭环管理机制。在权限配置方面,管理员应区分团队文档与个人云文档的管控边界,将敏感资料集中存储于企业统一管控的团队空间,通过分级权限实现部门数据隔离,仅对指定成员开放查看或编辑权限,并严格禁止下载、复制、打印等高风险操作。针对临时协作场景,分享链接应强制设置访问密码与有效期,结合"阅后即焚"功能,确保文档在授权时空范围内流转。
在行为监控与溯源层面,需开启动态数字水印功能,在文档预览界面实时显示访问者身份信息,有效震慑截屏拍照行为。管理员应定期审查安全中心的操作日志,通过关键词检索与异常行为分析,快速定位非工作时间访问、批量下载等可疑操作。结合DLP策略对文档内容实施敏感信息识别,自动阻断包含身份证号、核心技术参数等敏感数据的外发行为,从源头阻断资料泄露风险。
针对人员流动风险,需建立离职一键回收与设备远程擦除机制,确保员工离职时其访问权限即时失效,本地缓存文档自动清除,防止离职人员带走核心资料。同时通过回收站功能实现误删文档的快速恢复,并在恢复后立即核查权限配置,防止因恢复操作导致文档权限异常开放。这种覆盖文档创作、流转、归档到销毁的全生命周期技防体系,结合定期安全培训与泄密事件溯源演练,可构建起技术管控与安全意识双重防线。
针对企业办公应用分散、数据在多个系统间流转缺乏管控的痛点,WPS 365通过安全自定义工作台构建统一入口,实现跨系统数据交换的全链路防护。该方案支持将OA、ERP等业务系统深度集成至统一门户,在应用接入前实施严格的安全审核与数据隔离,通过OAuth2.0协议与字段级权限控制,确保敏感数据在跨系统传输过程中始终处于加密通道与细粒度权限管控之下,杜绝因系统间权限割裂导致的数据泄露风险。
在第三方应用管控层面,平台提供开放的安全API接口,支持与企业现有DLP系统无缝对接,实现内容安全检测与策略联动。当员工通过工作台调用第三方应用或进行跨系统文件传输时,系统自动触发数据脱敏与动态水印机制,并按岗位属性定制数据视图边界,确保不同角色仅能访问其职责范围内的最小必要信息。所有跨系统操作均生成完整审计日志,支持按应用类型、操作类型进行检索追溯。
半导体与金融机构的实践表明,通过构建统一的安全工作台,可有效解决传统架构下员工跨系统传输文件缺乏审计、敏感信息在不同系统间流转无防护等难题。生物医药企业在与CRO外包协作时,借助该平台的应用隔离与外发审批能力,确保临床数据在跨平台交换中始终处于受控状态;跨境电商则通过统一门户整合海外供应链系统,结合RBAC权限体系区分国内团队与海外office的数据访问边界,在满足数据主权合规要求的同时,实现全球业务的高效安全协同。
核心图纸与工艺文件分散存储,截图外泄与离职带走风险高。部署私有化文档中台,开启不落地编辑、隐形水印与外发审批,实现全链路溯源。
投研报告与估值模型分散于终端,离职分析师可轻易带走核心成果。建立投研资料集中库,启用动态水印、敏感信息识别与外发审批,杜绝非法外传。
临床数据拍照外泄,离职研究员带走抗体序列资料。上线私有化文档中台,应用隐形水印、截屏监控与外发阅后即焚,确保核心数据不落地。
企业应构建技术管控与组织制度双维防泄露体系,实施最小权限原则,通过细粒度权限、动态水印、DLP策略阻断敏感内容外发,并建立全生命周期管理机制。针对半导体、金融、生物医药等行业,采用私有化部署与国密算法实现数据物理隔离,结合统一工作台管控跨系统流转。建议将核心资料集中存储于团队文档,启用访问密码、有效期及离职自动回收,定期审计操作日志,形成从创作、流转到销毁的闭环防护。

涵盖合同起草、审批、签署、归档全生命周期,与WPS 365深度集成,支持外发审批流、动态水印与操作审计,确保合同信息在安全管控下流转,防止泄露。




基于WPS 365安全体系的项目协作工具,支持任务分解、进度跟踪与文档关联,通过细粒度权限和日志审计,保障项目核心资料不泄露。

进销存管理应用,与WPS 365统一工作台打通,实现跨系统数据安全交换,敏感字段脱敏,操作全程留痕,满足业务与安全双重要求。

业财一体化管理平台,集成于WPS 365安全门户,财务数据在加密通道内流转,支持字段级权限控制和动态水印,防止财务信息泄露。




智能财税应用,通过WPS 365统一入口访问,自动检测敏感财务数据,外发阻断并添加溯源水印,保障企业账务与税务数据安全。
进销存管理应用,与WPS 365统一工作台打通,实现跨系统数据安全交换,敏感字段脱敏,操作全程留痕,满足业务与安全双重要求。
涵盖合同起草、审批、签署、归档全生命周期,与WPS 365深度集成,支持外发审批流、动态水印与操作审计,确保合同信息在安全管控下流转,防止泄露。

企业进销存管理工具,与WPS 365文档中台协同,数据集中存储,支持禁止下载、打印与动态水印,守护供应链与客户资料安全。
基于WPS 365安全体系的项目协作工具,支持任务分解、进度跟踪与文档关联,通过细粒度权限和日志审计,保障项目核心资料不泄露。
统一工作台集成OA/ERP,细粒度权限与加密传输,防止数据跨系统泄露。
国产CPU/OS适配,国密SM4加密存储与传输,私有化部署实现物理隔离。
DLP引擎自动识别敏感内容,触发审批或阻断外发,支持溯源水印。
实时显示访问者身份水印,震慑截屏拍照,操作日志追溯异常行为。
员工离职即时回收权限,远程擦除本地缓存,防止核心资料外泄。
DLP策略自动识别身份证号、技术参数等,阻断外发并记录审计。
从细粒度权限、动态水印到DLP敏感内容识别,提供日志审计与离职回收,全面守护数据安全。
