

WPS 智能文档
对接企业AD/LDAP体系,单点登录后基于身份实现文档级权限控制,支持千人千面协作空间与版本管理。
对接企业AD/LDAP体系,单点登录后基于身份实现文档级权限控制,支持千人千面协作空间与版本管理。

通过SSO免密入会,PC与移动端身份实时同步,支持供应商/经销商等外部协作者受控接入,全程留痕审计。

作为统一门户核心组件,单点登录后集中聚合OA、ERP等系统待办事项,实现一个入口全网通行。

深度集成现有SSO体系,AI Hub严格继承IAM权限策略,防止越权访问敏感数据,满足分级分权治理要求。

支持信创终端单点登录访问,提供国密算法加密传输与离线编辑能力,确保双轨并行期文档处理安全合规。
针对集团型企业OA、ERP系统账号割裂痛点,WPS 365提供基于SAML 2.0/OAuth 2.0协议的单点登录(SSO)解决方案。支持对接AD/LDAP/IAM身份管理体系,实现Windows与信创终端统一账号体系,满足等保三级与密码法合规。通过统一门户构建"一次登录,全网通行"的数字化办公体验,支持AI权限继承与分级分权管理,已服务制造、金融、能源等行业大型集团完成信创改造与全球协同部署。
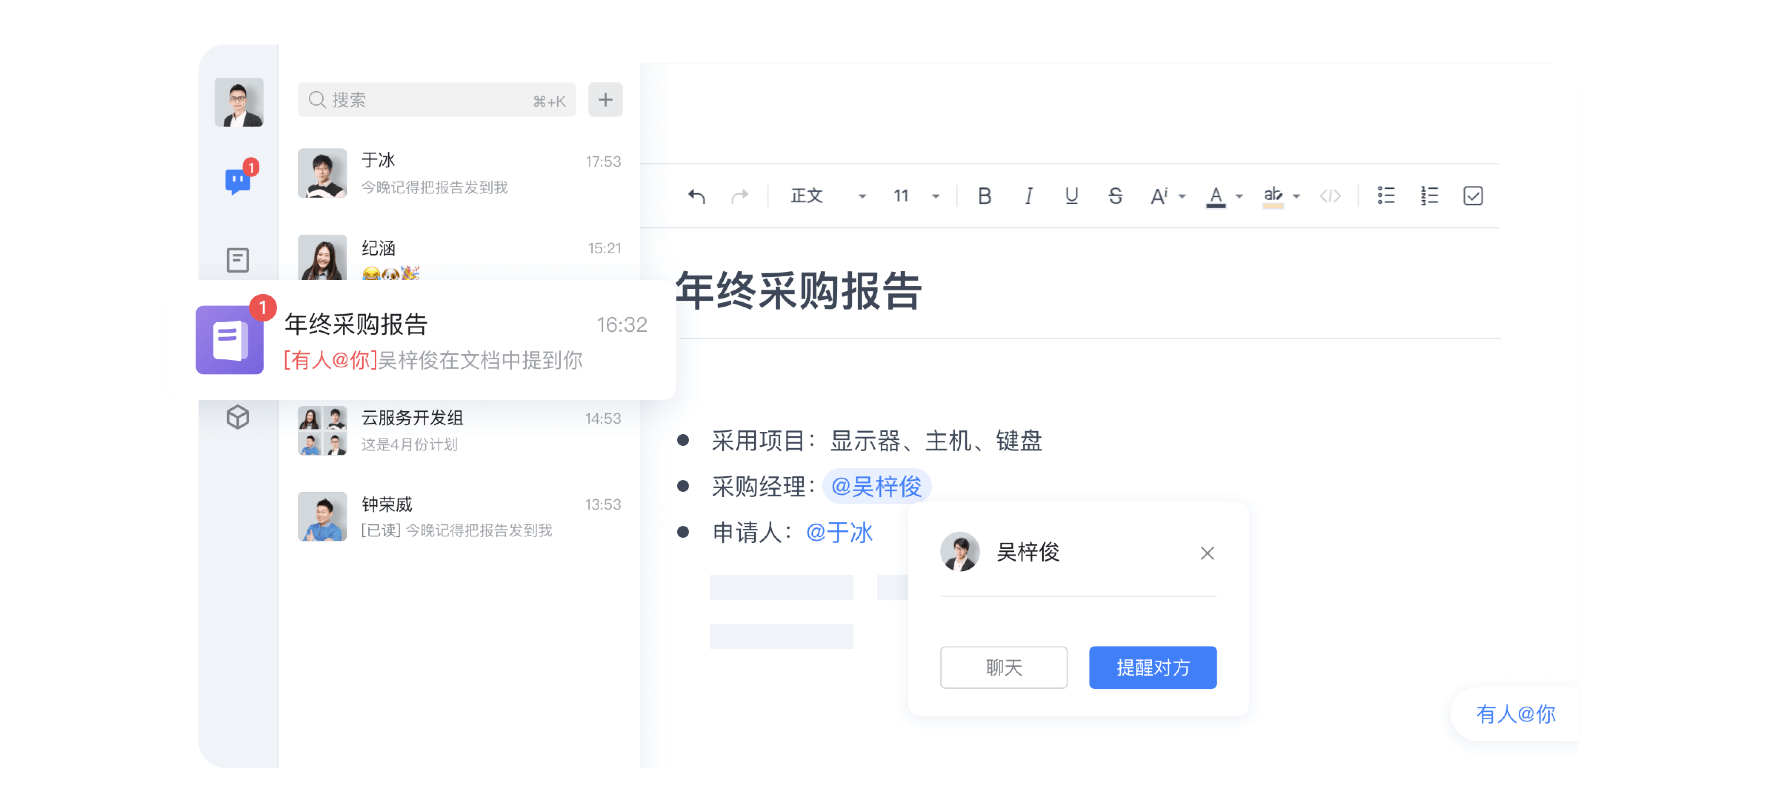
针对集团型企业面临的OA、ERP、财务等系统账号割裂、员工需反复登录切换的痛点,WPS 365提供基于标准SAML 2.0/OAuth 2.0/LDAP协议的单点登录解决方案。企业可通过对接现有AD、LDAP或IAM身份管理体系,在管理后台配置SSO参数,实现一次登录即可免密访问所有授权业务系统与文档服务。对于正在推进信创改造的央企及金融机构,WPS 365深度适配国产操作系统与CPU架构,支持SM2/SM3/SM4国密算法加密传输,满足等保三级与密码法合规要求,确保Windows与信创终端账号体系统一。
在套餐选择方面,商业高级版(399元/人/年)提供AD域同步与日志审计能力,可满足基础单点登录集成需求;若需实现AI Hub与企业现有SSO体系深度融合,或构建覆盖全球分支机构的统一门户与开放接口,则需升级某商某业旗舰版(599元/人/年)。某跨国装备制造集团部署后,系统登录效率提升80%,年密码重置工单减少60%;某综合性金融集团实现全业务系统单点登录集成后,系统登录相关安全事件归零。通过SCIM协议同步组织架构,员工离职时企业身份源禁用账号即可自动收回WPS 365文档权限,实现全链路身份治理与分级分权管理。
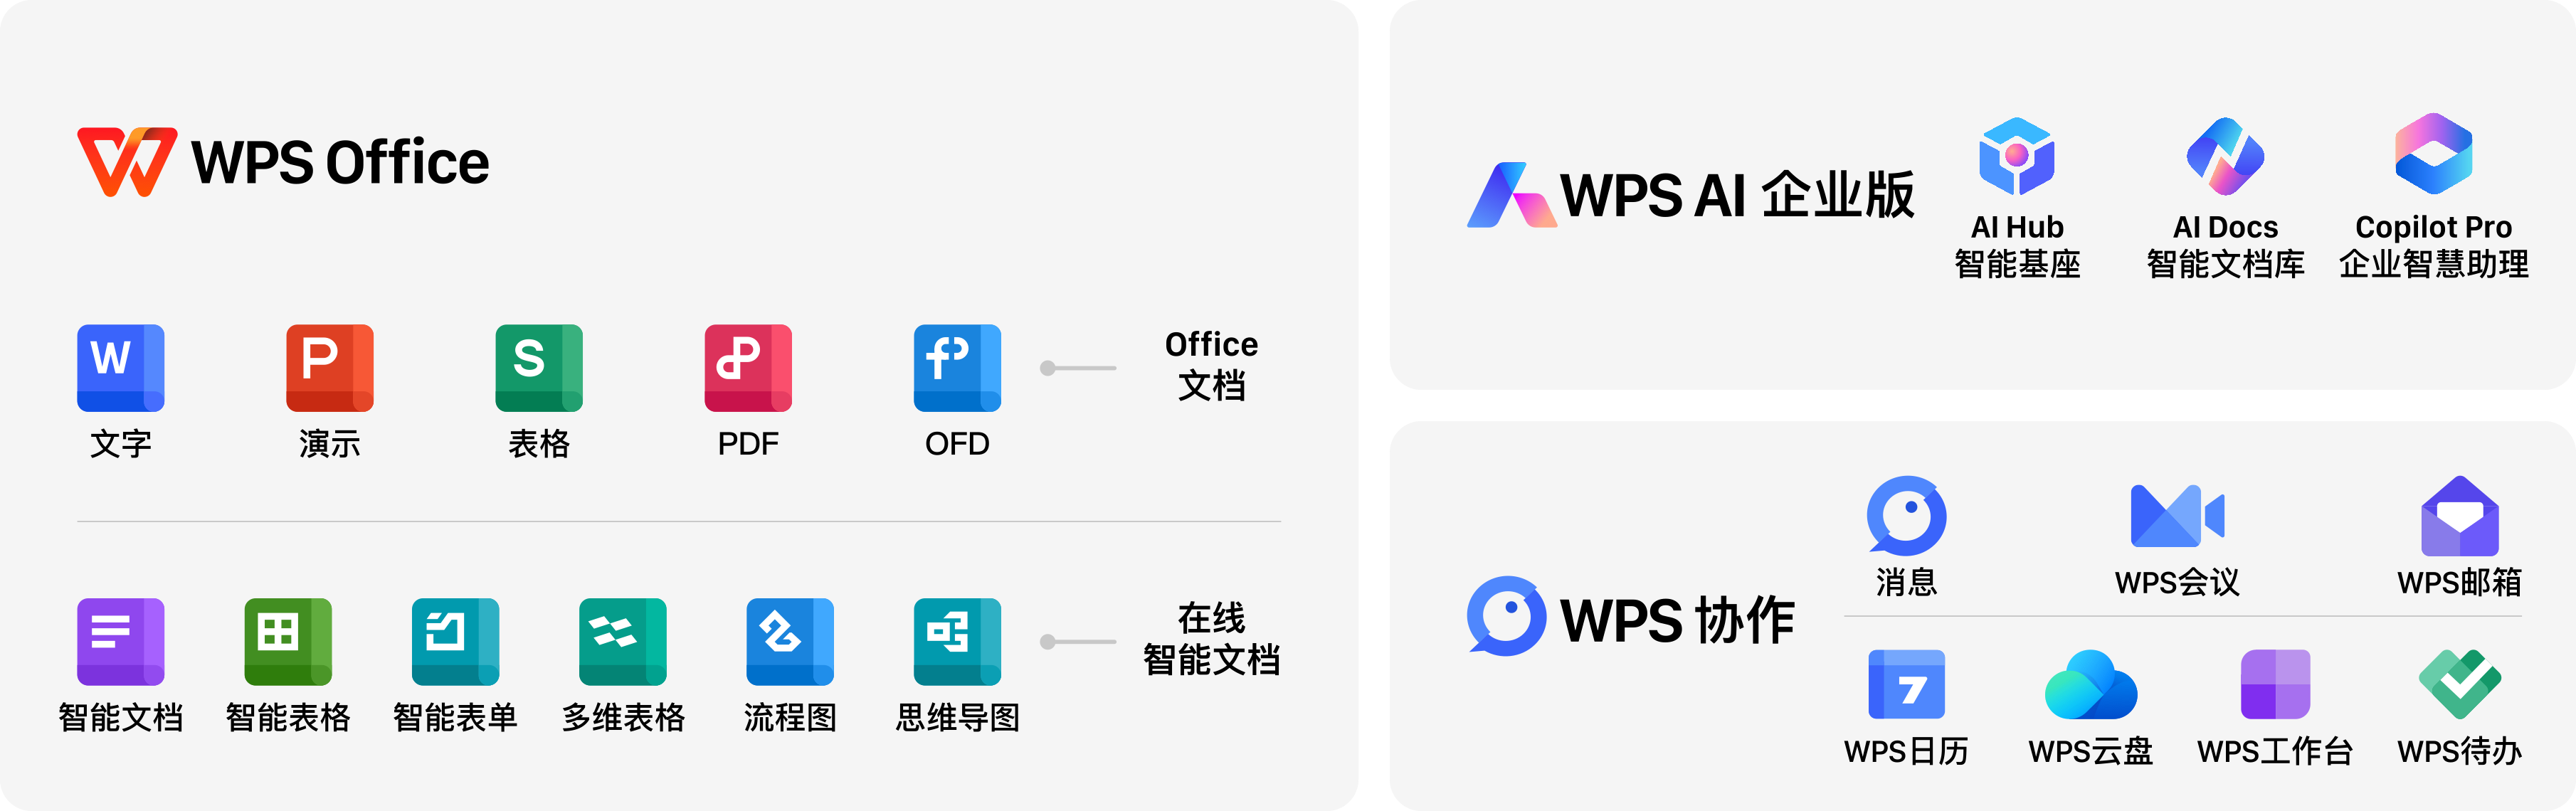
针对集团公司业务系统繁多导致的频繁切换痛点,WPS 365通过自定义工作台构建企业统一门户,深度集成SSO单点登录能力,实现PC端与移动端账号体系实时同步。员工无论使用Windows还是信创终端,一次登录即可通过标准OAuth2.0/SAML 2.0协议免密访问OA、ERP、CRM等授权系统,彻底告别多密码记忆负担。平台支持千人千面的智能门户配置,按岗位角色自动展示权限内应用与数据,IT部门可通过可视化零代码配置快速完成系统集成,实现"一个账号、一个入口、全网通行"的数字化体验。
在AI应用日益普及的背景下,WPS 365 AI Hub与企业现有SSO体系深度对接,完整继承组织架构与权限体系,确保AI严格遵循现有IAM权限策略。基于单点登录身份实现文档级、字段级的细粒度数据权限控制,防止AI越权访问敏感数据,所有AI交互行为均记录到具体个人身份,满足金融、军工等涉密单位的审计追踪要求。同时,平台支持供应商、经销商等外部协作者的受控账号管理,通过分级分权架构实现产业链上下游的安全协同,结合全链路安全审计日志,确保登录行为与文档访问全程留痕可追溯,全面满足等保三级及行业合规要求。
针对跨国集团及大型产业链企业面临的内外部协同难题,WPS 365通过分级分权管理架构与SSO深度集成,构建覆盖集团总部、二级单位、外部合作伙伴的统一身份治理体系。平台支持供应商、经销商、分包商等外部协作者受控账号管理,在保持内部AD/LDAP账号体系独立安全的同时,通过标准SAML/OAuth协议实现产业链上下游单点登录接入,确保外部人员仅能访问授权范围内的项目文档与业务系统,结合文档水印、外发审批等策略,杜绝核心图纸与工艺数据泄露风险。
针对能源、建筑等行业海外项目网络条件复杂、弱网环境频繁的痛点,WPS 365提供离线编辑与智能同步能力,员工通过统一身份认证后,可在无网络环境下继续处理技术文档与施工资料,恢复网络后自动同步至云端,保障业务连续性。平台提供全链路安全审计日志,详细记录内外部账号的登录行为、文档访问及操作轨迹,支持按集团组织架构分级检索与追溯,满足等保三级及密码法合规要求。通过零代码配置快速搭建供应商门户、项目协作空间,集团企业可在不改变现有IT架构的前提下,实现"内部管控+外部协同"的双重安全边界,支撑全球化布局与产业链数字化升级。
针对集团企业在信创改造过程中面临的"双轨并行"过渡期难题,WPS 365提供非侵入式单点登录集成方案,无需对现有AD/LDAP架构进行颠覆性改造,即可实现X86与信创终端的账号体系统一。平台通过标准协议适配层,兼容既有IAM身份管理体系,支持分阶段、分批次迁移策略,企业可按业务部门或地域维度逐步切换认证源,确保业务连续性不受影响。在异构环境并存期,员工无论使用Windows终端还是国产操作系统,均可通过统一身份认证无缝访问OA、ERP等核心业务系统,彻底消除双体系并行带来的权限混乱与运维负担。
相较于传统单点登录改造需要数月实施周期,WPS 365提供可视化配置工具与标准化接口模板,IT部门可在天级时间内完成与现有身份源的对接调试,大幅降低信创改造的时间成本与技术风险。平台支持国密算法与国产CPU深度适配,在满足等保三级与密码法合规要求的同时,保留对原有微软AD体系的兼容能力,实现"信创终端走国密、X86终端走标准"的智能路由切换。通过分级分权管理架构,集团总部可统一制定身份治理策略,各二级单位保留本地化管理权限,在保护现有IT投资的前提下,构建起覆盖全集团、全终端、全业务场景的统一身份认证基座,为数字化转型提供可持续演进的安全支撑。
SAP、PLM、OA等系统独立,员工需记8套以上密码,年密码重置超3000单。通过WPS 365实现全系统单点登录,搭建全球统一门户,技术图纸云端安全协同,供应商受控账号接入。
银行、保险、证券多系统独立,日均切换超20次,密码泄露风险高,投研报告制作耗时。引入WPS 365单点登录集成全业务系统,AI辅助生成方案,建立统一知识库。
OA、ERP、LIMS系统独立,海外基地访问国内系统卡顿,技术文档分散。通过WPS 365单点登录整合全业务系统,海外节点加速,AI辅助生成勘探报告与多语言翻译。
集团企业可通过WPS 365基于SAML 2.0/OAuth 2.0标准协议,非侵入式对接现有AD/LDAP身份源,在管理后台可视化配置SSO参数,实现Windows与信创终端统一认证及“一次登录、全网通行”。建议根据业务需求选择套餐:基础单点登录集成选商业高级版(399元/人/年),需AI Hub深度融合或全球统一门户则升级旗舰版(599元/人/年)。通过SCIM协议同步组织架构,确保员工离职自动回收文档权限,结合国密算法与分级分权管理,满足等保三级与密码法合规要求,构建覆盖内外部协作者的统一身份治理体系。

业财一体化管理工具,深度集成WPS 365统一身份与单点登录,实现财务业务数据贯通、智能分析,助力企业精细化管理。




与WPS 365账号体系打通,支持采购、销售、库存全流程管理,数据实时同步,实现业务财务一体化高效运营。

基于WPS 365统一门户与协作能力,提供任务分配、进度跟踪与文档协同,实现项目全流程一体化管理,提升团队效率。
业财一体化管理工具,深度集成WPS 365统一身份与单点登录,实现财务业务数据贯通、智能分析,助力企业精细化管理。

智能财税管理工具,无缝集成WPS 365安全与单点登录,支持记账、报税、报表分析,满足合规要求,提升财务效率。

面向小微企业的进销存管理,结合WPS 365统一身份体系,支持管货、管钱、管客户,移动办公,经营更高效。

基于WPS 365统一门户与权限体系,实现合同全生命周期管理,支持电子签章、审批流,安全高效,满足合规需求。



基于WPS 365统一门户与协作能力,提供任务分配、进度跟踪与文档协同,实现项目全流程一体化管理,提升团队效率。
与WPS 365账号体系打通,支持采购、销售、库存全流程管理,数据实时同步,实现业务财务一体化高效运营。
支持国产OS与国密算法,实现信创与X86终端账号统一,满足等保合规要求。
集成OA、ERP等业务系统,一个入口免密访问所有应用,告别多密码切换。
AI继承SSO身份权限,实现文档级数据隔离,所有交互行为全程审计追踪。
供应商受控账号管理,分级分权与文档水印结合,保障核心数据不外泄。
无网络环境下处理文档,联网后自动同步,保障海外项目业务连续性。
非侵入式集成现有AD/LDAP,分阶段迁移,双平台兼容,降低改造风险。
基于标准SAML/OAuth协议,深度集成企业现有身份源,实现一个账号安全访问所有业务系统,满足信创合规与等保要求。
