

AIPPT
快速生成安全培训课件与钓鱼案例演示,提升全员可疑邮件识别能力,助力企业安全意识宣贯
快速生成安全培训课件与钓鱼案例演示,提升全员可疑邮件识别能力,助力企业安全意识宣贯

可疑邮件附件安全预览与协同研判,支持多人在线批注分析风险内容,实现隔离环境下的安全文档协作

深度融合AI邮件安全引擎,实时识别钓鱼链接与恶意附件,提供从威胁发现到自动处置的全流程防护

安全事件流程化管控,可疑邮件处置、申诉、溯源任务自动同步,确保安全响应及时高效不遗漏

快速搭建钓鱼邮件上报与安全演练表单,联动威胁情报库,构建全员参与的安全风险收集与处置闭环
WPS邮箱基于AI深度学习与实时威胁情报,提供可疑邮件识别功能,智能拦截钓鱼攻击、恶意附件与APT高级威胁。适用于医疗卫生、政府机构、金融证券、生物医药及高端制造等行业,防范仿冒高管、供应商及监管机构的钓鱼邮件,阻断医疗数据窃取与资金诈骗。支持多语种过滤、信创环境离线检测、Exchange平滑迁移及私有化部署,实现自动隔离、沙箱分析与全链路审计,降低企业邮件安全风险90%以上,满足等保合规要求。
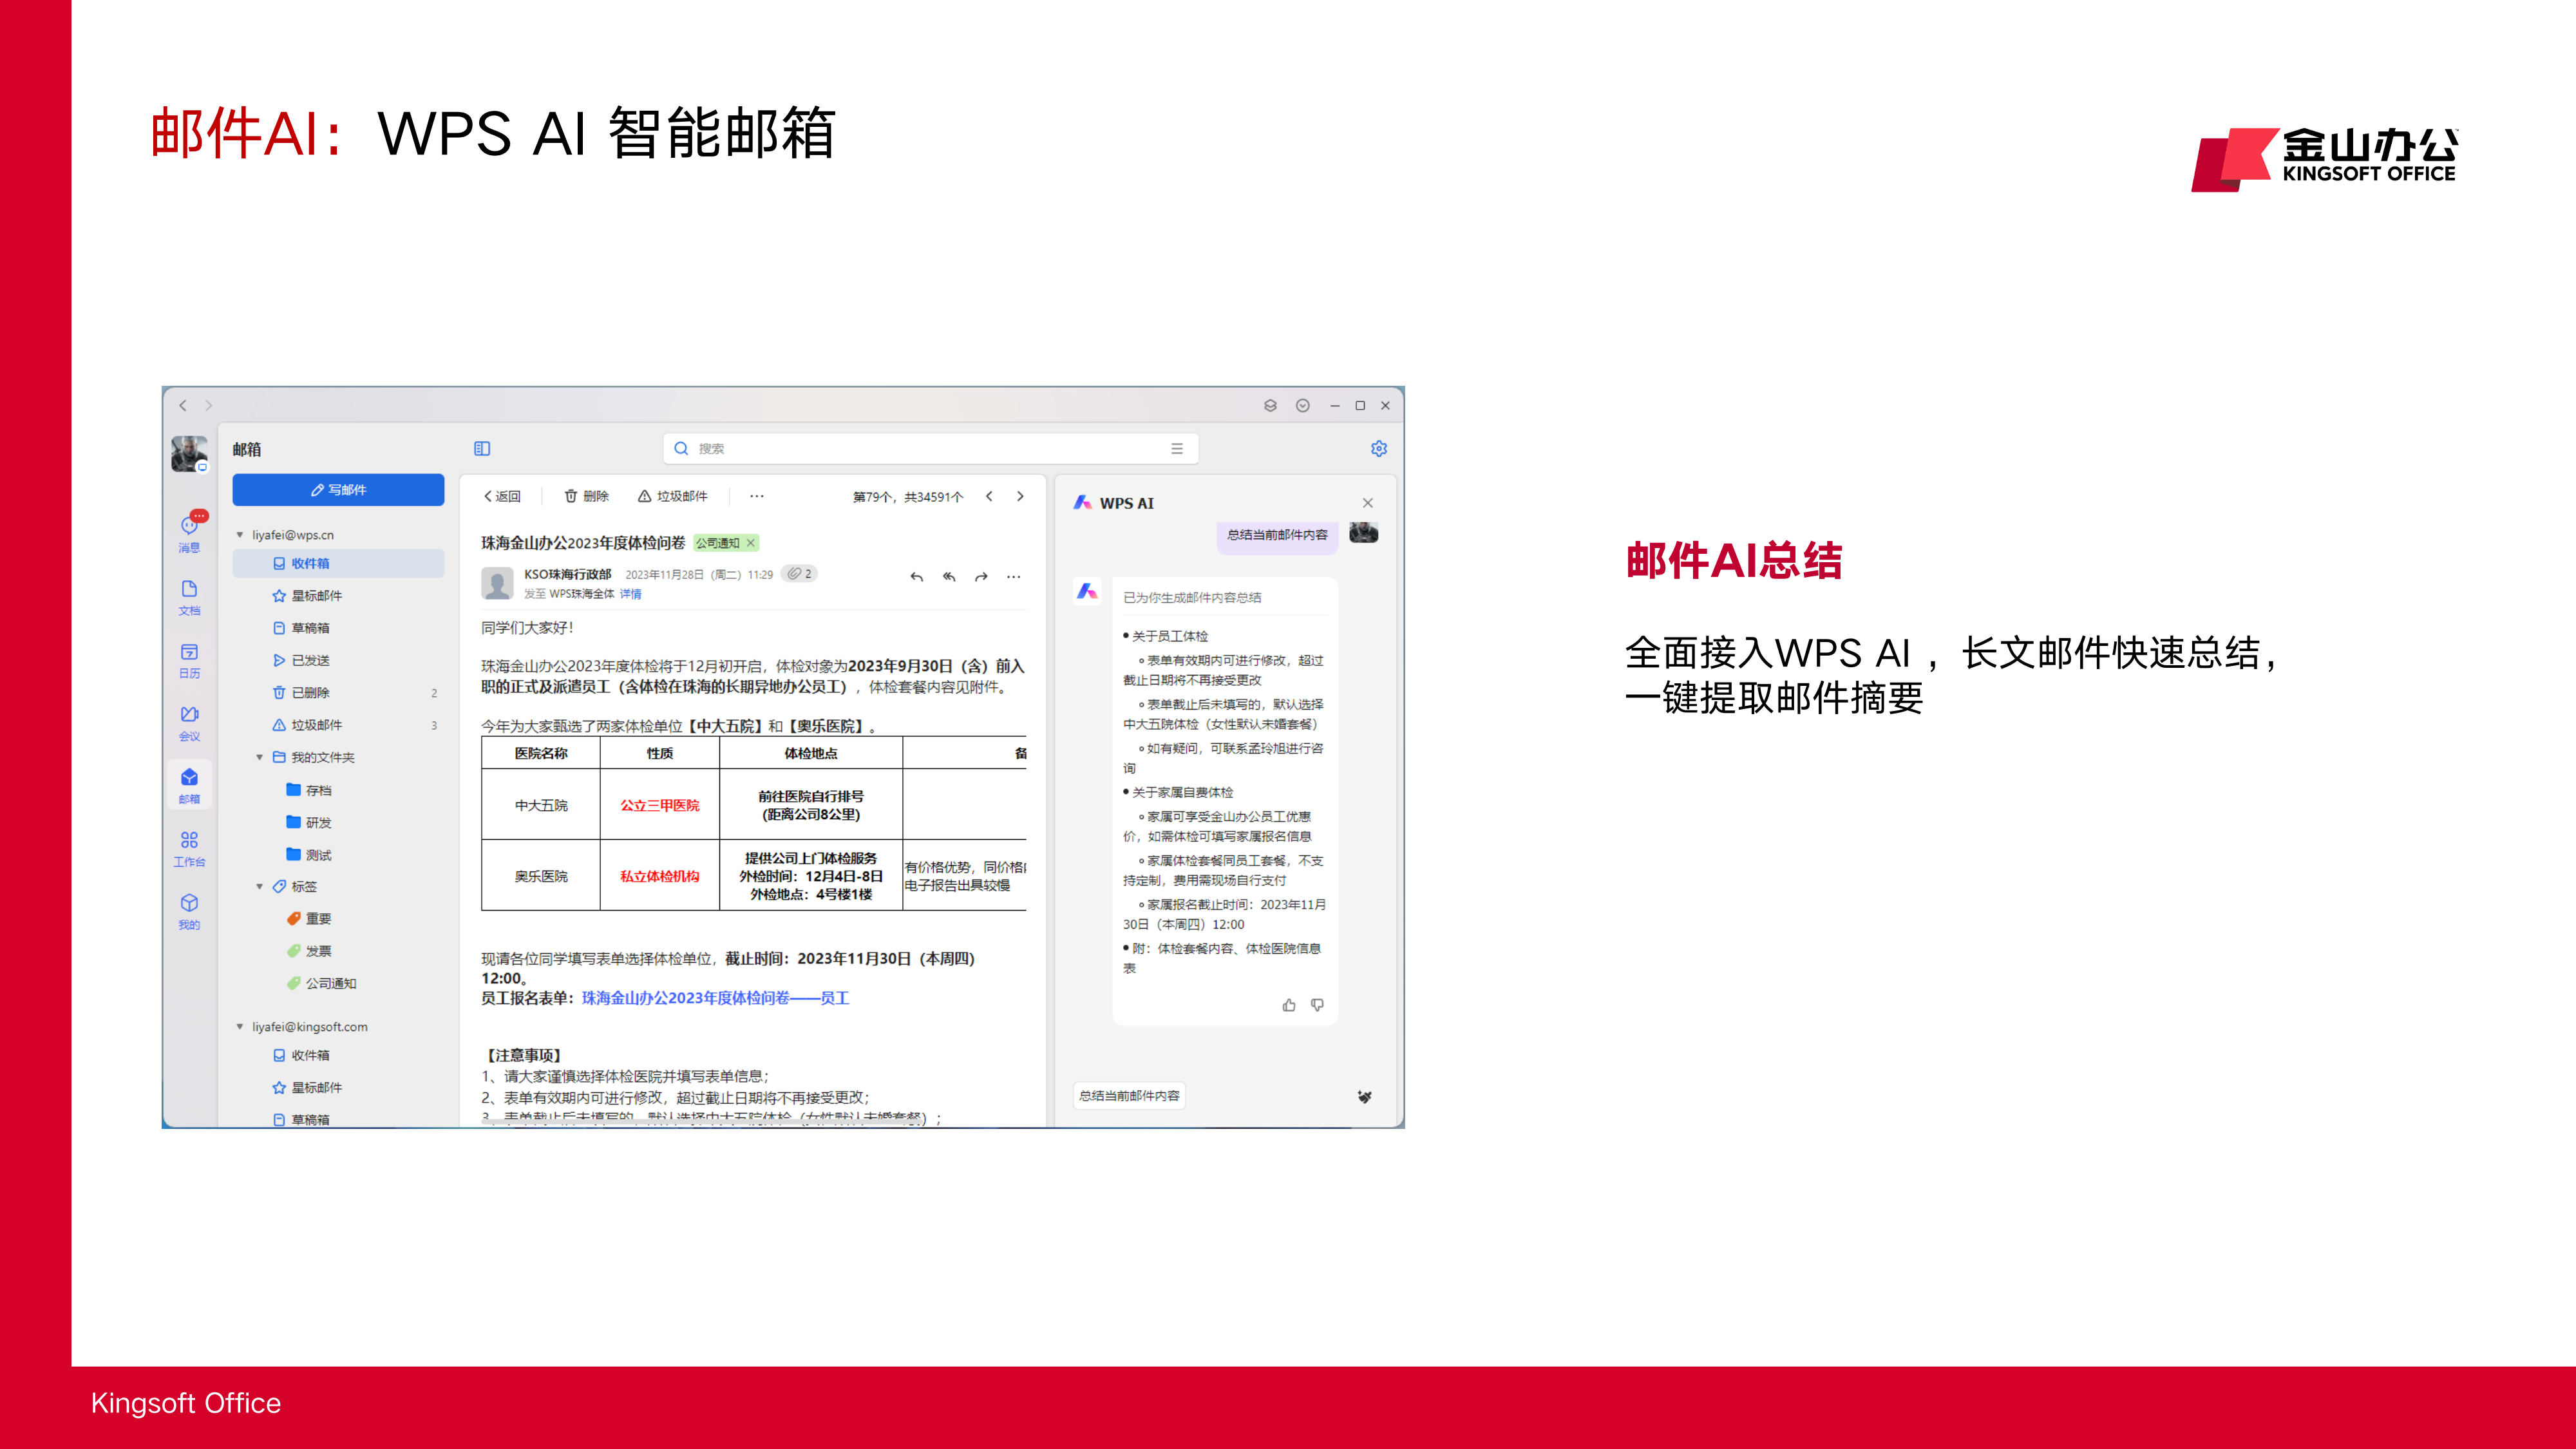
可疑邮件识别主要应用于防范钓鱼攻击、恶意附件渗透及APT高级威胁等关键业务场景。在医疗卫生与政府涉密办公环境中,该功能依托AI引擎自动标记仿冒监管机构的钓鱼邮件,结合恶意附件沙箱检测,有效阻断医疗数据窃取与APT攻击;金融证券行业借助实时链接安全检测与UEBA行为分析,精准识别仿冒高管的资金诈骗邮件,降低大额转账风险;生物医药与高端制造企业则通过多域名策略配置,防范仿冒供应商的商业钓鱼邮件,保护核心商业机密与供应链数据安全。
该功能同时支持海外员工多语种垃圾过滤、信创环境离线威胁检测及历史邮件迁移智能筛选。需要注意的是,体验版仅提供限量AI邮件功能,商业协作版支持基础企业邮箱服务,而深度AI识别、附件沙箱分析与安全态势感知等完整能力需升级某商某业高级版或商业旗舰版方可使用,私有化部署还可实现本地高级威胁检测引擎集成。
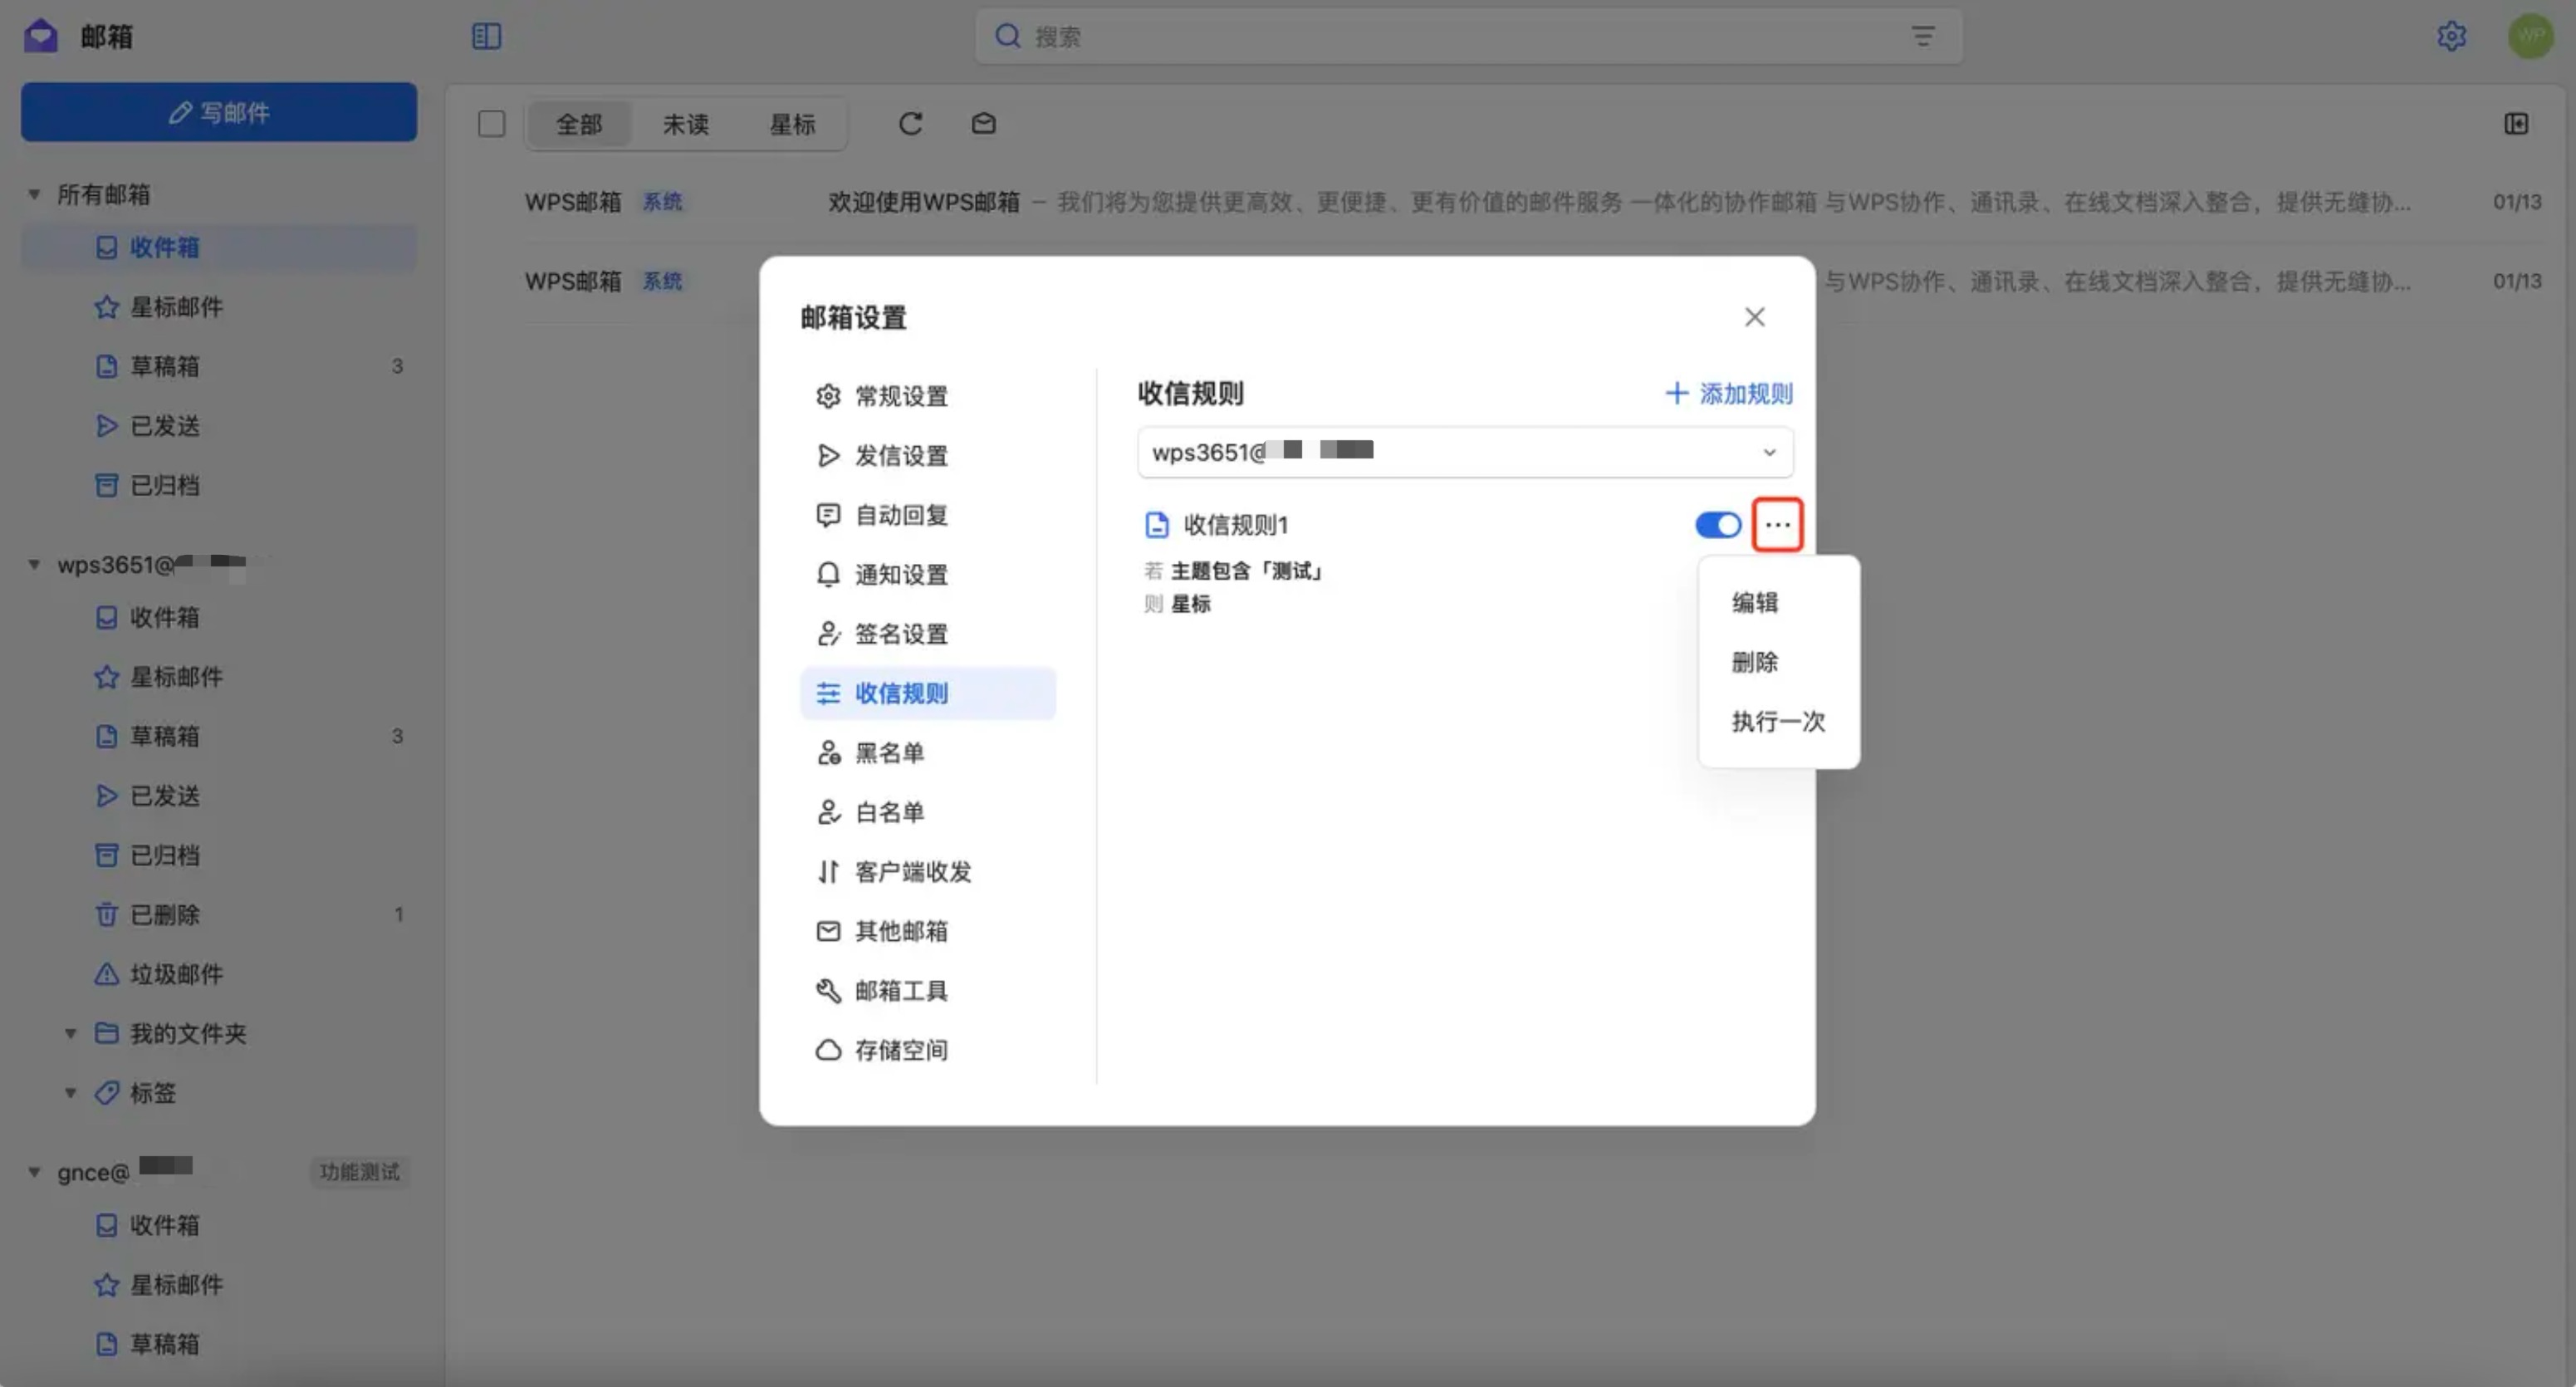
WPS邮箱采用AI深度学习模型与实时威胁情报双引擎驱动,通过静态特征分析与动态行为检测相结合,实现对可疑邮件的精准识别。系统不仅支持传统垃圾邮件过滤,更针对钓鱼链接、恶意附件及零日漏洞攻击提供专项防护:恶意链接实时检测结合沙箱预访问分析,可在用户点击前完成安全验证;多引擎病毒扫描穿透加密压缩包,深度解析Office宏文档与PDF格式,有效阻断病毒木马渗透。同时,系统支持企业自定义黑白名单与敏感词过滤策略,管理员可配置分级防护机制,在严格拦截与业务效率间灵活平衡。
在数据管控方面,可疑邮件自动隔离至独立存储区域,与正常邮件物理或逻辑分离,采用加密保护且不计入个人空间容量,确保主邮箱可用性不受影响。针对合规审计需求,系统提供全生命周期操作日志记录,结合UEBA用户行为分析引擎,实时监测异地登录、高频发信等异常行为。
无论是SaaS模式的云端实时规则更新,还是私有化部署的本地高级威胁检测引擎集成,均支持可视化安全态势感知与一键处置响应,同时兼容Exchange代收发实现平滑过渡,满足不同规模企业对邮件安全防护的差异化需求。
针对跨国企业海外员工的特殊安全需求,WPS邮箱提供多语种垃圾邮件过滤能力,结合全球实时威胁情报库,可精准识别针对海外业务的跨境钓鱼攻击与地域性诈骗邮件。系统支持异常登录预警与二次验证机制,当检测到海外IP异地访问时自动触发安全验证,有效防范账号盗用风险。同时,通过SPF、DKIM与DMARC等邮件认证协议,对绑定域名进行发件源合法性校验,从源头阻断伪造域名和钓鱼邮件的渗透路径。
在信创国产化替代场景中,WPS邮箱全面适配国产处理器与操作系统,内嵌本地反垃圾引擎与离线威胁检测能力,即使在内网隔离环境下也能完成可疑邮件的AI识别与恶意附件沙箱分析,满足政府及涉密单位的自主可控要求。针对集团型企业多域名管理需求,系统支持为每个绑定域名独立配置反垃圾规则,也可设置全局默认策略,实现多域名环境下的统一安全防护。
无论是选择Exchange代收代发模式的快速过渡方案,还是采用全套自研的深度集成方案,均支持历史邮件迁移过程中的智能可疑邮件筛选,确保旧数据迁移无安全隐患。私有化部署版本更可实现本地高级威胁检测引擎的灵活定制,在满足等保2.0与ISO27001标准的同时,为企业提供从邮件入口到数据存储的全链路自主可控安全防护体系。
结合WPS 365办公生态,可疑邮件识别不仅提供终端防护,更构建起从威胁发现到处置响应的闭环管理体系。当AI引擎识别出仿冒高管或供应商的钓鱼邮件时,系统不仅自动隔离标记,更会实时推送安全告警至管理员端,支持一键封禁发件源、批量撤回风险邮件及全链路日志追溯。这种自动化响应机制在某大型证券公司实践中,将安全事件处置时间从小时级压缩至分钟级,有效阻断资金诈骗链条。
在用户体验层面,可疑邮件虽被隔离至独立区域,但员工仍可在安全沙箱环境中预览邮件内容,误判时可一键申诉恢复,避免重要业务邮件误拦截。同时,风险邮件可安全分享至WPS云文档或即时通讯进行协同研判,结合日程忙闲查看与双向同步功能,在确保数据不落地的前提下实现安全办公。某新能源汽车集团通过该体系,在保护电池技术机密的同时,将邮箱运维成本降低40%,真正实现安全与业务效率的动态平衡,满足从全员办公到涉密场景的差异化管理需求。
原Exchange+客户端体系笨重,面临医疗数据窃取与APT攻击。通过本地化部署WPS邮箱,开启AI可疑邮件识别,兼容代收发Exchange平滑迁移,实现涉密高安全邮箱与协同办公一站式升级。
内网封闭形成数据孤岛,频繁遭遇仿冒药监钓鱼攻击,药品追溯依赖人工。通过WPS开放平台打通数据,集成AI可疑邮件识别,实现追溯与销售自动化,满足香港合规审计。
仿冒高管钓鱼攻击频繁,大额转账诈骗风险高。部署WPS 365邮箱,AI识别自动拦截恶意邮件,实现邮件与办公协同整合,安全事件分钟级响应。
该功能主要应用于医疗卫生、金融证券、生物医药等关键行业,防范钓鱼攻击、APT威胁及商业机密泄露,同时满足跨国企业海外员工多语种防护与信创环境离线检测需求。建议根据数据敏感度选择SaaS或私有化部署,对多域名集团启用独立策略配置,并联动WPS 365构建从识别到处置的闭环安全体系,实现安全与业务效率平衡。

结合WPS邮箱反钓鱼引擎,对合同相关邮件进行AI安全识别与隔离,防止仿冒公章及恶意附件,护航合同签署与流转全链路安全。




依托WPS邮箱可疑邮件过滤,自动拦截钓鱼链接与病毒附件,保障项目沟通文档安全,助力团队高效协同、进度无忧。

通过WPS邮箱沙箱检测与威胁情报,防护订单邮件免受仿冒与恶意渗透,确保生意往来信息安全,让商家安心经营。
结合WPS邮箱反钓鱼引擎,对合同相关邮件进行AI安全识别与隔离,防止仿冒公章及恶意附件,护航合同签署与流转全链路安全。

集成WPS邮箱安全能力,精准识别仿冒供应商的钓鱼邮件,拦截含恶意附件的采购单,保障供应链数据真实可靠。
依托WPS邮箱可疑邮件过滤,自动拦截钓鱼链接与病毒附件,保障项目沟通文档安全,助力团队高效协同、进度无忧。

联动WPS邮箱恶意邮件隔离机制,保护财务审批及支付指令邮件,防范BEC诈骗与数据窃取,让业财管理更稳健。



通过WPS邮箱沙箱检测与威胁情报,防护订单邮件免受仿冒与恶意渗透,确保生意往来信息安全,让商家安心经营。

利用WPS邮箱多引擎威胁检测,防范仿冒税务及银行的钓鱼邮件,保障票据与账务邮件安全,确保财务数据零风险。
AI自动识别钓鱼邮件,沙箱检测恶意附件,阻断针对医疗数据的APT攻击链条。
实时链接检测结合UEBA分析,精准拦截仿冒高管邮件,防范大额资金诈骗风险。
多域名策略识别仿冒供应商的商务钓鱼,保护核心商业机密与供应链数据。
多语种垃圾过滤与全球威胁情报,识别地域性诈骗,异地登录自动二次验证。
适配国产系统,内网离线AI检测与沙箱分析,满足政府涉密自主可控要求。
可疑邮件自动隔离告警,一键封禁撤回,结合WPS生态实现安全高效协同办公。
基于 AI 深度学习和实时威胁情报,精准识别钓鱼、恶意附件与高级威胁,从检测到处置闭环管理,保障企业数据安全与业务连续性。
