

WPS 待办中心
在涉密离线环境中,确保任务指令邮件经DKIM签名验证,实现安全可靠的待办事项管理与进度追踪。
在涉密离线环境中,确保任务指令邮件经DKIM签名验证,实现安全可靠的待办事项管理与进度追踪。

支持物理隔离网络中的数据协同,结合邮件数字签名技术,保障敏感数据表格传输与权限管控安全。

私有化部署支持离线DKIM邮件安全认证,满足等保合规要求,为涉密单位提供全栈式安全办公解决方案。

智能分析离线环境邮件内容,结合DKIM身份核验,提升涉密网络中邮件处理效率与安全防护等级。

离线环境下实现数据本地存储与计算,配合邮件签名验证,确保敏感业务数据在传输过程中的完整性。
针对涉密网络及物理隔离环境无法使用公网DNS的痛点,WPS邮箱提供离线DKIM验证与签名完整方案。支持纯内网环境生成RSA/国密SM2密钥对,通过本地DNS或hosts发布公钥,实现无需互联网的邮件身份认证与防篡改。满足军工、金融、医疗等行业等保2.0及分级保护合规要求,提供可视化配置、HSM硬件加密机对接及全操作审计能力。
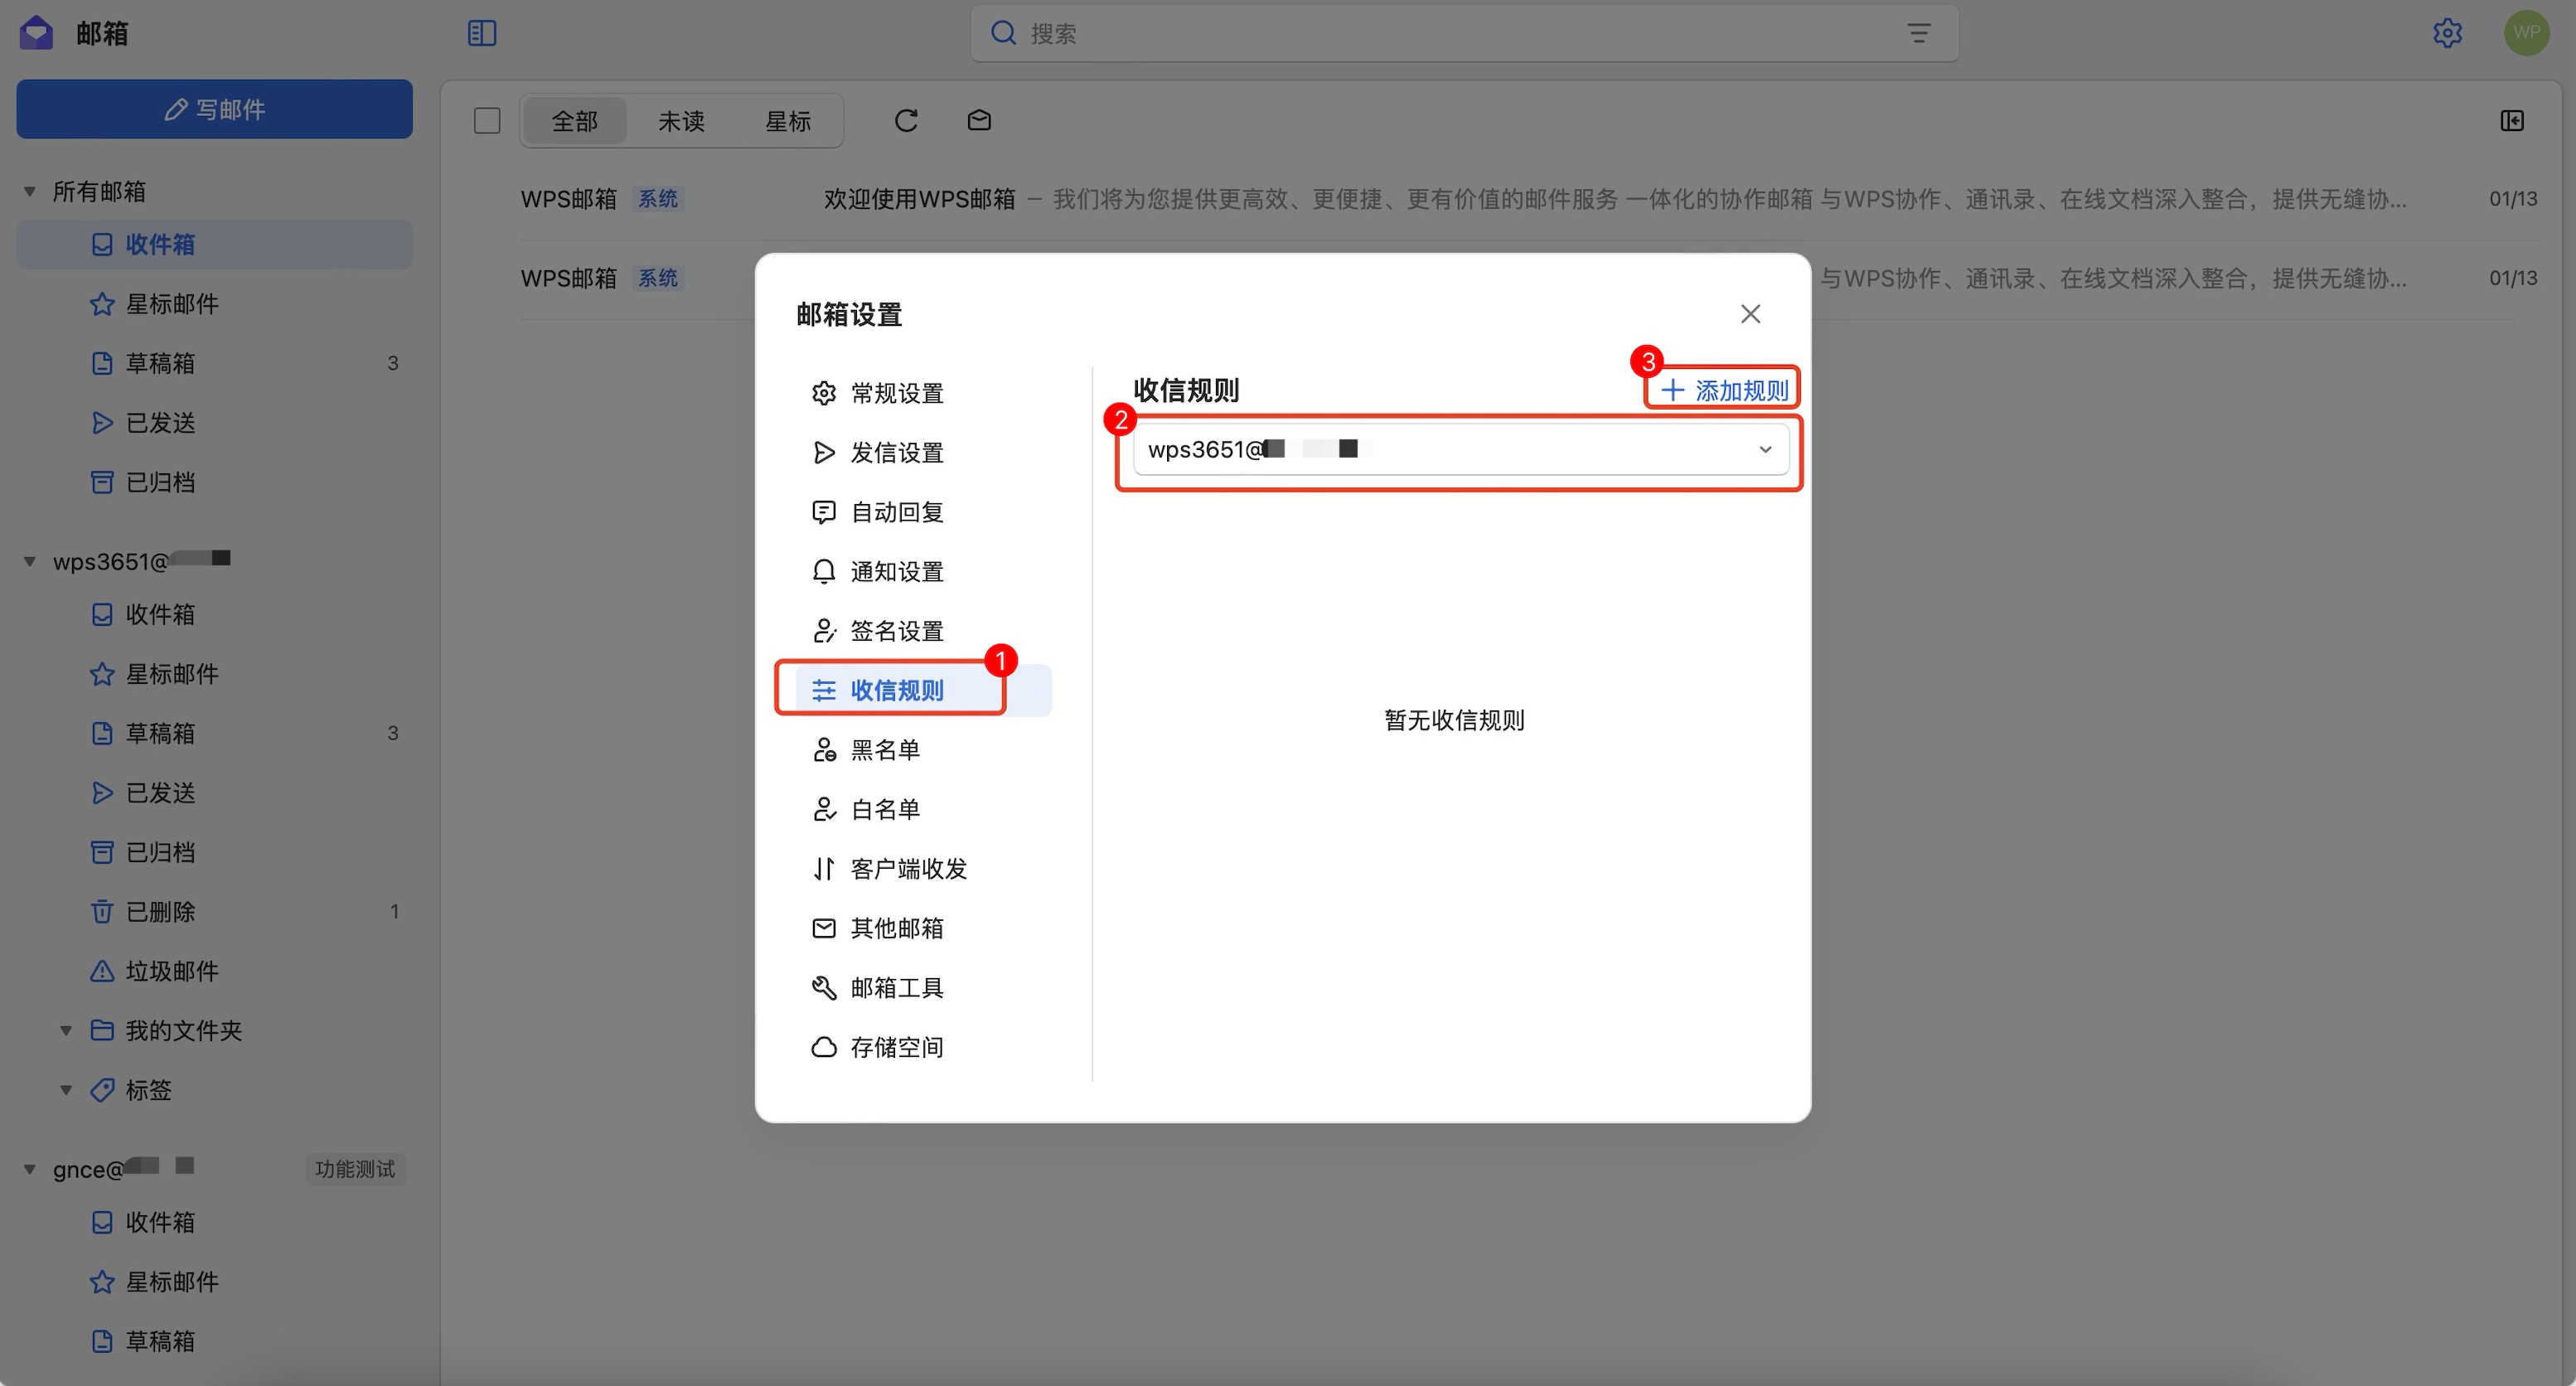
针对涉密网络及物理隔离环境,邮件DKIM签名与验证完全可以在离线状态下完成。DKIM验证本质上无需实时联网,只要本地存储有发件方的公钥,即可对内网传输的邮件进行签名真实性校验。WPS邮箱私有化部署方案支持在纯内网环境中离线生成RSA或国密SM2算法密钥对,管理员通过本地控制台即可完成密钥创建、策略配置及生命周期管理,私钥全程本地加密存储,公钥则通过内网DNS或本地hosts方式发布,确保离线环境下的邮件身份认证与防篡改能力。
在技术实现上,系统提供可视化离线配置界面,无需手动编辑复杂配置文件,支持HSM硬件加密机对接以提升密钥安全性。邮件传输过程中采用国密算法加密,结合本地反垃圾、反病毒引擎,构建完整的内网邮件安全体系。需要说明的是,离线DKIM功能属于企业级安全管控能力,通常涉及私有化部署,在WPS 365套餐体系中,该功能可能需要联系销售开通或作为加价购项目,并非所有标准版本默认包含。
实际应用中,某军工集团在完全物理隔离的涉密网络中部署WPS邮箱,成功实现数万内网用户的离线DKIM签名与验证,顺利通过国家保密标准测评;某城市商业银行则通过本地化部署满足央行邮件安全规范,在离线环境下完成DKIM密钥全生命周期管理,有效防范金融钓鱼攻击。这些实践表明,离线DKIM不仅能防止邮件伪造与中间人攻击,更能满足等保2.0、分级保护及数据不出域的合规要求。
在跨国制造集团海外工厂弱网环境及三甲医院物理隔离内网中,离线DKIM技术通过与超大附件传输能力的深度融合,构建起全方位的邮件安全防线。针对海外分支频繁断网的痛点,WPS邮箱采用分布式边缘部署架构,将DKIM公钥预置在本地节点,即使完全离线也可验证总部下发的生产指令与供应链协同邮件,某新能源汽车集团借此实现了全球研发数据的安全互通,显著降低了对跨境带宽的依赖。
在医疗场景下,患者诊疗数据严格禁止出域,WPS邮箱在院内本地环境部署离线DKIM引擎,对包含检查报告、处方的邮件进行数字签名。当医生通过邮件发送超大附件链接时,DKIM签名确保云文档权限指令的真实性,有效防止钓鱼邮件篡改访问权限,结合本地反病毒引擎与敏感内容识别,全面满足《健康医疗数据安全管理办法》与等保2.0三级要求。这种离线环境下的“签名-验证-审计”闭环,为关键基础设施运营者提供了兼顾数据本地化与业务连续性的邮件管控方案。
针对涉密网系统升级与信创替代项目中历史邮件迁移的痛点,WPS邮箱提供纯离线迁移专用工具与DKIM密钥本地化托管方案,确保数据全程不出涉密域。传统邮件系统更换时,DKIM密钥对难以同步迁移,且PST/EML等格式文件导入导出存在安全风险。通过离线迁移客户端,管理员可在完全物理隔离环境下完成Exchange/IMAP全量或增量迁移,支持断点续传与可视化进度监控,兼容国产操作系统与芯片环境。
在DKIM密钥管理方面,系统支持离线生成新的密钥对并配置本地验证策略,兼容原有签名验证,实现密钥平滑轮换。迁移过程完整保留原始邮件DKIM签名及头信息,确保法律效力与业务连续性。同时提供同域共存模式,支持新旧系统并行过渡,降低割接风险。
所有迁移操作均留存本地审计日志,满足涉密环境下的操作溯源要求。通过HSM硬件加密机对接与本地CA证书体系集成,构建起涵盖密钥生成、存储、轮换、归档的全生命周期管理体系,为政府机构、军工企业及科研院所的离线环境邮件系统替换提供零中断平滑切换能力。
针对政府机构与涉密单位对邮件内容安全的严苛要求,WPS邮箱在离线环境下构建了完整的内容安全审计体系。系统支持敏感词策略的本地化预置与同步,管理员可提前配置涉密关键词库与正则规则,客户端在完全断网状态下仍能对邮件主题、正文及附件进行实时扫描,一旦发现敏感信息立即触发本地拦截提示或阻断发送,确保涉密数据在离线场景下的合规流转。
在邮件接收管控方面,系统基于本地缓存的白名单、黑名单及分级权限规则实现离线过滤,即使与互联网物理隔离,也能有效阻断不符合安全策略的非法邮件进入内网。所有邮件操作——包括DKIM签名验证、敏感词命中记录、收发权限判定——均生成详细的本地审计日志,支持按三员管理原则(系统管理员、安全保密管理员、安全审计员)进行权限分离,确保操作行为可追溯、不可抵赖。
值得注意的是,这些审计日志本身通过DKIM机制进行完整性保护,防止恶意篡改或删除,满足等保2.0与分级保护对日志留存与防篡改的合规要求。通过可视化离线控制台,安全审计人员可随时检索本地日志,分析离线环境下的邮件安全态势,为涉密网络提供全方位的合规保障与风险预警能力。
在完全物理隔离的涉密网络中部署WPS邮箱私有化方案,离线生成国密SM2密钥对,本地完成DKIM签名与验证,实现内网邮件身份防伪与防篡改,满足分级保护与等保2.0要求。
采用WPS邮箱金融本地化部署,在离线环境中独立完成DKIM密钥全生命周期管理,无缝对接核心交易系统,实现邮件数据本地化存储并满足央行安全规范,防范钓鱼与金融欺诈。
在院内物理隔离环境部署WPS邮箱离线DKIM引擎,对包含患者检查报告、处方的邮件进行本地签名与验证,与HIS、EMR系统深度集成,确保诊疗数据不出域并满足等保2.0三级要求。
邮件DKIM完全支持离线签名与验证,无需实时联网。通过在本地生成RSA或国密SM2密钥对,利用内网DNS发布公钥,即可在物理隔离、弱网及信创环境中实现身份认证与防篡改。WPS邮箱支持HSM硬件加密、离线敏感词检测及全生命周期密钥管理,已服务军工、金融、医疗等行业,满足等保2.0、分级保护及数据不出域要求,为涉密网络提供全方位邮件安全管控能力。

集成WPS邮箱离线DKIM技术,确保财务数据在涉密内网传输时签名可验、防篡改,满足金融行业邮件安全合规,实现离线审计与日志防抵赖。




结合WPS邮箱离线DKIM,项目任务邮件通知在物理隔离环境仍可验证签名,保障研发指令真实,助力军工、制造等高安全场景协同。

与WPS邮箱离线DKIM方案联动,智能财税邮件在离线内网自动完成签名核验,防止钓鱼篡改,支持涉密单位财务数据安全出账。
借助WPS邮箱离线DKIM能力,离线内网财务业务邮件可完成签名验证,保障资金审批指令真实,实现金融合规与安全审计。
依托WPS邮箱离线DKIM,离线环境下财税数据邮件防篡改、可追溯,满足涉密单位及等保2.0的邮件内容审计要求。

融合WPS邮箱离线DKIM验证,离线同步的进销存订单邮件可证真伪,防止供应链诈骗,支撑弱网与物理隔离环境安全运营。

配合WPS邮箱离线DKIM,合同审批邮件在离线内网完成数字签名核验,确保法律文件真实,满足涉密网数据不出域合规。



与WPS邮箱离线DKIM集成,项目任务分配邮件在断网状态仍可验证身份,防止中间人攻击,保障军工、科研项目机密。

结合WPS邮箱离线DKIM,离线内网进销存补货通知邮件防篡改,结合本地审计满足等保,助力医疗、金融安全库存管理。
纯内网生成国密密钥,本地DNS发布公钥,无需联网即可完成邮件签名与防篡改验证。
银行离线部署DKIM签名,满足央行安全规范,有效防范钓鱼攻击与中间人篡改。
海外工厂断网下仍可收发超大附件,本地加密云文档链确保数据不出域。
院内物理隔离环境对检查报告邮件签名,防止篡改权限,满足等保三级要求。
涉密网系统替换时,工具自动保留DKIM签名与头信息,实现平滑割接。
离线环境下敏感词拦截、权限判定等操作均生成本地审计日志,并支持DKIM完整性保护。
纯内网离线DKIM签名验证,国密SM2加密传输,本地审计全生命周期管理,全面满足等保2.0与分级保护要求,实现数据不出域、邮件防篡改。
