

WPS 会议
仅合规终端准入后可入会,核心图纸与文档共享全程加密,会议内容不外泄。
仅合规终端准入后可入会,核心图纸与文档共享全程加密,会议内容不外泄。

合规终端内一键抽取合同、病历核心信息,AI辅助高敏数据处理,安全不落地。

仅限合规终端填写与审批,自动关联身份水印,确保业务数据真实可追溯。

合规终端在线协作编辑报表,分级脱敏与操作留痕,保障制造业库存数据安全。

联动终端准入网关,确保正确的人与合规终端才能安全参与项目协作与文档流转。
WPS 365办公终端准入规范主要应用于企业文档安全、智能邮箱访问及统一工作台三大场景,解决不合规终端随意接入导致敏感数据外泄的痛点。通过对接NAC/AD域及零信任架构,实现终端身份认证、安全基线检测与持续环境感知,仅允许合规终端访问核心资料,支持文档不落地、动态水印与外发审批。方案已覆盖制造、金融、医疗、能源电力等行业,满足等保三级、信创替代与私有化部署需求,帮助企业实现全生命周期终端安全闭环管理。
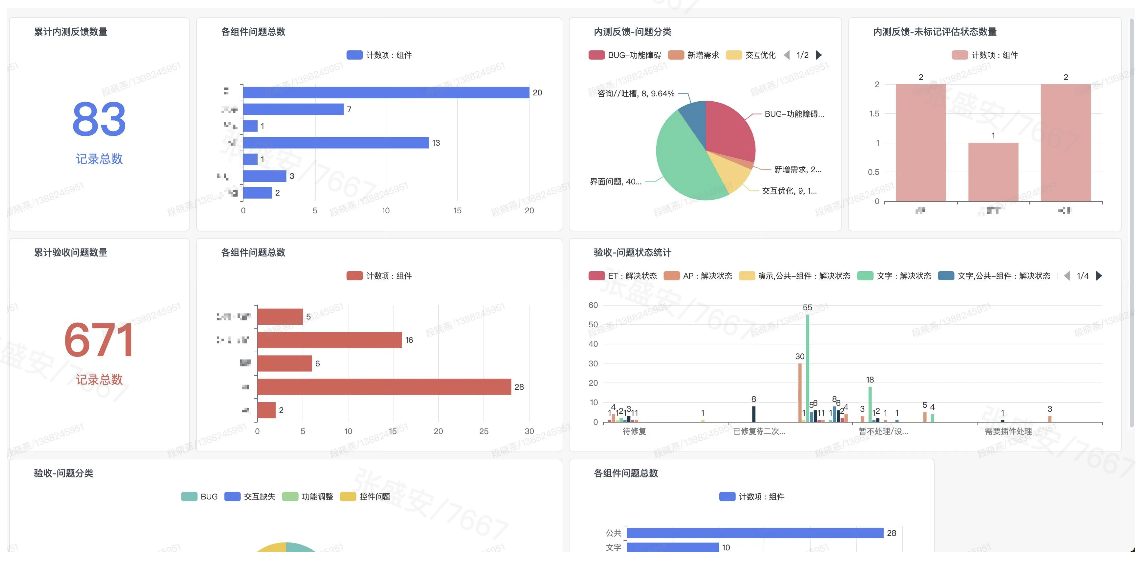
办公终端准入规范主要应用于企业文档创作、智能邮箱访问及统一工作入口三大场景,解决不合规终端随意接入导致的数据外泄痛点。在文档安全管控场景中,仅允许通过安全检测的合规终端访问核心资料,实现文档不落地、在线水印与动态脱敏;在企业邮箱场景中,校验终端合规状态后才允许登录,避免账号在非可信设备被盗用;在自定义工作台场景中,统一入口联动终端准入网关,确保“正确的人+合规的终端”才能访问OA、ERP等高敏应用。
制造业、金融业、医疗及能源电力等领域已有实践参照:高端装备制造集团通过终端准入阻断非法设备下载图纸,银行依托AD域同步实现营业网点终端实名制合规检测,三甲医院隔离未认证终端防范患者病历泄露,省级电网公司则对生产与管理大区实行分级准入。
需要注意的是,WPS 365商业高级版(399元/人/年)提供文档安全与企业管控、AD域同步及日志审计,可满足多数终端合规管控需求;商业旗舰版(599元/人/年)进一步强化安全管控、组织管理与开放接口,适合需要深度对接NAC或零信任架构的大型集团;而商业协作版(199元/人/年)仅覆盖基础文档安全与协作,深度终端环境感知与准入集成通常需联系销售开通或二次开发。管理员亦可通过终端准入后台对不合规设备批量设置只读、禁用云同步并清理冗余缓存,完成全生命周期管控。
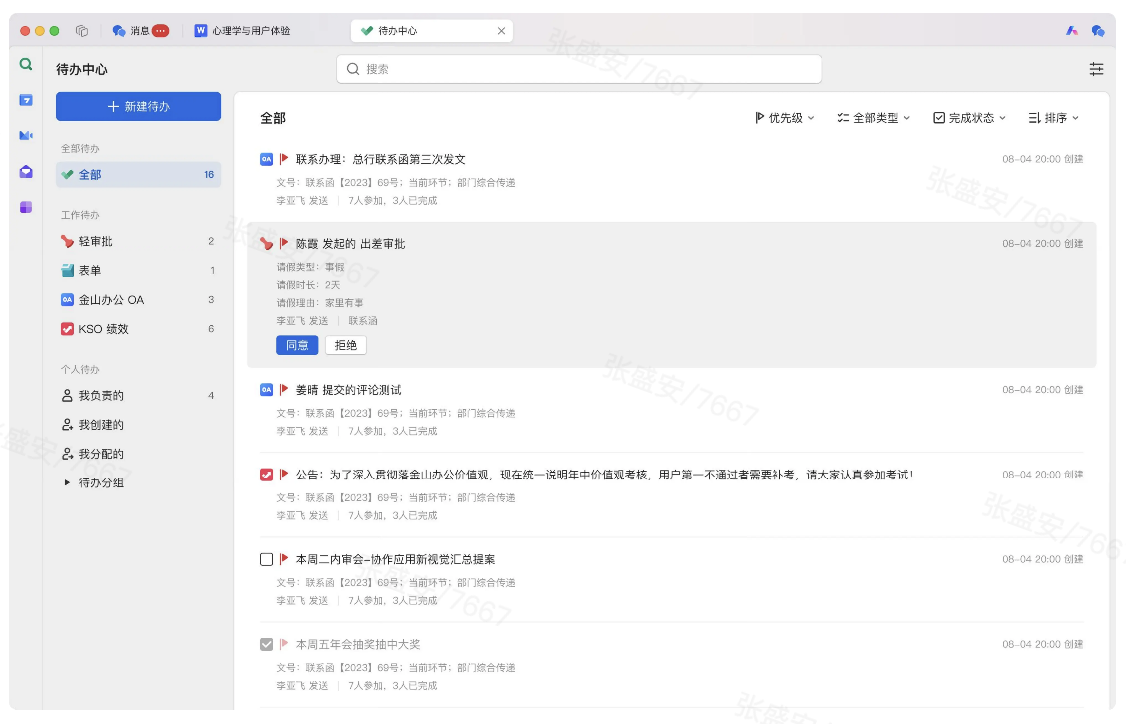
WPS 365办公终端准入规范并非简单的登录校验,而是构建了涵盖终端身份认证、安全基线检测与持续环境感知的动态零信任体系。系统通过终端管理代理实时采集设备指纹、域控状态、系统补丁及杀毒软件版本,仅在全部达标后授予网络接入与文档访问权限。一旦终端环境出现异常,如杀毒软件离线或违规外联,系统将自动触发二次认证、降级为只读或阻断访问,确保“正确的人+合规的终端”始终处于可信状态。
在文档安全层面,准入规范与文档中台深度耦合,实现核心资料在线编辑不落地、预览动态水印、外发审批及隐写溯源。无论制造业CAD图纸、金融业信贷报表还是医疗OFD病历,均可在合规终端内全格式兼容编辑,同时受分级脱敏与操作日志全链路审计保护。对于外协、BYOD及外包设备,管理员可按岗位与终端类型定制视图与权限,通过开放API/SDK无缝对接企业现有NAC、AD域、DLP及零信任架构,避免重复建设。
此外,方案全面适配国产CPU、操作系统与数据库生态,支持私有化部署与数据本地留存,满足政企信创替代要求。在合规终端内,用户还可调用WPS AI辅助撰写技术报告、总结长邮件或生成病历摘要,真正实现安全基线不降、办公效率不减的双重目标。
管理员可通过终端准入后台建立“部门终端群组”,按组织架构对研发、财务、外包等不同单元批量下发差异化策略。针对已注册合规终端,可定期执行安全基线复核与冗余数据清理,将过期敏感文件批量转移至二级回收站并统一审计;一旦设备变为非合规状态,管理员可一键将其移出可信白名单,即时关闭云同步与在线协作权限,阻断数据外泄通道。平台亦支持按设备运行状态批量查询授权许可与合规详情,导出完整报表以满足等保与行业监管审计要求。
与此同时,企业需严格区分注册设备与个人自备设备:前者通过准入认证后纳入统一策略管控,数据资产归属企业;后者存储隔离且访问权限严格受限。在此基础上,结合文档不落本地、预览动态水印及操作日志全链路绑定,实现从设备注册、准入校验、日常运维到退网清理的全生命周期闭环管理,让办公终端准入规范从“建起来”真正走向“管得住、管得好”。
针对外协人员、外包团队及BYOD移动办公场景,WPS 365办公终端准入规范并非“一刀切”阻断,而是建立“一人一机一策”的精细化临时授信机制。通过终端指纹与用户身份、岗位属性多重绑定,管理员可为非企业注册设备开通限时、限域、限应用的沙箱化访问通道,确保外协人员仅在受控会话中在线预览文档,且全程叠加动态水印与操作留痕,本地终端不留存任何缓存。
在制造业供应链协同、银行外包驻场、医联体远程会诊及电力现场抢修等高频场景中,系统实时感知截屏、打印、违规外联等异常行为,自动触发会话熔断或降级为只读,并同步上报准入网关隔离该终端。项目结束或人员离职时,管理员可一键回收设备凭证、清空云端沙箱缓存并解除所有文档授权,彻底消除数据残留风险。该机制既保障了业务协作的灵活连续性,又将核心数据资产始终锁定在“合规的人+可信的会话”闭环之内,实现外协场景下的安全与效率平衡。
外来设备随意接入内网,设计图纸分散且版本混乱,引入WPS 365对接NAC实现终端实名准入、图纸云端不落地编辑、双域隔离脱敏。
百余网点终端无准入管控,外包设备可接入内网,信贷文档通过社交软件传输,引入WPS 365对接AD域实现实名准入、安全基线检测与文档不落地管控。
医护私接设备频发,病历分散且隐私泄露风险高,引入WPS 365对接终端准入系统实现设备实名认证、医疗文档中台不落地编辑与分级脱敏。
办公终端准入规范主要应用于企业文档创作、智能邮箱及统一工作入口三大场景,解决不合规终端随意接入导致的数据外泄问题。在高端装备制造、金融、医疗等行业,通过终端身份认证、安全基线检测与持续环境感知,实现核心资料在线不落地、动态脱敏与操作审计。建议企业根据规模选型:普通场景可选商业高级版满足基线管控;大型集团建议旗舰版深度对接NAC与零信任架构。同时建立部门终端群组,严格区分注册设备与个人自备设备,定期清理冗余缓存与不合规文档,形成从准入、运维到退网的全生命周期闭环管理。

集成WPS 365终端准入,实现合同全生命周期在线管理,文档不落地、动态水印防泄露,仅合规终端可编辑签署,满足安全合规需求。




与WPS 365深度协同,进销存数据仅通过合规终端访问,防止非授权操作,在线报表动态防泄密,助力商贸企业安全运营。

智能财税应用,依托WPS 365终端准入体系,确保财务数据在可信环境中处理,实现记账、报税在线协作,杜绝外泄风险。
集成WPS 365终端准入,实现合同全生命周期在线管理,文档不落地、动态水印防泄露,仅合规终端可编辑签署,满足安全合规需求。

项目管理工具,结合准入规范锁定敏感项目资料,任务与文档仅限可信设备访问,全链路操作审计,保障研发与交付数据安全。

库存、销售、采购一体化管理应用,数据依托WPS 365安全沙箱,仅合规终端可操作,实时水印防泄密,确保经营数据安全流转。

业财一体化平台,与WPS 365无缝对接,终端准入保障业务财务数据在可信设备处理,实现智能核算、协同审批,安全高效。



与WPS 365深度协同,进销存数据仅通过合规终端访问,防止非授权操作,在线报表动态防泄密,助力商贸企业安全运营。
智能财税应用,依托WPS 365终端准入体系,确保财务数据在可信环境中处理,实现记账、报税在线协作,杜绝外泄风险。
仅合规终端可访问核心资料,实现在线编辑不落地、动态水印与脱敏,阻断非法下载。
登录即校验终端状态,仅可信设备可收发邮件,附件上云继承安全策略防泄露。
办公入口联动准入网关,异常终端自动阻断,确保“正确的人+合规的终端”访问应用。
为外协设备建立限时沙箱,在线预览不留存,异常行为自动熔断,权限一键回收。
按部门、岗位、终端类型差异化下发策略,生产管理大区分级准入,阻断越权访问。
从注册到退网闭环管理,操作日志全链路绑定,满足等保与监管审计要求。
基于终端合规检测与持续环境感知,仅允许可信设备访问核心文档与应用,实现文档不落地、动态水印、全链路审计。
