

WPS 协作
支持异地登录二次验证与设备指纹绑定,确保团队成员身份真实可信,文档协作全程加密传输,满足企业移动办公安全合规要求。
支持异地登录二次验证与设备指纹绑定,确保团队成员身份真实可信,文档协作全程加密传输,满足企业移动办公安全合规要求。

强制参会者二次身份确认,防止陌生设备接入与会议冒用,支持远程办公场景下的实时安全告警,保障跨国会议与敏感讨论内容不泄露。

特权任务分配与敏感操作强制二次验证,离职人员自动熔断任务权限,确保待办事项处理者身份真实,防止内部威胁与误操作风险。

核心文档编辑与敏感内容访问强制双因子认证,结合设备绑定与异常登录拦截,防止源代码及商业机密通过文档协作渠道外泄。

AI处理涉密数据前强制生物识别与动态码验证,自动化操作与操作人强身份绑定,实现智能办公全程可审计,杜绝AI滥用与身份冒用。
WPS邮箱登录二次验证适用于异地登录、陌生设备访问及邮件撤回、敏感词外发等高风险场景,通过短信、硬件令牌、生物识别等多因子认证方式,有效防止密码泄露导致的未授权访问。在数据迁移、AI智能操作、特权账号管理等场景中强制身份确认,满足金融、政务、跨国企业等保三级与零信任架构合规要求,实现设备绑定、风险感知与完整审计溯源。
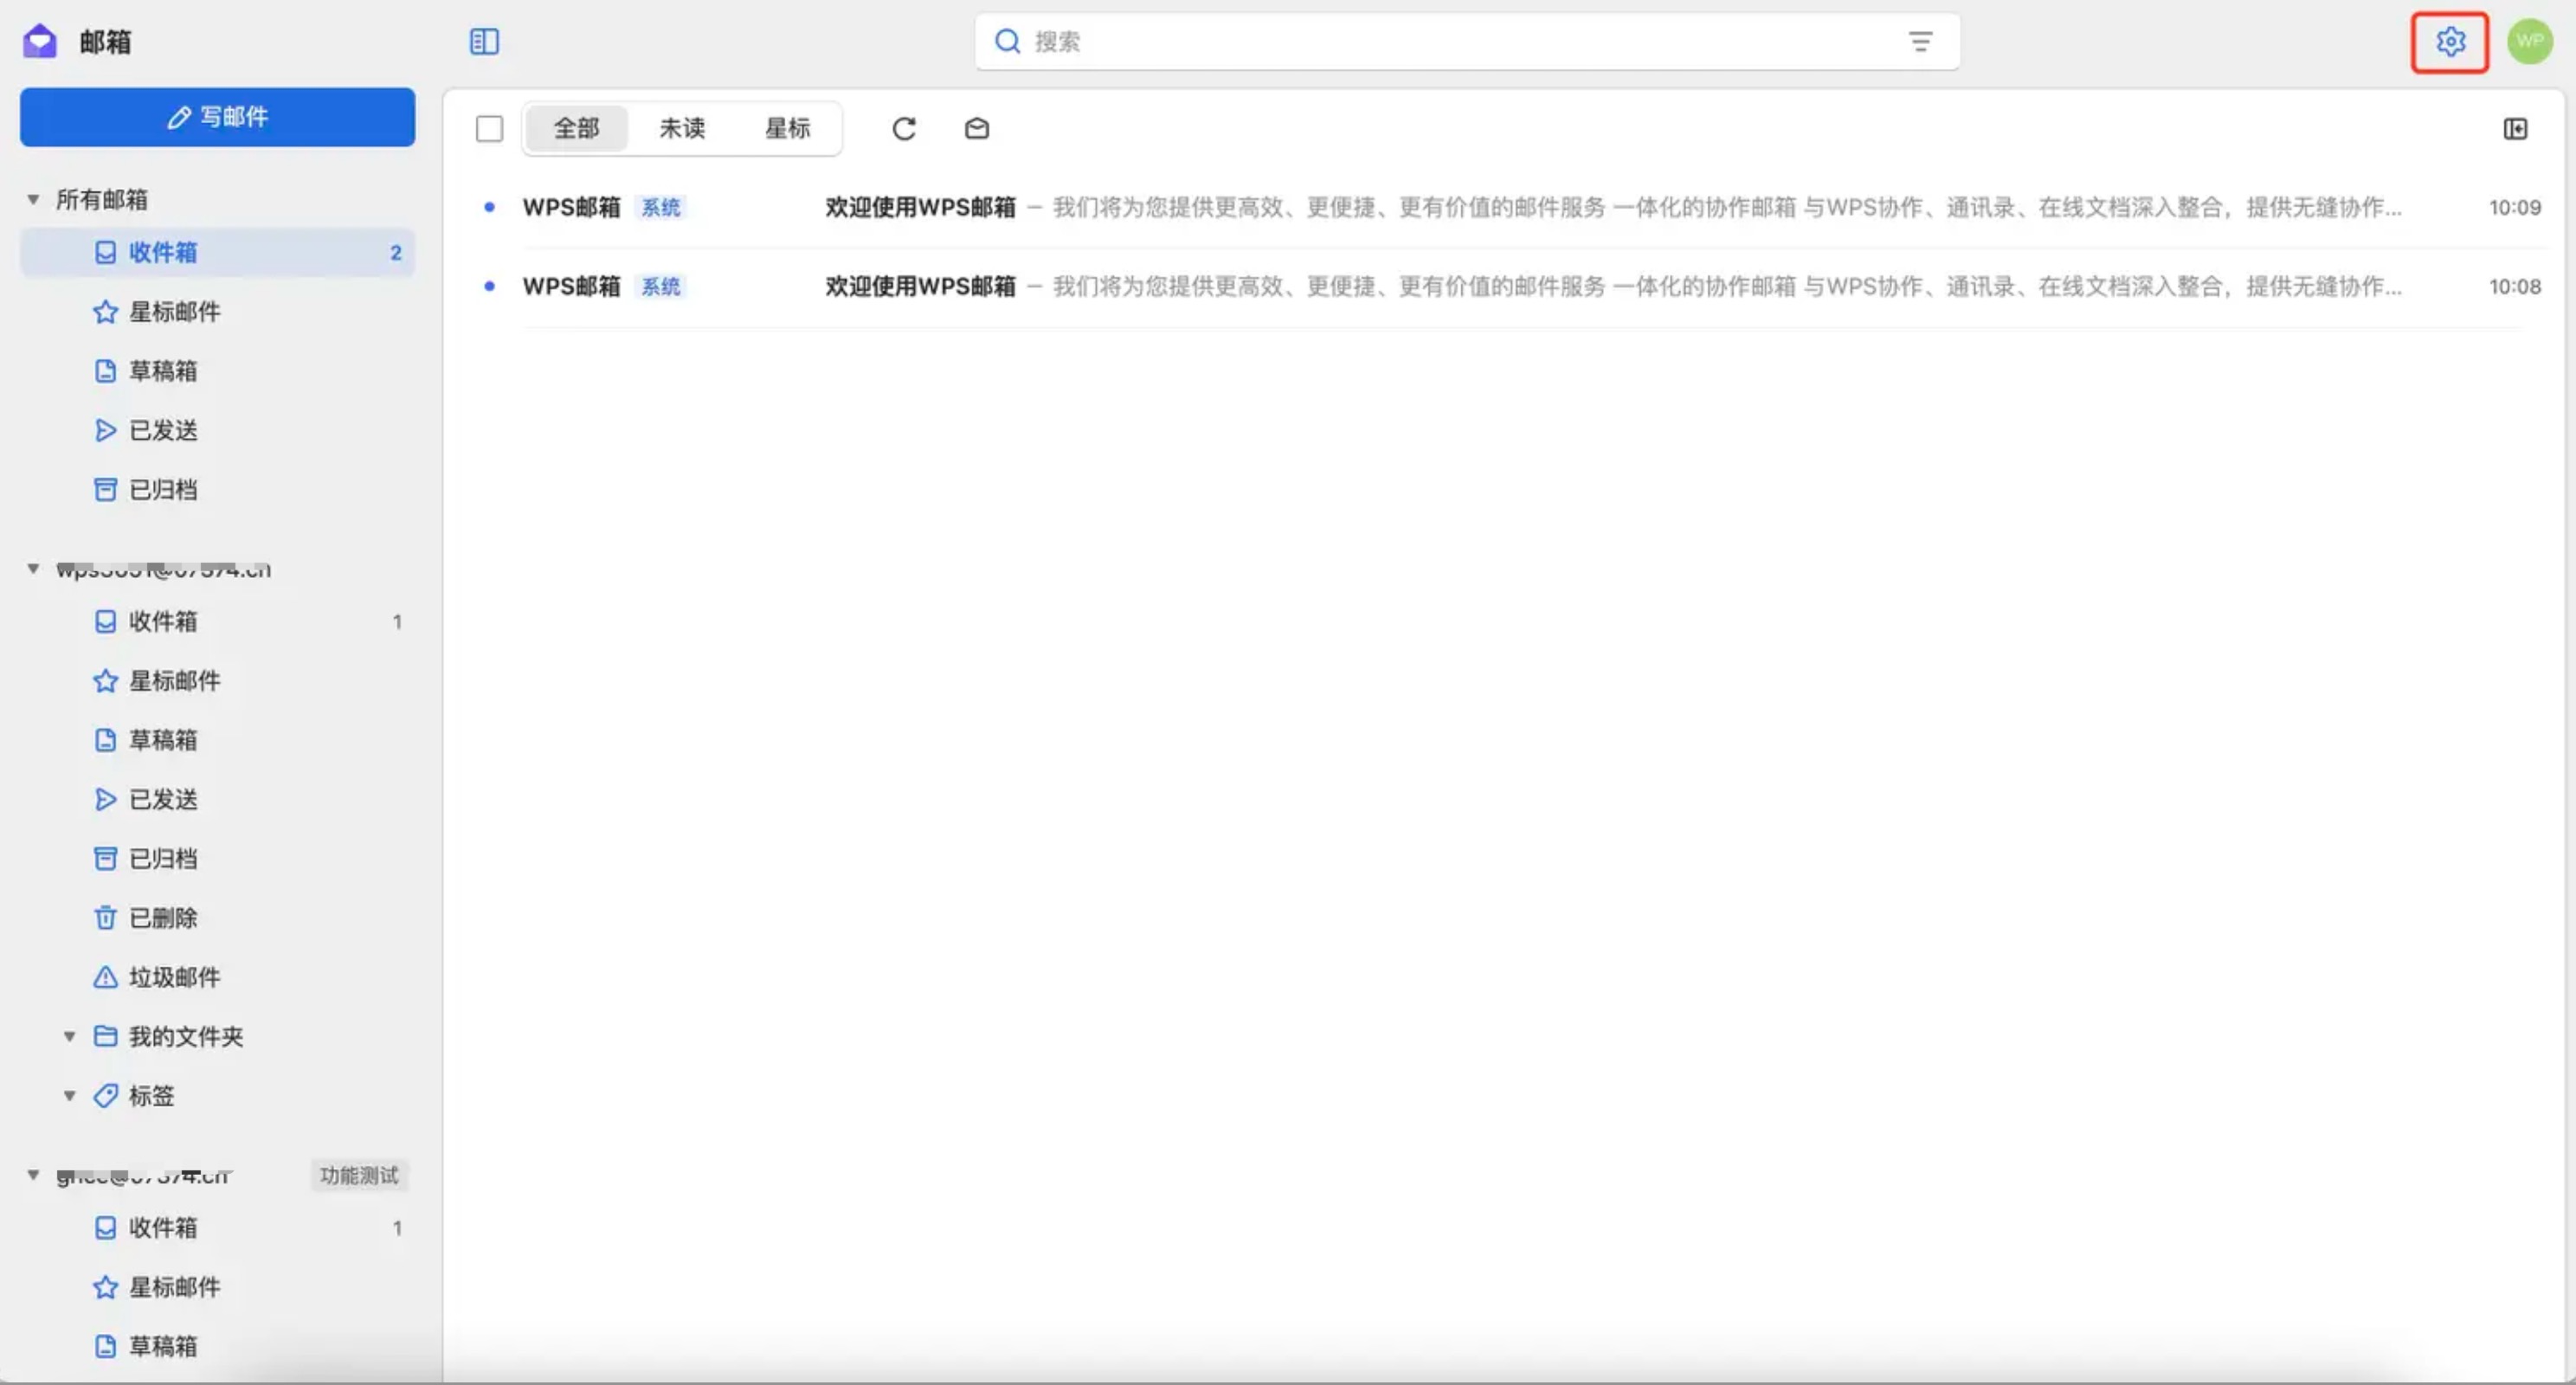
登录二次验证主要应用于账号异地登录、陌生设备访问及执行敏感操作等高风险场景,通过短信动态码、硬件令牌或生物识别等多因子认证方式,有效防止密码泄露导致的未授权访问。当系统检测到异常地点登录、新设备接入或触发敏感行为(如邮件撤回、规则修改、敏感词外发)时,强制二次验证可实时阻断可疑访问,确保操作者身份真实可信。
在金融证券、跨国制造及政府涉密等行业,二次验证更是保障移动办公与数据迁移安全的关键措施。金融机构通过硬件令牌与短信双因子认证防范基金经理异地登录风险;跨国企业借助设备指纹绑定确保海外分支与外包人员安全接入;政府机关则结合国密算法与USBKey实现机要人员外出办公的零信任访问。值得注意的是,WPS 365商业高级版(399元/人/年)与商业旗舰版(599元/人/年)提供企业级二次验证策略强制管控、特权操作确认及完整审计日志,体验版与商业协作版用户如需高级身份安全功能,需联系销售开通或按需加价购买。
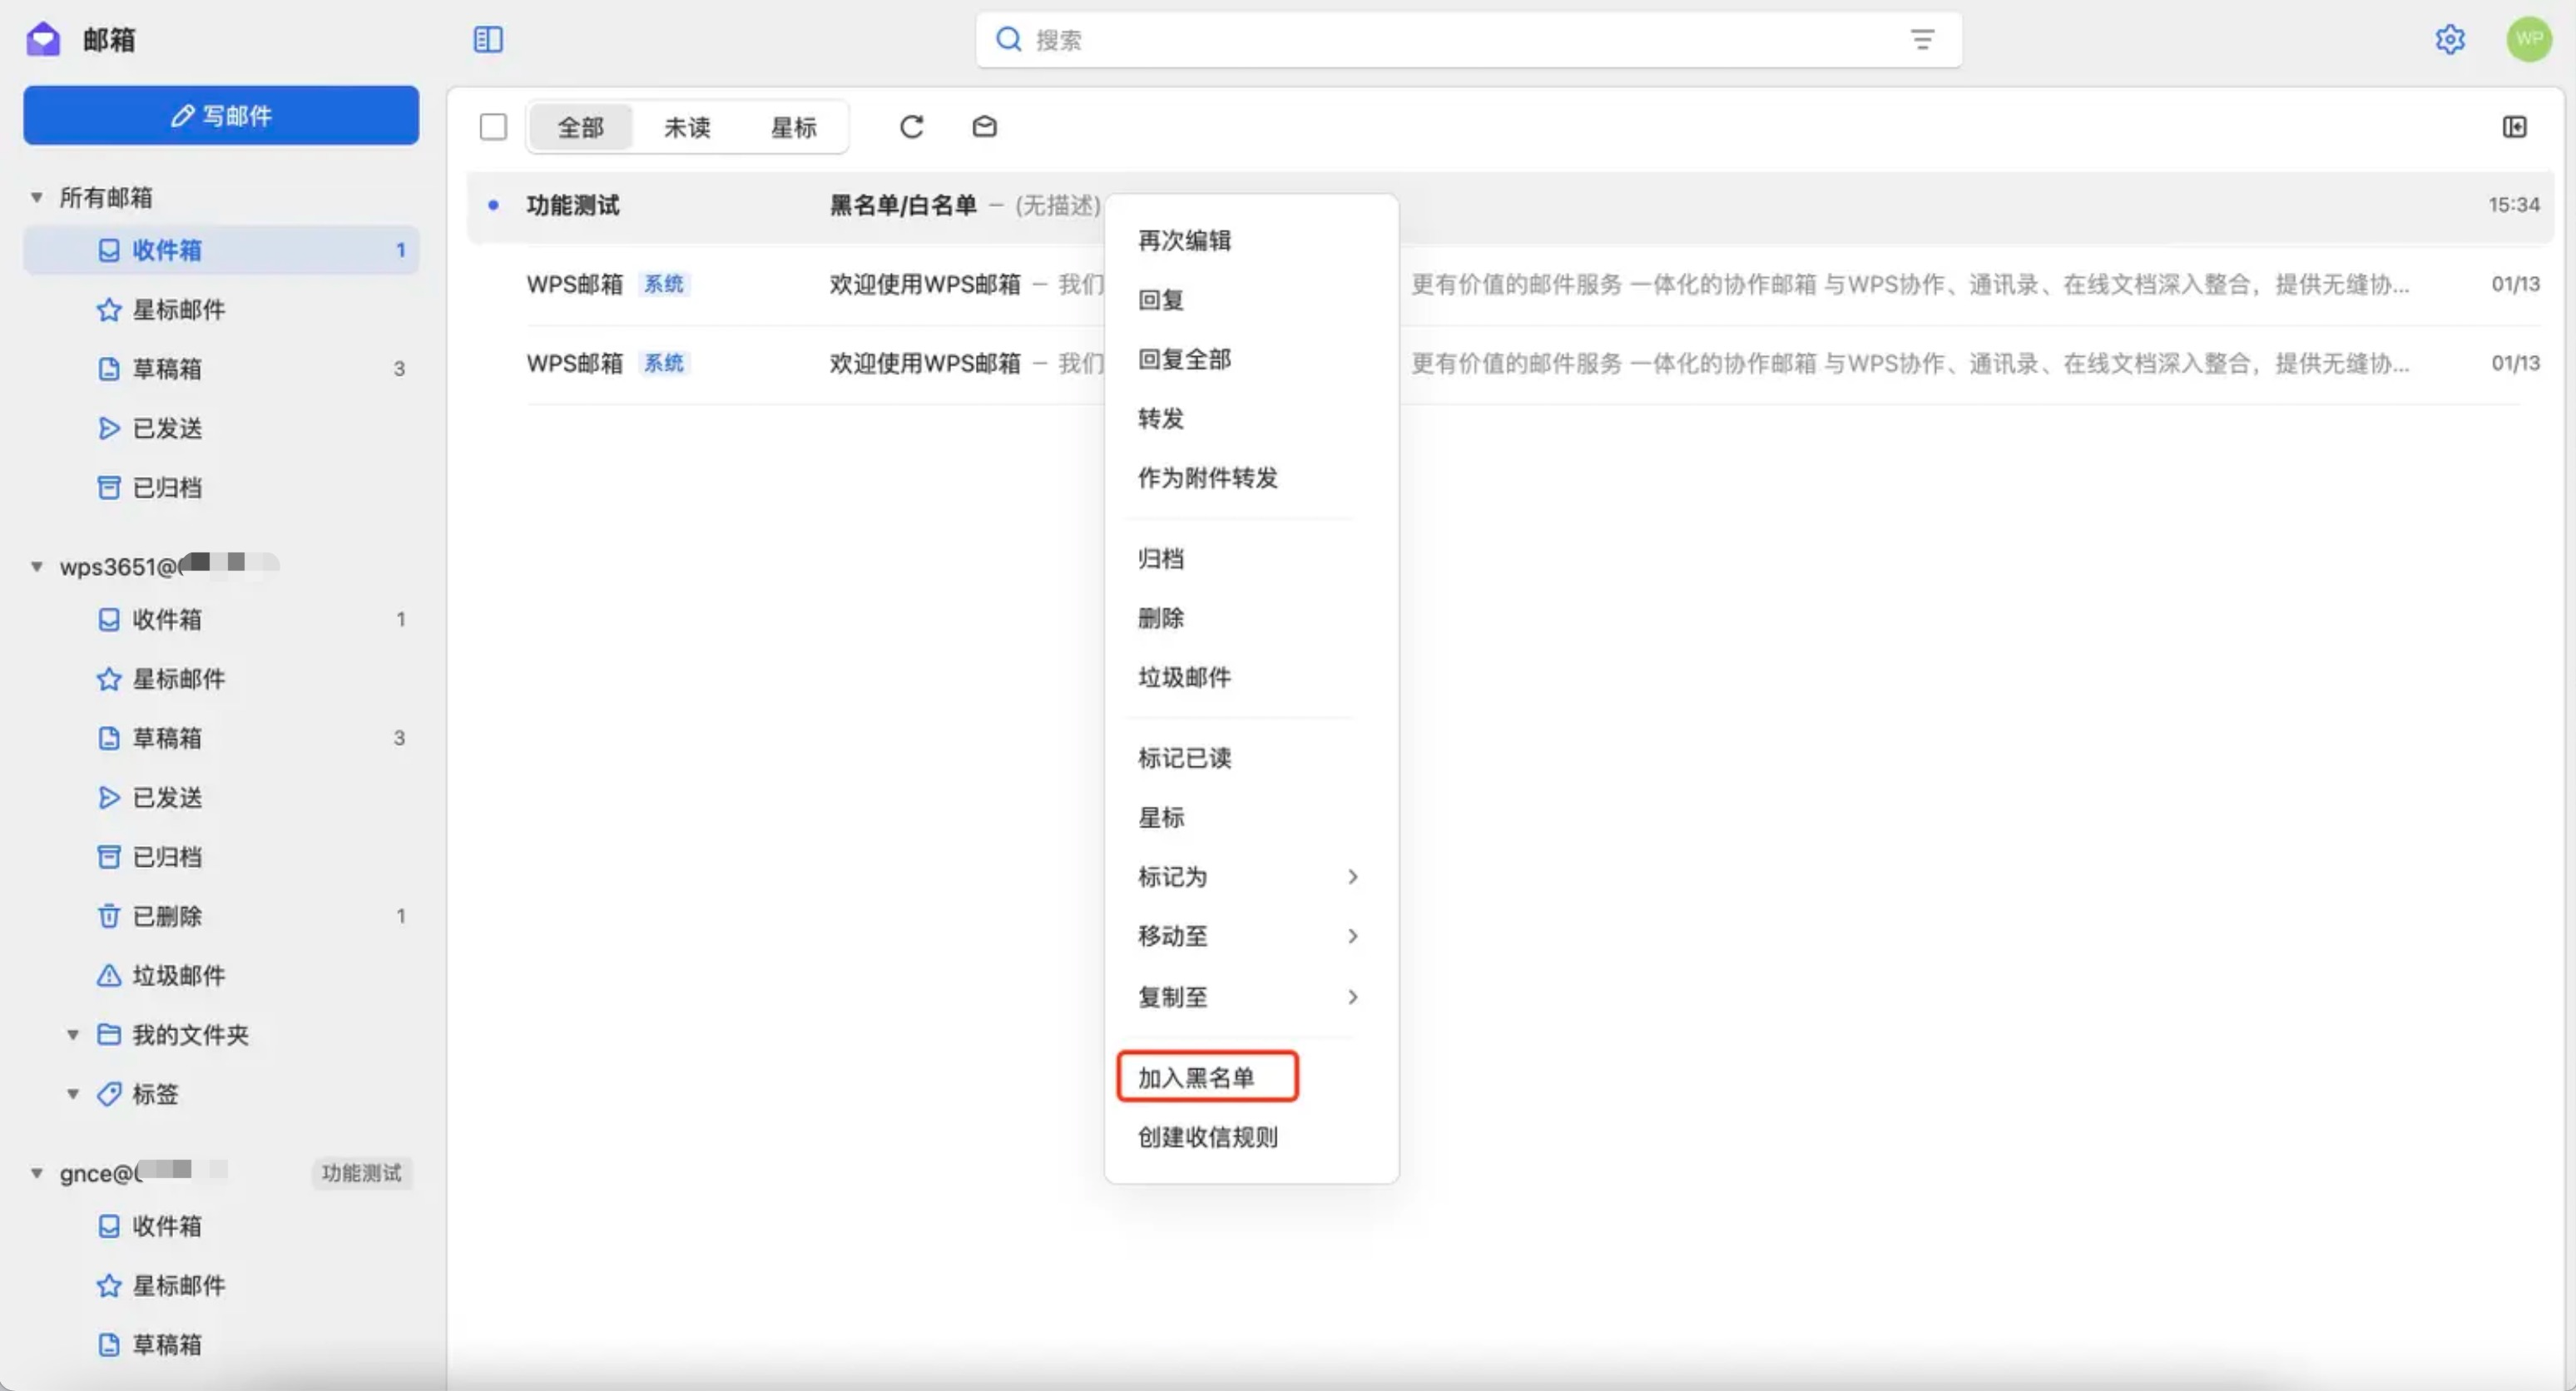
在数据迁移与系统升级场景中,二次验证贯穿数据搬迁全流程,确保敏感数据搬迁前强制二次确认。针对IMAP/Exchange跨系统迁移及PST/EML历史数据导入,WPS邮箱强制要求管理员进行二次身份确认,并采用迁移专用临时令牌机制与自动过期策略,杜绝长期权限残留风险。当执行批量账号迁移或特权账号操作时,系统通过多因子认证确保源目系统操作人身份统一,防止中间人攻击和未授权访问,满足等保三级对数据迁移的安全要求。
面对AI智能化办公趋势,二次验证构建起清晰的人机边界安全防线。在启用AI代发重要邮件、智能总结涉密内容或处理敏感数据前,系统强制要求生物识别与动态码双因子验证,确保自动化操作前有明确身份确认。移动端设备丢失后,AI功能自动锁定并需重新双因子激活,有效防止未经授权的AI访问。所有AI操作日志与操作人强身份绑定,实现AI处理企业数据全程可审计、可溯源,防止自动化滥用和身份冒用。
针对特权账号与移动办公风险,WPS提供基于风险的智能二次验证策略。管理员执行敏感配置修改、权限分配或邮件撤回等特权操作时,需通过二次确认机制防止误操作和内部威胁。系统支持设备指纹绑定与异地登录实时检测,一旦识别异常行为或离职人员账号,立即触发二次验证拦截或自动关闭所有活跃会话并清除登录态,支持远程数据擦除,实现丢失即熔断的主动防护,确保移动设备丢失后邮件数据不再裸奔。
在邮件内容安全与客户端管理场景中,二次验证成为防止误操作与恶意篡改的关键屏障。当用户执行已读邮件撤回、敏感词屏蔽规则修改或接收白名单调整等高风险操作时,系统强制要求二次身份确认,确保操作者具备相应权限,避免重要信息被恶意撤回或邮件过滤策略被非法篡改。特别是在发送包含敏感关键词的邮件前,双因子认证机制可有效拦截违规外发行为,防止商业机密或涉密信息通过误操作泄露。
针对多终端办公环境,WPS邮箱在各类客户端首次登录时实施设备指纹绑定与二次验证,确保只有经过授权的终端才能接入企业邮筒。当检测到异常地点登录或新设备接入时,系统自动触发短信或动态码验证,并实时推送安全告警,实现可疑访问的即时阻断。对于离职人员,系统支持一键关闭所有活跃会话并清除登录态,配合管理员后台强制全员开启二次验证策略,构建从入口管控到操作审计的完整安全闭环,满足等保2.0及零信任架构对身份鉴权的合规要求。
在互联网科技与游戏研发领域,核心源代码、美术资源及未发布版本通过邮件渠道泄露的风险尤为突出。针对全员远程办公模式下账号共享、密码泄露及针对性钓鱼攻击频发的问题,WPS邮箱私有化部署结合强制二次验证与DLP数据防泄漏系统,构建零信任安全办公入口。系统强制要求研发人员、美术制作人与项目管理人员在登录时完成短信或动态码双因子认证,并绑定可信设备白名单,确保只有公司授权的安全终端才能访问核心开发资源。当检测到离职人员账号或异常异地登录时,系统立即触发二次验证拦截或自动冻结账号并回收权限,实现"丢失即熔断"的主动防护,彻底杜绝离职员工账号未及时回收导致的数据持续泄露风险。
针对源代码与核心算法外发场景,当邮件内容经AI识别为代码片段或加密美术资源时,系统强制要求发送前进行二次身份确认,并触发多级审批流程与数字水印追踪,有效防止未发布游戏内容与商业机密被恶意外传。结合API接口安全加固与防爆破机制,二次验证机制不仅封堵撞库攻击与密码泄露后的账号冒用,更通过可信设备认证确保开发者只能在安全终端下载敏感资源。这种"身份+设备+内容"的三维防护体系,全方位保障游戏上线前的核心数字资产不被竞争对手提前获取,满足互联网大厂对商业机密保护与合规审计的严苛要求。
原邮箱无二次验证,多次遭钓鱼攻击致交易信息泄露风险,部署WPS邮箱启用短信与硬件令牌双因子认证,实现异地登录实时阻断与审计留痕。
海外外包人员账号密码泄露致核心电池图纸险些外泄,私有化部署WPS邮箱启用二次验证与设备指纹绑定,实施外包独立子域与权限隔离。
原邮箱静态密码泄露致敏感红头文件外泄风险,部署WPS邮箱启用国密SM4加密与USBKey硬件令牌二次验证,实现外出办公动态核验与位置绑定。
登录二次验证深度应用于高风险登录、敏感操作及行业合规三大场景。针对异地登录、陌生设备接入等异常行为实时阻断;在邮件撤回、敏感词外发、规则修改及数据迁移等操作时强制身份确认;特别适用于金融证券异地办公、跨国制造海外接入、政府机要外出办公等场景。结合AI代发邮件、特权账号管理及移动设备丢失防护等需求,通过短信、硬件令牌、生物识别及设备指纹等多因子认证,构建“身份+设备+行为”三维防护体系,有效防止密码泄露与内部威胁,满足等保三级与零信任架构合规要求。

基于WPS邮箱二次验证安全体系,保障合同签署、存储、流转的全链路身份认证与数据加密,防止合同篡改与泄露,适用于金融、法律等敏感行业,实现合同全生命周期安全管控。




无缝对接WPS邮箱安全体系,提供进销存、财务管理功能,支持二次验证,保障企业经营数据安全,助力小微企业实现业务数字化与安全合规。

集成WPS协作套件,通过二次验证确保项目文档、任务分配与进度跟踪的安全访问,支持多终端设备绑定,防范核心资料泄露,提升团队协同效率,适合研发、制造等项目管理场景。

专业财务软件,与WPS邮箱深度集成,采用二次验证保护财务数据,支持多因子认证,确保账务、报表、税务信息的安全传输与访问,适合代账公司及中小企业。



无缝对接WPS邮箱安全体系,提供进销存、财务管理功能,支持二次验证,保障企业经营数据安全,助力小微企业实现业务数字化与安全合规。

智能财税工具,结合WPS安全机制,通过短信动态码等二次验证,防止财务数据泄露,支持移动端多设备绑定,让会计工作更高效、更安全。
基于WPS邮箱二次验证安全体系,保障合同签署、存储、流转的全链路身份认证与数据加密,防止合同篡改与泄露,适用于金融、法律等敏感行业,实现合同全生命周期安全管控。
集成WPS协作套件,通过二次验证确保项目文档、任务分配与进度跟踪的安全访问,支持多终端设备绑定,防范核心资料泄露,提升团队协同效率,适合研发、制造等项目管理场景。

融入WPS安全生态,通过强制身份验证与设备指纹绑定,保障库存、订单、财务数据实时同步安全,防止业务数据被未授权访问,适用于零售、电商等需要高效进销存管理的企业。
当系统检测到异常地点或新设备登录时,自动触发短信或动态码验证,即时阻断可疑访问。
执行邮件撤回、规则修改或敏感词外发前,强制二次身份验证,防止误操作与恶意篡改。
在IMAP/Exchange迁移及历史数据导入时,强制管理员二次确认,并采用临时令牌防权限残留。
AI代发重要邮件或处理涉密内容前,需生物识别与动态码双因子验证,确保人机边界清晰。
管理员修改配置、分配权限或批量操作时,须通过二次验证,防止内部威胁与误操作。
设备丢失后自动锁定邮箱,需重新双因子激活,支持远程擦除,实现丢失即熔断的主动防护。
多因子认证防未授权访问,覆盖异地登录、敏感操作、数据迁移与AI办公,满足等保合规,护航核心资产。
