

WPS 多维表格
多维数据联动分析,特权账户操作日志可视化呈现,安全审计一目了然。
多维数据联动分析,特权账户操作日志可视化呈现,安全审计一目了然。

智能生成特权账户管理制度与合规报告,AI辅助完成审计文档高效撰写。

AI实时检测特权代码操作风险,智能审计运维指令,筑牢核心系统安全防线。

特权账户告警邮件分级推送,异常登录实时触达,安全事件响应提速80%。

特权账号申请工单在线流转,多级审批自动归档,权限生命周期全程留痕。
WPS 365特权账户管理办法适用于通信运营商、政务、金融、零售等行业的核心系统运维与文档协同场景,解决账号共享、权限失控、审计滞后等痛点,实现特权账号统一纳管、自动改密、会话录屏、动态授权与全生命周期合规审计。
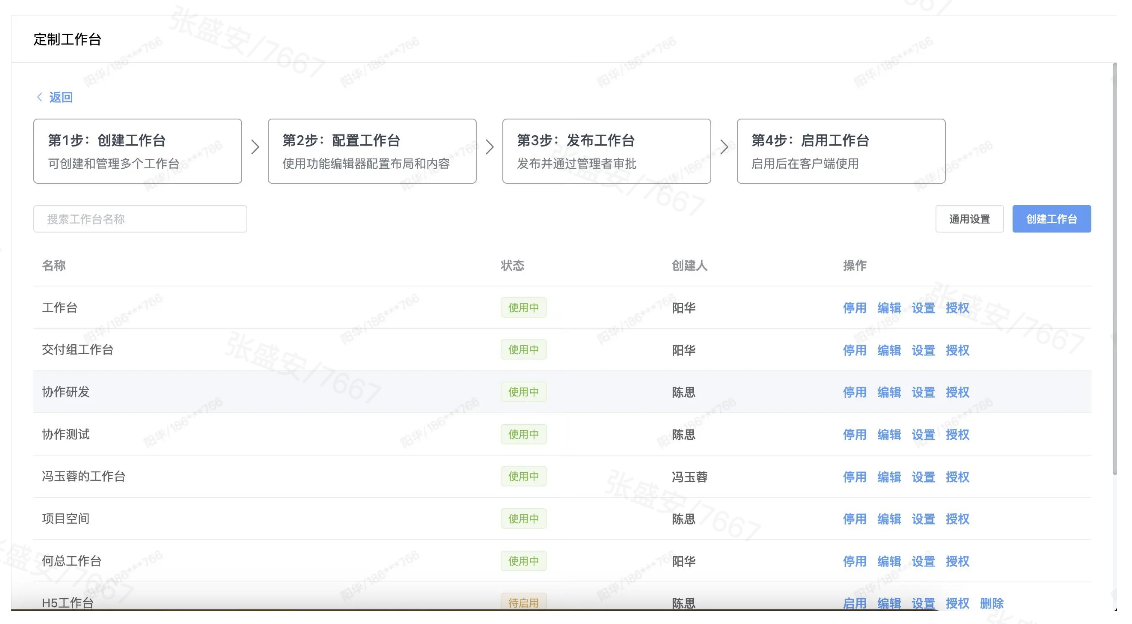
特权账户管理办法主要应用于需要高度安全管控的企业核心系统运维与文档协同场景,针对系统管理员、数据库root、云平台主账号等特权身份的统一治理需求而设计。在通信运营商行业,该办法可实现网管系统与云平台3000+特权账号的集中纳管,通过自动改密、定期轮换及工单驱动式临时授权,将安全事件追溯响应时间缩短80%;在政务领域,则适配信创环境,支持12个委办局系统统一接入,敏感数据访问自动触发多级审批,满足《数据安全法》及保密规范要求。该模块依托WPS 365等保三级安全框架,内置动态脱敏、会话录屏与指令级审计,与WPS 365商业高级版(399元/人/年,含365GB/人存储)及以上的文档安全能力深度联动,实现对特权账号文档访问、下载、外发等操作的高危行为精准识别。
从具体应用层面看,特权账户管理办法涵盖三大核心场景:一是运某特某权治理,通过多因素认证、最小权限分配和实时风险监测,解决账号共享、密码明文存储及第三方运维人员临时接入等痛点;二是文档特权审计,针对部门管理员、系统超管等角色实施独立审计,敏感文档的特权访问需经二次审批,并叠加动态隐形水印实现泄露溯源;三是云文档特权协同,支持外发链接分级管控、权限模板批量下发及到期自动回收,防止僵尸授权。值得注意的是,WPS 365特权账户管理模块属于商业高级版及以上套餐能力,企业如需完整使用AI行为分析、区块链存证等增强功能,需联系销售开通或确认具体开放范围,部分高级审计报告能力也可能涉及额外配置。
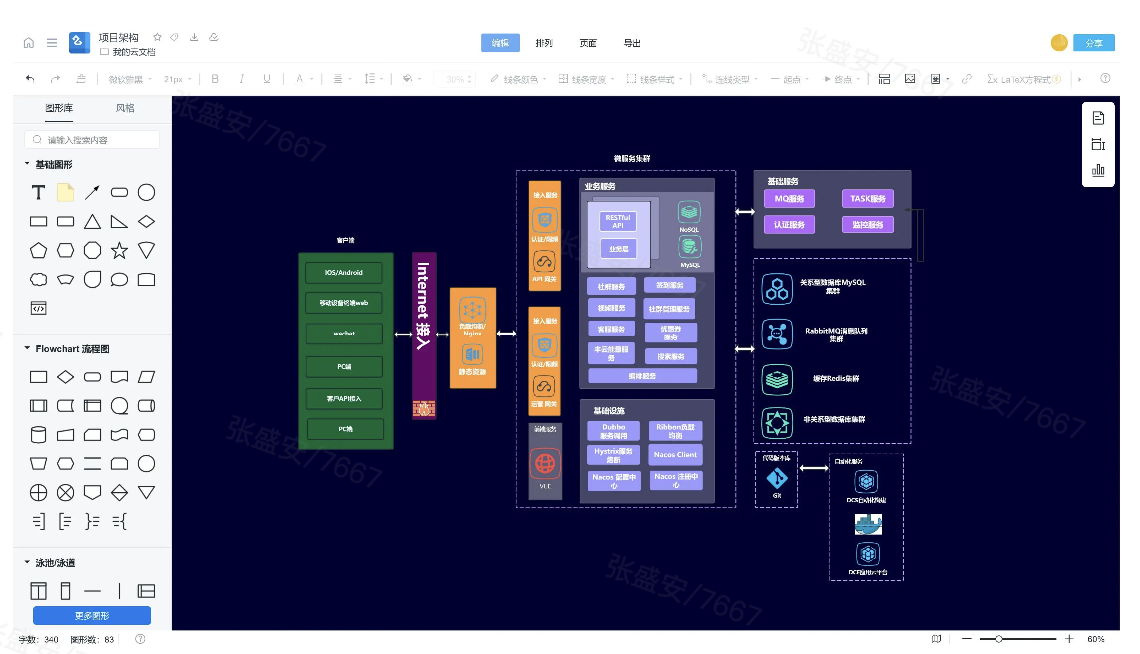
在金融、能源等对数据安全要求严苛的行业,特权账户管理办法已成为满足等保及关基保护合规的核心抓手。以金融行业为例,WPS 365 金融增强方案构建的特权账户强管控体系,通过专属堡垒网关实现交易级操作指令解析,接入班时间管控与地理位置围栏后,非授权环境登录可自动阻断。某城商行部署后,核心支付系统200+特权账号实现精细化治理,全年拦截非授权时段访问请求156次,审计证据通过区块链存证确保不可篡改,现场检查准备周期从周级缩短至日级,顺利通过会信息科技非现场监管评级。
零售连锁企业的规模化扩张同样依赖该办法的标准化安全基座。针对门店POS系统、供应链平台特权账户众多的痛点,WPS 365 提供门店级分级权限模板,按店长、督导、区域经理预置权限套餐,促销期临时账号支持批量生成与到期自动失效。某拥有7000家门店的连锁品牌部署后,加盟商数据泄露事件下降90%,临时账号自动回收率达100%,权限模板标准化支撑企业年均新开门店500+家的扩张节奏,经营数据安全防护能力更成为供应链合作的信任背书。
值得注意的是,该管理办法在实施过程中需特别关注权限交接与生命周期管理。当特权账户管理员发生离职异动时,应立即冻结账户并转移超级管理员身份,同步审查历史操作日志;日常运维中可通过管理台监控存储使用、批量删除历史版本、设置自动清理策略,实现资源动态优化。对于需完整使用AI行为分析、区块链存证等增强功能的企业,建议联系销售确认具体开放范围,以确保合规能力与业务需求的精准匹配。
政务机关信息化部门面临信创环境下多系统异构适配复杂的独特挑战,传统堡垒机难以覆盖国产化平台的特权管控盲区。WPS 365政务特供版基于某云某多租户隔离部署架构,实现CPU、操作系统及中间件的全栈信创适配,为某副省级城市构建起覆盖12个委办局的统一特权治理体系。该方案将特权会话与普通用户操作日志物理隔离存储,敏感数据访问自动触发多级审批,AI行为分析引擎识别出非常规登录时段及高危指令后实时告警,年度拦截异常操作127起,成为省级数字政府安全运营示范工程。
在权限治理颗粒度上,政务场景强调跨部门权限联动与最小权限原则的刚性执行。系统对接电子政务外网身份认证体系后,部门间数据共享交换的特权访问需经创建者-协管者-审计者三重角色分层授权,外发链接按密级分级管控并强制附加动态隐形水印。涉密文档的特权会话独立录像,与普通操作日志分离存储防篡改,一键导出即可满足等保三级、密评及关基检查的举证要求。对于保密办及安全责任人而言,这种"事前审批、事中监控、事后审计"的闭环机制,将《数据安全法》的合规要求转化为可落地的技术管控动作。
值得注意的是,政务机构的权限生命周期管理需与人员编制变动深度绑定。系统支持员工异动时API自动同步权限变更,离职人员账户即时冻结并转移超级管理员身份,历史操作日志保留备查。项目制协作中的临时授权到期自动回收,杜绝因人员轮岗、借调产生的僵尸授权。对于年均处理数万份公文的政务服务中心,这种自动化管控可将保密管理人力投入降低60%以上,同时确保涉密信息接触范围可控可溯。
通信运营商行业因其网络架构庞大、系统类型繁杂,特权账户管理历来是安全运维的重难点。WPS 365面向该行业打造的特权账户全生命周期管理方案,已成功应用于省级运营商的实战场景。系统内置的特权账户集中管控模块,可将分散于网管系统、云平台及数据库的3000余个特权账号统一纳管,实现单点登录与多系统账号的自动同步。在认证层面,动态口令与生物识别等多因子机制叠加部署,有效杜绝了账号共用与弱密码风险;在授权层面,细粒度权限分级与最小权限自动分配策略,确保每位运维人员仅能获得履职所需的最小操作集合。
该方案的核心价值在于将传统滞后的人工审计转变为实时智能监控。AI行为分析引擎持续扫描登录时段、操作频率、指令类型等维度,一旦发现非常规访问模式即刻触发告警,高危操作更可配置实时阻断策略。某省级通信运营商部署后,运维操作全程留痕审计使安全事件追溯响应时间缩短80%,工单驱动式的临时授权与自动过期回收机制,让自动化权限管控减少人工审批负担,运维效率提升3倍以上。年度安全审计中违规事件归零,该案例已获集团数字化安全标杆案例推广,为同类型企业的特权治理提供了可复制的实践路径。
从合规维度看,该方案深度适配信创环境,满足等保2.0及关键信息基础设施保护的行业合规要求。全量操作日志支持多维度检索与一键导出,配合会话录像的区块链存证能力,为监管检查提供了不可篡改的证据链。对于负责核心网、云资源运维的技术团队而言,这种"申请-审批-使用-回收"的闭环管理,既保障了7×24小时业务连续性,又将内部威胁的发现时效从数天压缩至分钟级,实现了安全与效率的双重提升。
全网3000+特权账号分散于网管、云平台及数据库,存在共享、弱密码等隐患,人工运维效率低且操作不透明。通过WPS 365集中纳管、单点登录、多因子认证与动态授权,实现特权账户申请-审批-使用-回收闭环管理,智能审计实时追踪异常行为。
政务系统特权账户管理松散,超级管理员权限集中,信创环境下传统堡垒机存在适配盲区,敏感数据访问缺乏实时防护。采用WPS 365政务特供版全栈信创适配,结合AI行为分析与多级审批,构建零信任特权访问体系。
门店POS、供应链系统特权账号被加盟商与第三方混用,总部缺乏统一管控,临时权限回收不及时形成僵尸账户。通过WPS 365门店级权限模板、促销期批量账号自动生成与到期失效机制,实现弹性、标准化的特权治理。
特权账户管理办法主要应用于通信运营商、政务机关、金融能源及连锁零售等对数据安全要求严苛的场景,解决特权账号分散、权限滥用及合规审计难题。该办法通过集中纳管、多因子认证、最小权限分配与AI行为分析,实现运维效率提升与风险实时管控;依托WPS 365等保三级安全框架,提供动态脱敏、会话录屏、区块链存证及分级审批等能力,满足等保、关基保护及《数据安全法》合规要求。企业应关注权限全生命周期管理,结合自动改密、到期回收与存储优化策略,确保安全与效率平衡。

基于WPS 365特权账户体系,实现合同文档的细粒度权限控制、动态水印与全链路审计,支持多级审批与自动回收,保障敏感合同全生命周期安全合规。




依托WPS 365安全基座,为项目文档协作提供最小权限分配、高危操作识别与会话录屏审计,满足等保合规,实现项目资料操作可追溯。

集成WPS 365特权管控,进销存数据访问受多因素认证保护,支持门店分级权限模板与临时账号自动回收,有效防范数据泄露风险。

与WPS 365深度联动,财务数据操作实施独立审计与实时风险监测,敏感报表访问触发审批,并叠加隐形水印,确保资金信息不外泄。




在WPS 365安全框架下,财务账套与凭证处理受特权会话保护,支持自动改密、轮换及工单授权,提升记账合规性与审计效率。
集成WPS 365特权管控,进销存数据访问受多因素认证保护,支持门店分级权限模板与临时账号自动回收,有效防范数据泄露风险。
基于WPS 365特权账户体系,实现合同文档的细粒度权限控制、动态水印与全链路审计,支持多级审批与自动回收,保障敏感合同全生命周期安全合规。

结合WPS 365的等保三级安全能力,保障进销存文档的访问控制与下载审计,支持动态脱敏与权限模板批量下发,杜绝僵尸授权。
依托WPS 365安全基座,为项目文档协作提供最小权限分配、高危操作识别与会话录屏审计,满足等保合规,实现项目资料操作可追溯。
统一纳管网管、云平台3000+特权账号,自动改密轮换,安全事件追溯响应时间缩短80%。
专属堡垒网关解析交易指令,结合时段与位置围栏,全年阻断非授权访问156次。
全栈信创适配覆盖12个委办局,AI行为分析实时告警,年度拦截异常操作127起。
特权账号文档操作全量留痕,动态水印溯源,高危行为二次审批,满足等保举证要求。
外发链接分级管控,权限模板批量下发,到期自动失效防僵尸授权,泄密事件降90%。
7000家门店按角色预置权限套餐,临时账号自动生成与回收,支撑年均新开500+门店。
基于等保三级安全框架,内置动态脱敏、会话录屏与指令级审计,极致管控特权账号,实现文档访问高危行为精准识别与全生命周期治理。
