

WPS 黑马校对
企业SSO登录后,自动识别文档错别字与语法风险,保障跨部门协作内容严谨性,提升公文与报告质量。
企业SSO登录后,自动识别文档错别字与语法风险,保障跨部门协作内容严谨性,提升公文与报告质量。

统一身份认证下,员工可安全转换、编辑及签署PDF文件,权限全程可控,满足政企高安全文档流转需求。

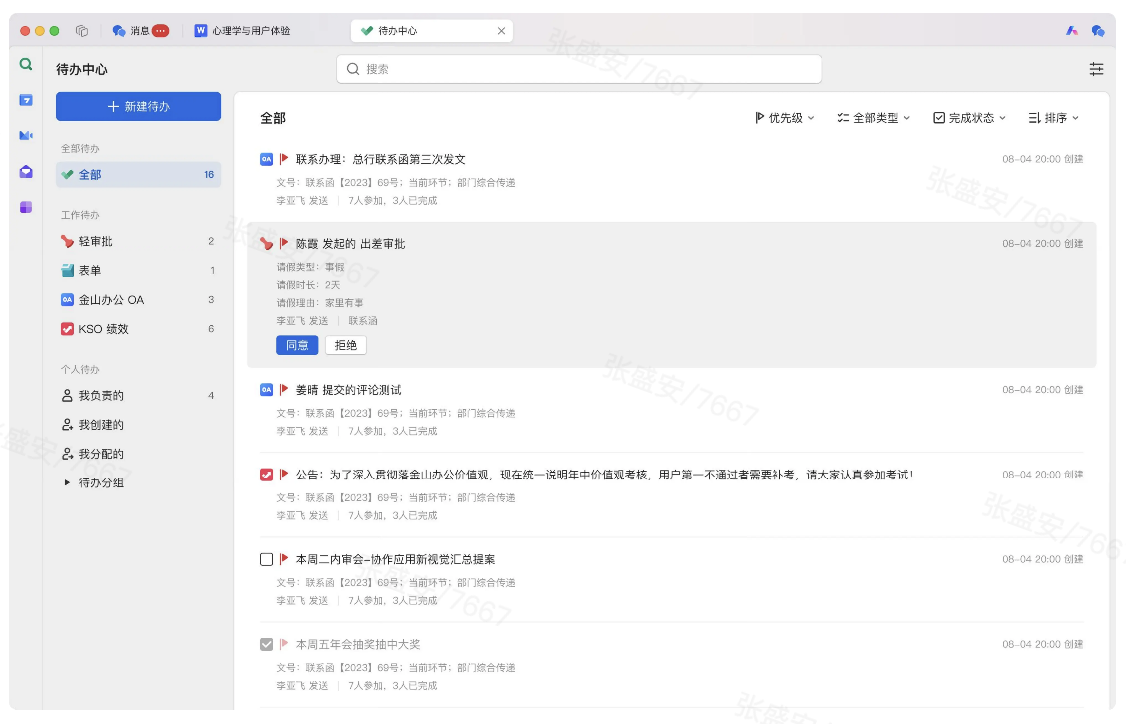
SSO登录后自动汇聚ERP、MES等系统待办事项,统一身份权限下实现任务高效追踪,避免多系统反复切换。

基于SSO身份权限精准抽取文档关键信息,确保仅权限内数据进入AI处理链路,安全合规释放文档价值。

基于统一身份认证实现内外部安全协作,细粒度权限实时同步组织架构,一键撤回分享,保障文档协作安全。
本文汇总WPS 365单点登录对接高频问题与排查方法,涵盖SAML证书过期、回调地址不匹配、组织架构同步延迟、离职账号回收及权限异常等典型场景,并结合制造集团、高校、职校等案例,提供信创适配、跨网分场景部署、移动端及Rooms终端兼容性预检方案,帮助企业实现统一身份认证与全终端无感访问,满足国产化与安全合规要求。
企业在使用WPS 365进行单点登录对接时,常因配置细节或权限同步环节遇到问题。WPS 365商业高级版及商业旗舰版支持OAuth2、SAML、CAS等标准协议,可与企业现有AD、LDAP及国产身份认证平台实现SSO对接,并依托统一身份管理实现全终端无感访问,但在实际部署中,SAML配置错误、身份校验失败与组织架构同步延迟仍是高频反馈。
常见问题多集中在身份提供商参数对接与权限策略两个层面。一是证书过期、Entity ID与回调地址配置不匹配导致的SAML登录报错,需对照IDP元数据重新核对服务提供商参数及证书有效期;二是SSO用户访问云文档时提示无权限,往往因身份未同步至组织架构或分享链接未加入外部域名白名单所致;三是人员异动后组织架构未自动同步,造成离职账号权限回收滞后。某头部家电制造集团及多所综合性高校在对接ERP、MES或教务系统时,均通过标准化SSO协议打通内外网身份体系,但过程中也需重点排查上述配置项。
针对这些问题,建议企业管理员在SSO后台完成统一身份源配置后,定期检查组织架构同步状态,对离职人员及时禁用账号并将其文档转入二级回收站,同时利用分享面板为内外部人员分别设置访问范围。需要说明的是,深度SSO对接与AD域同步功能主要面向商业高级版(399元/人/年)及商业旗舰版(599元/人/年)提供,企业应结合自身身份管理复杂度进行版本选型。
国产化替代背景下,政企客户常因国外SSO方案不兼容某河某某麟某、统信UOS等国产操作系统,导致X86与信创环境身份认证体系割裂,员工需在双终端记忆多套账号密码。WPS 365已完成鲲鹏、某腾某、海光CPU及某梦某数据库等全栈适配,支持国产身份认证平台对接与私有化部署,使身份认证数据可本地留存,满足等保三级与数据安全合规要求。但在混合架构落地时,仍需提前验证信创终端与现有身份源的协议兼容性,确保国产环境下的单点登录体验与X86一致。
跨网与跨组织协同是另一典型痛点。制造集团研发内网与外网物理隔离,原有系统独立认证造成跨网业务流转缓慢;高校、职校及区域教育体系统内,教务、实训、局校平台账号体系分散,校企协作时身份标准不一。部署时需采用分场景SSO策略:内网通过私有化节点对接核心业务系统保障安全,外网及移动端提供轻量化访问入口,利用统一身份源实现组织架构与权限的自动同步,防止人员异动后账号回收滞后带来的数据泄露隐患。
在安全运维层面,保密单位禁用USB存储设备后,可基于单点登录结合数字证书实现无介质身份认证,替代传统加密锁。日常管理中,管理员应通过SSO后台对离职人员及时禁用账号,将其文档自动归入二级回收站,并批量清理超期历史版本;对外分享云文档链接时,务必配置有效期与提取密码,确保非授权用户离开内网或超期后无法访问,从访问源头到数据清理形成闭环管控。
在移动办公与智能化转型趋势下,企业不仅要求 PC 端单点登录稳定可用,更强调 Windows、macOS、Linux、iOS 及安卓全终端的无感接入与体验一致。WPS 365 支持员工在手机、平板及信创终端通过同一套 SSO 身份源完成认证,实现一套账号多端实时同步。但在实际推广中,部分企业反馈移动端 SSO 回调链路偶发中断,或 Rooms 等会议硬件终端无法自动识别已登录身份,导致入会前仍需手动校验。这通常因移动端浏览器内核与 SAML/OAuth 协议兼容性差异,或硬件终端证书未提前写入所致,建议在部署前对全终端进行协议兼容性预检,并为会议室设备单独配置免密接入证书。
智能视频会议与 AI 企业版场景对身份对接提出了更高要求。员工通过某某企业微信或 AD 域账号 SSO 登录后,可直接发起高清会议、一键邀请组织架构内成员,系统实时匹配参会权限;若会议系统与办公身份割裂,则会出现身份核验困难、无权演示文档等问题。在 WPS AI 企业版接入过程中,企业常担忧大模型训练导致数据泄露,通过 SSO 将 AI 知识库权限与组织架构实时同步,可确保仅向模型传入员工权限内的文档片段,非授权内容绝不进入 AI 处理链路。
此外,管理员需在后台统一配置 SSO 用户的文档访问策略:对外分享云文档时,通过分享面板单独设置查看或编辑范围,并附加有效期与提取密码;对内协作则利用细粒度权限管控,一键撤回特定成员的在线编辑与外部分享资格,从而在提升全终端办公效率的同时,守住数据安全边界。
针对教育、制造等复杂组织,单点登录的价值已从消除多账号登录烦恼,升级为连接业务系统与行业场景的数字化基座。在基础教育领域,区县教体局与下属百余所学校长期面临局校平台账号割裂、教研资源难以跨校复用等痛点。WPS 365通过标准SSO协议对接现有校园系统,建立局校一体化统一门户,实现组织架构自动同步与权限联动;师生凭借统一身份即可访问教研资源库,结合AI备课与局校个人三级知识库,避免各校重复建设,推动区域教育均衡。在高等职业院校场景,SSO进一步打通教务、实训、就业及校企合作平台,使校内师生与企业导师在同一身份体系下跨组织协作,并通过零代码搭建实习填报、设备巡检等应用,确保产教融合数据自动汇总且权限边界清晰可控。
大型制造集团则依托SSO对接ERP、MES、PLM等核心业务系统,在统一工作台上集成生产、供应链、质量系统消息待办。研发与生产人员无需切换账号即可跨厂区协同,结合零代码工具快速落地车间报工、缺料跟踪等轻量化应用,岗位权限随组织架构实时同步。无论是教育行业的三级知识库构建,还是制造企业的全链路数字化文档沉淀,统一身份认证均确保知识资产与操作权限实时匹配。管理员仅需维护一套身份源,即可向下贯通教学、实训、生产、供应链等多维场景,大幅降低定制开发成本与账号运维负担,助力行业数字化从“账号通”迈向“业务通”。
十余套业务系统独立认证,员工频繁切换登录,跨网协作需重复认证,组织架构权限同步滞后。通过SSO对接ERP、MES等系统,实现统一身份认证,组织架构自动同步,离职账号实时回收。
局校系统账号割裂,师生需记忆多套密码,教研资源分散,跨校备课低效。引入SSO打通局校身份,搭建县域数字化教研平台与三级知识库,实现资源跨校复用。
教务、实训、就业系统独立认证,校企协作需反复登录,实习数据汇总滞后。通过SSO统一身份认证,零代码搭建实习填报与设备巡检应用,实现数据自动汇总。
企业SSO对接常见问题集中在三方面:SAML配置错误,如证书过期、Entity ID与回调地址不匹配;身份同步滞后,人员异动后组织架构未更新,离职账号权限回收延迟;权限设置不当,如身份未同步或外部白名单缺失致文档无法访问。此外,信创兼容与移动端回调中断也需预检。建议定期核对IDP元数据与证书,启用组织架构自动同步,及时禁用离职账号并清理文档,同时对内外部分设访问策略与分享权限,保障全终端无感接入与数据安全。

集成WPS 365统一身份认证,实现ERP/财务数据与文档协同无缝连接,让业务处理更高效,权限管理更安全。




与WPS 365打通SSO,进销存单据在线协作,实时同步组织架构,提升商贸企业运营效率。

依托WPS 365单点登录,财税处理云端协同,自动同步权限,保障财务数据安全合规。
集成WPS 365统一身份认证,实现ERP/财务数据与文档协同无缝连接,让业务处理更高效,权限管理更安全。
与WPS 365打通SSO,进销存单据在线协作,实时同步组织架构,提升商贸企业运营效率。
依托WPS 365单点登录,财税处理云端协同,自动同步权限,保障财务数据安全合规。

内置WPS 365身份体系,合同全生命周期在线协同,签署、审批无缝对接,权限精细管控。




基于WPS 365统一身份,项目任务文档一体化,团队跨部门协作更顺畅,进度实时追踪。

融合WPS 365生态,采购销售库存在线管理,数据与文档联动,移动端轻松处理业务。
对接AD/LDAP/国产平台,定期检查组织同步,及时禁用离职账号并回收权限。
支持鲲鹏、统信等,X86与信创身份统一,满足等保三级,数据本地留存。
全终端SSO预检协议兼容,为Rooms终端配置免密证书,杜绝回调中断。
SSO一键入会,权限随组织架构同步,AI纪要沉淀,保障会议数据安全。
通过SSO同步知识库权限,仅传入授权片段,防止模型训练泄露数据。
内网私有化对外网轻量入口统一身份源,自动同步架构,分享设置防越权。
支持 OAuth2、SAML 等标准协议,适配国产化全栈环境,实现组织架构自动同步与全终端无感访问,守护数据安全。
