

WPS 待办中心
SSO对接后,员工从统一门户免密直达待办中心,审批与任务无缝衔接,入离职权限自动同步,即刻上手高效办公。
SSO对接后,员工从统一门户免密直达待办中心,审批与任务无缝衔接,入离职权限自动同步,即刻上手高效办公。

单点登录对接后,员工在企业门户内一键调用AI公文与智能创作能力,统一身份权限自动同步,无需额外注册,快速上手内容生产。

完成SSO对接后,研发人员免密跳转即可在各系统调用AI编程助手,统一身份保持原有开发习惯,零门槛上手智能编码协作。

单点登录对接后,一次认证免密通行会议、IM与云文档,组织架构实时同步,IT批量配置后全员快速上手协同办公。

SSO对接完成后,员工通过企业统一门户一键使用AI PPT,无需额外账号密码,快速生成演示文稿,让汇报材料制作零门槛上手。
WPS 365单点登录对接说明帮助企业IT团队快速上手SSO集成。支持OAuth2、SAML、LDAP、AD等标准协议,无需改造现有架构即可对接IAM、4A、AD域等身份体系,实现一次认证免密通行会议、IM与云文档。提供四步对接流程、组织架构自动同步及入离职权限自动回收,支持私有化与混合云部署。适用于互联网、政务、通信、教育等中大型组织,体验版提供30天试用验证。
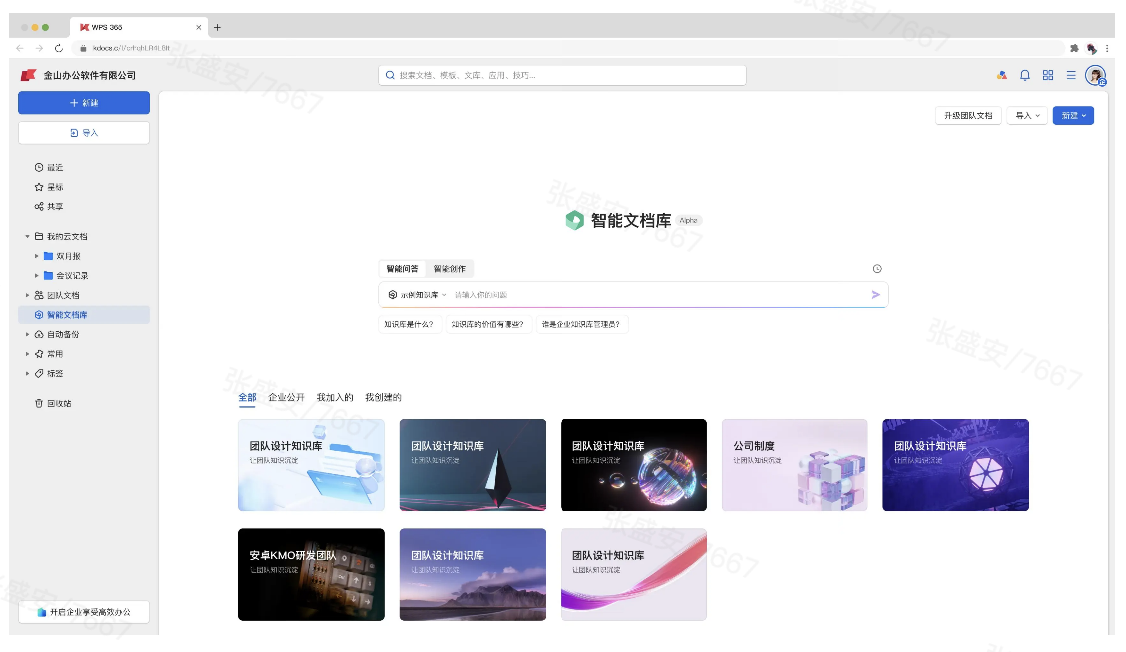
WPS 365支持OAuth2、SAML、LDAP、AD等标准SSO单点登录协议,企业可将现有身份认证体系(如IAM、4A、AD域)与办公平台快速打通,实现员工一次认证、全场景免密通行。商业高级版(399元/人/年)起提供AD域同步与远程技术支持,商业旗舰版(599元/人/年)则进一步开放接口与组织管理能力,适合需要深度集成的大型组织;商业协作版(199元/人/年)侧重团队协同与基础客服,体验版支持零成本开通并在试用期内验证SSO等核心能力。完成对接后,组织架构实时同步,入离职账号权限自动回收,IT运维成本显著降低。
在具体落地上,不同行业已有成熟实践可供参考。某省级通信运某通某过私有化部署将WPS 365与4A系统对接,实现办公与涉密场景的单点登录及双域隔离;某头部内容社区则通过SSO打通AD域与研发管理平台,研发人员一次登录即可免密跳转各系统,协同周期明显缩短。管理员接入后,可通过管理后台批量导入通讯录、上传本地文档,员工使用企业统一门户即可直达会议、即时通讯与云文档。
需要留意的是,各档套餐权益存在明确边界:商业高级版与旗舰版分别提供365GB/人及2TB/人存储,而体验版存储上限为10GB;WPS项目管理、合同、电子签等模块在各档套餐中均需加价购买,并非默认包含。企业应依据自身身份体系复杂度与集成深度,选择相应版本并联系销售确认开通细节。
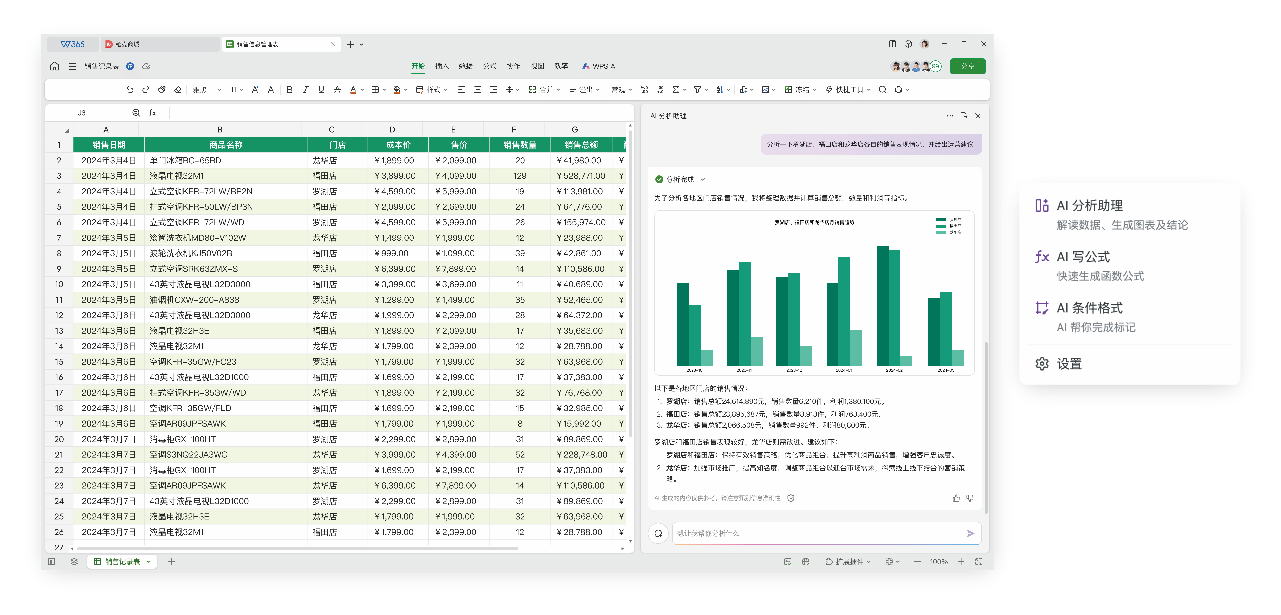
企业接入WPS 365单点登录前,IT部门应先梳理现有身份体系,明确内部IAM、AD域、LDAP、4A或政务统一身份认证平台所支持的协议类型。WPS 365提供OAuth2、SAML、LDAP、AD及OpenID Connect等标准协议支持,无需改造原有架构即可快速建某信某任关系。建议优先申请商业体验版,在三十天试用期内完成技术验证,零成本测试从企业统一门户到音视频会议、即时通讯及云文档的全场景免密跳转。
具体对接可分为四步:第一步,在WPS 365企业管理后台新建SSO配置,录入身份提供商的元数据地址与公钥证书;第二步,完成用户属性映射,将企业账号体系中的姓名、部门、邮箱、员工编号等字段与平台对齐,开启组织架构自动同步;第三步,设置账号生命周期规则,确保入离职状态变更时系统自动开通或回收权限;第四步,邀请小范围业务团队进行端到端验证,确认单点登录链路稳定、双域隔离策略生效(涉密场景适用)且文档权限随组织架构实时调整后,再向全员推广。
不同行业可根据实际基座灵活适配:政务及事业单位对接现有OA与统一身份认证平台,通信运营商深度集成4A系统实现办公与涉密数据隔离,教育集团与泛互联网企业则重点打通AD域及自研业务系统。完成对接后,管理员通过单点登录进入后台即可批量导入通讯录、上传本地文档并配置精细化权限,员工使用企业统一账号某通某行,彻底告别多套密码管理。
完成单点登录对接后,员工通过企业统一门户或移动端扫码完成一次认证,即可在无感状态下直通音视频会议、即时通讯与云文档三大核心模块。参会时系统依据SSO身份自动完成鉴权,无需重复输入会议密码;在IM群聊中可直接调用身份权限发起云文档协同编辑,聊天记录与文档权限随组织架构自动联动,新入职员工即时获得可见范围,离职人员自动退出群聊并失效文档访问。基于统一身份,WebOffice开放能力可将文档预览与编辑能力无缝嵌入企业自研教研或研发平台,保持原有操作习惯的同时实现端云同步,AI纪要、公文智能写作等能力也在统一身份框架内随时调用。
对IT运维团队而言,单点登录的落地仅是起点,持续的权限治理才是价值释放的关键。借助与企业IAM、4A或AD域的实时同步,管理员在后台即可实现账号全生命周期自动化管理,入离职权限变更分钟级生效,彻底杜绝“僵尸账号”隐患。在政务或通信等涉密场景下,同一身份可在办公域与涉密域间实现隔离访问,文档水印、防截屏、防转发等安全策略与员工身份强绑定,操作日志精准定位到个人。配合二级回收站与离职一键转让,企业真正建立起“身份即权限、权限即安全”的现代化办公基座,让SSO从登录入口升级为全域数据治理的核心枢纽。
企业在启动SSO对接前,需根据自身身份基座选择最匹配的协议,避免盲目改造现有架构。若内部以微软AD域或OpenLDAP为核心目录服务,可直接采用LDAP/AD同步方案,实现账号密码实时校验与组织架构分钟级同步;若已建设IAM、4A或政务统一身份认证平台,建议优先选用SAML 2.0或OAuth 2.0,通过标准令牌交换完成信任建立,既保障安全性又兼容移动端扫码入会场景;针对自研门户或需嵌入第三方系统的企业,OpenID Connect能提供轻量化的身份鉴权接口。选型时应重点验证身份提供商的元数据兼容性、公钥证书轮转机制及用户属性映射字段是否覆盖姓名、部门、邮箱、员工编号等核心信息。
技术联调通过后,切忌直接全员切换,应采用灰度分阶段推广策略。建议先以IT部或行政部作为试点,在两周内完成端到端验证,重点观察高峰期并发登录稳定性、存量个人账号与企业SSO账号的合并策略、以及入离职账号自动回收的时效性。试点期间保留原独立登录方式作为应急回退通道,待单点登录成功率稳定在99%以上且无重大权限异常后,再按地域、部门或业务线分批迁移。对于通信、金融等涉密行业,可在推广初期即启用双域隔离,确保办公域与涉密域的权限边界清晰。
全员上线阶段需配套运营措施以降低使用门槛。IT团队应在企业统一门户首页、OA工作台及内部公告栏显著位置放置WPS 365免密入口,并制作图文版《单点登录快速上手指南》,明确告知员工“通过企业门户一键直达,无需单独注册密码”。同时,管理员需通过企业管理后台监控SSO登录日志与失败告警,对同步延迟或属性映射错误及时排查。建立二级回收站与离职文档交接的SOP,确保SSO不仅成为登录入口,更能推动企业形成身份即权限、权限即安全的现代化办公习惯。
研发与产品团队使用十余套系统,反复登录耗时。通过SSO对接AD域与研发管理平台,一次登录全系统免密跳转,搭建统一技术文档中心并启用AI辅助。
原有二十余套系统独立登录,基层人员账号混乱。私有化部署WPS 365并SSO对接统一身份认证平台与OA,公文在线流转审批免切换,AI辅助政策解读。
员工需登录五套以上系统,身份管理繁琐。引入WPS 365私有化部署并SSO对接4A系统,实现单点登录与双域隔离,敏感文档分级管控,AI辅助生成经营分析报告。
企业应先梳理现有IAM、AD或4A身份基座,选定OAuth2、SAML等匹配协议,优先申请30天体验版零成本验证。对接按四步推进:管理后台录入身份提供商元数据,映射姓名、部门、邮箱等核心字段,配置入离职账号生命周期规则,最后邀请小范围团队端到端验证。推广时建议灰度上线,先由IT部门试点两周并保留原登录通道作为应急回退,成功率稳定后再按部门分批迁移。完成后,员工一次认证即可免密直达音视频会议、即时通讯与云文档,组织架构实时同步,权限自动回收,显著降低运维成本并实现“身份即权限”的安全治理。

WPS 合同管理覆盖合同起草、审批、签署与归档全流程,支持模板套用、智能比对及电子签章,与WPS 365深度集成,提升企业法务协同效率。




好生意是WPS生态内的智能进销存管理工具,支持移动开单、客户经营分析及库存预警,帮助小微企业高效记账管货,驱动业绩增长。

WPS 进销存实现商品、库存、资金一体化管理,支持多端实时数据同步与经营报表,适合中小企业打通线上线下业务协作。

好业财作为WPS 365生态的业财一体化应用,打通业务与财务数据,支持多组织核算与经营分析,助力成长型企业精细化管理。




好会计是智能云财务工具,可自动记账、生成凭证,支持税务申报并适配小微企业账务处理,与WPS办公环境无缝配合。
好生意是WPS生态内的智能进销存管理工具,支持移动开单、客户经营分析及库存预警,帮助小微企业高效记账管货,驱动业绩增长。
WPS 合同管理覆盖合同起草、审批、签署与归档全流程,支持模板套用、智能比对及电子签章,与WPS 365深度集成,提升企业法务协同效率。
WPS 进销存实现商品、库存、资金一体化管理,支持多端实时数据同步与经营报表,适合中小企业打通线上线下业务协作。

WPS 项目管理整合任务分配、进度跟踪与甘特图视图,某云某文档与即时通讯,帮助团队在WPS 365中高效规划并交付项目。
支持OAuth2、SAML、LDAP、AD等标准协议,无需改造现有架构,分钟级建某信某任关系。
账号全生命周期自动管理,入离职权限即时生效与回收,杜绝僵尸账号隐患。
一次认证直达会议、IM、云文档三大核心模块,告别多套账号与重复登录。
通过企业门户或扫码登录,会议鉴权自动完成,AI纪要与文档协同无缝衔接。
企业即时通讯沿用统一身份,沟通加密,离职即时退出群聊并自动回收权限。
文档访问权限随组织架构实时生效,水印、防泄密策略与员工身份强绑定。
支持 OAuth2、SAML、AD 等标准协议,打通企业现有身份体系。商业体验版免费试用,快速验证全场景免密跳转。