

WPS 黑马校对
全栈信创适配私有化方案,内置75个专业词库与30万条政治规则,支持完全离线敏感检测与术语校对,确保涉密文档零联网处理。
全栈信创适配私有化方案,内置75个专业词库与30万条政治规则,支持完全离线敏感检测与术语校对,确保涉密文档零联网处理。

智能任务协同中枢,支持公文审校流程追踪与权限分级管理,无缝对接黑马校对,提升涉密文档处理效率与团队协作安全。

企业数字化办公平台,商业高级版/旗舰版可集成黑马校对自主可控模块,实现从创作到审校的全链路信创适配与内容安全治理。

信创环境安全企业邮箱,支持国密算法加密与本地部署,确保涉密通信内容主权管控,适配国产CPU与操作系统架构。

私有化部署安全视频会议,支持内网离线环境与国产芯片架构,保障涉密单位远程协作零外泄,符合等保三级合规要求。
WPS黑马校对自主可控方案专为涉密单位与信创环境设计,支持私有化本地部署与全栈信创适配(某麟某/统信OS、某腾某/某芯某CPU),实现数据物理隔离与完全离线校对。内置75个专业词库及30万条政治规则库,满足等保三级要求,已服务中央级涉密出版单位及世界500强央企,构建从芯片到应用的全链路内容安全保障。
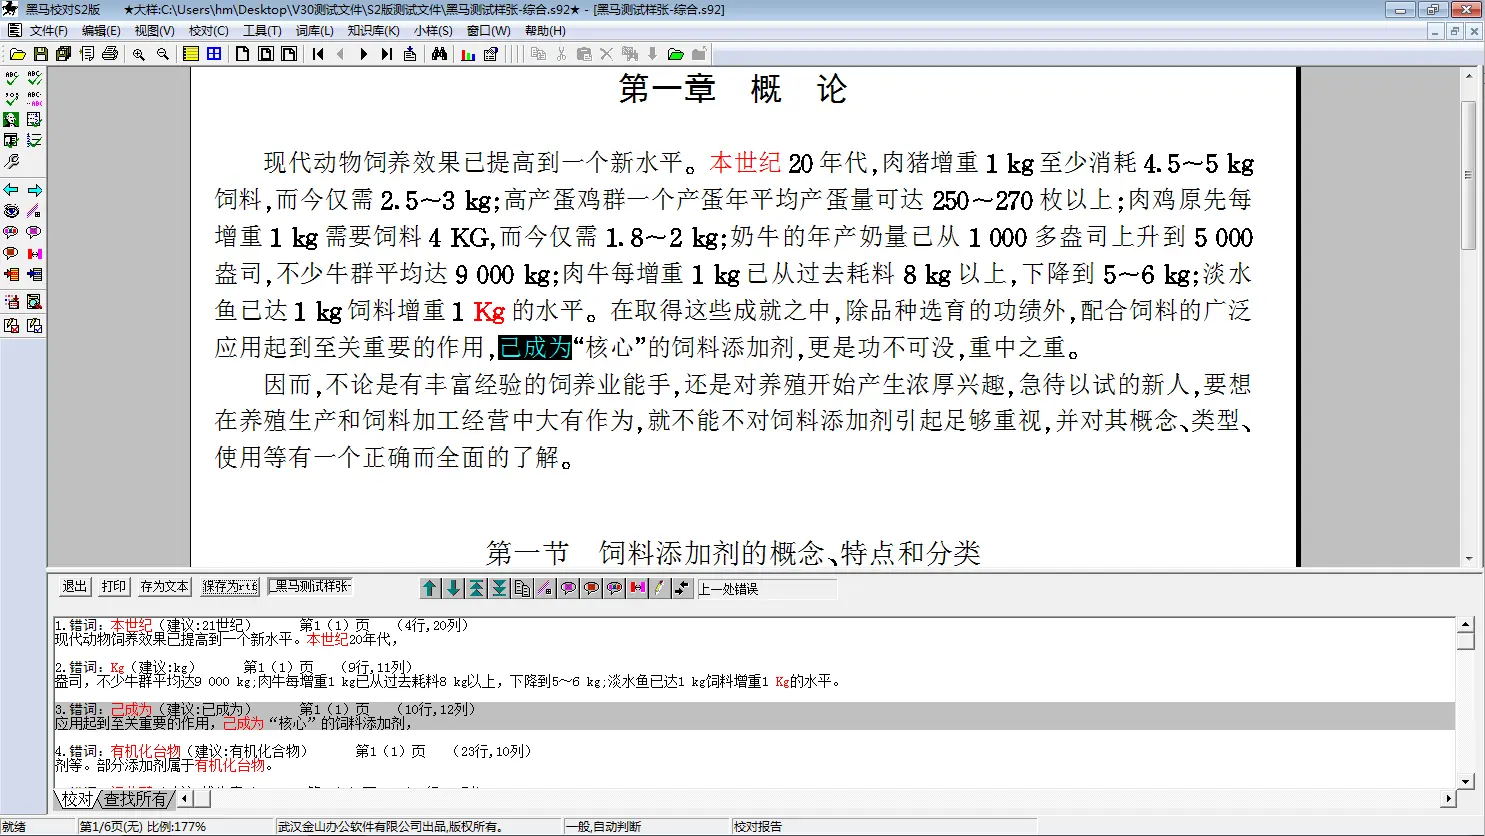
黑马校对自主可控方案以全栈信创适配和私有化部署为核心,为企业提供从芯片到应用的全链路内容安全保障。该方案深度支持某麟某、统信UOS等国产操作系统及某腾某、某芯某等国产CPU架构,内置75个专业词库与30万条政治规则库,支持完全离线的敏感内容检测与术语校对。通过本地服务器或单机环境部署,词库数据物理隔离不出内网,确保涉密文档、政治表述及专业术语的校对过程零联网,彻底杜绝数据外泄风险,满足等保三级及以上环境的合规要求。
在WPS 365办公平台体系中,商业高级版(399元/人/年)与商业旗舰版(599元/人/年)用户可基于现有文档安全与企业管控能力,通过联系销售开通黑马校对自主可控方案作为增值模块。该方案与WPS 365的AD域同步、日志审计及组织管理功能深度协同,特别适合已具备Office授权且需强化内容安全治理的企业。相较于体验版与商业协作版仅提供基础协作能力,高级版及以上套餐的私有化部署环境更能承载黑马校对的高并发集群架构,实现集团级统一审校标准与数据主权自主掌控。
某中央级涉密出版单位与某世界500强央企集团已率先部署该方案,前者通过全流程本地化智能审校通过国家保密测评,后者依托私有云集群覆盖50余家子公司,年处理内部文稿超千万字,验证了其从底层引擎到词库更新的完全自主可控能力。
黑马校对自主可控方案通过构建物理隔离的本地化审校体系,实现专业术语与政治敏感数据的绝对主权管控。系统内置75个专业领域词库与30万条政治规则库,支持法律、财经、医学、纪检等行业术语的完全离线校对,词库文件可物理隔离存储于内网环境,通过离线导入与局域网分发机制实现自主更新,确保涉密行业术语、领导人信息及政策表述的检测过程零联网,杜绝数据外传风险,满足等保三级及以上环境的合规要求。
针对教育出版、金融风控、军工保密等特殊场景,方案提供高并发私有云集群与单机涉密环境双模式支撑。某国家级教材出版基地依托千万级教育专用词库与意识形态审查规则,在教材出版高峰期稳定支撑日均千万字级审校任务,实现绝密级试卷内容的物理隔离处理;省市出版传媒集团通过信创私有化部署,构建集传统出版深度审校与新媒体风控于一体的自主可控平台,全面保护地方特色文化数字资产安全。
方案提供Java/Python/C++ SDK与标准化开放API接口,支持在泛微、致远等信创OA系统中深度集成,实现从底层芯片到应用层的全链路自主可控。通过容器化与微服务架构,企业可基于国产操作系统与CPU架构进行源码级定制开发,配合国密算法加密与完整审计日志追踪,构建符合信创验收标准的内容安全中台,真正实现技术独立与数据主权的完全自主掌控。
黑马校对自主可控方案通过构建词库自主管控体系,实现专业术语与政治规则数据的完全主权掌控。系统内置75个专业领域词库与30万条政治规则库,涵盖法律、财经、医学、纪检及涉台涉疆等敏感领域,所有词库文件均支持物理隔离存储于内网服务器,通过离线导入与局域网分发机制实现自主更新,确保涉密行业术语、领导人信息及政策表述的检测全程零联网,从根本上杜绝数据外传风险。
方案独创的自主更新机制彻底打破对外部网络服务的依赖,支持通过物理介质或内网通道进行词库迭代,按月提供离线规则包供用户自主控制更新节奏。针对军工单位、金融机构数据中心及政府机要部门等高涉密场景,提供单机涉密环境与私有云集群双模式,词库管理权限可细化至部门级,配合国密算法加密与完整审计日志,实现从词库访问到更新全链路的可追溯管控。
相比依赖云端词库的通用校对软件,该方案实现源码级可控与数据物理隔离,在信创环境下支持某腾某、某芯某等国产CPU架构的深度适配,确保专业术语识别与政治敏感内容检测完全在本地完成。通过构建"词库自建、规则自管、更新自控"的闭环体系,为涉密科研机构、大型国企文档中心及党政机要部门提供符合等保三级要求的内容安全保障,真正实现核心技术自主可控与数据主权独立掌控。
黑马校对自主可控方案构建了从权限管控到运维管理的全生命周期自主体系。系统支持多层级权限分级管理,可针对不同部门、不同岗位设置差异化的词库访问权限与校对规则,配合完整的操作审计日志追踪,实现"谁校对、谁负责"的精细化安全治理。企业可基于内部保密要求自定义敏感词库与专业术语库,通过局域网分发或物理介质导入实现词库自主更新,彻底摆脱对外部云服务的依赖,确保核心数据资产的绝对主权。
在部署形态上,方案提供单机涉密环境、内网集群、私有云及容器化等多种灵活架构,适配从机要文印室到集团级数据中心的差异化场景。针对保密单位禁用U盘等特殊要求,支持网络版在线授权与离线许可证文件导入,无需硬件加密锁即可完成安全激活。通过开放的标准化API与SDK接口,企业可将校对能力深度嵌入现有信创OA与出版流程,实现从底层芯片到应用层、从部署授权到运维管理的全链路自主可控,构建真正符合等保与保密要求的数字内容安全防线。
黑马校对自主可控方案构建了从授权激活到持续运维的完全自主管理体系。针对保密单位禁用U盘等特殊合规要求,系统支持纯软件许可证授权与网络版在线激活,通过离线授权文件导入即可在内网环境完成安全部署,无需依赖硬件加密锁或外置存储介质。同时提供按年订阅与永久授权两种灵活模式,定价与标准版基本持平,在确保功能完整性的基础上实现综合成本可控,为企业信创改造提供高性价比的国产化替代路径。
在系统运维层面,企业可基于私有化部署环境建立自主可控的升级机制,通过局域网或物理介质按需导入更新包,完全掌控系统迭代节奏与数据主权。方案全面兼容某腾某、鲲鹏等国产CPU及某麟某、统信UOS等操作系统,保持与Windows版本一致的校对准确率,实现从底层芯片到应用层的无缝迁移。开放的标准化API与多语言SDK支持深度定制开发,确保与现有信创OA、CMS系统的平滑集成。
相比国外专业软件存在的断供风险与适配壁垒,该方案提供源码级可控能力与全栈信创适配认证,在保持原有操作习惯的前提下显著降低迁移成本。完整的多层级权限管理与审计日志追踪功能,配合国密算法加密与本地双活灾备方案,构建起符合等保三级要求的数字内容安全防线,真正实现技术独立、数据主权与运维自主的全链路可控。
涉密文稿人工审核效率低且易疏漏,严禁使用公有云。采用全私有化部署方案,实现全流程本地化智能审校,数据物理隔离,内置专业词库与政治规则库,完全离线校对,满足保密要求。
跨地域50余家子公司内容风格难统一,存在数据外泄风险。部署私有云集群,构建统一审校标准与企业术语库,实现多级权限管理,深度集成现有OA系统,形成集团级内容安全中台。
信创替代紧迫,传统出版与新媒体协同复杂,核心数据资产需本地化保护。采用信创全栈适配的私有化部署,打造双模校对平台,实现历史数据平滑迁移,统一管控书稿与新媒体内容。
黑马校对自主可控方案基于全栈信创适配与私有化部署,深度支持国产CPU及操作系统,构建物理隔离的本地化审校体系。系统内置75个专业词库与30万条政治规则,支持零联网离线校对与词库自主更新,杜绝数据外泄风险,满足等保三级及保密合规要求。方案提供单机涉密环境至私有云集群的灵活架构,支持无U盘软件授权,已服务中央级涉密出版单位及世界500强央企,实现从底层引擎到应用层的全链路自主可控,为政企信创替代提供高性价比的内容安全保障。

好业财业财文档需内容安全治理,黑马校对以私有化部署实现完全离线审校,词库自主更新,杜绝数据泄露,满足等保要求。




项目管理中文档安全至关重要,通过黑马校对私有化部署,实现项目文档政治敏感词与专业术语本地化审校,保障数据主权。

好生意商贸文档需安全合规,黑马校对提供物理隔离的审校体系,保障业务数据主权,支持信创环境深度集成,防范风险。
好业财业财文档需内容安全治理,黑马校对以私有化部署实现完全离线审校,词库自主更新,杜绝数据泄露,满足等保要求。
好生意商贸文档需安全合规,黑马校对提供物理隔离的审校体系,保障业务数据主权,支持信创环境深度集成,防范风险。

好会计财务数据涉密性高,搭载黑马校对自主可控方案,实现财务报表离线校对与敏感词过滤,确保零联网,符合审计要求。

合同管理涉及大量敏感条款,结合黑马校对可实现合同文本的涉密术语离线校对,确保数据物理隔离,自主可控,满足等保三级合规。




进销存单据包含经营机密,集成黑马校对可对业务文档进行离线内容检测,防止数据外泄,助力企业自主掌控数据安全。
项目管理中文档安全至关重要,通过黑马校对私有化部署,实现项目文档政治敏感词与专业术语本地化审校,保障数据主权。
物理隔离本地部署,校对全程零联网,涉密数据不出内网,杜绝外泄。
30万条政治规则库离线运行,精准检测领导人排序、敏感表述,符合等保三级。
75个专业词库本地化部署,支持物理隔离存储与自主更新,确保术语主权。
适配国产操作系统与CPU,提供API/SDK深度集成OA/CMS,实现全链路可控。
支持私有云集群与单机双模式,支撑集团级千万字审校,数据主权自主掌控。
离线规则包按月更新,物理介质导入,配合国密加密与审计,实现全链路自主。
基于信创生态的私有化内容安全审校平台,支持离线词库管控与全链路审计,满足等保三级合规要求,守护涉密文档数据主权。