

WPS 黑马校对
智能校对文档并识别敏感词与合规风险,联动异常登录告警冻结风险账号外发权限,严防商业数据与往来邮件泄露。
智能校对文档并识别敏感词与合规风险,联动异常登录告警冻结风险账号外发权限,严防商业数据与往来邮件泄露。

支持PDF编辑转换与细粒度权限管控,配合异常登录策略阻断风险账号下载外发,守护合同报表安全。

智能代码助手辅助研发提效,异常登录自动阻断代码库访问,防止核心源码及研发资料被非法身份窃取。

企业级AI文档翻译,异常登录即时冻结调用权限,确保涉密文件与跨境资料不经非授权身份流转外泄。

轻量级数据协作工具,支持精细化权限配置,联动异常告警自动限制风险账号访问,保障经营数据安全。
WPS 365异常登录告警设置能解决企业账号被盗用、异地登录、暴力破解及离职权限未回收等安全风险。依托企业级安全网关,对邮箱、云文档、IM及AI知识库实现秒级监测、自动冻结与权限联动阻断,覆盖Windows、macOS、Linux及信创全终端,开箱即用并支持私有化部署,为金融、医药、零售、政务等强监管行业提供登录审计、行为留痕与数据防泄露的合规保障。
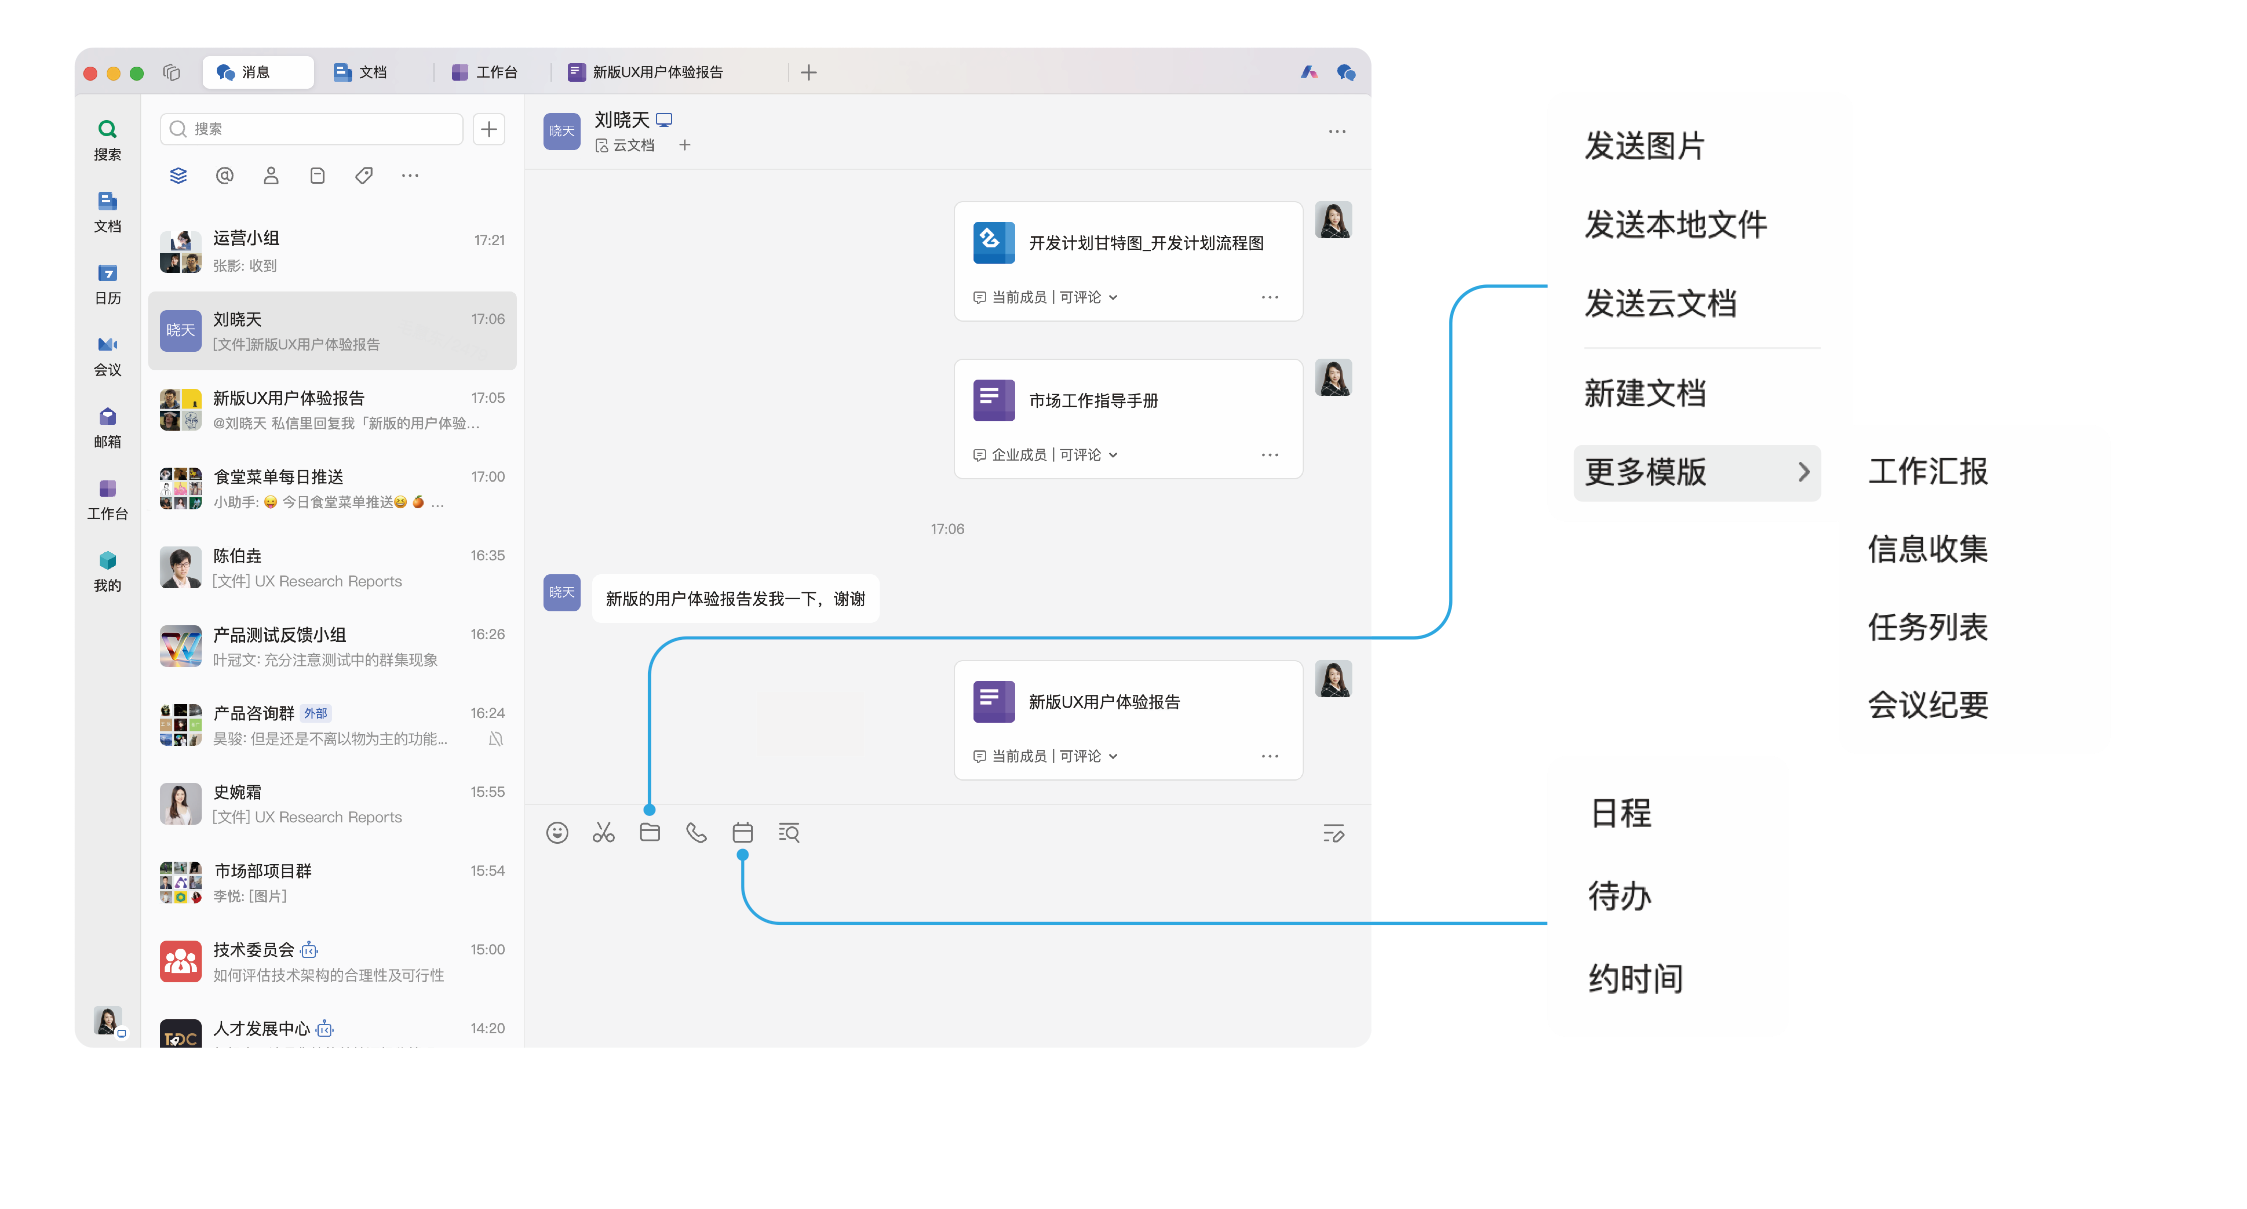
异常登录告警设置能解决什么问题?其核心在于为企业账号构建实时、多维度的主动防御屏障。依托WPS企业级安全网关,该能力可对异地登录、非常用设备、非工作时间访问及暴力破解等行为进行秒级监测与告警。管理员可即时收到通知并执行强制下线、密码重置或账号冻结,防止未授权访问导致商业数据、往来邮件或研发资料泄露。在统一账号体系内,异常登录不仅触发邮箱安全保护,更能某云某文档权限与IM协作,自动阻断风险账号的超大附件外发及敏感资产访问,大幅提升账号防护等级。
在AI与信创场景下,异常登录告警的价值进一步延伸。WPS AI企业版可实时冻结异常账号的智能问答、文档总结及知识库调用权限,确保非授权内容绝不进入大模型;在信创全平台中,该能力覆盖Windows、Linux及统信UOS、某麟某等国产系统,实现跨终端登录状态同步与一处异常全平台联动封锁。某头部券商启用该功能后,可在非工作时段识别异地登录并自动冻结账号;某大型医药销售企业则通过实时告警拦截账号共享与离职未回收导致的风险行为,显著强化敏感数据保护。可视化登录审计与安全事件时间线,也为金融、政务、医药等合规团队提供了可追溯、可定责的事后研判依据。
面向消费零售、金融及政务等强监管行业,WPS 365异常登录告警不仅解决账号被盗用后的被动响应难题,更将安全防线前移至登录瞬间。针对零售门店地域分散、人员流动频繁导致的账号共用与离职未回收等隐患,系统可实时识别非工作时间异地登录、陌生设备接入等风险特征,自动冻结账号并同步限制其在云文档、IM及邮件系统中的数据访问权限,从源头阻断会员数据与经营报表的外泄路径,实现账号入口到文档出口的全链路管控。
在部署与交付层面,该能力开箱即用,管理员无需复杂配置即可通过国内短信、某某某某企业微信等高可靠通道秒级接收告警,并一键完成强制下线或权限回收。支持SaaS、私有化与混合云三种模式灵活部署,尤其在信创环境下,异常告警数据可本地留存,全面满足等保、关基及涉密单位对登录审计、行为留痕与数据不出域的强制性合规要求,显著降低多终端、多系统并存时的安全运维成本。
此外,系统提供完整的跨平台登录日志与权限变更追溯能力,将“实时感知、自动阻断、全量审计”三重机制融为一体。无论是应对金融机构的内部合规检查,还是防范离职人员潜在外泄风险,该功能均能将单点告警升级为体系化主动防御,为企业核心数据资产与行业监管底线提供动态且可持续的安全保障。
异常登录告警不仅阻断外部攻击,更着力解决企业内部账号治理的顽疾。面对外包人员、临时实习生及连锁门店导购等高频流动人群,账号共享、密码沿用及离职未回收权限等隐患长期存在,传统人工盘点往往滞后数周,导致核心研发资料、会员数据库及财务往来信息处于裸奔状态。WPS 365异常登录告警通过行为画像与多维度策略,可在账号发生非工作时间访问、跨城市登录或多终端并发时秒级识别异常,自动触发冻结并回收文档与协作权限,彻底终结“人已离职、账号仍在漫游”的管理盲区。
在AI与知识库场景下,该能力进一步化解了“身份冒用导致大模型数据泄露”的新型风险。当异常身份试图通过WPS AI助手调取企业私有知识库或进行文档总结时,系统会先行冻结其AI调用权限,确保非授权片段不会传入模型,防止企业大脑被非法身份撬开。配合Token消耗与登录行为的双重审计,管理员可精准优化成本并锁定风险来源。
此外,开箱即用的告警规则显著降低了安全运维门槛。无需复杂策略配置,即可通过国内短信、某某企业微信等通道实现高触达通知,让缺乏专业安全团队的中小型企业也能建立金融级的账号主动防御体系,将单点账号风险消弭于登录瞬间。
异常登录告警设置能解决什么问题?其关键价值在于化解外贸、销售外联频繁及财务法务团队因高频差旅与跨地域多终端办公带来的“误报漏防”难题。传统安全策略常将正常出差登录一刀切地判定为风险,导致业务中断;而面对真正的暴力破解或账号盗用,又因缺乏联动阻断能力,造成客户资料、合同邮件及财务报表泄露。WPS 365依托企业级安全网关与行为画像技术,可精准识别“员工正常出差”与“攻击者异地盗号”的本质差异,实现秒级告警且不误伤正常办公流。
与仅提供基础异地登录提醒的传统邮箱或协同工具不同,该能力将异常登录与邮件外发、云文档访问、IM协作权限深度联动,一旦检测到陌生设备、非工作时段或异常IP访问,立即自动阻断超大附件外发并冻结文档下载权限,实现从账号入口到数据出口的闭环管控。其覆盖Windows、macOS、Linux、iOS、安卓及信创全终端的统一监控体系,确保跨平台登录状态实时同步,无论员工使用笔记本、手机还是国产信创终端,安全策略始终如一,一处异常即全平台联动封锁。
此外,邮件外发管控叠加可视化登录审计,为金融、政务、外贸等强合规场景提供“行为留痕+主动拦截”的双重保障。告警规则开箱即用,通过国内短信、某企业微信等高可靠通道直达管理员,无需复杂配置即可建立金融级账号防御体系,显著降低多系统、多地域并存环境下的安全运维与合规成本,让企业在外联扩张中守住数据安全底线。
国产化替代压力大,缺乏异常登录监控导致离职人员账号未回收,敏感文档存在访问风险。引入异常登录实时告警后,非工作时段异地登录被秒级识别并自动冻结,联动文档权限回收,构建全链路安全防线。
内网割裂、数据孤岛,且缺少异常登录监控,账号共享与离职未回收导致客户及药品数据泄露风险。启用异常登录告警后实时识别非授权登录并自动冻结风险账号,保护敏感数据。
门店分散、账号共享与离职未回收,会员数据泄露风险高。部署异常登录告警后,实时监测非工作时间异地登录、陌生设备接入,自动冻结风险账号并回收权限,实现总部集中管控。
WPS 365异常登录告警通过实时监测异地登录、陌生设备及非工作时间访问等行为,构建主动防御体系。系统秒级识别风险并自动冻结账号,联动回收邮件、云文档、IM及AI调用权限,从源头阻断数据泄露。精准行为画像有效区分正常差旅与恶意盗号,避免误报。同时解决账号共享、离职未回收等内部治理顽疾,提供全平台登录审计与留痕,满足金融、政务、医药等强监管行业合规要求,实现账号入口到数据出口的全链路闭环管控。

WPS 合同管理,覆盖起草、审批、签署、归档全流程,智能比对版本、预警履约节点,助力企业降本增效,防范合同风险。




WPS 进销存,一体化管理采购、销售、库存及财务,实时掌握商品动态,多端协同,为零售批发企业提供精准决策支撑。

WPS 项目管理,支持甘特图、看板、任务分配与进度跟踪,打通文档与协作,让团队交付更高效,管理更透明。

好业财,面向中小微企业的业财一体化管理工具,打通业务与财务数据,智能记账、实时报表,驱动企业精细化管理。




好会计,云端智能会计软件,支持票据采集、自动记账、一键报税,让财务工作更简单,数据查询更便捷。

好生意,专注小微商贸企业的进销存管理,支持手机开单、库存盘点、客户对账,生意记账随身行。
WPS 合同管理,覆盖起草、审批、签署、归档全流程,智能比对版本、预警履约节点,助力企业降本增效,防范合同风险。
WPS 进销存,一体化管理采购、销售、库存及财务,实时掌握商品动态,多端协同,为零售批发企业提供精准决策支撑。
WPS 项目管理,支持甘特图、看板、任务分配与进度跟踪,打通文档与协作,让团队交付更高效,管理更透明。
监测异地、新设备与非工作时间登录,发现异常即时通知,强制下线并重置密码,杜绝邮件外泄。
异常身份访问知识库时自动冻结AI问答、总结等权限,阻断非授权内容进入大模型,守护企业数据。
覆盖Windows、Linux及国产系统,一处异常全终端联动封锁,同步登录状态,满足等保合规。
关联IM与云文档权限,异常账号立即限制文档下载、禁止超大附件外发,形成闭环防控。
提供完整登录日志与事件时间轴,行为留痕、风险可追,支撑合规检查与事后定责。
免复杂配置,通过短信、某企业微信等通道高触达告警,SaaS或私有化灵活部署,降低管理成本。
实时监测异地登录、陌生设备、非工作时间访问等异常风险,秒级自动冻结账号,并联动限制云文档、IM、邮件及AI权限,实现从账号到数据的全链路防护,开箱即用,支持信创全平台。
