

WPS WebOffice
支持云端在线预览编辑可疑附件,本地零落地,全格式兼容,彻底阻断恶意代码执行路径,安全处理钓鱼邮件风险文档。
支持云端在线预览编辑可疑附件,本地零落地,全格式兼容,彻底阻断恶意代码执行路径,安全处理钓鱼邮件风险文档。

企业级数智办公平台,集成AI钓鱼检测、IM分钟级应急联动、文档权限回收与全链路日志审计,快速上手邮件安全防护。

智能提取邮件与文档关键信息,辅助识别仿冒特征,结合安全策略快速定位钓鱼攻击中的异常数据,提升应急排查效率。

可疑附件强制转存企业云文档沙箱,支持多人协同与在线编辑,实时检测异常链接,权限一键回收,阻断钓鱼攻击横向扩散。

自动高亮文档中异常外链与社工术语,提供宏安全智能提示,辅助识别钓鱼邮件携带的恶意内容,筑牢文档安全防线。
企业上手WPS 365钓鱼邮件应急联动,可通过AI引擎自动识别仿冒高管与供应链邮件、隔离恶意链接,并将附件强制转存云文档沙箱在线预览不落地。支持IM一键触发全员预警、账号冻结及文档权限回收,分钟级完成联动处置与安全溯源,全面适配生物医药、运营商、新能源等中大型集团的信创合规与等保要求。
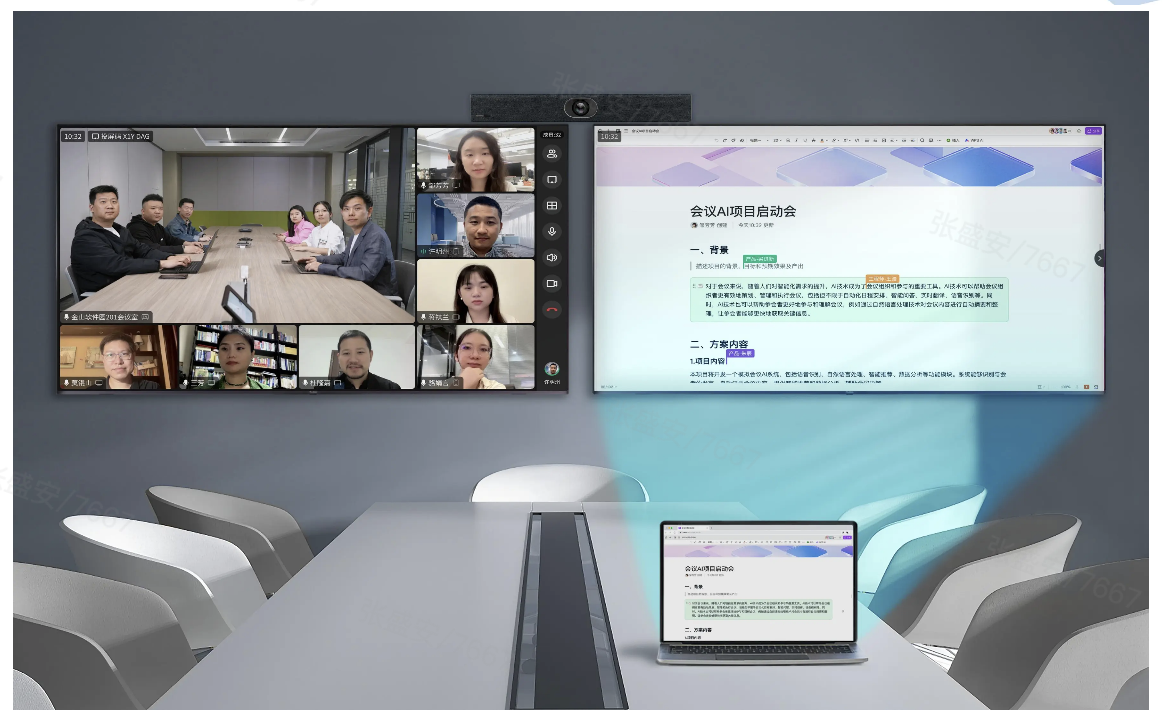
企业上手WPS 365钓鱼邮件应急联动,需根据所选版本逐步启用对应能力。商业协作版已包含企业邮箱与基础AI 某在线文档,可开启AI识别与外部链接告警;商业高级版增加文档安全管控、日志审计与AD域同步,适合需要深度追溯的企业;商业旗舰版则提供完整AI Hub与开放接口,支持自定义安全策略和系统集成。开通后,管理员在后台启用钓鱼邮件应急联动策略,系统自动对仿冒高管、客户或内部通知的邮件进行AI检测并高亮告警,可疑邮件自动隔离,恶意链接实时拦截,附件强制转存企业云文档沙箱,实现本地不落地、在线预览。
当员工发现钓鱼邮件时,可通过一键举报联动安全管理员,触发IM全员预警、账号冻结及文档权限回收等分钟级处置。以某省级运营商为例,部署后安全运营中心通过IM一键下发应急指令,实现跨系统联动,一个月内拦截钓鱼攻击二百余次。日常运维中,管理员还可通过安全中心查看日志报表,在二级回收站彻底清除风险文件,并借助文档标签自动标记威胁来源,确保事件可溯可控。需要说明的是,部分深度功能如WPS电子签、项目管理等需额外加价购买,企业可按实际需求选配。
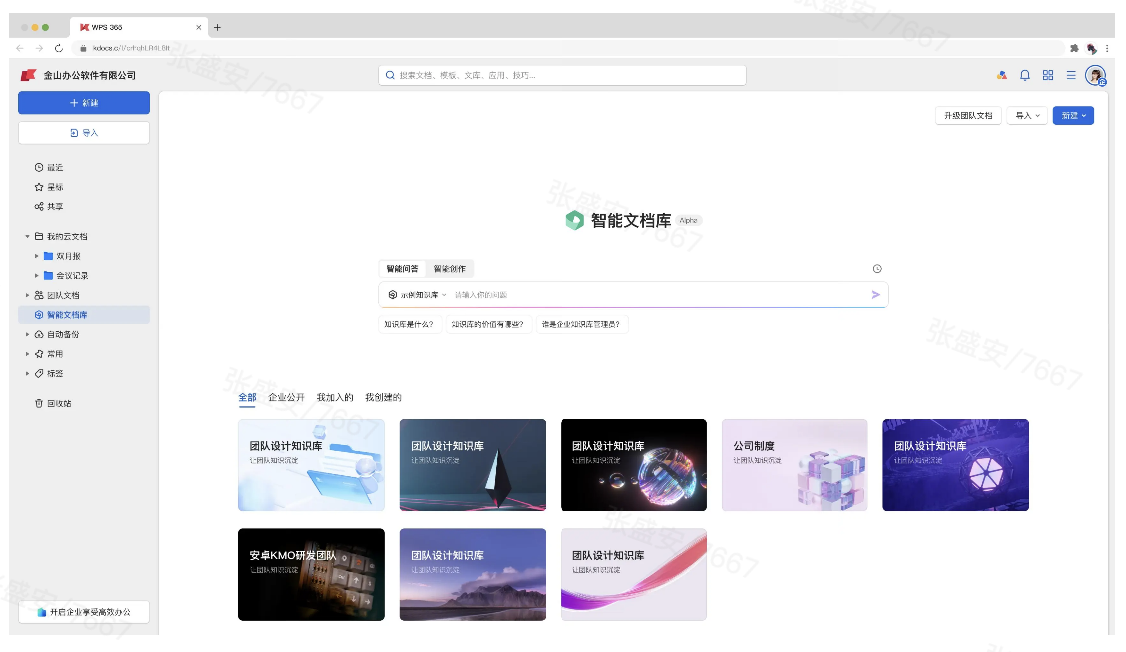
针对生物医药、新能源制造等中大型集团,钓鱼攻击常伪装成CRO合作邀请、供应链付款通知或临床试验文件,恶意附件一旦落地即可能触发勒索病毒或核心数据外泄。企业上手WPS 365钓鱼邮件应急联动,应率先在云文档安全中心启用“可疑附件强制云端中转”策略,将邮件中的Office、PDF及压缩包等100余种格式自动转存至企业云文档沙箱,实现本地零落地、在线预览编辑。管理员可同步配置细粒度权限模板,对来源不明的文档默认开启“仅预览、禁止下载、强制水印”策略,并开启外发审批流,阻断误点后的横向扩散风险。
当AI引擎识别出仿冒邮件并触发告警后,员工可一键举报至安全管理员,系统自动隔离原邮件并冻结附件传播链路。管理员在安全态势中心可一键回收已分发文档、禁用分享链接,并追溯全量接收人与操作日志,同时通过IM向研发、财务等高危部门秒级推送预警。以某上市创新药企为例,部署后通过文档不落地与权限实时回收,在一个月内拦截百余次仿冒学术期刊的钓鱼攻击,实现研发数据零泄露。日常运营中,企业还可借助二级回收站恢复误删文件,并在员工离职时一键转让核心资料,确保涉密文档全生命周期可溯可控。
钓鱼邮件常携带嵌套宏病毒或伪装成合同、发票的 Office、PDF 文件,员工本地下载打开即触发勒索或窃密。企业上手 WPS 365 钓鱼邮件应急联动,应在文档创作层开启“云端隔离编辑”能力:可疑附件不再落入本地终端,而是直接在云文档沙箱中打开,覆盖文字、演示、表格、PDF、OFD 全格式在线编辑与预览,既保留深度排版兼容性,又彻底阻断恶意代码执行路径,实现本地零感染风险。
管理员可在安全后台启用宏安全智能提示与一键禁用策略,同步配置黑马校对自定义词库,对文档中的异常外链、社工术语自动高亮预警。员工使用多人协同编辑替代传统邮件传文件时,系统实时检测文档内可疑链接并联动钓鱼邮件应急机制,自动阻断风险访问,显著缩小外部附件暴露面。同时,WPS 365 全面适配统信、某麟某等国产信创环境,确保国产化替代后办公与安全能力不降级。
日常运维中,安全团队可通过日志报表可视化分析文档打开、流转及外发轨迹,结合钓鱼攻击响应数据进行溯源。某头部 CRO 机构启用该能力后,成功在云端拦截多起伪装伦理审查的恶意宏文件,配合即时通讯一键冻结涉事账号并回收患者文档权限,实现分钟级闭环处置与临床数据零泄露,全面满足合规审计要求。
企业在既有 Exchange 或 IMAP 架构上上手 WPS 365 钓鱼邮件应急联动,第一步应利用全量迁移工具完成历史邮件、通讯录及日程数据的无缝同步,确保历史数据零丢失。迁移过程中建议开启 AI 回溯扫描引擎,对存量邮件进行钓鱼特征二次识别,排查长期潜伏的仿冒高管、供应链合作等历史威胁,避免旧风险随数据迁移进入新系统。
完成迁移后,管理员需在后台重点配置邮件撤回与外发管控策略。针对法务合同往来、财务资金审批、销售外联等高频外发场景,启用邮件外发审批流与隐写水印,对误发或疑似钓鱼的邮件支持秒级撤回,并自动通过 IM 与日历向收件人及安全负责人推送预警提醒,实现应急通知秒级触达。同时开启全量日志审计与归档留存功能,覆盖邮件收发、文档操作、权限变更全链路,满足政务、金融等行业等保三级及合规审计要求。
日常运营中,企业可依托邮件全生命周期归档与云文档操作留痕,在发生安全事件后快速定位攻击入口与数据流转路径,形成接收-识别-隔离-归档的完整闭环。大型集团部署后,不仅实现历史办公资产平滑继承,更通过外发管控与跨系统联动将钓鱼事件的潜在影响面降至最低,构建安全可控的数智办公底座。
研发人员频繁遭受仿冒CRO合作与期刊的钓鱼邮件,原邮件网关与办公系统割裂,账号失陷后面临核心数据泄露。部署WPS 365后,AI智能识别钓鱼邮件并自动隔离,安全团队通过IM一键下发应急指令,冻结账号并回收文档权限,形成分钟级处置闭环。
万名员工长期收到伪装集团OA升级与话费账单的钓鱼邮件,多部门账号失陷,原有系统无法快速联动冻结权限。引入WPS 365后,AI自动隔离高危邮件,安全运营中心通过IM一键联动封禁、改密及文档回收,实现跨系统分钟级响应。
六万员工跨三百余家子公司,多套IM并存,员工遭伪装供应链付款钓鱼邮件频袭,多次险致资金损失。替换WPS 365统一入口后,AI引擎拦截恶意邮件,安全团队一键全员预警、冻结账号并回收文档权限,联动ERP与MES,保障生产数据安全。
企业应依据规模与需求选择WPS 365商业协作、高级或旗舰版,由管理员在后台一键启用钓鱼邮件应急联动策略。核心在于依托AI识别自动隔离仿冒邮件,并将可疑附件强制转存云文档沙箱,实现本地零落地、在线安全预览。员工发现风险可一键举报,联动触发IM全员预警、账号冻结及文档权限回收,实现分钟级闭环处置。日常运维中,管理员可通过安全中心查看日志报表,利用二级回收站彻底清除风险文件,并借助文档标签标记威胁来源,确保事件全程可溯可控。

好业财是业财一体化管理工具,与WPS 365无缝集成,实现业务与财务数据互通,借助云文档安全沙箱和权限管控,保障财务数据流转安全,提升业财协作效率。




WPS进销存深度融入WPS 365办公生态,覆盖采购、销售、库存全流程,支持多人协同编辑与实时数据同步,结合文档安全策略,确保业务数据防泄露。

好生意专注商贸企业管理,提供进销存、资金、客户一体化管理,与WPS 365联动,实现单据云端流转与权限精准控制,助某生某意更安全、更高效。
好业财是业财一体化管理工具,与WPS 365无缝集成,实现业务与财务数据互通,借助云文档安全沙箱和权限管控,保障财务数据流转安全,提升业财协作效率。
好生意专注商贸企业管理,提供进销存、资金、客户一体化管理,与WPS 365联动,实现单据云端流转与权限精准控制,助某生某意更安全、更高效。

好会计是智能财务记账软件,与WPS 365结合,自动生成凭证报表,云端存储与共享,并通过文档安全策略防止财务数据外泄,适合小微企业高效管账。

WPS合同管理提供合同起草、审批、签署、归档全生命周期管理,与WPS 365协同,利用电子签章和文档管控,防止合同篡改与泄露,满足合规审计。



WPS进销存深度融入WPS 365办公生态,覆盖采购、销售、库存全流程,支持多人协同编辑与实时数据同步,结合文档安全策略,确保业务数据防泄露。

WPS项目管理支持任务分解、进度跟踪、资源协调,深度整合WPS 365在线文档与即时通讯,实现项目信息集中管控,权限实时回收,保障研发数据安全。
AI自动识别仿冒高管、客户等钓鱼邮件,高亮告警,隔离可疑邮件,实时拦截恶意链接。
可疑附件自动转存云文档沙箱,100+格式在线预览,本地不落地,阻断病毒执行路径。
员工举报瞬间联动管理员,分钟级完成账号冻结、文档回收与IM全员预警闭环。
启用外发审批与隐写水印,误发邮件秒级撤回,IM联动通知收件方与安全负责人。
邮箱迁移时AI回溯扫描存量邮件,排查长期潜伏的仿冒威胁,旧风险不随数据迁移。
可疑文档在云沙箱中直接打开编辑,全格式兼容,一键禁用宏,阻断勒索病毒落地。
AI 精准识别仿冒邮件,附件云端沙箱隔离,分钟级跨系统联动处置,实现全链路可溯可控。