

WPS 365
企业统一身份认证核心平台,支持LDAP/AD域同步与SSO单点登录,实现组织架构自动映射与全系统免密通行,快速构建安全办公底座。
企业统一身份认证核心平台,支持LDAP/AD域同步与SSO单点登录,实现组织架构自动映射与全系统免密通行,快速构建安全办公底座。

基于统一身份权限管控,智能识别敏感内容并校对文档合规性,确保财务、研发等核心部门文件在身份认证体系内的安全流转。

基于统一身份认证实现内外部人员安全协作,支持外部身份域隔离与访客账号生命周期管理,确保跨组织项目高效且合规。

对接统一身份认证体系,实现PDF文档分级加密与动态水印管控,精确关联操作至员工实名身份,防止离职人员泄露核心图纸与报表。

基于统一身份识别岗位角色,自动推送个性化待办流程,与OA/ERP系统身份互通,实现“一次认证,全业务通行”的免密体验。
针对企业多系统独立账号导致的管理混乱与安全隐患,WPS 365提供统一身份认证快速上手方案。支持SAML2.0、OAuth2.0、LDAP标准协议零改造对接AD域、4A及校园身份中台,实现单点登录免密体验与组织架构实时同步。涵盖外部协作者受控接入、离职权限自动回收、云文档资产分级管控等实战步骤,满足金融、政企、高校等强合规场景需求,助力集团型企业构建零信任安全架构。
企业快速启用统一身份认证需优先评估现有IT基础设施与套餐适配性。商业高级版(399元/人/年)起支持LDAP/AD域同步及远程技术支持,商业旗舰版(599元/人/年)则提供完整的安全管控与组织管理能力,而体验版及商业协作版仅提供基础协作功能或需加价购开通深度集成。实施路径上,通过SAML2.0、OAuth2.0等标准协议对接企业现有4A、AD域或校园身份中台,无需改造原有身份体系即可实现单点登录,员工使用企业主账号一次认证即可畅连云文档、智能会议及业务系统。
部署后,组织架构与权限策略将自动同步,入离职人员文档权限实时回收,杜绝离职账号泄露风险。某省属高校通过对接统一身份认证平台实现师生一号通办,某省级运营商在信创环境下完成4A系统对接,均实现了免密登录与权限自动映射。需注意,深度身份集成与API开放能力在商业旗舰版中才完整提供,部分高级功能可能需联系销售开通或属于加价购项目,企业应根据现有身份基础设施复杂度与合规要求选择对应版本。
在打通内部单点登录后,快速上手的关键在于建立外部协作者的受控接入通道。针对供应商、客户、临时项目人员等外部身份管理混乱的痛点,企业管理员可在WPS 365控制台创建"外部身份域",通过邮件邀请或某某某企业微信扫码方式发起实名认证。外部人员提交真实身份信息后,系统自动生成时效性数字身份,该身份与内部AD/LDAP账号逻辑隔离,所有文档访问、会议参与记录均精确关联至个人实名,满足合规审计要求。
建议启用"访客账号生命周期管理"功能,为外部人员设置固定有效期或项目周期绑定。当合作结束或项目到期,管理员一键禁用账号,其历史会议链接、云文档分享权限即时失效,彻底消除离职人员通过旧链接混入会议或下载机密文件的风险。某大型连锁零售集团运用此方案,实现了数千家加盟商与直营店员工的身份隔离,确保核心经营数据仅限总部授权身份访问,加盟商仅能查看指定门店报表。
配置层面,通过SAML2.0标准协议建立"跨组织身份互信",合作伙伴可使用其企业原有身份认证体系受控接入,无需重复注册。结合"内外部身份差异化展示"策略,在视频会议与文档协作场景中,外部人员身份标识清晰可见,且默认限制敏感操作权限(如禁止下载、截屏),在提升跨组织协作效率的同时,构建基于零信任架构的动态安全防护网。
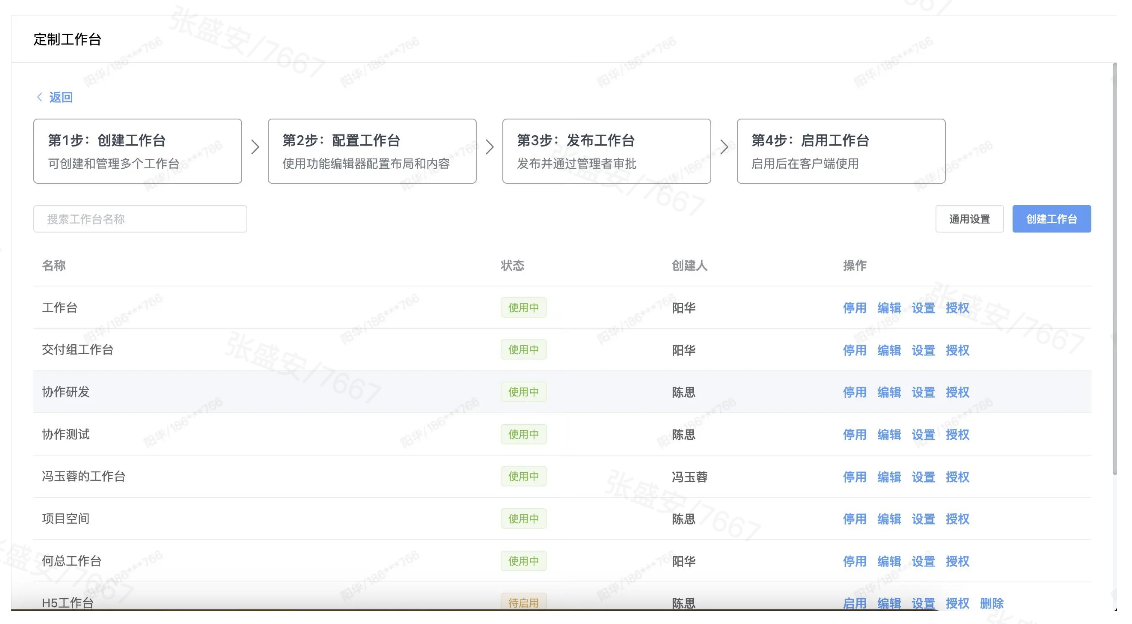
快速上手统一身份认证的进阶实践,在于将身份中台能力从基础登录延伸至智能工作台与业务系统的深度融合。通过WPS开放平台提供的标准化身份认证API与SDK,企业可在不改造现有IT架构的前提下,以SAML2.0、OAuth2.0或CAS协议零成本对接OA、ERP、CRM等核心业务系统,实现“一次认证,全系统通行”的免密体验。
基于统一身份认证的智能工作台能够自动识别员工岗位角色,呈现千人千面的个性化界面——财务人员登录即见财税应用集群,研发人员则自动加载CAD看图与项目管理入口。某大型制造集团部署后,成功对接现有IAM平台,实现万人规模组织架构的自动映射与权限一致性管理,彻底消除多账号切换烦恼。同时,管理员可在控制台集中配置多因素认证(MFA)、密码复杂度策略及登录审计规则,所有业务系统的访问行为均精确记录至真实身份,满足等保三级与信创合规要求。这种以身份为边界的动态权限管控,让跨厂区、跨部门的高效协作与核心数据安全防护得以并行。
完成统一身份认证对接后,企业需立即着手云文档资产的归集与权限治理。管理员应引导员工通过"移动到"功能将历史个人文档批量迁移至企业团队空间,实现从个人零散存储向组织资产集中管理的转变。在此过程中,基于统一身份认证的组织架构自动映射至文档权限体系,确保财务、研发、门店等各业务线文档仅能由对应身份角色访问,默认仅创建者可见的文档需通过分享功能按部门或项目精准授权。针对制造、零售等行业的设计图纸与经营报表,可启用文档分级加密策略,核心敏感文件强制添加动态水印并限制下载权限,所有操作精确关联至员工实名身份,杜绝离职人员通过历史链接访问机密数据的风险。
建立常态化的身份权限审计与存储治理机制是合规运营的关键。通过WPS 365管理后台,安全团队可实时监控入离职人员账号状态,确保HR系统变动与文档权限回收的实时同步,权限随身份自动变更。同时,定期执行存储空间清理:进入云文档回收站依次清空一二级回收站,并在文件版本管理中删除冗余历史版本,在释放企业存储空间的同时确保废弃文件彻底不可恢复。对于金融、高校等强合规单位,系统提供的全量操作日志支持按真实身份追溯文档访问、编辑、分享及会议参与行为,满足等保三级与信创审计要求,构建从身份准入到数据销毁的全链路安全闭环。
原有十余套业务系统独立认证,师生反复登录切换,体验割裂。通过标准协议对接统一身份认证平台,实现全校师生一号通办与单点登录,整合多系统待办构建统一门户。
信创环境下多系统账号分散,办公效率低且存在安全风险。对接现有4A统一身份认证平台,实现全栈国产化单点登录与权限自动同步,通过双域隔离架构保障数据安全。
加盟商与直营店系统独立,账号混乱,核心经营数据存在泄露风险。统一对接某企业微信身份源,实现总部到门店全员工单点登录,按身份分级管控数据访问权限。
企业快速启用统一身份认证需优先评估现有IT基础设施与套餐适配性,选择商业高级版或旗舰版。通过SAML2.0、OAuth2.0等标准协议对接现有AD/LDAP/4A系统,实现组织架构自动同步与单点登录。建立外部身份域管理供应商等临时人员,设置访客账号生命周期。最后完成云文档资产归集与权限治理,确保入离职权限实时回收,构建从身份准入到数据访问的全链路安全闭环。

融合WPS 365的统一身份认证与权限管控,实现合同全生命周期在线管理,支持审批、电子签章与归档,确保每一份合同操作留痕、安全合规,适合企业高效协同签约。




依托WPS 365生态,提供任务分配、进度跟踪与文档协同能力,基于统一身份自动匹配团队权限,让项目信息实时同步,助力项目型组织高效交付。

与WPS 365深度融合的轻量级进销存工具,实现采购、销售、库存数据实时联动,通过身份权限隔离,保障门店及贸易企业数据安全,提升经营效率。

接入WPS 365的业财一体化智能应用,打通业务与财务数据,实现智能记账、多维报表分析,满足企业财税合规与高效协同,适合成长型企业。




与WPS 365集成的智能财务软件,支持多端协同记账、自动算税与报表生成,借助统一身份认证保障财务数据安全,是小微企业财税管理的某手某。

融入WPS 365生态的进销存管理工具,实现采购、销售、库存一体化管理,通过身份权限精细控制数据访问,助力门店及批发企业高效运营。
融合WPS 365的统一身份认证与权限管控,实现合同全生命周期在线管理,支持审批、电子签章与归档,确保每一份合同操作留痕、安全合规,适合企业高效协同签约。
与WPS 365深度融合的轻量级进销存工具,实现采购、销售、库存数据实时联动,通过身份权限隔离,保障门店及贸易企业数据安全,提升经营效率。
依托WPS 365生态,提供任务分配、进度跟踪与文档协同能力,基于统一身份自动匹配团队权限,让项目信息实时同步,助力项目型组织高效交付。
对接企业AD/LDAP,一次认证畅连云文档、会议及业务系统,免密体验提升效率。
创建外部身份域,访客实名认证后受控接入,合作结束权限即时失效。
组织架构自动映射权限,离职回收文档访问权,核心文件添加动态水印。
基于岗位身份聚合应用,财务看财报、研发有工具,千人千面免切换。
强制身份认证入会,内外部身份隔离展示,发言操作精确追溯至个人。
全量操作日志关联真实身份,满足等保三级与信创审计,权限动态管控。
WPS 365商业高级/旗舰版支持LDAP、AD域同步与SAML2.0等协议,实现单点登录、权限自动映射与外部身份受控协作,满足等保合规要求。