
WPS WebOffice
支持云端文档权限申请与分级审批,解决本地资料上云后的未授权访问风险,通过上云即保护机制与外部协作者独立空间,实现跨部门高效安全协作。
支持云端文档权限申请与分级审批,解决本地资料上云后的未授权访问风险,通过上云即保护机制与外部协作者独立空间,实现跨部门高效安全协作。

邮件附件支持独立权限申请与端到端加密,解决涉密文件传输过程中的泄露风险,配合操作日志留痕与审批溯源,满足金融医药等行业的合规审计要求。

会议资料共享支持动态权限申请与到期自动回收,解决临时协作者及移动端的越权访问风险,配合防截屏水印,确保跨组织演示与远程办公的内容安全。

AI生成内容与交互组件支持独立权限申请,解决智能创作资产的源头管控难题,通过单元格级精细化隔离与角色化模板,保障科研及研发数据的安全流转。

AI生成演示文稿支持组件级权限申请与防复制保护,解决设计稿及智能图表的泄露风险,实现原文链接溯源与权限联动,满足培训课件及商业提案的安全展示。
WPS智能文档提供企业级文档权限申请与分级管控系统,解决本地文档上云、跨部门协作及外部资料收集过程中的权限分配混乱与敏感信息泄露风险。支持内容导入即触发权限申请、多人协同编辑的精细化权限管控(单元格/组件级)、多媒体内容独立权限隔离,满足医药研发GMP合规、法律服务客户数据隔离、高校科研知识产权保护等高敏感场景需求,实现申请-审批-回收全流程自动化与操作留痕审计。
企业在数字化转型过程中常面临敏感资料泄露与协作效率的两难困境,而科学的文档权限申请机制恰好能解决这一矛盾。当本地文档或网络资源导入云端时,自动触发的权限申请流程可确保资料"上云即受保护",通过分级审批明确部门、人员及角色的访问范围,有效防止未授权访问导致的核心数据外泄,同时支持原文链接溯源与权限联动,避免外部资料随意扩散。
在多人协作场景中,文档权限申请能解决权限分配混乱引发的误删风险与效率损耗。通过标准化的申请-审批-回收全流程,临时协作者可快速获取限定时间的编辑或查看权限,核心数据则通过保护区域设置与单元格级精细化管控实现动态隔离。配合水印、防复制及操作留痕等安全措施,既能满足金融、医药等行业的合规审计要求,又能保障研发文档、法律卷宗等高敏感内容的安全流转,显著缩短跨部门协作的等待周期。
值得注意的是,WPS 365商业高级版(399元/人/年)及商业旗舰版(599元/人/年)支持完整的文档权限申请与分级管控体系,而商业协作版(199元/人/年)及体验版可能仅提供基础功能或需联系销售开通特定管控模块,企业应根据涉密程度与合规需求选择合适的授权方案。
针对医药研发、法律服务及高校科研等高敏感领域,文档权限申请机制需满足更为严苛的合规与保密要求。在医药制造场景中,GMP质量文档与临床试验资料通过私有化部署的权限申请平台,实现分级审批与自动化流转,将传统数天的纸质审批周期压缩至小时级,确保研发数据不出域的同时满足监管审计要求;律师事务所处理客户案件时,按项目维度配置的权限模板支持合伙人、律师及客户多方动态授权,配合端到端加密与独立数据隔离空间,杜绝尽职调查资料的交叉泄露风险。
教育科研场景则侧重知识产权防护与灵活协作的平衡。高校实验室通过角色化权限模板,使导师、学生及外审专家在论文共创过程中按需申请分级访问权限,结合微信文章一键导入的自动权限配置,防止研究资料在传阅过程中丢失或外泄。无论是AI生成的技术流程图还是插入的第三方设计稿,均可通过组件级独立权限申请实现源头管控,配合动态水印与防复制机制,构建从本地导入、协同编辑到权限回收的全生命周期安全防护体系,真正实现"权限随需申请、数据可控可溯"的企业级内容治理。
针对现代办公场景中富媒体内容与AI生成资产的安全管控需求,文档权限申请机制可实现组件级独立隔离与源头防护。当插入Figma设计稿、某德地图、哔哩哔哩视频或AI自动生成的技术流程图时,每个组件均支持独立设置查看与编辑权限,用户需单独申请通过后方可访问特定内容,避免第三方嵌入资源或智能生成图表成为信息泄露的突破口。
在协作过程中,权限申请可与防下载、防复制及动态水印策略联动,针对思维导图、交互式表格及代码块等敏感组件设置"仅查看不可下载"或"禁止复制另存"权限,确保设计原型、调研数据及核心算法在流转过程中不被恶意搬运。临时协作者可通过申请获得限定有效期的组件访问权,到期后权限自动回收,避免长期暴露风险。
这种组件级权限申请与文档主体权限分离的架构,配合操作日志的全流程留痕,不仅满足了产品设计团队对素材分级查看、教育培训机构对课件组件隔离的需求,更为AI时代下智能生成内容的安全治理提供了可审计、可溯源的精细化管控方案。
企业在跨组织协作与移动办公场景中,面临着外部人员权限管控与终端安全双重挑战。针对外包顾问、兼职专家及临时合作伙伴,文档权限申请机制支持创建受限账户并分配独立访问空间,外部协作者需在线提交申请并获批后方可查看指定内容,无需暴露内部系统架构。协作结束后权限自动回收,确保"人来即开通、人走即关闭",杜绝长期账号残留导致的数据泄露隐患。
移动端场景下,权限申请体系同样严格执行分级管控策略,即便设备遗失或账号异常,无权限人员亦无法打开加密文档,并支持远程擦除与动态水印保护。每一次权限申请、文档访问及内容操作均自动生成详细日志,记录申请人身份、审批节点、访问时段及具体操作行为,形成完整的电子证据链。
这种从申请准入、动态授权到访问审计的全流程闭环管理,不仅满足了远程项目团队、跨部门协作小组对外部人员精细化管控的需求,更为金融、科技等高频移动办公行业提供了可溯源、可问责的安全合规底座,真正实现"权限随身而行、风险全程可控"的现代化文档治理。
自研AI生成技术图表与文档权限割裂,跨部门申请流程冗长,敏感图纸无法分级管控。通过WPS智能文档集成AI自动生成流程图与线上分级权限申请,实现图表创建即受保护,审批全程留痕。
GMP文档纸质化审批周期长达数天,多系统权限混乱且无完整审计留痕。私有化部署WPS智能文档,建立电子化权限申请与分级审批平台,打通多维表格实现操作全链路追溯。
客户案件文件高度敏感,传统邮件申请权限缺乏审计,合伙人律师客户权限难动态调整。采用WPS智能文档按案件项目配置权限模板与自动审批流,端到端加密隔离客户数据。
文档权限申请机制通过分级审批与精细化管控,破解企业数据泄露与协作效率的两难困局。其通过"上云即受保护"流程明确访问范围,防止未授权访问导致的核心数据外泄;支持临时协作者快速获取限定时间权限,避免权限混乱引发的误删风险,显著缩短跨部门协作周期。配合组件级隔离、动态水印及操作留痕等措施,既满足金融、医药等行业合规审计要求,又实现跨组织协作与移动办公中的外部人员精细化管控,构建"权限随需申请、数据可控可溯"的全生命周期安全治理体系。

与WPS智能文档深度融合,业财数据通过标准化权限申请实现分级审批与访问隔离,保障报表安全流转,满足合规审计要求。
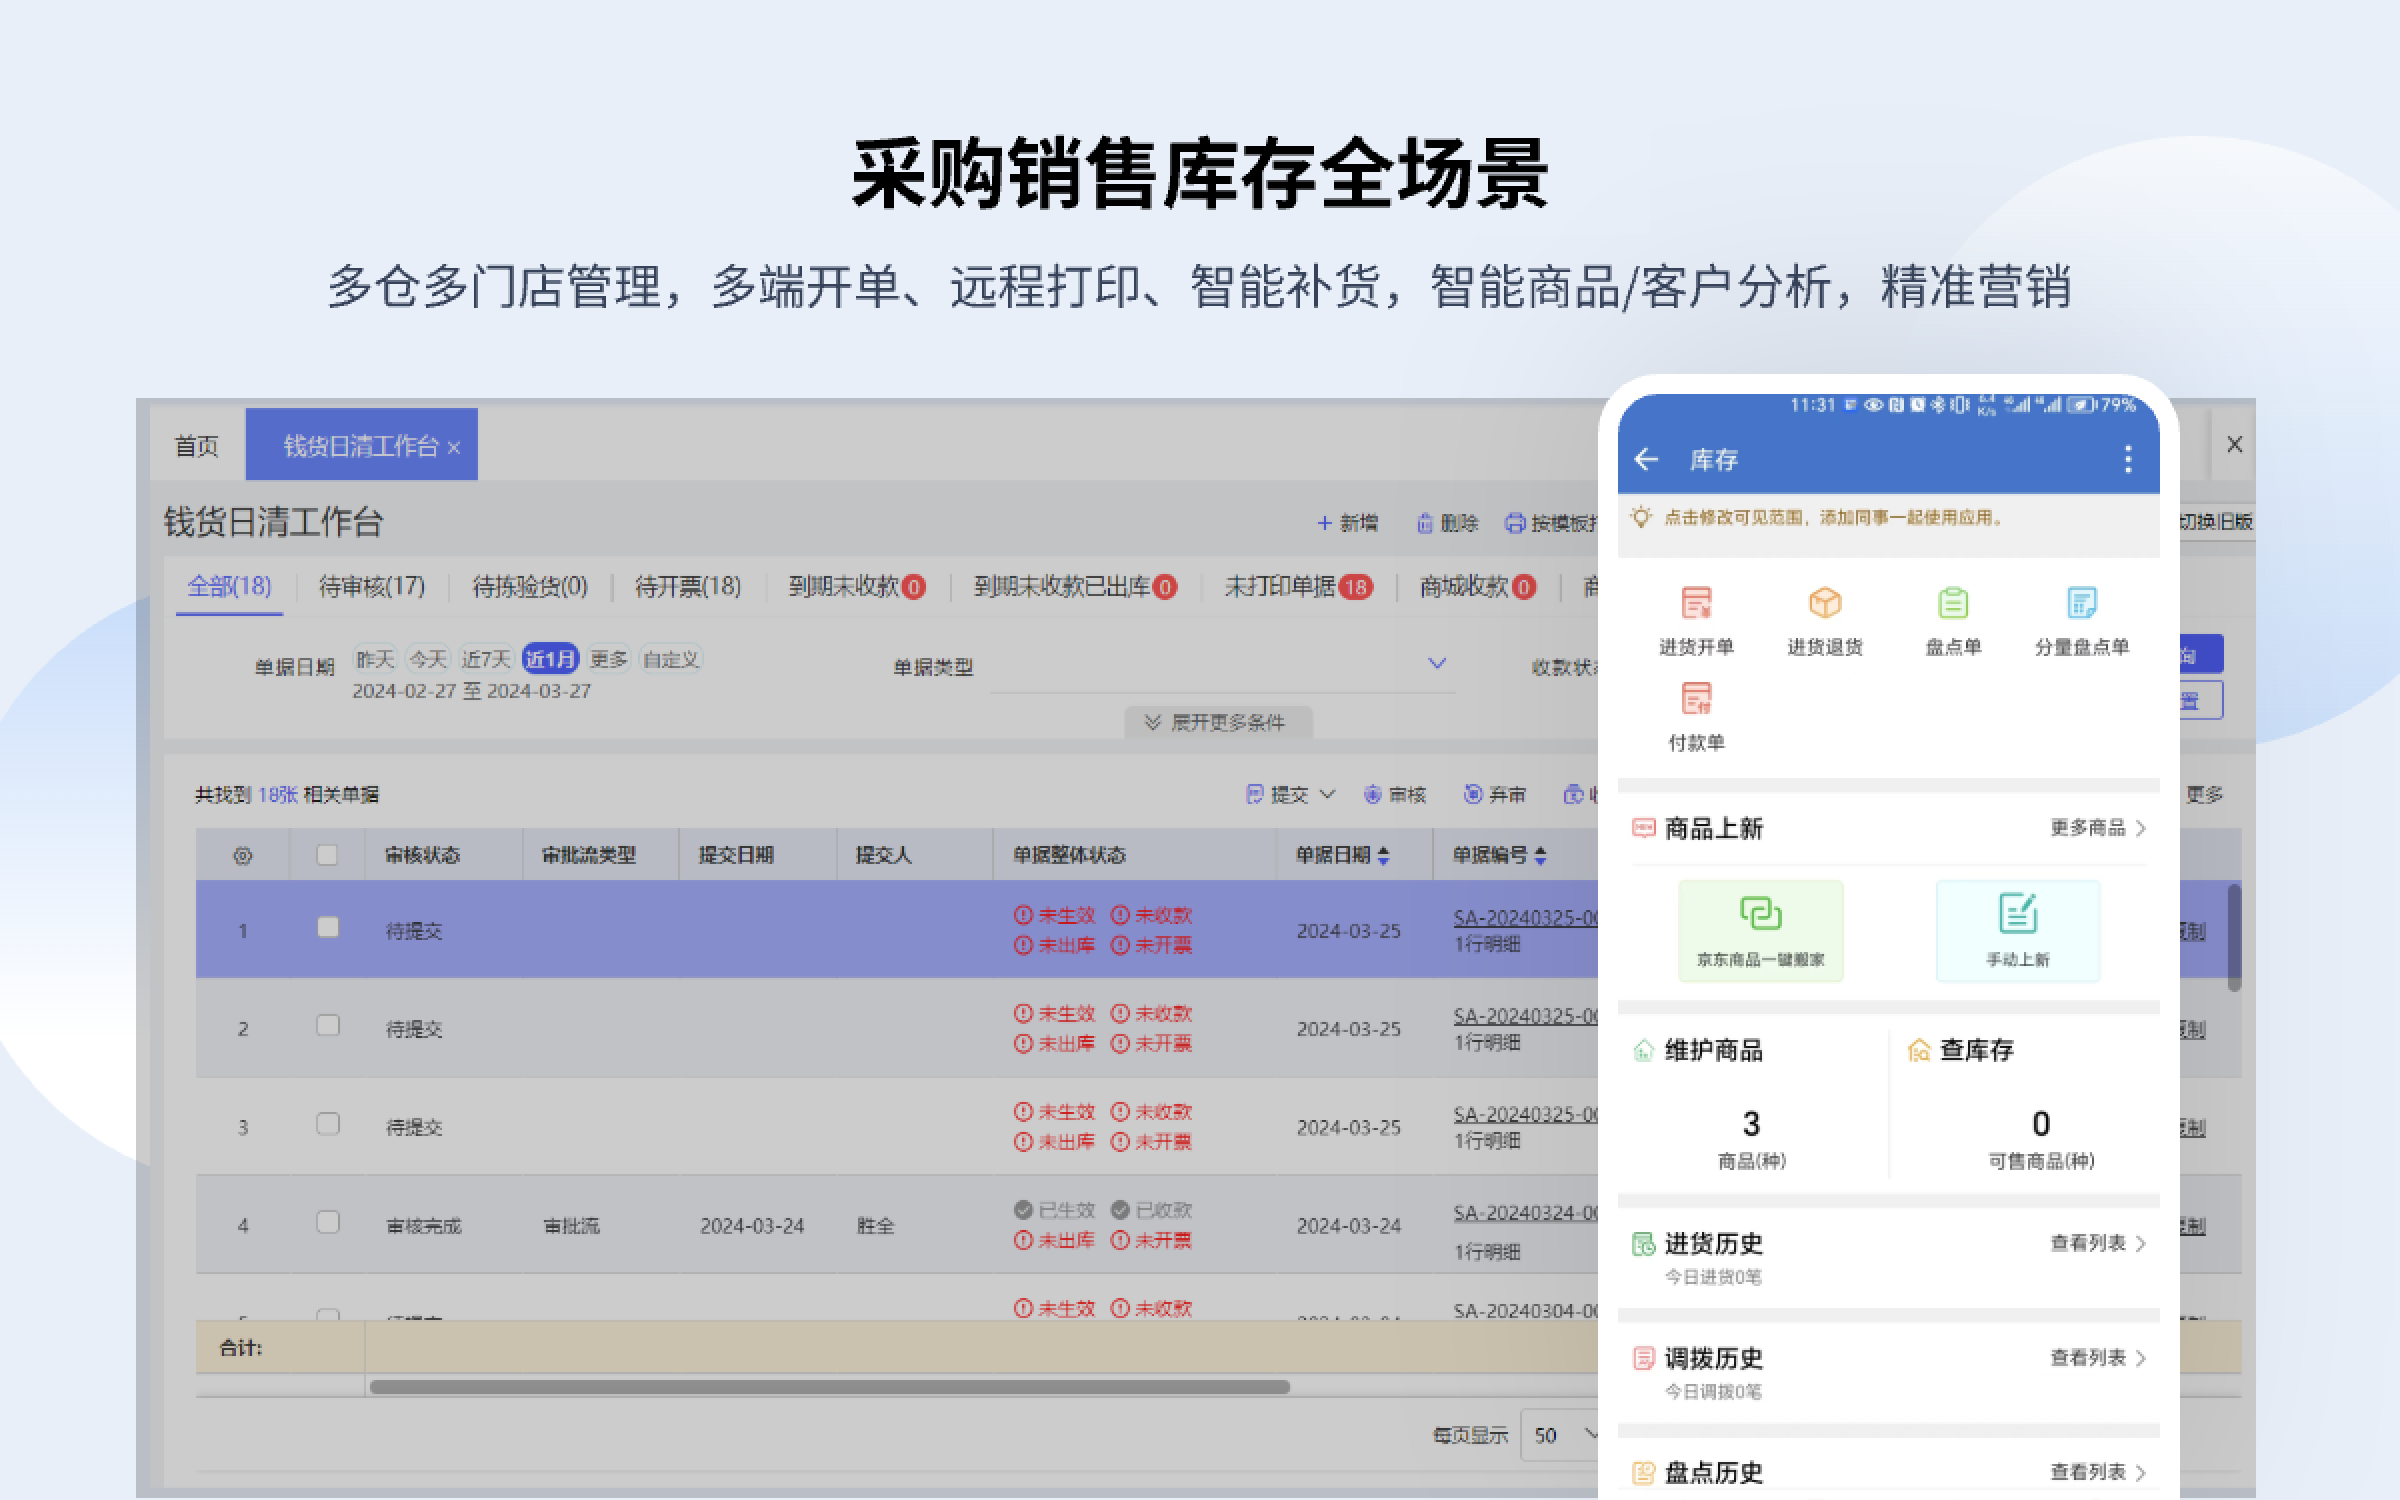
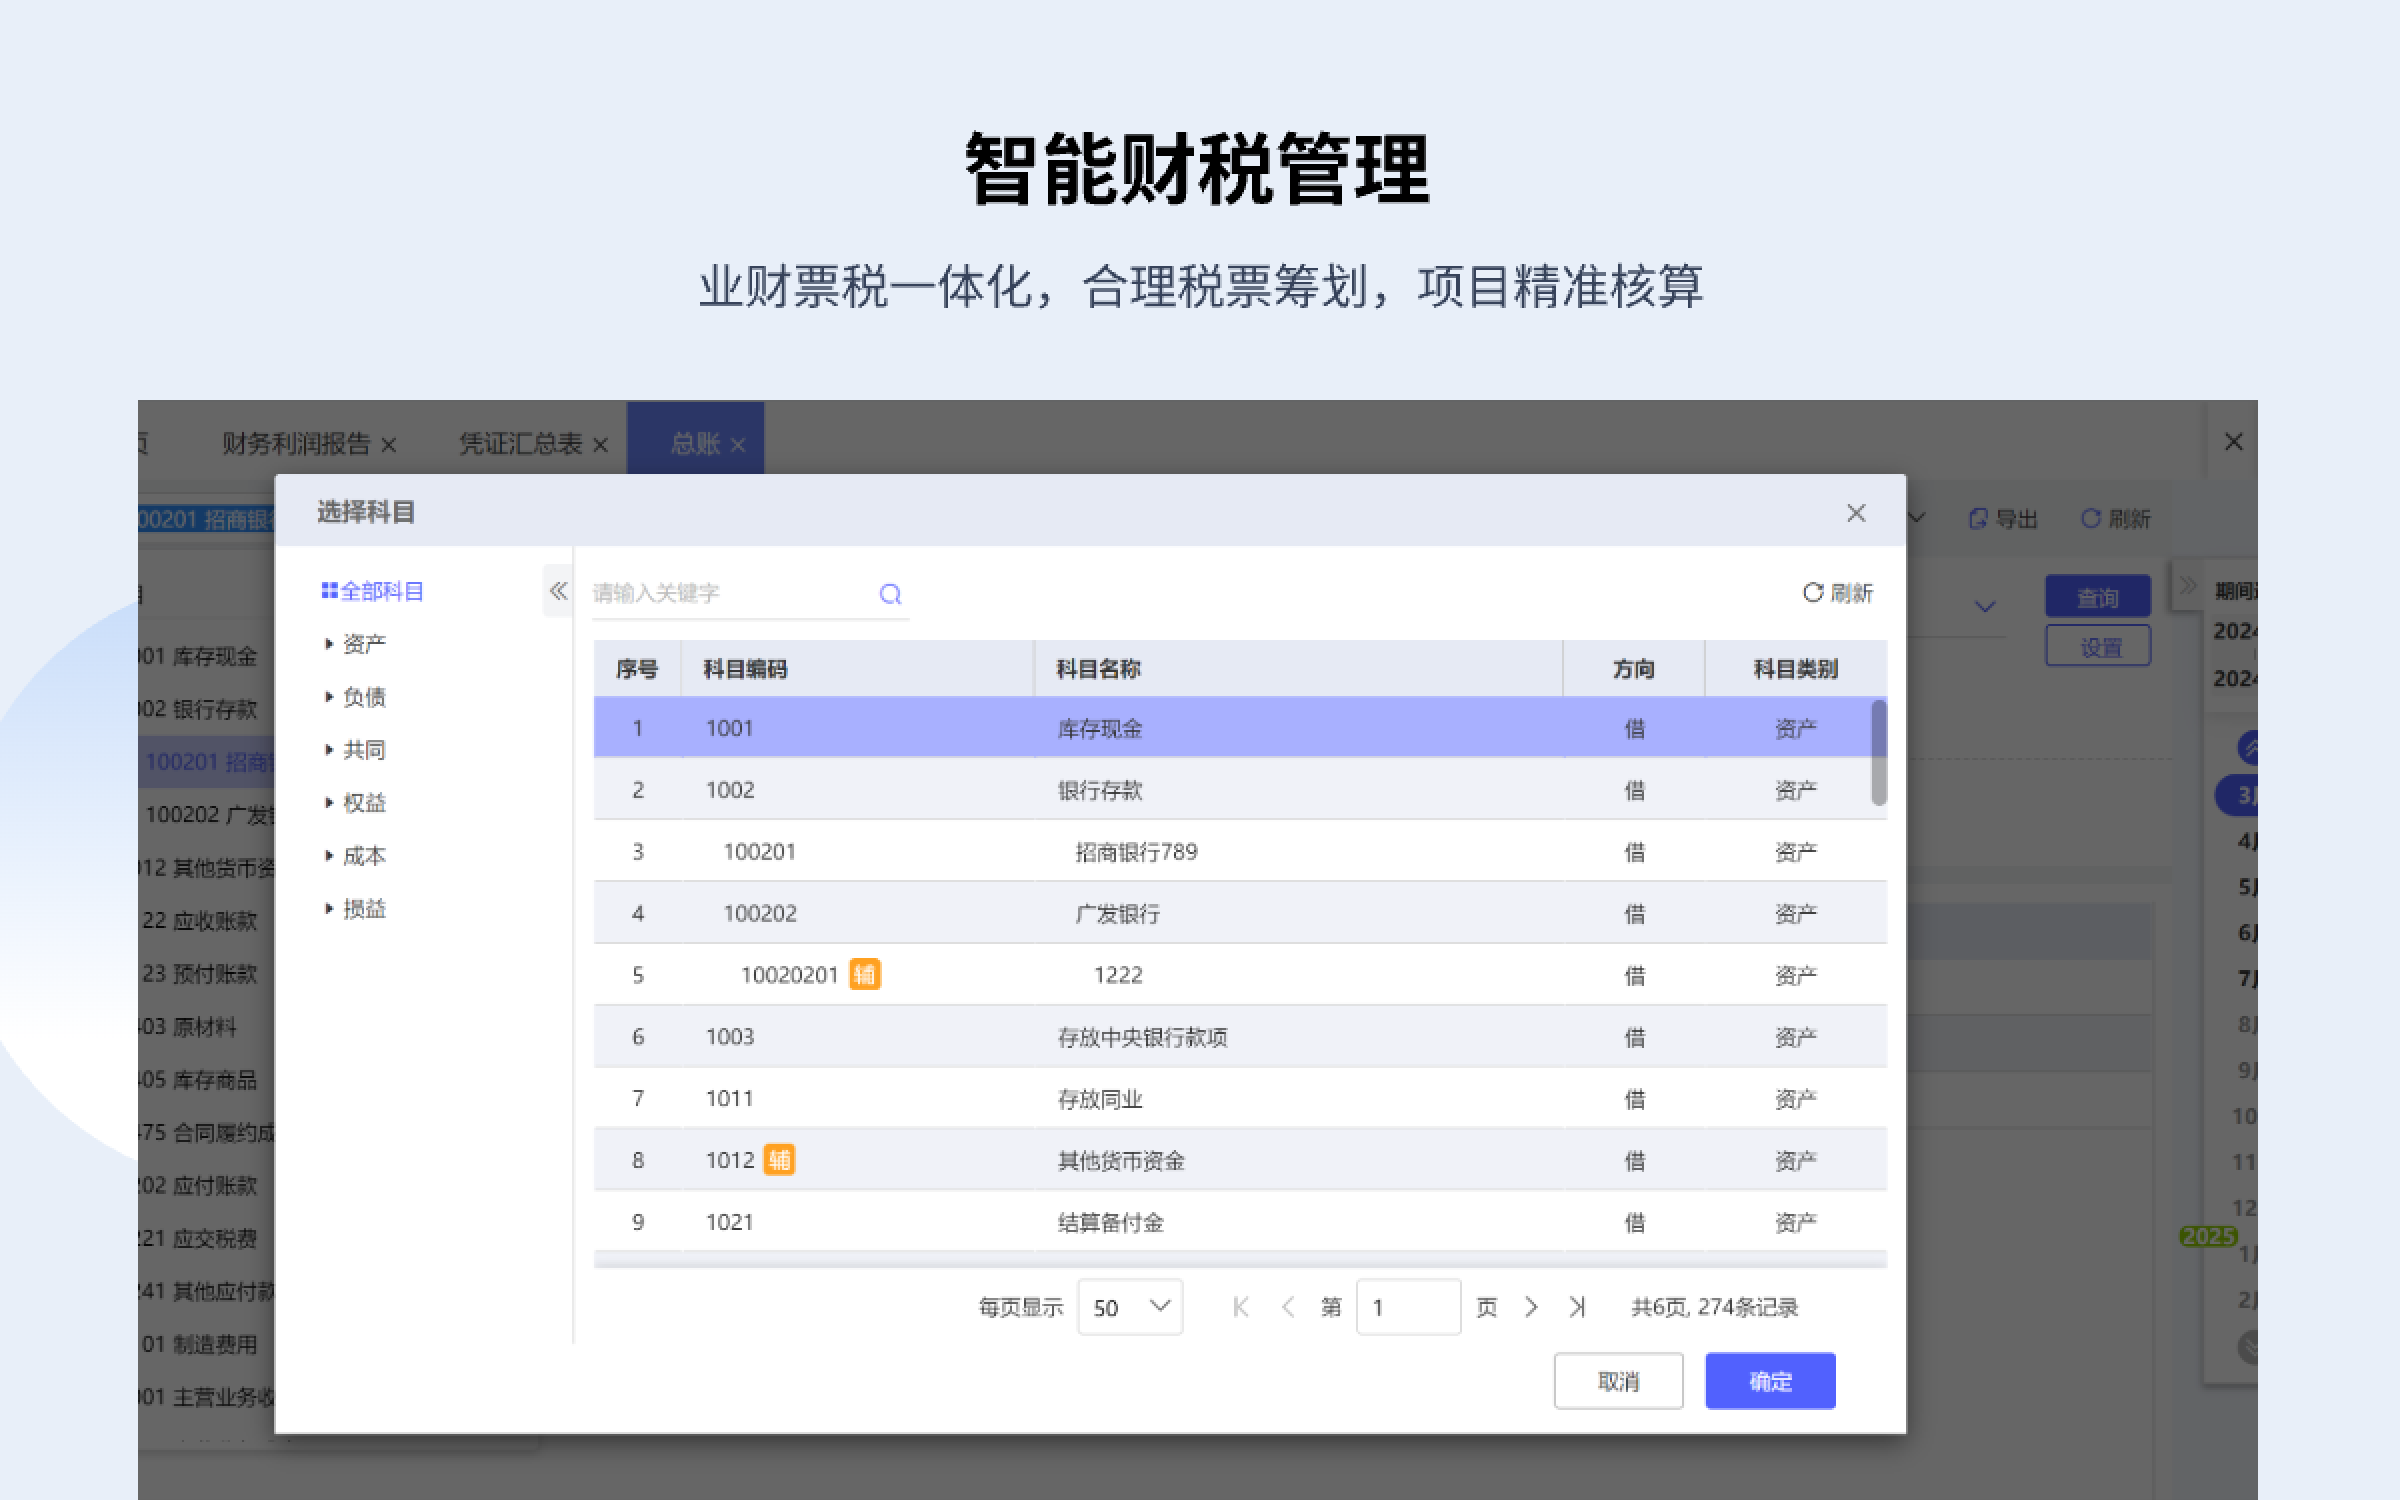
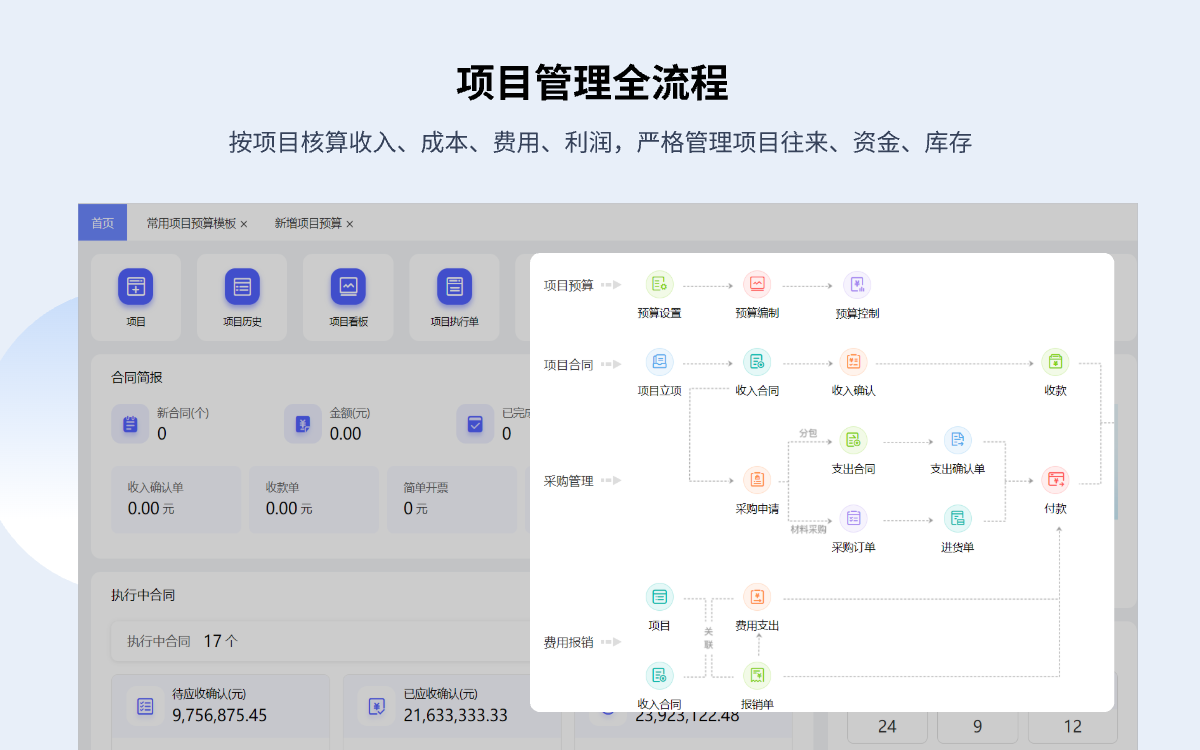

依托WPS智能文档权限管控,经营分析报表可设置申请查看与编辑,防止商业信息外泄,让进销存协作更安全高效。

集成WPS智能文档组件级权限,会计凭证和财务报表仅获授权人员可访问,操作全程留痕,财税数据安全可追溯。

基于WPS智能文档权限申请体系,合同从起草到签署实现按角色审批与防复制管控,杜绝敏感条款泄露,加速合规流转。
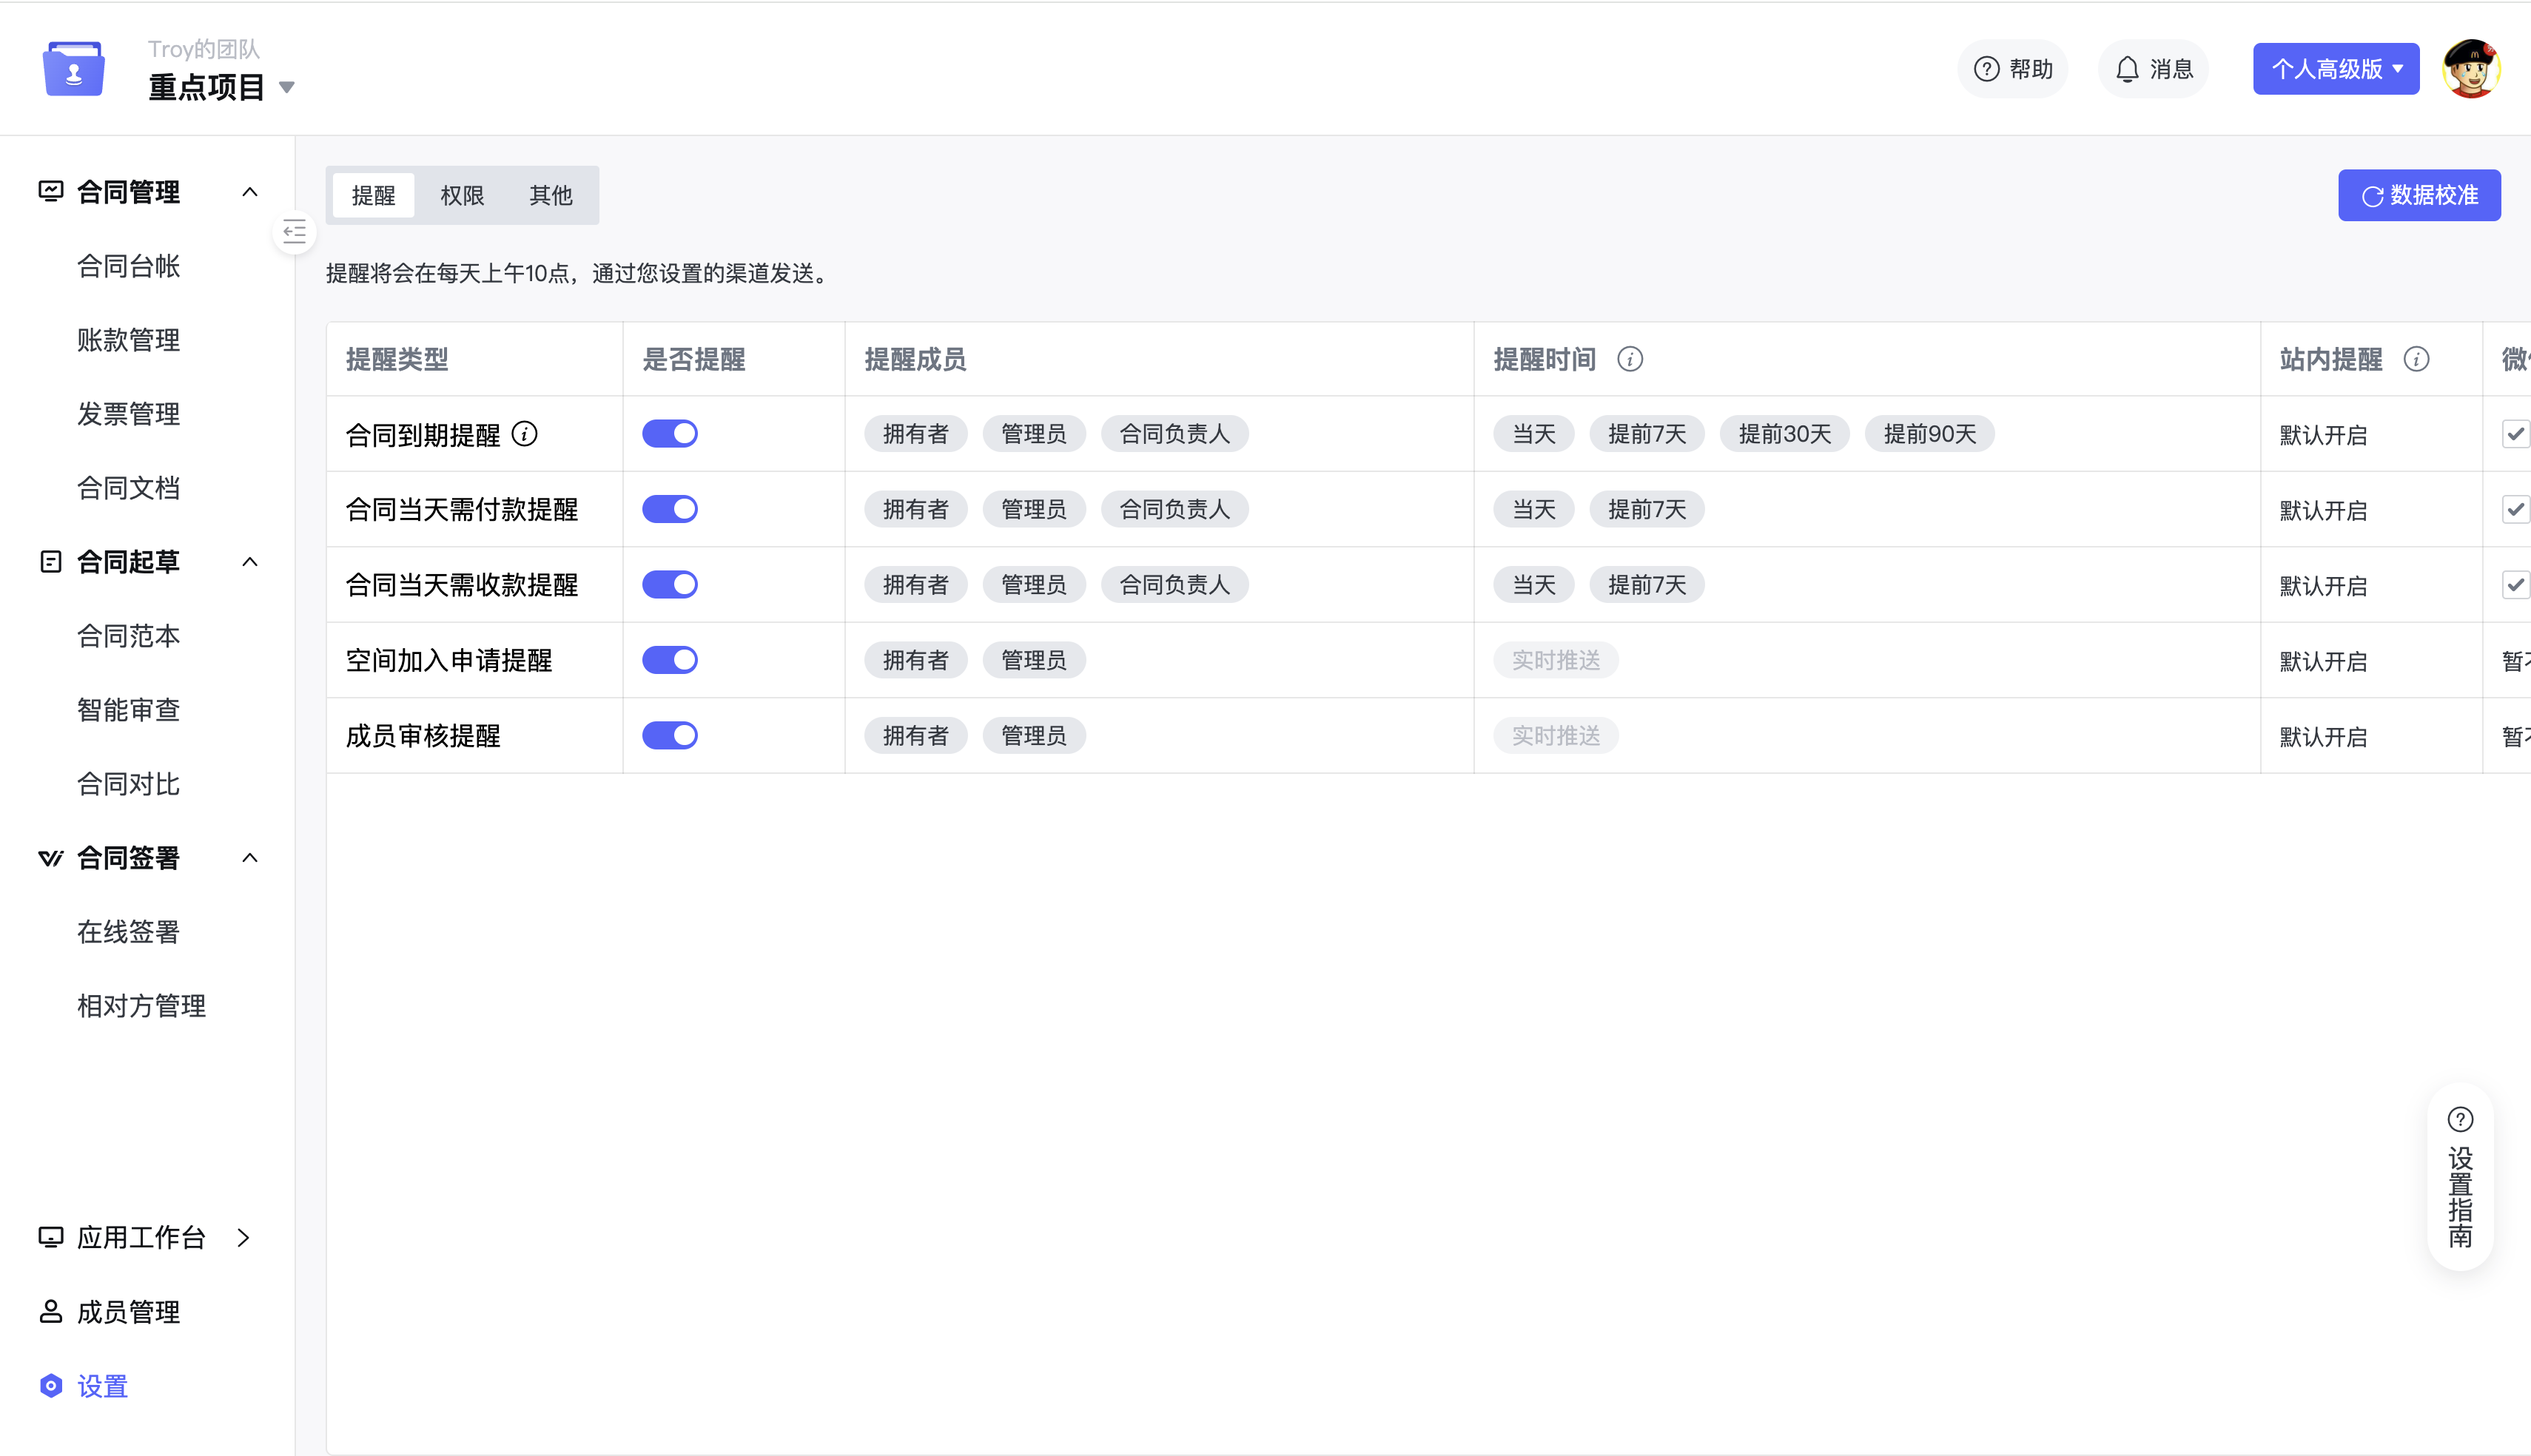
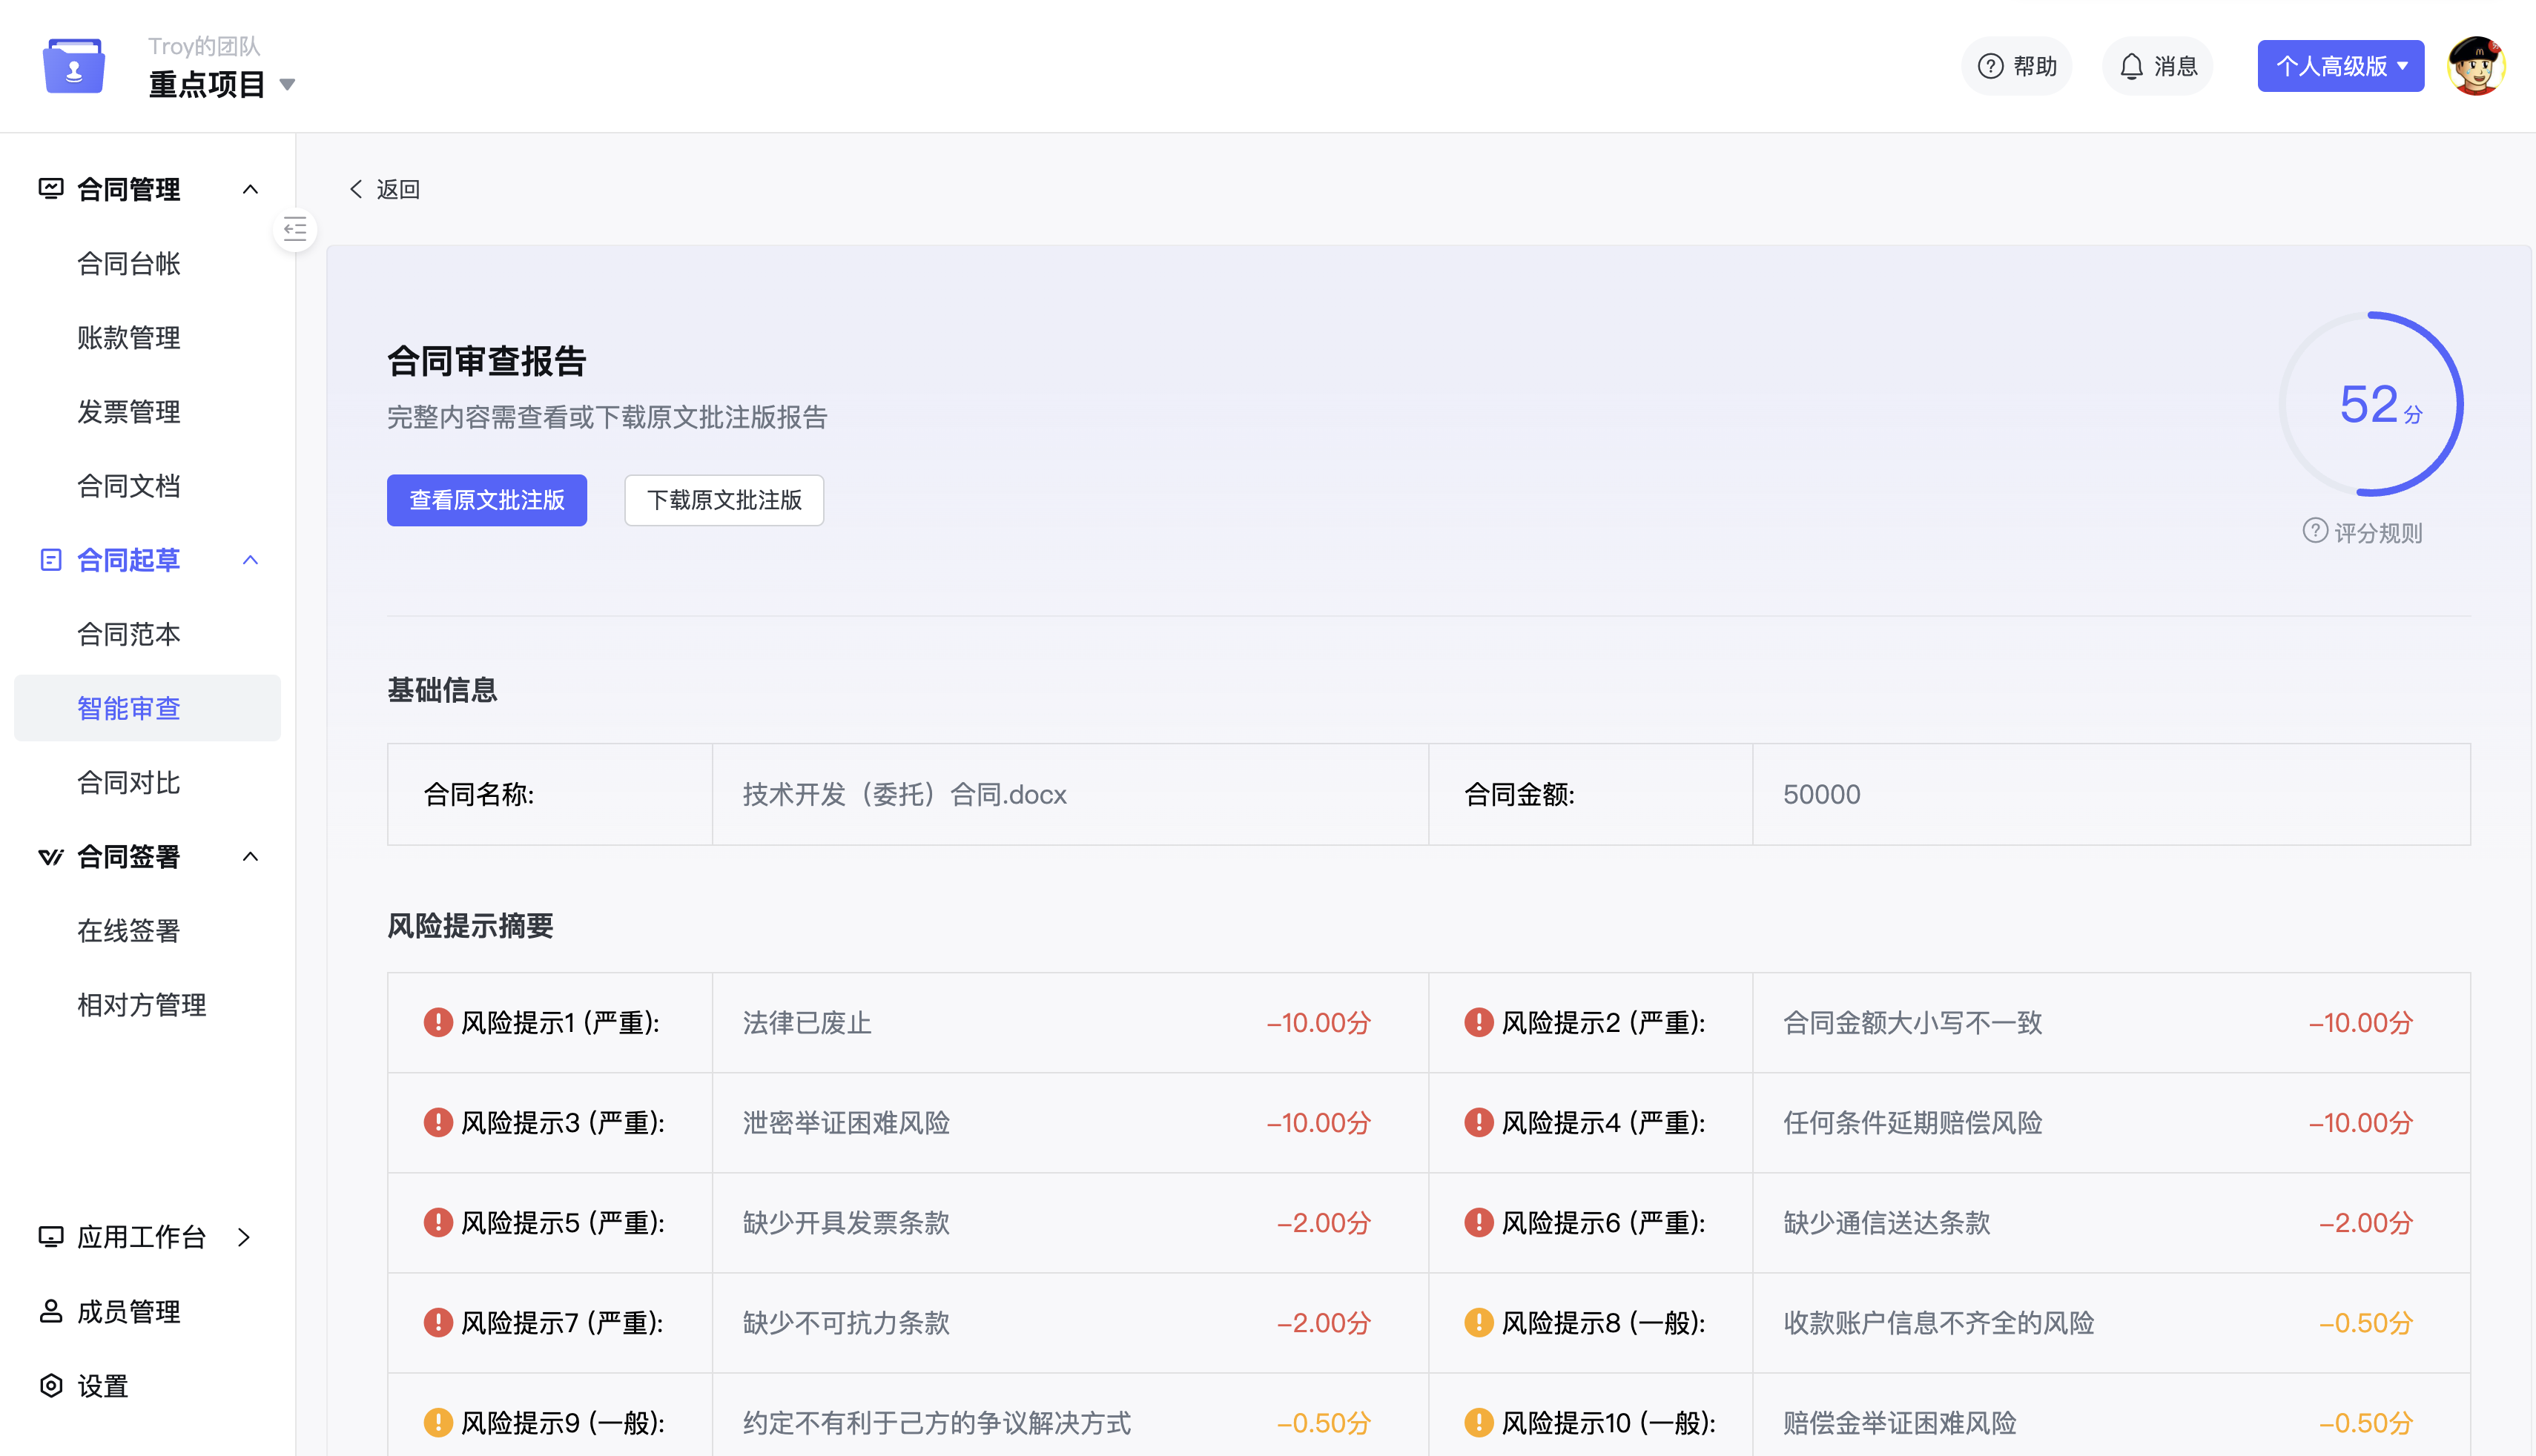
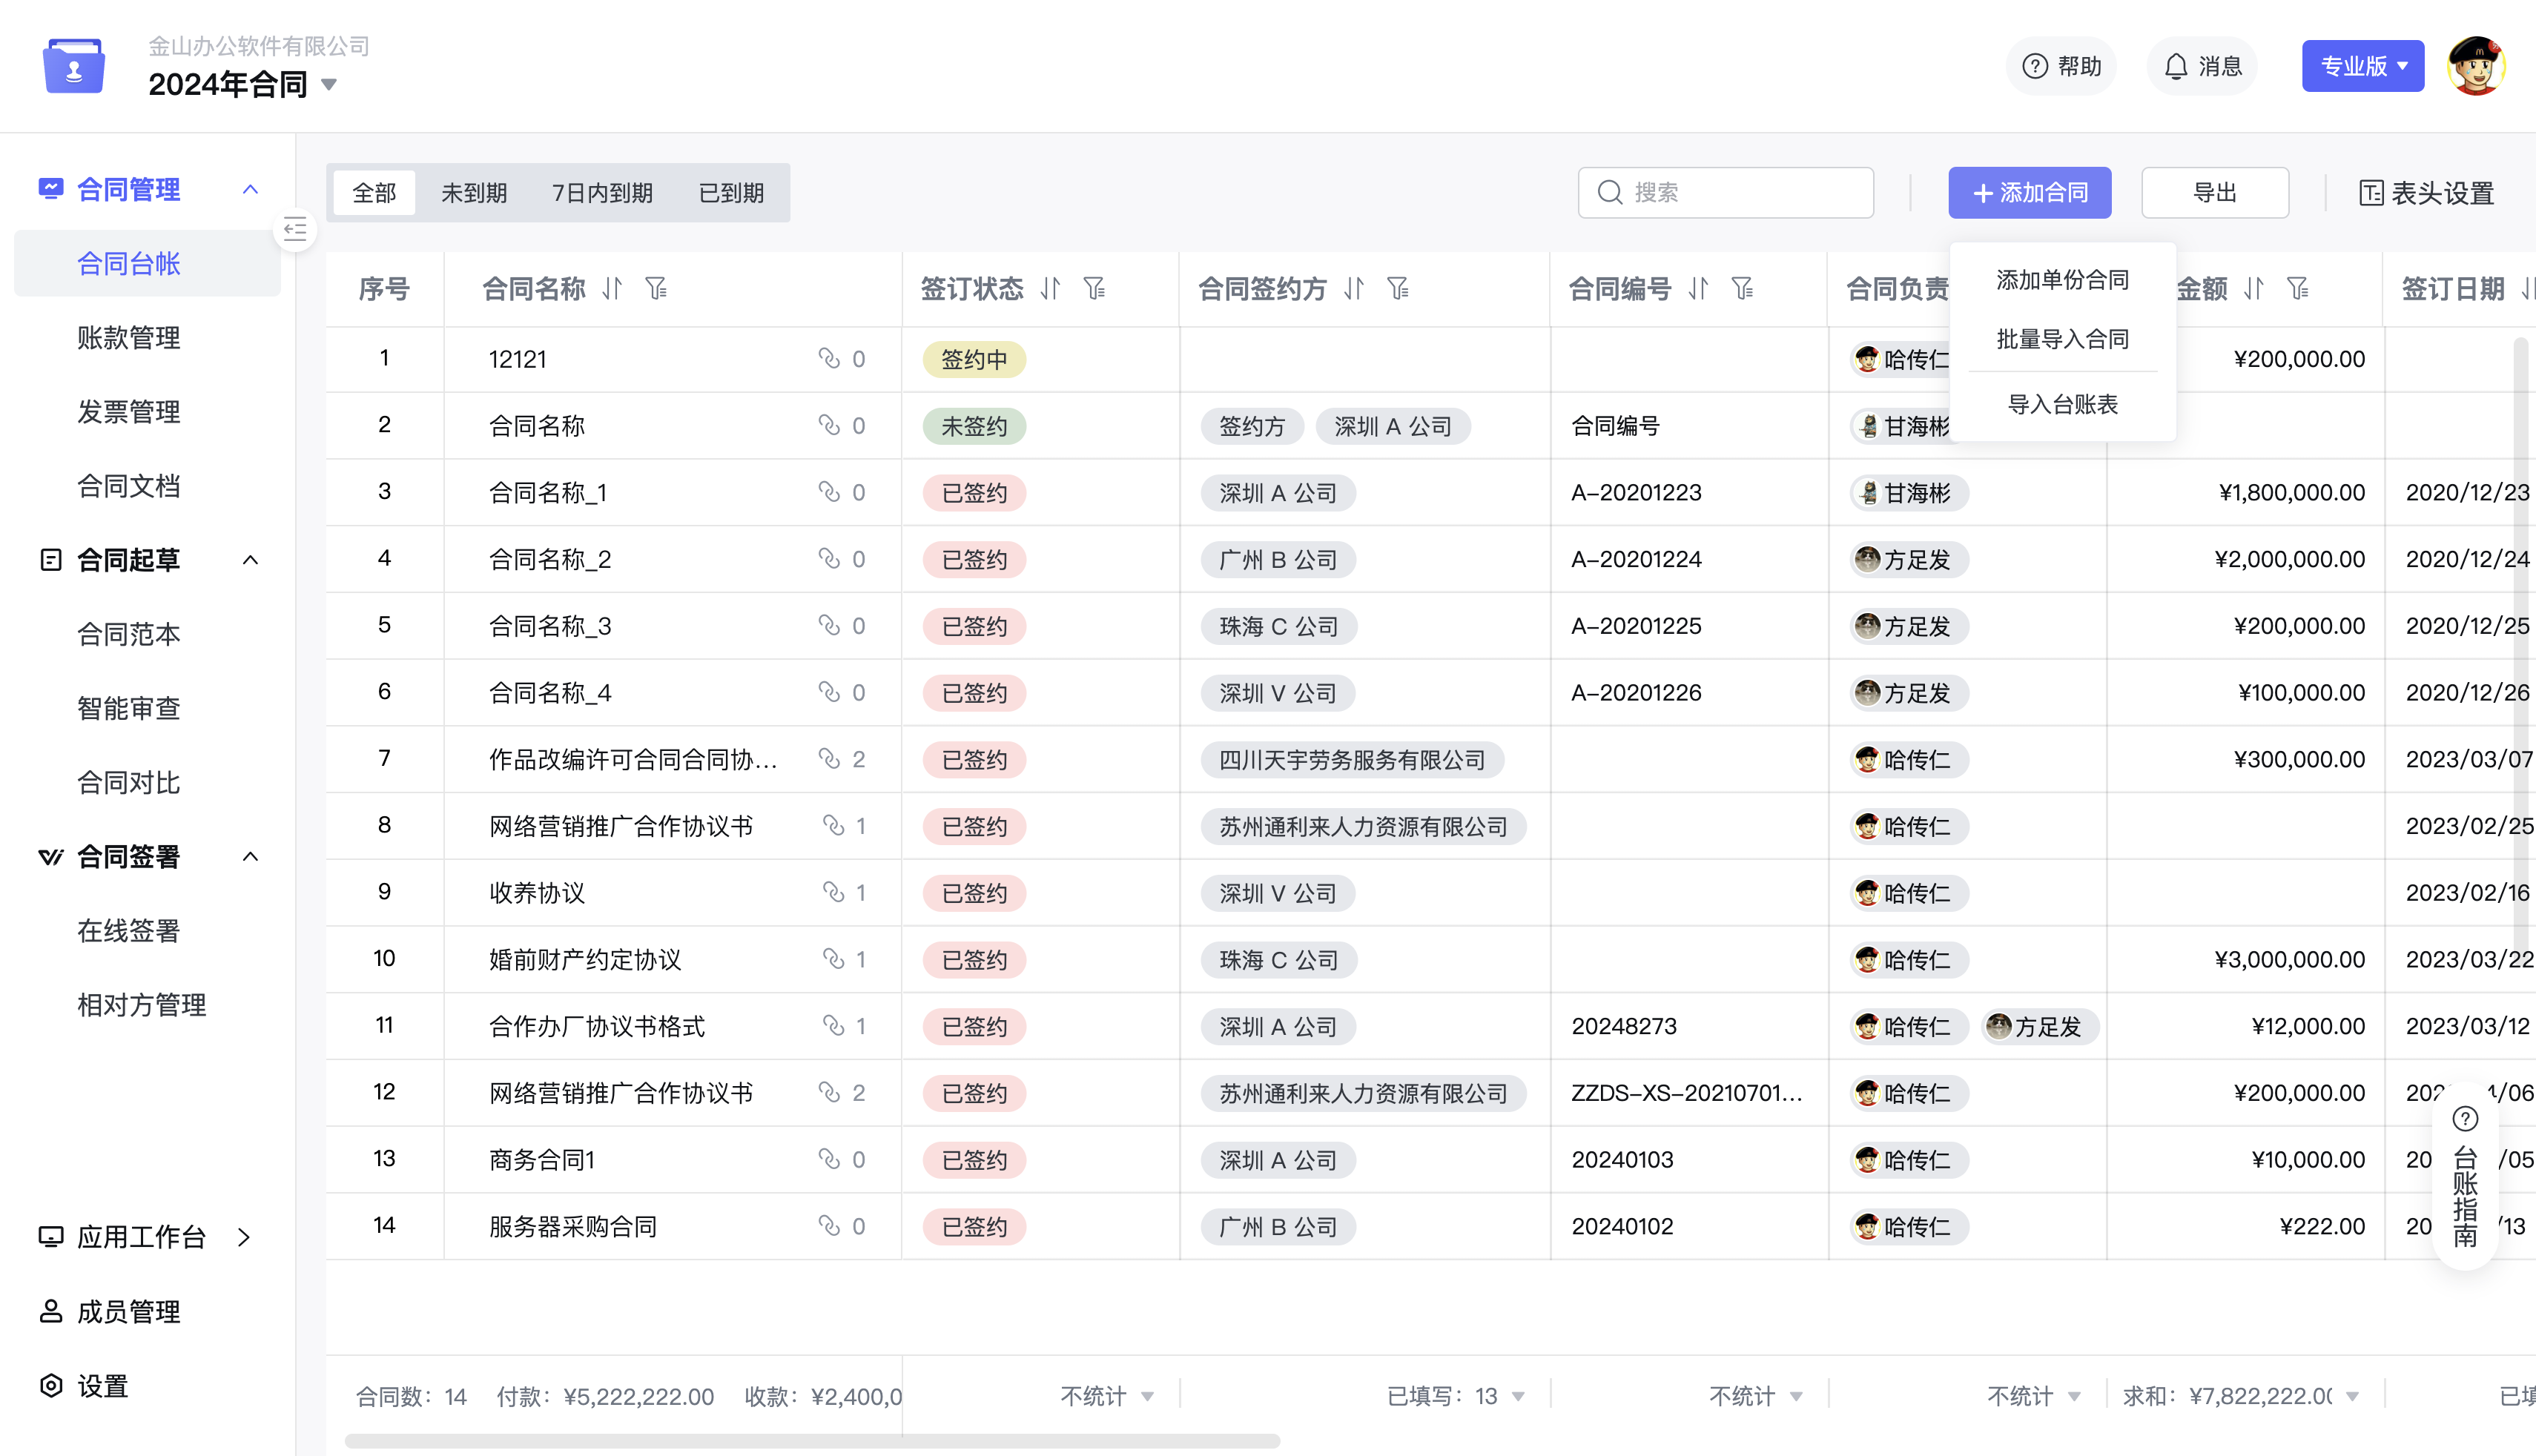

借助WPS智能文档的精细化权限机制,进销存数据按岗位申请权限,避免越权修改,保障供应链核心信息安全。

融入WPS智能文档权限申请流程,项目文档按阶段分配访问权限,协作成员即申即用,权限到期自动回收,确保过程安全。
与WPS智能文档深度融合,业财数据通过标准化权限申请实现分级审批与访问隔离,保障报表安全流转,满足合规审计要求。
依托WPS智能文档权限管控,经营分析报表可设置申请查看与编辑,防止商业信息外泄,让进销存协作更安全高效。
集成WPS智能文档组件级权限,会计凭证和财务报表仅获授权人员可访问,操作全程留痕,财税数据安全可追溯。
本地文档或网络资源上云时自动发起权限申请,避免敏感资料未授权访问,实现资料入云即受控。
协作者按需申请编辑或查看权限,审批通过后才能操作,防止误删核心数据,协作记录全程可追溯。
嵌入的设计稿、地图、视频等第三方内容可独立设置权限,需单独申请方可查看,杜绝富媒体泄密风险。
为外包顾问、兼职专家创建受限账户,在线申请获批后访问指定内容,协作结束权限自动回收。
手机端同样执行分级权限策略,设备遗失时无权限无法打开加密文档,支持远程擦除与水印保护。
医药、法律等领域通过私有化部署与项目维度权限模板,满足GMP、客户保密等严苛合规审计要求。
基于角色与组件的精细化权限申请机制,让文档上云即受保护,敏感内容仅限授权访问,协作效率与合规安全兼得。