

WPS 智能表单
基于RBAC架构实现表单填报与数据查看的细粒度授权,敏感字段自动隔离,确保采集流程符合最小权限原则与合规要求。
基于RBAC架构实现表单填报与数据查看的细粒度授权,敏感字段自动隔离,确保采集流程符合最小权限原则与合规要求。

深度集成权限中台,任务流转随组织架构自动适配,支持跨部门审批流的动态权限配置与离职自动回收,保障业务连续性。

在统一权限体系下智能处理文档,敏感内容实时识别并触发防复制、水印保护,确保AI数据调用严格遵循角色授权边界。

依托权限中台实现会议录制查看、文档共享的精准授权,支持准入白名单与端到端加密,满足金融医疗等高合规场景协作需求。

构建贯穿文档、会议、邮箱的统一RBAC权限中台,支持万人级组织架构与单元格级数据隔离,实现权限随人走、风险可闭环的安全治理。
WPS 365权限体系基于RBAC架构,提供企业级数据安全管控中台,支持文档、会议、邮箱的细粒度权限管理。通过四级角色分离、动态水印、离职自动回收等功能,解决跨部门数据隔离、敏感信息泄露、外协人员管控等痛点,满足金融、医疗、教育、制造、零售等行业等保合规要求,实现万人级组织的高效协同与数据安全。
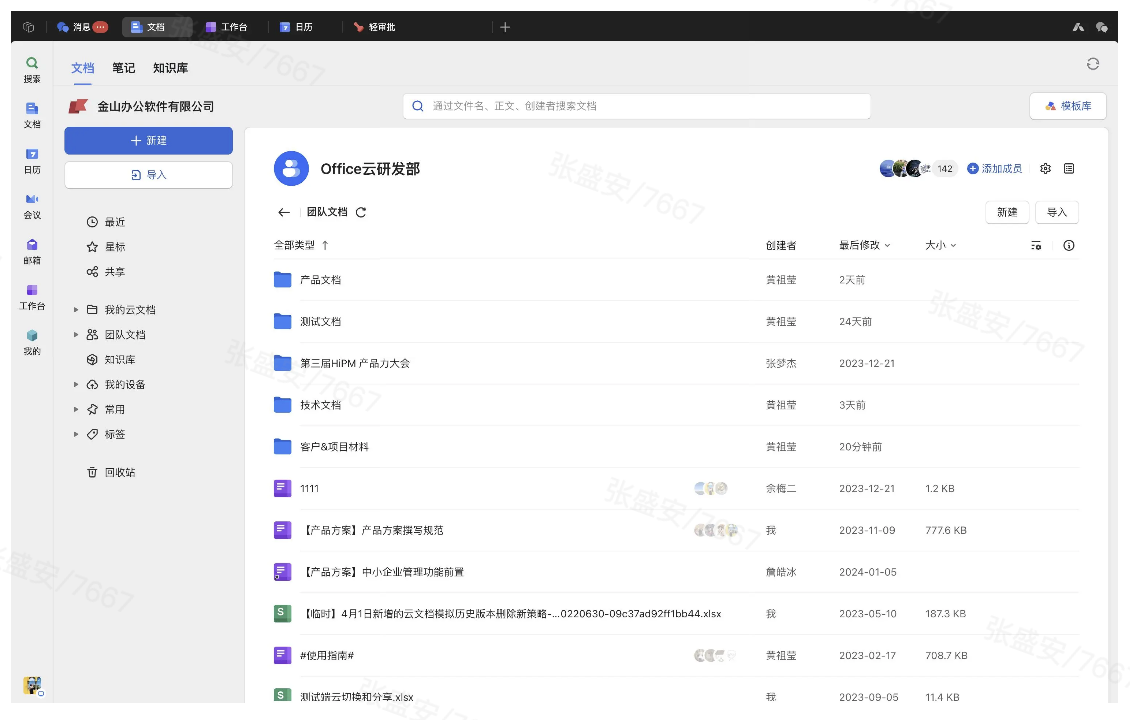
权限体系是指基于RBAC(基于角色的访问控制)构建的企业级资源管控架构,通过将访问权限与组织架构深度绑定,实现文档、会议、邮箱等资源的细粒度管理。在WPS 365中,该体系支持"集团-事业部-区域-门店"或"校-院-系-班级"等多级架构,提供从文档级到单元格级的精准控制,包括查看、编辑、下载、分享等操作的差异化授权,并随员工入离职自动继承或回收权限,确保数据安全与业务连续性。
不同套餐对权限体系的支撑深度存在显著差异。体验版仅提供基础协作权限;商业协作版支持团队空间权限管理;商业高级版新增文档安全与企业管控、AD域同步及日志审计能力;商业旗舰版则提供完整的组织管理、安全管控及开放接口,支持万人级并发下的细粒度角色控制与数据隔离。值得注意的是,WPS素材库、项目管理、合同及电子签等功能在各档位套餐中均需加价购买,部分高级权限功能需联系销售开通。
实际应用中,权限体系通过动态水印、防复制、限时访问等技术手段,结合敏感内容识别与审批流,构建起核心数据隔离区。当发生人员变动时,系统可自动完成文档所有权移交与权限冻结,配合端到端加密与操作审计,满足金融、医疗、教育等行业的等保合规要求,真正实现"最小权限原则"下的高效协同。
在集团化运营与产业链协作日益深化的当下,权限体系的价值体现在对复杂组织架构的精准映射与动态管控。以消费零售行业为例,针对"集团-大区-城市-门店"四级管理需求,权限体系能够实现经营数据按门店类型、职级角色的差异化授权,确保新品配方等核心商业机密仅在特定时段对特定店型可见,同时通过加盟商隔离空间实现直营与加盟体系的数据物理隔离,避免策略提前曝光。
制造业场景中,面对跨300家子公司的复杂架构,权限体系支持按法人主体、事业部、产线设置文档边界,针对外协供应商提供按项目周期自动生效与失效的临时权限,到期自动回收消除供应链安全隐患。医疗行业则通过"集团-院区-科室-医护"四级架构,实现电子病历按病种隔离、处方权限按职称管控,确保患者隐私数据仅在授权医护角色间流转,满足《个人信息保护法》与医疗等保合规要求。
这种基于RBAC的多级权限体系,不仅通过部门级数据隔离解决了跨组织协作中的横向泄露风险,更通过离职自动回收、权限继承移交等机制,实现人员变动时的业务连续性保障。相比传统粗放式管理,该体系在保障6万人级大规模协同效率的同时,真正实现"数据不出域、权限不越界"的安全管控目标,成为金融、政务、教育等高合规要求行业数字化转型的基础设施。
权限体系的核心价值在于打破传统办公应用间的权限孤岛,构建贯穿文档、会议、邮箱的统一RBAC中台。WPS 365通过组织架构驱动的权限中台,实现"一站式文档创作与编辑"、"智能视频会议"、"企业智能邮箱"三大核心模块的权限策略互通——当员工在文档中被移除编辑权限时,其对应的会议录制查看权与邮件外发审批权同步失效,避免因系统割裂导致的权限逻辑漏洞。该中台支持AD域同步与API深度集成,企业可将现有HR系统的入离职事件自动映射为权限回收指令,确保人员变动时的权限一致性。
针对信创替代与合规要求,权限中台完整适配国产芯片与操作系统环境,提供从文档单元格到会议录制的分级水印、防截屏、操作审计等能力。通过开放平台的权限管理API,开发者可在自有业务系统中嵌入WPS的细粒度权限控制能力,实现"最小权限原则"在ERP、CRM等第三方应用中的延伸。这种端到端的权限治理不仅满足等保三级对访问控制、安全审计的严格要求,更通过权限模板与继承机制,让万人级企业的权限配置效率提升10倍以上,真正实现安全与效率的平衡。
权限体系的先进性不仅体现在静态的层级架构,更在于其动态感知与智能响应能力。WPS 365集成AI内容识别引擎,可实时扫描文档、邮件及会议内容中的敏感信息(如商业机密、患者病历、学生隐私),并自动触发分级权限加某策某略——对识别为高风险的数据自动启用防复制、防截屏、动态水印保护,对敏感邮件外发启动多级审批流,对涉密会议强制开启准入白名单与端到端加密。这种"内容感知型"权限管控,突破了传统基于目录的粗放管理,实现数据安全防护从"人找策略"到"策略找人"的精准滴灌。
面对项目制协作与跨组织流动的高频场景,权限体系支持全生命周期的动态调整与自动回收。外部协作者可通过限时链接加入特定文档或会议,权限随项目周期自动生效与失效,合作结束后访问资格自动清零;员工入离职或岗位变动时,系统基于组织架构变更实时继承新业务权限并冻结旧权限,核心资产一键移交至接任者或归档库。结合细粒度操作审计(精确到单元格编辑、会议录制下载、邮件转发行为)与可视化溯源水印,企业可构建完整的数据流转证据链,满足金融、医疗、教育行业对行为审计与合规举证的严苛要求,真正实现"权限随人走、风险可闭环、泄密可溯源"的治理目标。
8000+门店面临加盟直营数据混用、新品配方权限失控、离职员工带客资。通过“总部-大区-城市-门店”四级权限,实现配方按店型授权、定时解禁,加盟商隔离,自动回收离职权限。
3万师生学生成绩泄露、科研资料被非法拷贝。建立校-院-系三级权限,学生档案按班级隔离,科研按项目组授权,考试题库仅任课教师可编辑,并启用水印与审计。
6万员工、300余家子公司工艺配方泄露、外协权限失控。通过集团-事业部-工厂权限架构,核心文档按产线隔离,外协权限按项目周期自动回收,全操作留痕。
权限体系是基于RBAC(基于角色的访问控制)构建的企业级资源管控架构,通过将访问权限与组织架构深度绑定,实现文档、会议、邮箱等资源的细粒度管理。该体系支持"集团-事业部-区域"等多级架构,提供从文档级到单元格级的精准控制,并随员工入离职自动继承或回收权限。结合AI内容识别、动态水印、操作审计等技术,实现"最小权限原则"下的高效协同,满足金融、医疗、教育等行业等保合规要求,保障数据安全与业务连续性。

好业财是面向小微企业的业财一体化管理工具,覆盖进销存、财务、资金等环节,与WPS 365集成后可实现业务数据在文档中的安全流转与权限管控。




WPS 进销存提供采购、销售、库存全流程管理,与WPS 365权限体系深度打通,支持按门店、角色设定数据查看范围,确保经营数据安全隔离。

好生意是智能营销型进销存系统,支持手机端开单、客户分析,集成WPS 365后可实现营销文档的权限管控,保障客户信息与销售策略安全。
好业财是面向小微企业的业财一体化管理工具,覆盖进销存、财务、资金等环节,与WPS 365集成后可实现业务数据在文档中的安全流转与权限管控。

好会计是智能云财务软件,支持发票、报税、报表自动生成,接入WPS 365生态后,可确保财务文档按角色授权,满足企业合规审计要求。
好生意是智能营销型进销存系统,支持手机端开单、客户分析,集成WPS 365后可实现营销文档的权限管控,保障客户信息与销售策略安全。

WPS 合同管理提供合同起草、审批、签署、归档全生命周期服务,与WPS 365权限体系无缝衔接,可按部门、角色限制合同查看与下载,防泄密。




WPS 项目管理支持任务分解、甘特图、进度跟踪,与WPS 365权限中心联动,实现项目文档按角色授权,临时协作者权限到期自动回收,保障项目数据安全。
WPS 进销存提供采购、销售、库存全流程管理,与WPS 365权限体系深度打通,支持按门店、角色设定数据查看范围,确保经营数据安全隔离。
支持单元格级权限与动态水印,防复制/防下载,敏感内容自动加密,离职一键回收资产。
四级角色权限分离,录制分级管控,限时嘉宾权限,会中操作按角色授权,杜绝越权泄露。
组织架构驱动邮箱开通回收,外发审批与敏感词拦截,共享邮箱责任到人,历史邮件权限继承。
外部协作者限时权限自动回收,结合沙箱环境与动态水印,合作结束后访问资格即时清零。
基于组织架构实时同步,新权限即时继承,旧权限自动冻结,核心文档/邮件/会议资源强制移交。
全行为操作审计留痕,异常行为实时预警,水印可溯源泄密者,满足等保三级与金融医疗合规要求。
基于RBAC架构,打通文档、会议、邮箱的统一权限治理,支持多级组织动态授权、AI内容感知与自动回收,满足等保合规,让万人协作既高效又安全。