

WPS 智能表格
涉密财务报表在线协同,细粒度权限管控与版本合并全程留痕,杜绝传统U盘拷贝导致的泄密风险。
涉密财务报表在线协同,细粒度权限管控与版本合并全程留痕,杜绝传统U盘拷贝导致的泄密风险。

支持PDF/OFD全格式深度兼容,涉密公文在线定密审批,叠加隐写溯源水印,确保跨平台安全流转与归档。

构建涉密载体全生命周期闭环,私有化部署实现信创适配与数据本地留存,三员分权,全量日志可审计溯源。

私有化AI辅助涉密公文写作与智能排版,自动生成本地会议纪要,敏感信息智能脱敏,内置保密制度合规问答。

涉密设备外出与U盘等物理介质全流程线上审批登记,实时追踪责任人轨迹,实现“一物一码”闭环管理。
综合行政部推动涉密载体管理规范落地,需构建从制作、流转到销毁的全生命周期闭环。WPS 365基于信创全栈适配与私有化部署,提供涉密文档在线编辑、定密标密、分级分域权限、操作日志审计、隐写溯源水印及涉密会议协同能力,实现X86与信创双平台兼容,支持U盘光盘等物理介质线上登记追踪,确保涉密数据本地留存不出域,满足等保三级与保密审查要求,助力政企合规无忧。
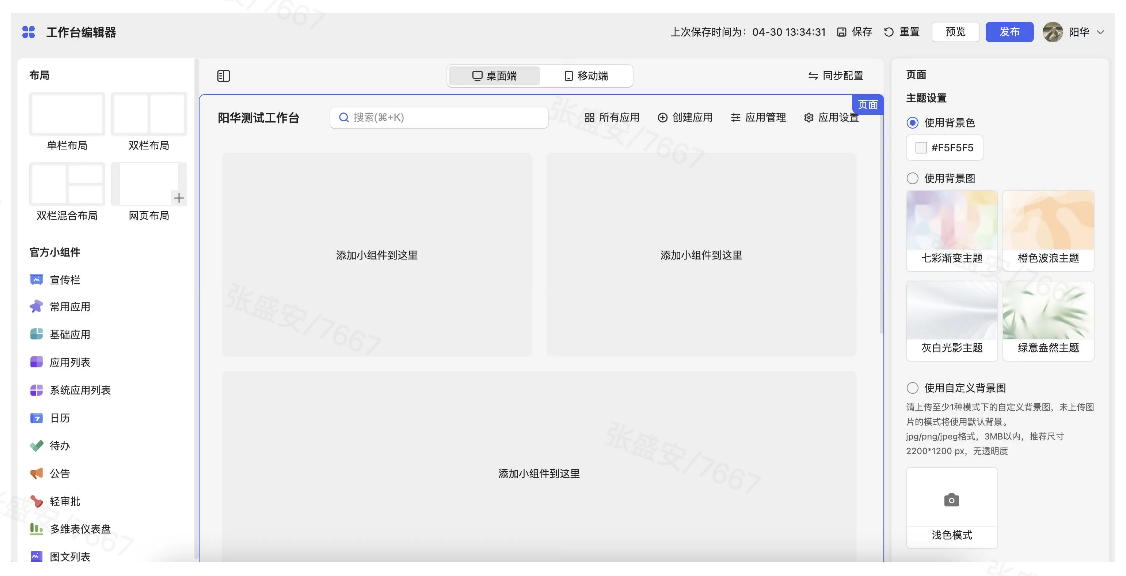
综合行政部推动涉密载体管理规范落地,需依托数字化平台构建从制作、流转到销毁的全生命周期闭环。WPS 365商业高级版与商业旗舰版均提供文档安全与日志审计能力:商业高级版定价399元/人/年,含Windows或Linux版WPS Office授权二选一、365GB/人存储及AD域同步;商业旗舰版599元/人/年,则同时提供Windows与Linux双授权、2TB/人可自定义存储及完整安全管控、开放接口。涉密单位通常需联系销售开通私有化部署,实现信创全栈适配与数据本地留存;而WPS素材库、项目管理、合同及电子签在各档套餐中均需加价购买。
执行层面,单位应按行政建制创建部门团队,绑定保密责任主体,并遵循最小授权原则分设保密员与审计员,严格分离文档操作与审批权限。涉密文档清理须经双重审批后粉碎删除,二级回收站由保密办定期清理;保密责任人应定期查看存储容量并导出完整操作日志,确保访问、编辑、外发全程留痕。PC客户端宜选择本地隔离编辑模式,信创专用版本默认禁用VBA脚本,严防代码入侵与互联网传输风险。
某省级政府机关综合行政部通过统一涉密文档中心,实现了在线定密审批、流转轨迹实时记录及介质线上追踪,结合水印与操作日志审计,顺利完成涉密载体数字化闭环管理。该案例表明,匹配适用套餐并细化权限与审计策略,可将涉密载体管理规范转化为可执行、可追踪的日常操作。
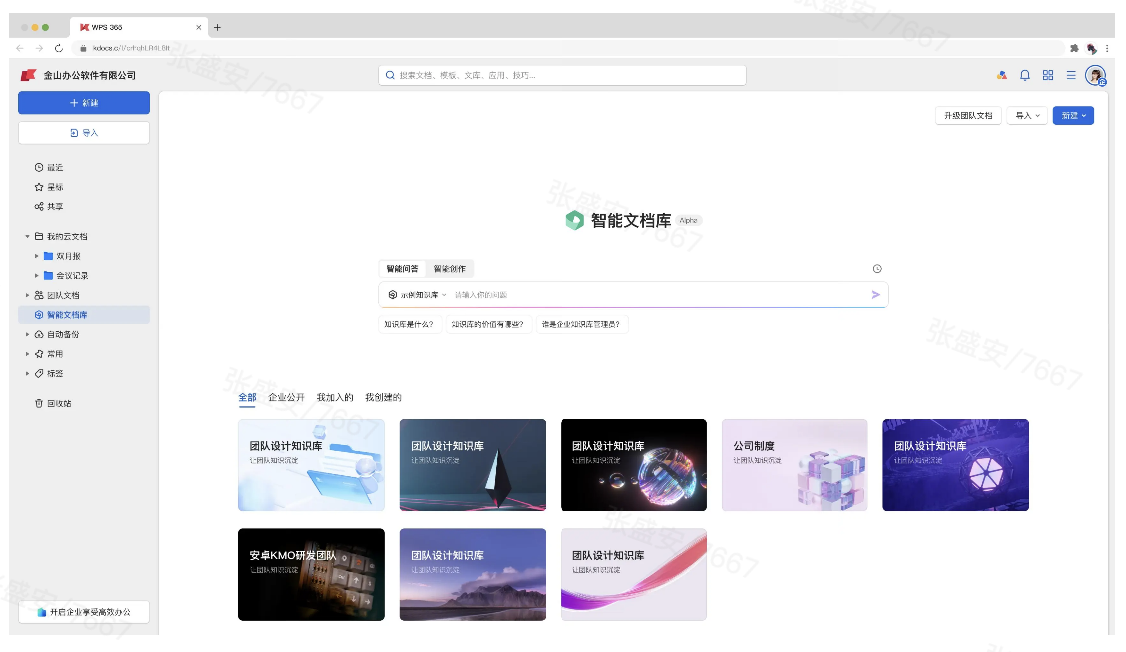
综合行政部落实涉密载体管理规范,必须穿透“文档创作—会议协同—介质归档”三大高频场景,构建端到端闭环。WPS 365在文档侧提供文字、表格、演示、PDF、OFD全格式深度兼容,确保涉密公文、人事档案跨平台打开无乱码;私有化环境下的AI写作、润色与智能排版,可在不触网前提下提升行政办文效率。多人实时协同配合细粒度权限控制,使涉密财务报表在部门团队内安全流转,版本自动合并且全程留痕,杜绝传统U盘拷贝导致的版本冲突与泄密风险。
在会议场景,WPS会议采用端到端加密与分布式音视频架构,支持私有化部署下稳定高清并发;AI自动纪要本地生成,会后纪要文件直接归入涉密文档中心,避免录音笔、纸质笔记等载体流失。会中实时协同编辑与屏幕共享权限可控,主持人可锁定会议、移除非授权人员,确保涉密决策传达安全有序。
面向不同行业,政法机关可通过跨网安全交换与阅后即焚实现案件卷宗在线阅卷,科研院所借助智能表单管理涉密设备外出审批,医疗机构依托敏感信息AI脱敏完成跨科室会诊。某市人民院部署后,实现卷宗在线批注留痕与外介质拷贝实时监控;某航某科某研院所则通过定密分级与外出携带追踪,全面规范科研涉密载体。行政部只需按业务场景启用对应功能模块,即可将保密制度转化为可执行、可审计的日常操作。
综合行政部推动涉密载体管理规范落地,必须以全栈信创适配为根基。WPS 365深度支持鲲鹏、海光等国产CPU,兼容某河某某麟某、统信UOS操作系统及某梦某等国产数据库,通过等保三级与ISO27001认证,依托私有化部署实现涉密数据本地留存、不出域,彻底消除境外架构不可控风险。单位入驻平台时,须由保密管理员在后台完整登记单位全称、保密责任人、联系信息及行业规模,构建系统管理员、保密员与审计员三员分立架构,实现主体责任明确与权限最小化管控。
在载体全生命周期运维中,保密责任人应定期通过安全中心审视各部门涉密云存储分布,按季度归档超期非涉密版本以释放空间;载体销毁环节须走线上审批并固定电子证据链,确保粉碎、消磁等处理结果可复核。针对医疗与科研场景,系统支持敏感信息AI识别与自动脱敏,跨部门协作启用阅后即焚及外链最小权限,U盘、光盘等物理介质领用与拷贝行为线上登记追踪,阻断个人私自存储与违规外联。
审计溯源是合规闭环的核心。平台对文档访问、下载、编辑、外发、打印等操作进行全量日志存证,并叠加隐写溯源水印,实现泄密事件精准追责。某三甲医院综合行政部引入后,建立涉密医疗文档中心,完成病历与科研数据定密分级、跨科室安全协作及外设使用实时监控,结合全链路水印与日志审计,将涉密载体管理规范转化为可量化、可验证的常态化合规动作,顺利通过保密专项检查。
综合行政部推动涉密载体管理规范落地,须把住“人”与“介质”两道行为关口。在终端准入层面,所有信创及非信创办公终端须统一部署WPS 365专用客户端,强制启用本地隔离或受控协作编辑模式,确保涉密文档编辑存储不经过互联网链路;信创专用版本默认全面禁用VBA与宏脚本环境,仅开放基础编辑权限,严防恶意代码突破保密边界。账号体系须严格遵循最小知悉原则,按行政建制创建部门团队并绑定岗位人员,绝密级文档仅限定密责任人及经办人可见,新入职、转岗人员须经保密员审批后方可匹配相应密级权限。
针对U盘、光盘、移动硬盘等物理介质,平台提供领用、归还、拷贝、销毁的全流程线上登记与轨迹追踪。外接介质插入终端即触发注册审批,拷贝行为实时留痕并叠加隐写溯源水印,杜绝个人私自存储与违规外联。科研人员外出携带涉密设备、政法人员跨部门协查调阅,须通过智能表单完成线上审批,系统实时记录设备序列号与责任人轨迹,实现“一物一码、一人一档”的闭环管理。
在人员异动环节,保密管理员须在后台执行离职一键回收,同步冻结账号并清理本地缓存;保密办按季度对二级回收站执行双重审批后的彻底粉碎删除,并归档超期非涉密版本。平台内置基于RAG的保密制度智能问答,辅助行政部开展常态化合规培训。涉密单位批量采购可依据信创产品目录与保密资格级别申请综合评估优惠,降低全栈适配成本,推动规范从制度条文转化为可量化、可考核的日常动作。
针对涉密文件分散、纸质登记易遗漏、U盘借用难追溯等痛点,建立统一涉密文档中心,实现在线定密审批、流转实时记录与介质线上追踪,结合水印与操作日志审计,完成全生命周期闭环管理。
解决案件卷宗分散存储、光盘硬盘领用混乱、跨部门调阅低效问题,构建统一涉密卷宗管理中心,在线安全阅览、外介质领用线上审批、拷贝行为实时监控,全程操作存证。
打通诊疗与办公系统,建立涉密医疗文档中心,实现文件定密分级、跨科室在线安全协作、外设使用实时监控,结合水印与操作日志,全面落实涉密载体规范管理。
综合行政部应以全栈信创适配为根基,通过WPS 365私有化部署实现数据本地留存。按行政建制创建部门团队,落实保密责任人登记与三员分立,遵循最小授权原则分离操作与审批权限。覆盖文档创作、会议协同及物理介质管理,启用本地隔离编辑、禁用VBA,对文档访问、外发、打印全量日志存证并叠加隐写水印。涉密文档销毁须经双重审批后粉碎删除,定期清理二级回收站与归档非涉密版本。结合线上定密、介质追踪与智能脱敏,将制度转化为可量化、可审计的日常合规动作。

WPS 合同管理实现合同起草、审批、电子签署、履约跟踪的全流程数字化,支持与 WPS 365 文档中心无缝对接,合同文件在线协同编辑与安全管控,降低法律风险,提升合同流转效率。




WPS 进销存为小微企业提供采购、销售、库存、资金一体化管理,实时同步数据,支持多人协同与移动办公,与 WPS 表格深度集成,助力精细核算与高效运营。

好生意是面向小微商贸企业的智慧生意管理平台,集成进销存、客户经营、营销推广等功能,移动化操作便捷,可与 WPS 365 生态打通,实现业务数据在线协作与分析。
WPS 合同管理实现合同起草、审批、电子签署、履约跟踪的全流程数字化,支持与 WPS 365 文档中心无缝对接,合同文件在线协同编辑与安全管控,降低法律风险,提升合同流转效率。

WPS 项目管理覆盖项目计划、任务分解、进度追踪、团队协同等场景,甘特图与看板视某灵某活切换,与 WPS 文档、日历深度融合,帮助团队按时按质交付项目。
WPS 进销存为小微企业提供采购、销售、库存、资金一体化管理,实时同步数据,支持多人协同与移动办公,与 WPS 表格深度集成,助力精细核算与高效运营。

好业财是面向成长型企业的业财一体化云应用,连接业务与财务数据,支持智能记账、发票管理、报表分析,可与 WPS 365 协同实现业务文档与财务数据的无缝流转。




好会计是智能云财务软件,专为小微企业设计,支持智能记账、税负测算、报表生成,票据多端采集,助力财务人员提效,可便捷嵌入 WPS 365 办公流程。
好生意是面向小微商贸企业的智慧生意管理平台,集成进销存、客户经营、营销推广等功能,移动化操作便捷,可与 WPS 365 生态打通,实现业务数据在线协作与分析。
深度支持国产CPU、操作系统与数据库,通过等保三级认证,私有化部署确保数据不出域。
在线定密审批、版本协同留痕,双重审批粉碎删除,全程可追溯审计。
端到端加密音视频,AI纪要本地生成归档,主持人强管控防泄密。
物理介质领用、拷贝线上登记,隐写溯源水印精准追责阻断违规外联。
访问、编辑、外发操作全量存证,叠加水印实现泄密精准溯源。
分设保密与审计岗,最小授权,离职一键回收权限并清理缓存。
基于信创全栈适配与私有化部署,实现涉密文档从制作、流转到销毁的闭环管控,满足等保合规与安全审计。