
WPS 会议
支持高清视频会议与决策留痕,会议纪要与审批流程自动关联,确保跨部门决策权责清晰、全程可追溯。
支持高清视频会议与决策留痕,会议纪要与审批流程自动关联,确保跨部门决策权责清晰、全程可追溯。

支持合同与制度文件的安全审阅及电子签批,文档修改与批注痕迹全留存,为责任界定提供数字化依据。

智能抽取合同条款与制度规范中的责任主体,自动结构化关键信息,助力企业快速厘清跨部门权责边界。
企业级数字员工底座,通过TrustHub分级权限与全链路审计,实现人机决策隔离、任务执行透明及责任闭环管理。

企业邮件权限分级管控,敏感指令传输加密且留痕,确保跨部门协作中指令传达、确认及审批责任清晰可溯。
WPS Comate聚焦企业AI应用中的责任边界划分难题,解决人机决策权限交叉、数据访问错配、任务执行黑盒化及跨部门权责不清等常见问题。通过TrustHub分级权限管控、DataHub业务口径隔离、APIHub权限矩阵及Skill三层生态隔离,实现事前岗位级权限预置、事中敏感操作人工审批、事后全链路审计追溯。已在建筑、医疗、制造及集团管控等场景落地,生成带法规出处的责任边界报告,缩短纠纷处理周期。
在WPS 365商业旗舰版等支持规模化AI应用的办公底座之上,企业引入Comate等智能协作能力时,责任边界划分不清已成为制约AI深度应用的共性难题。首要痛点是人机决策权限交叉:当数字员工参与核心决策时,关键操作缺乏分级审批,高风险指令容易未经人工确认即自动执行,造成AI越权决策。其次,数据访问与岗位职责错配,AI调用业务系统数据时若未按岗位角色设定细粒度权限,便会触及职责范围外的敏感信息。第三,任务执行黑盒化与监督缺位,多步骤自动化任务中过程不透明,敏感发送或修改动作缺少关键节点的人工拦截,内容未经审核直接输出,导致责任难以追溯。第四,技能生态边界混淆,企业认证技能与社区技能未作安全分级,API调用范围缺乏声明,越权操作与输出质量责任主体不明。
在工程、医疗、制造及集团管控等复杂组织中,跨部门权责交叉、制度文件分散与系统割裂进一步加剧了界定难度,总包与分包、临床与医技、总部与子公司间常因依据不足而相互推诿。此外,平台与用户间的责任界面也需厘清:平台负责基础设施、传输加密及服务可用性保障,用户须承担账号权限管理、输入内容合规及本地环境配置等义务;因用户配置错误或违规输入导致的损失主要由用户自行承担。为应对上述问题,Comate依托TrustHub实现分级权限管控与操作全链路审计,日常任务通过本地与云端双引擎隔离隐私边界,Skill市场则以官方、企业、社区三层生态隔离明确各主体责任,使自动执行、人工审批与数据访问均有清晰边界。
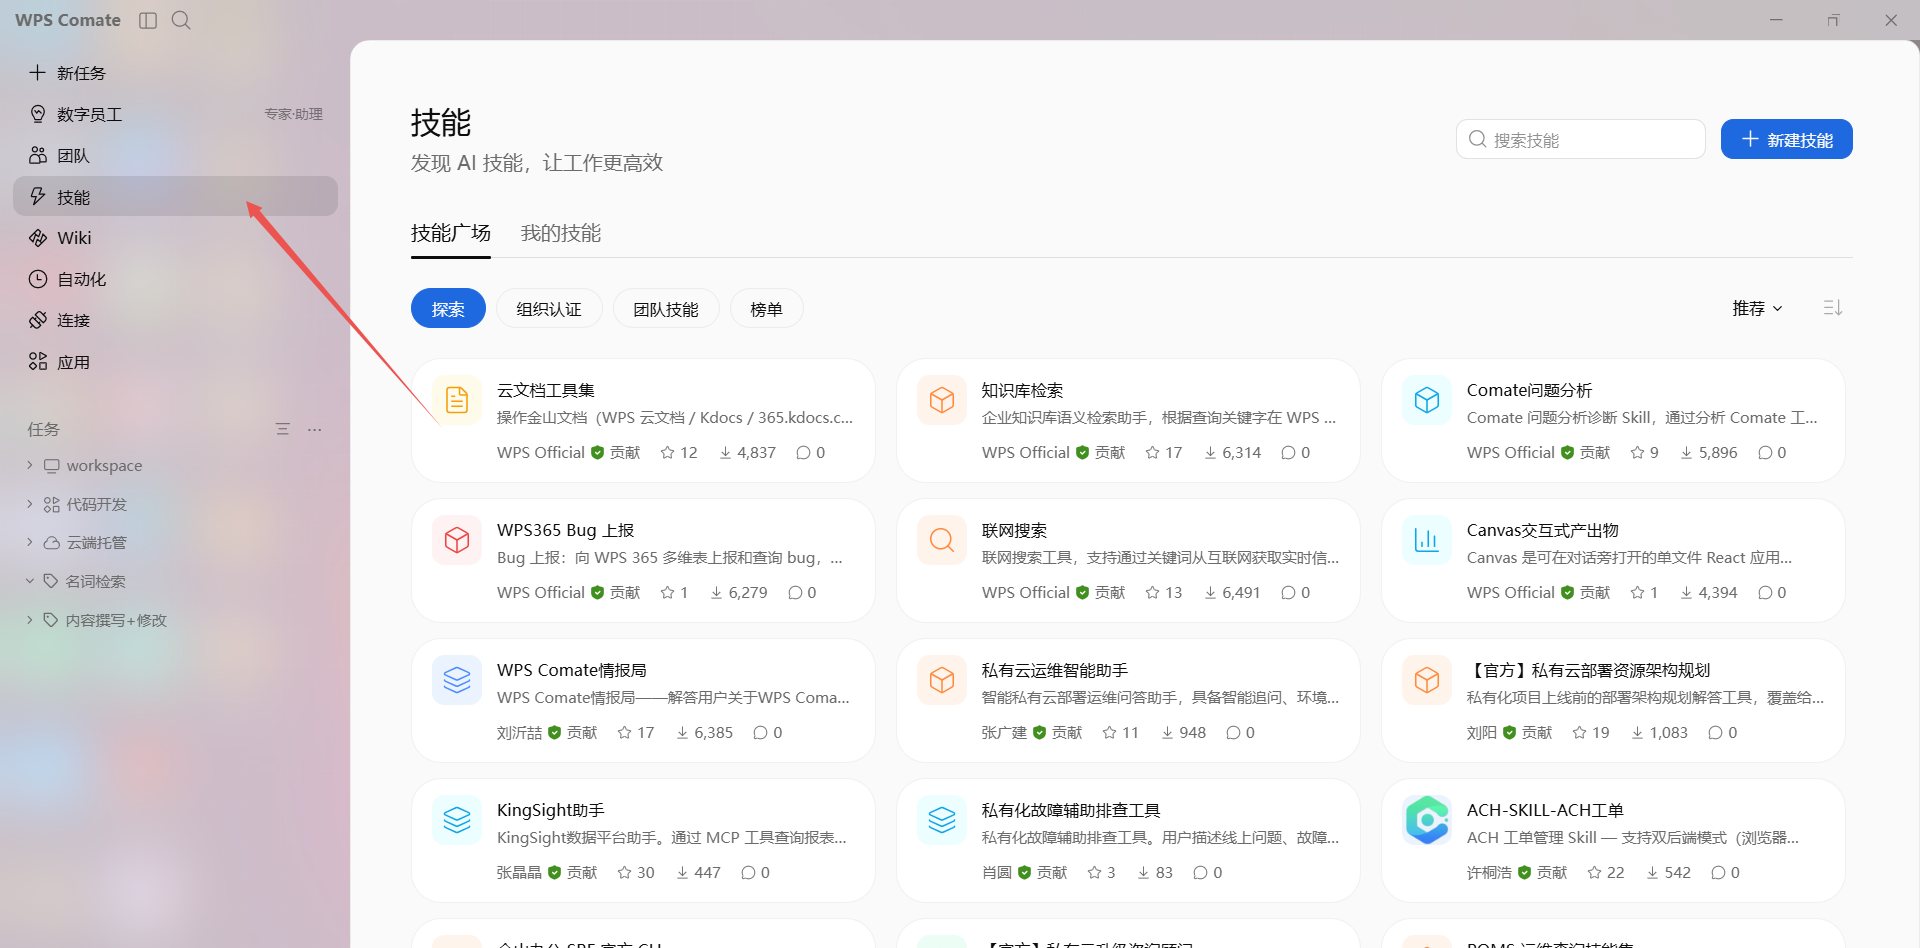
事前阶段,Comate依托TrustHub建立岗位级权限预置体系,按角色设定细粒度数据访问范围,确保数字员工仅能触及职责边界内的业务系统;技能市场通过官方、企业、社区三层生态隔离,支持组织认证技能按岗位预装,未认证技能限制在特定范围使用,从源头阻断越权调用。日常任务模块采用本地与云端双引擎架构,将隐私敏感文件限定在本地不出端,企业数据查询严格隔离在云端域,实现个人隐私与企业数据边界的物理区隔。
事中阶段,系统在关键操作节点嵌入人工审批与透明监督机制。专家数字员工承接核心决策时,高风险操作强制触发人工确认,多步骤任务在右侧工作区实时展示执行过程与中间结果,支持敏感动作二次确认与关键节点人工纠偏,确保人类保留最终决策权。DataHub同步进行业务口径校验,防止AI跨边界解读数据;APIHub严格遵循预设权限矩阵调用业务系统,保证端到端操作均在授权范围内。
事后阶段,平台完整记录AI推理过程、数据调用与操作行为,形成全链路审计日志。针对建筑施工总包与分包的责任真空、三甲医院临床与医技的诊疗权责交叉、集团企业母子公司制度冲突等复杂场景,系统自动匹配合同条款或核心制度,生成带法规出处与数据依据的责任边界报告,实现事故定责、变更签证及质量溯源的全程可追溯,显著缩短跨部门纠纷处理周期并降低合规风险。
Comate已在建筑施工、医疗诊疗、智能制造及集团管控等复杂组织中深入落地。针对总包与分包的安全质量交叉、临床与医技的诊疗权责重叠、总部与子公司的制度冲突等难题,系统通过DataHub汇聚MES、ERP、EAM及HIS等多系统数据,并调用AI在线文档中的合同、核心制度与诊疗规范,将原本散落的管理要求转化为结构化、可溯源的责任主体清单与边界报告。应用看板进一步实时标红责任真空地带,使纠纷处理从人工翻阅转向数据驱动的精准定责,显著缩短跨部门推诿周期。
在技术底座层面,Comate明确平台、模型提供商与用户的责任共同体关系。平台方承担基础设施安全、传输加密及服务可用性保障;第三方模型提供商对其基础算法与训练数据安全负责;用户则须履行账号权限管理、输入内容合规审核及本地环境配置等义务。当用户进行模型调优或插入新指令时,其对自定义数据质量、适用场景及最终输出结果负全责;因用户配置错误或违规输入敏感信息导致的损失,由用户自行承担主要责任。这种分层界定既保障了技术中立的边界,也明确了人在回路中的最终决策义务。
面向开放生态,Comate技能市场通过官方、企业、社区三层隔离机制,将技能开发、认证与使用的责任链条彻底拆解。官方技能代表平台基线安全,企业认证技能由组织运营者对质量背书,社区技能则明确标注使用边界与API调用范围。涉及外部系统调用的技能强制进行权限声明与沙箱测试,未认证技能被限制在特定范围内使用,确保员工按岗位预装的可信技能与职责严格匹配。开发者对版本功能负责,运营者对认证质量负责,使用者对自身操作范围负责,从而在组织内部形成端到端、可审计的责任闭环。
责任边界划分并非静态规则的一次性设定,而是伴随AI能力演进与组织业务拓展的持续治理过程。Comate依托TrustHub分级权限管控、DataHub业务口径隔离、APIHub预设权限矩阵及Skill市场三层生态隔离的协同联动,将责任治理从“事后追责”升级为“事前预防—事中拦截—事后审计”的动态闭环。当数字员工的数据访问范围与岗位职责精准锚定、多步骤任务在关键节点保留人工确认与纠偏权力、技能调用严格遵循声明范围与沙箱边界时,企业得以在合规底线之上逐步释放AI在核心决策中的价值,彻底扭转“不敢放权给AI”的保守困境。
在建筑工程、医疗诊疗、智能制造及集团管控等复杂组织中,责任边界的数字化重塑直接转化为跨部门协作效能。责任真空与制度冲突被提前识别标红,历史资料散落与关键条款遗漏问题被系统化解,母子公司、临床与医技、总包与分包之间的信任成本显著降低。全链路审计日志与自带法规出处的责任边界报告,不仅为纠纷处理提供了可追溯的数字化依据,更推动企业形成“人在回路、权责对等”的AI应用文化。面向未来,Comate支持组织随架构调整动态更新权限策略与授权图谱,使责任治理体系与业务发展同频共振,真正实现人机协同从边界清晰到价值共赢的跨越。
总包、分包与监理单位合同条款分散,事故责任界定需翻阅数百份文件,人工耗时数周且相互推诿。Comate通过专家数字员工解析合同与制度,自动生成责任主体清单与边界报告。
临床、医技、护理多科室权责交叉,医疗纠纷后需人工翻阅大量病历与制度文件追溯责任,耗时数天且推诿严重。Comate对接HIS/EMR系统自动提取诊疗数据,匹配核心制度生成责任界定报告。
设备停机与质量异常涉及生产、运维、质检多部门,依赖人工查阅日志制度,责任界定耗时长、推诿严重。Comate通过DataHub汇聚MES/ERP/EAM数据,自动关联日志与记录生成责任边界报告。
人机决策权限交叉、数据访问与岗位职责错配、任务执行黑盒化、技能生态边界混淆及跨组织权责推诿,是责任边界划分的五大核心痛点。同时,平台与用户间在数据安全、模型调优、任务执行及历史资源管理等界面也常存争议。Comate依托TrustHub、DataHub与APIHub构建分级权限与业务隔离体系,通过官方/企业/社区三层技能市场、本地云端双引擎及全链路审计,实现事前预防、事中拦截、事后追溯的闭环治理,推动人机协同从边界清晰走向价值共赢。

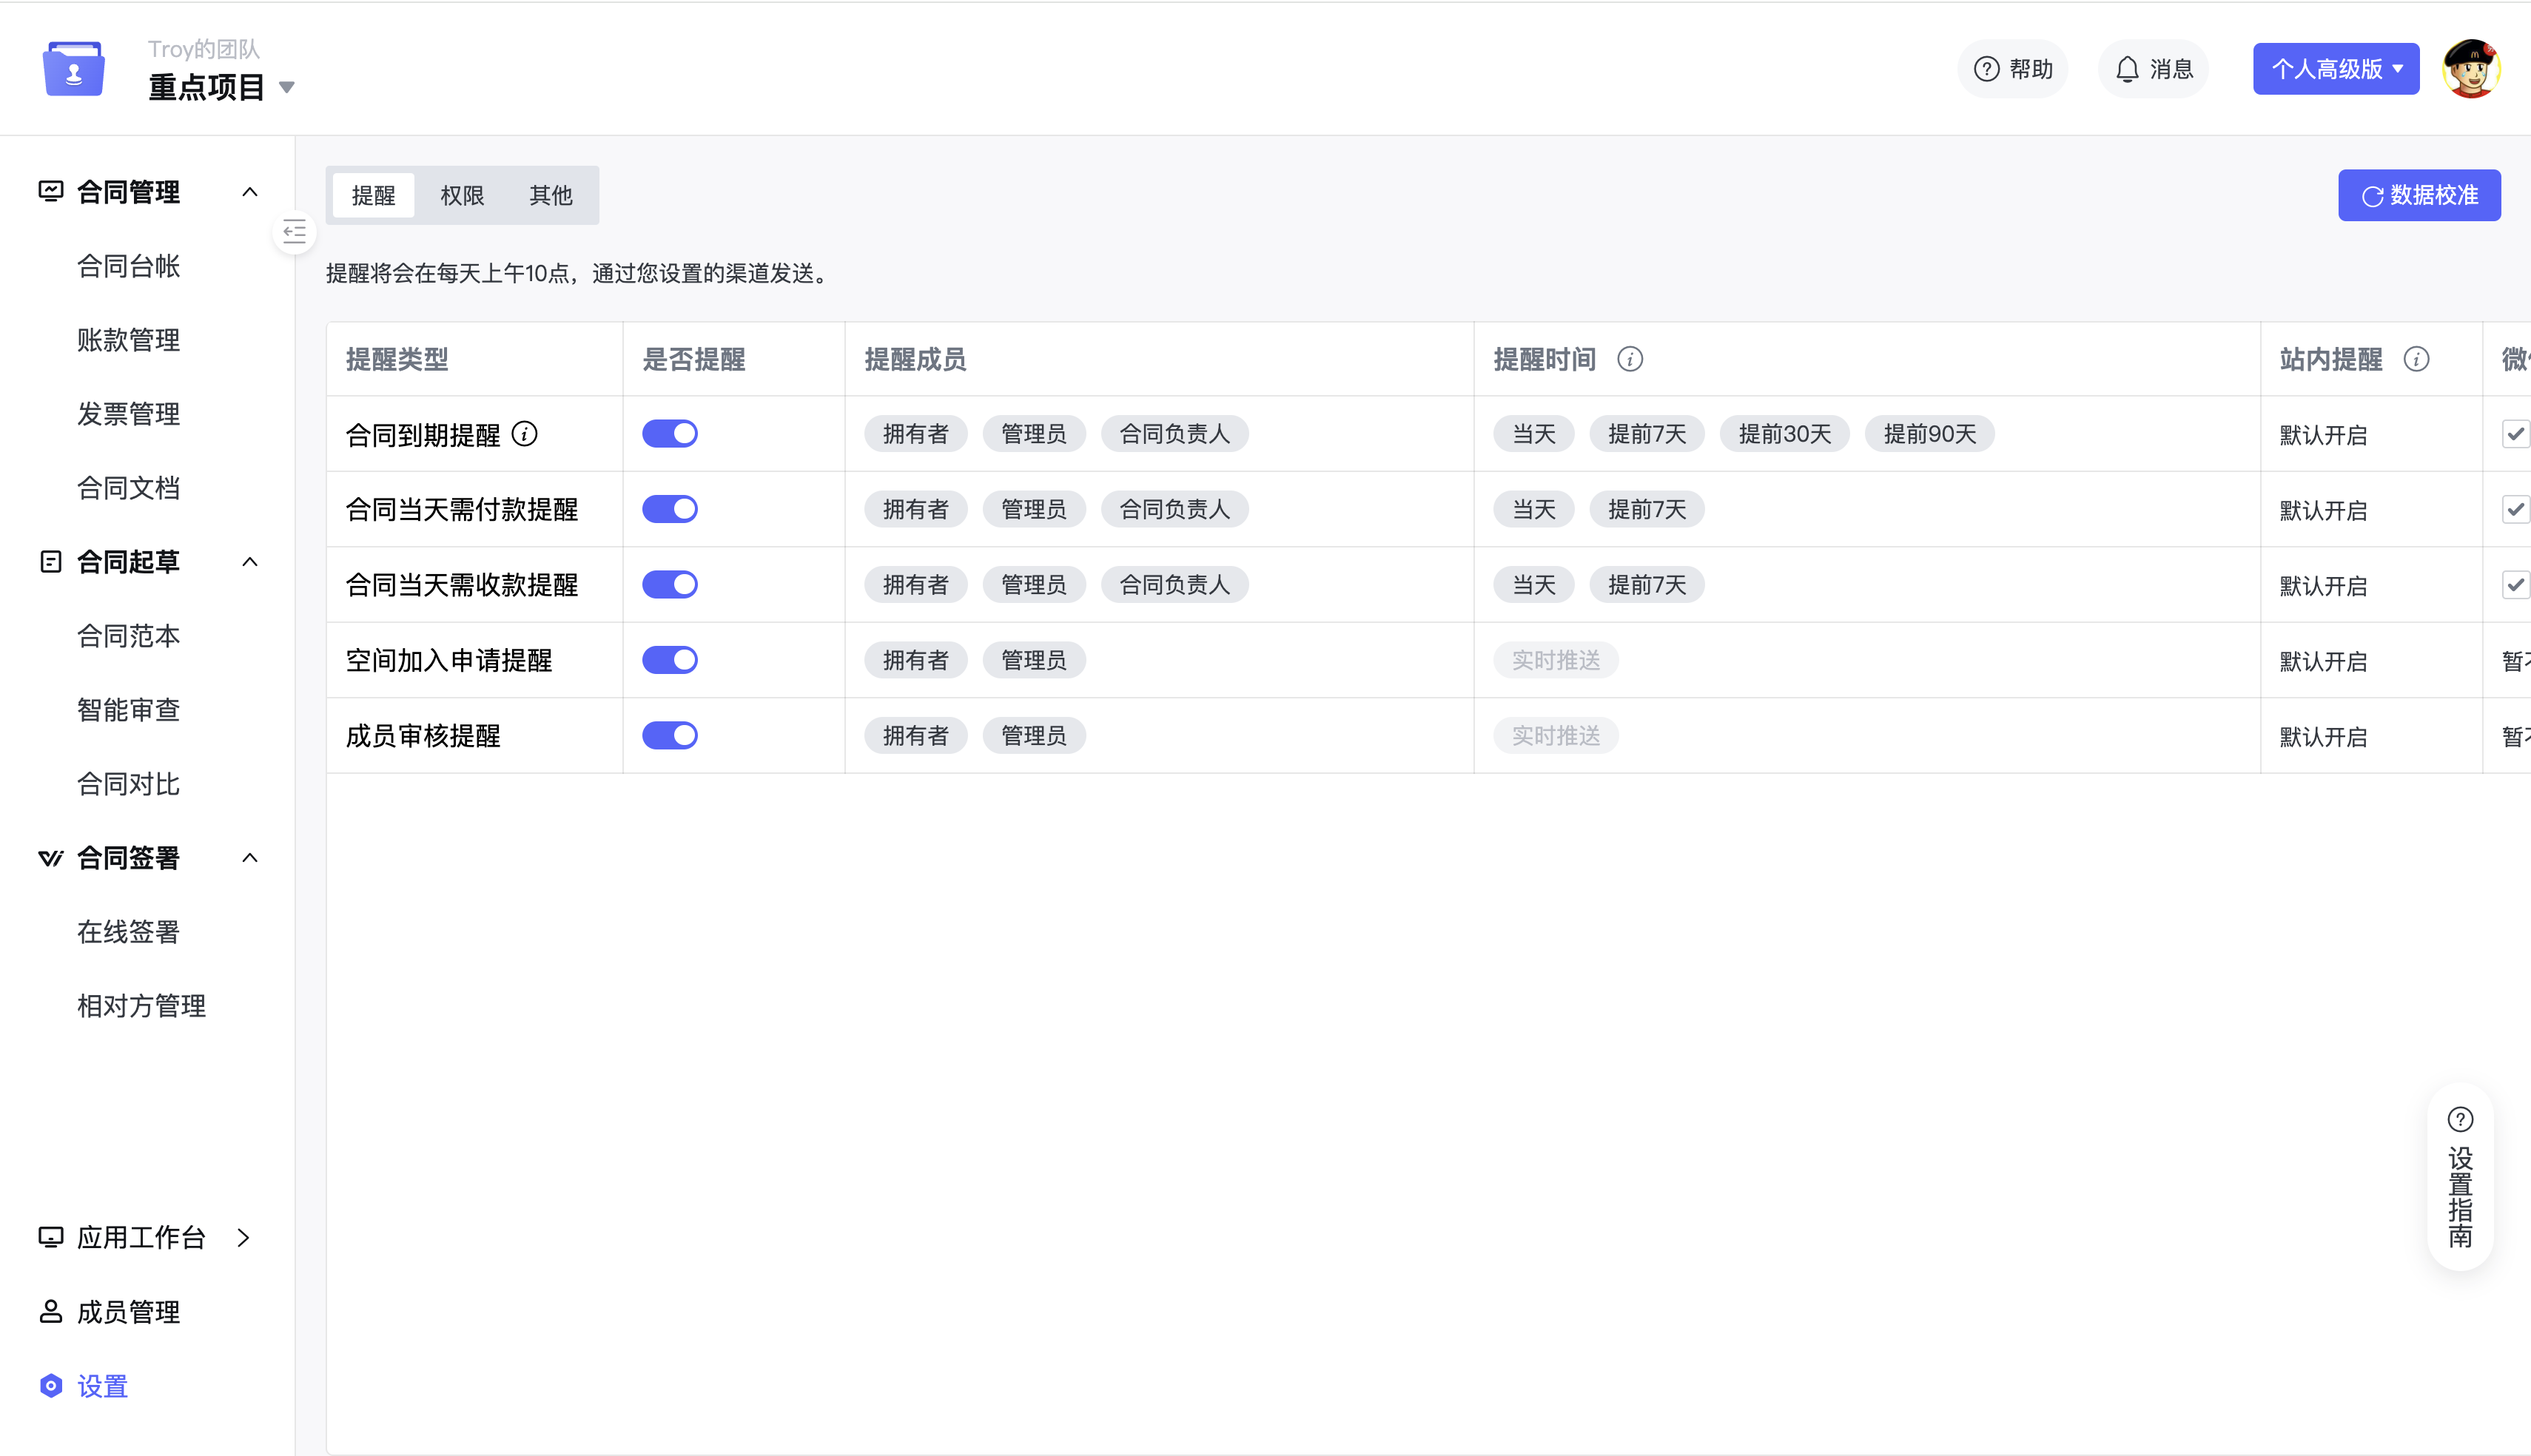
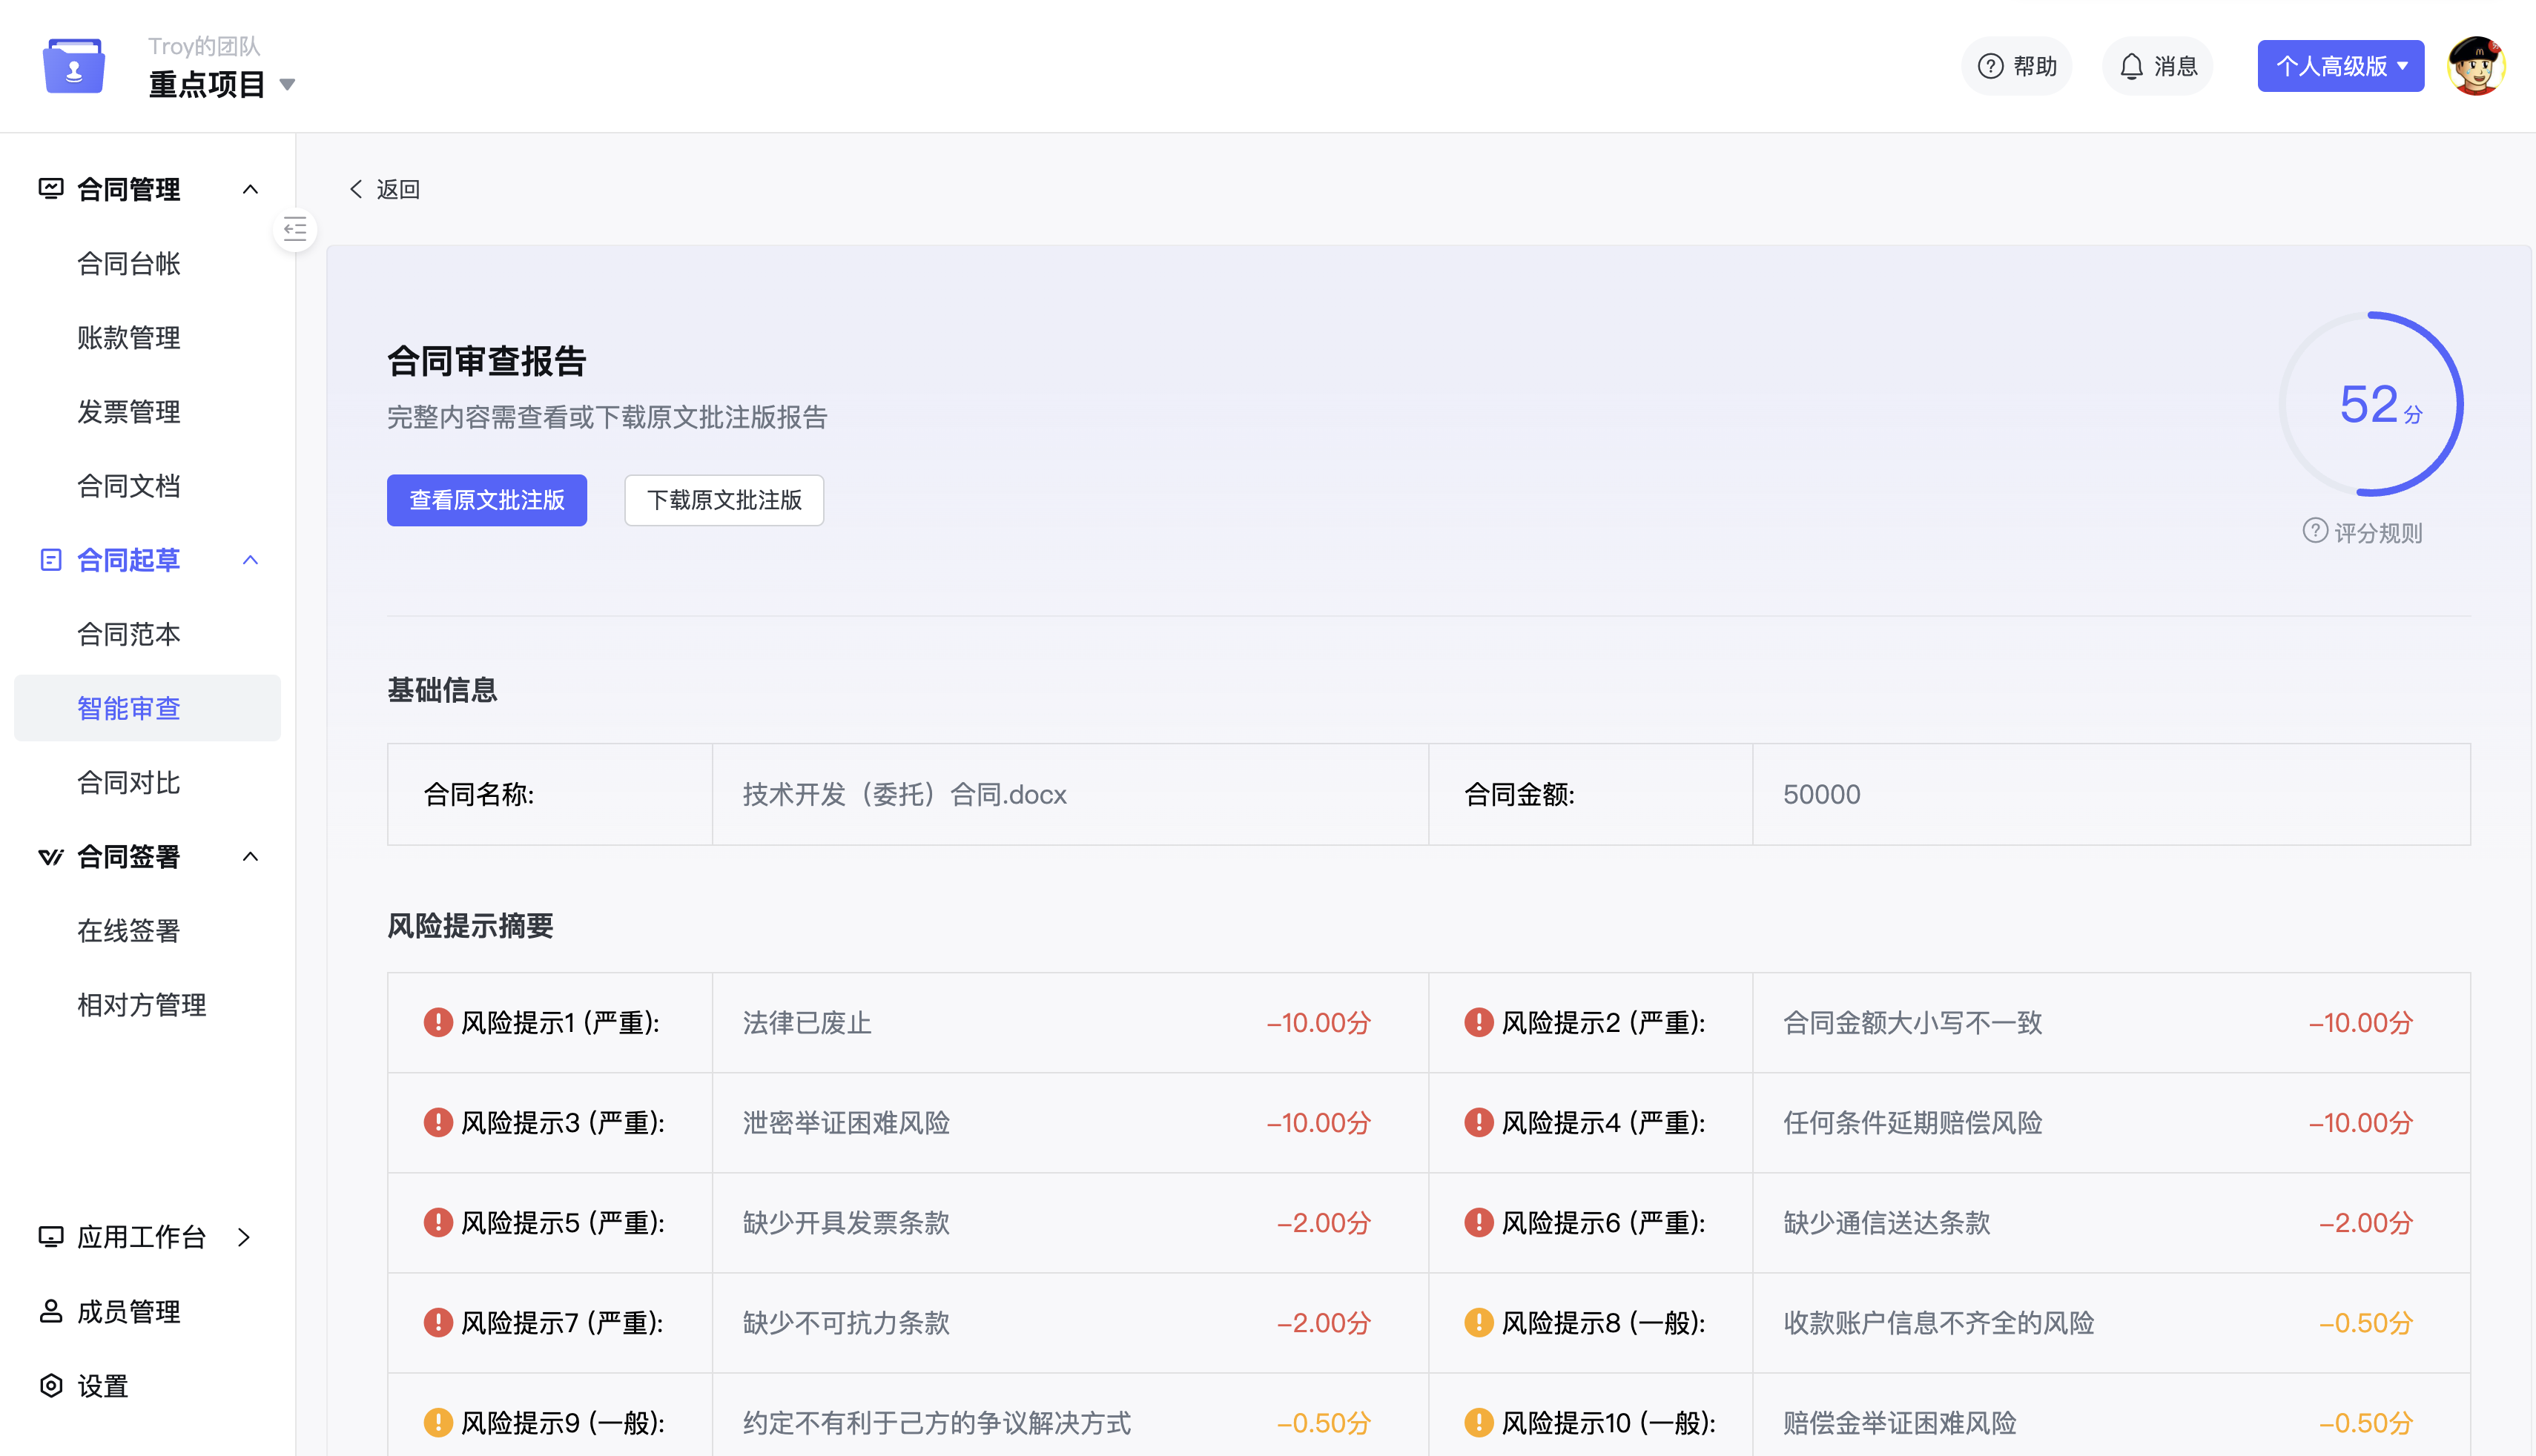
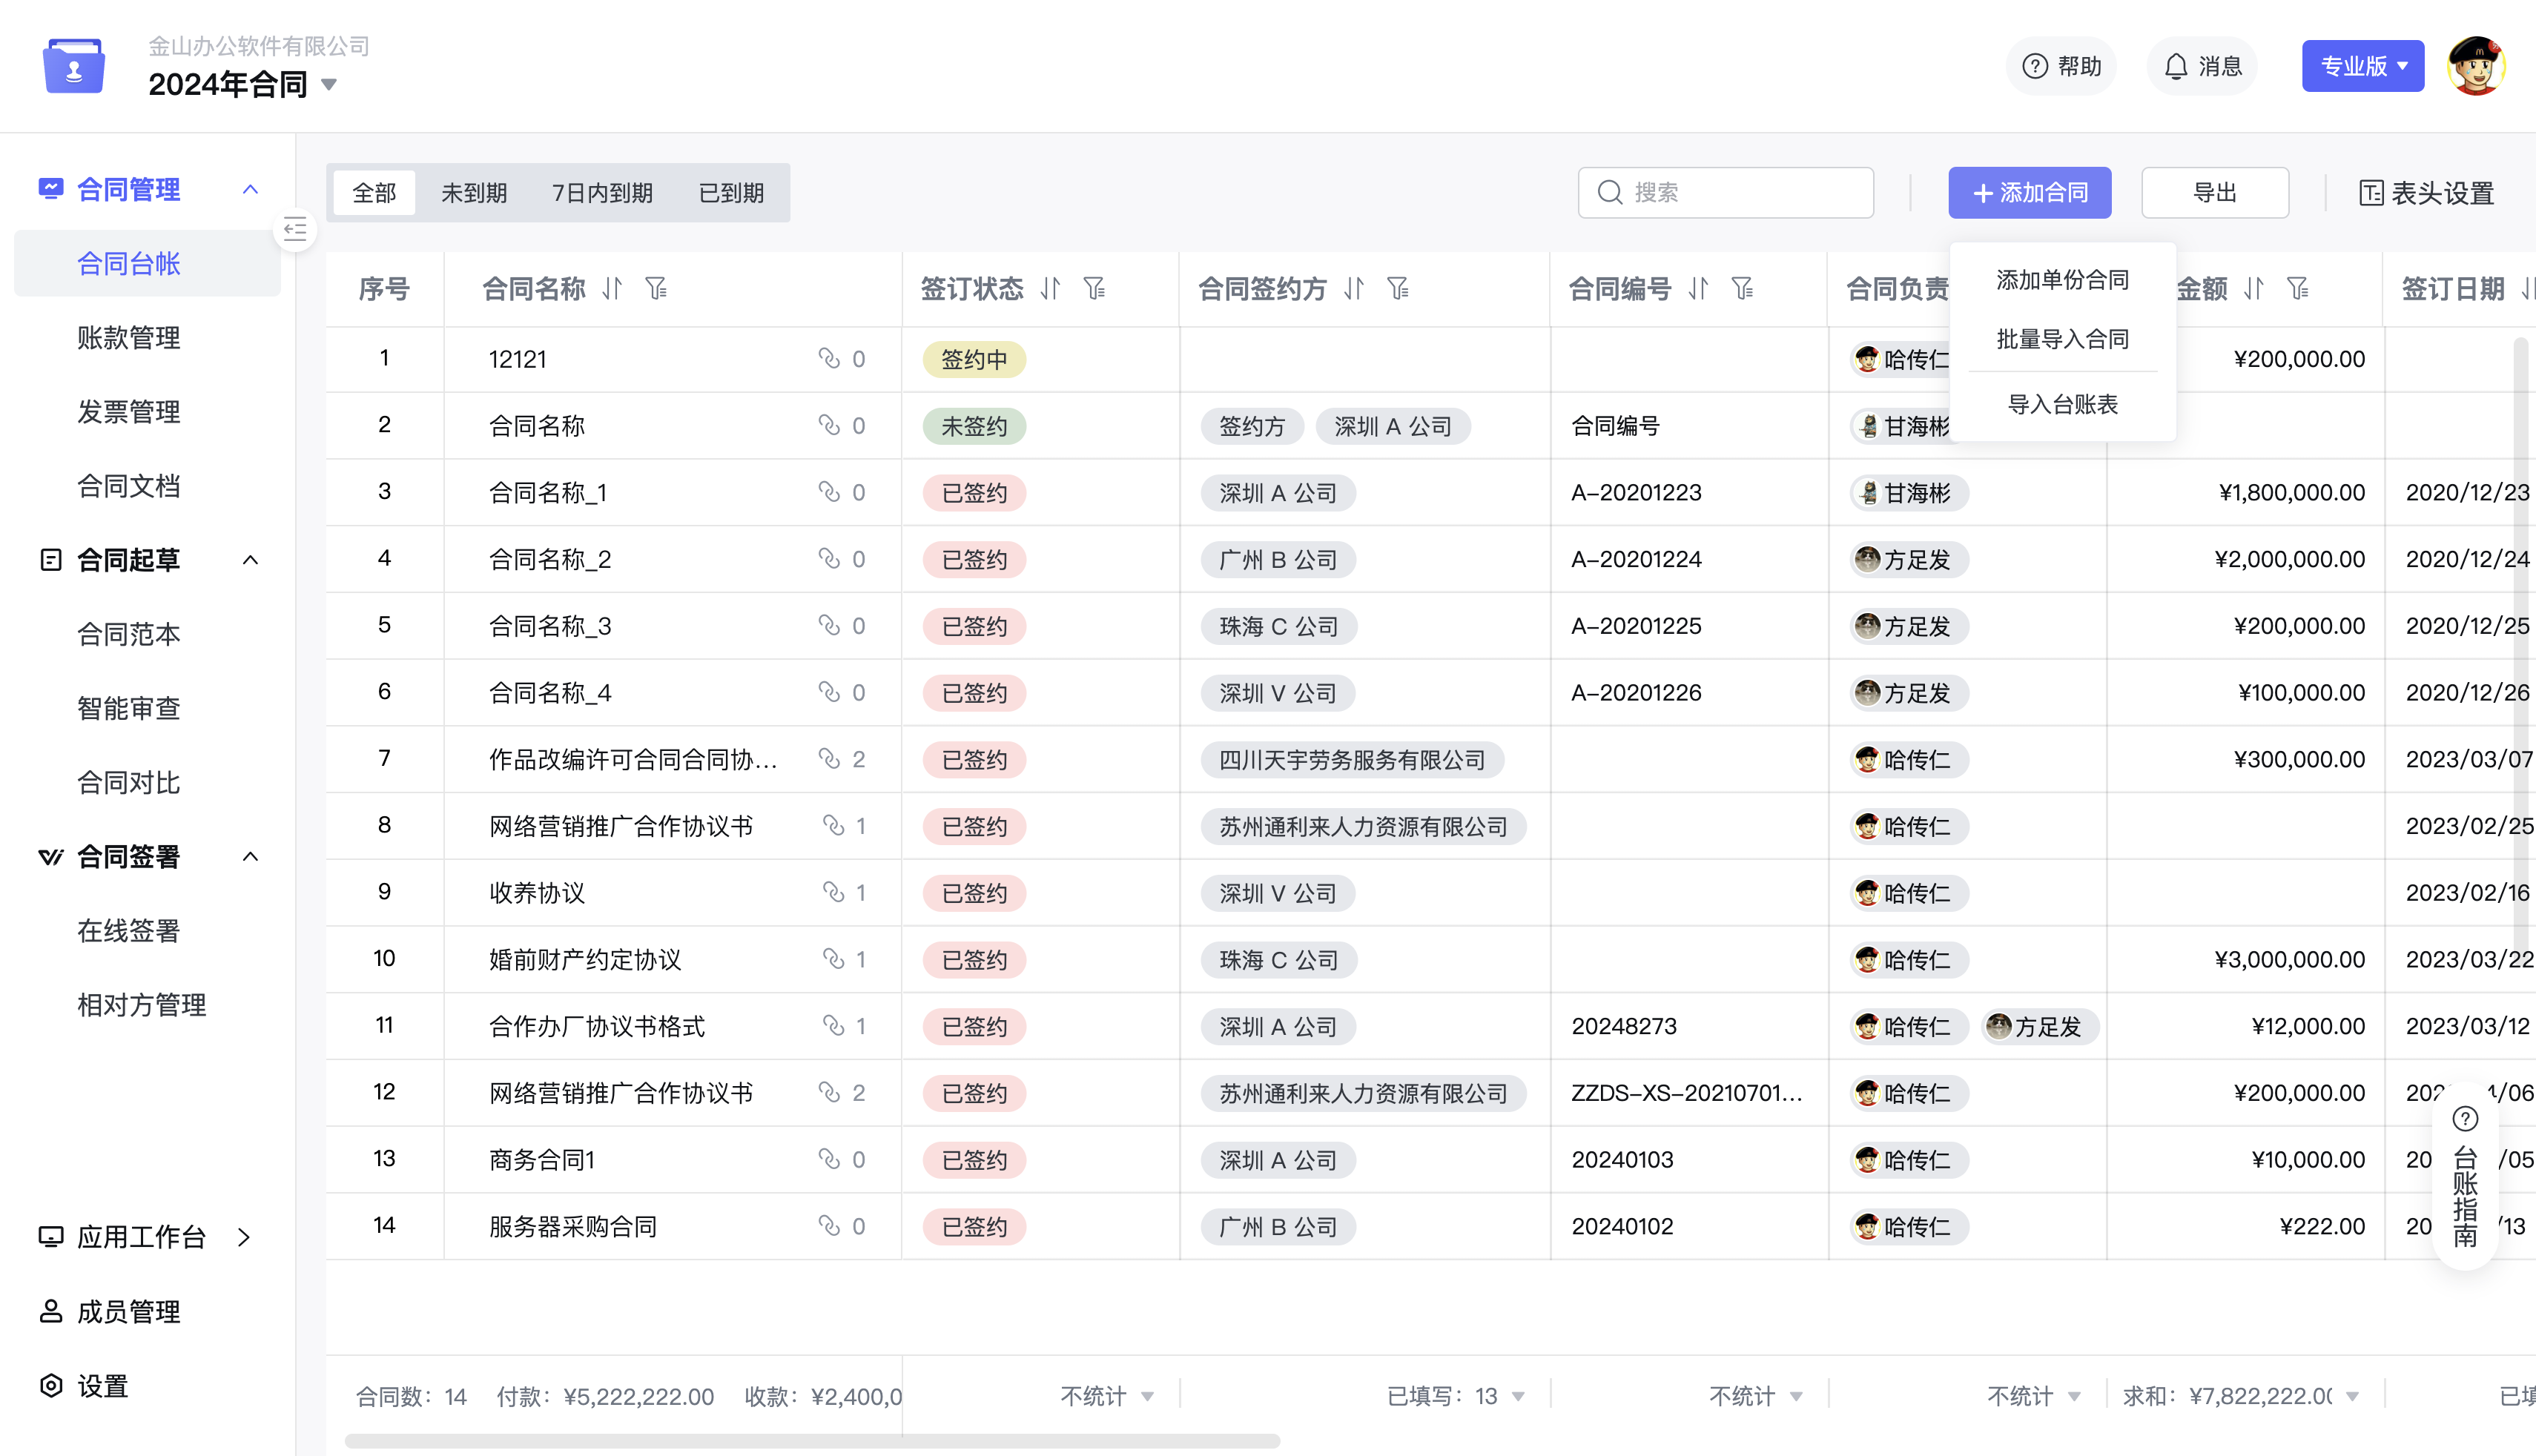
WPS 合同管理结合 Comate 责任边界引擎,自动解析合同条款并匹配制度规定,实现关键审批节点留痕、责任主体精准溯源,降低法务纠纷风险。

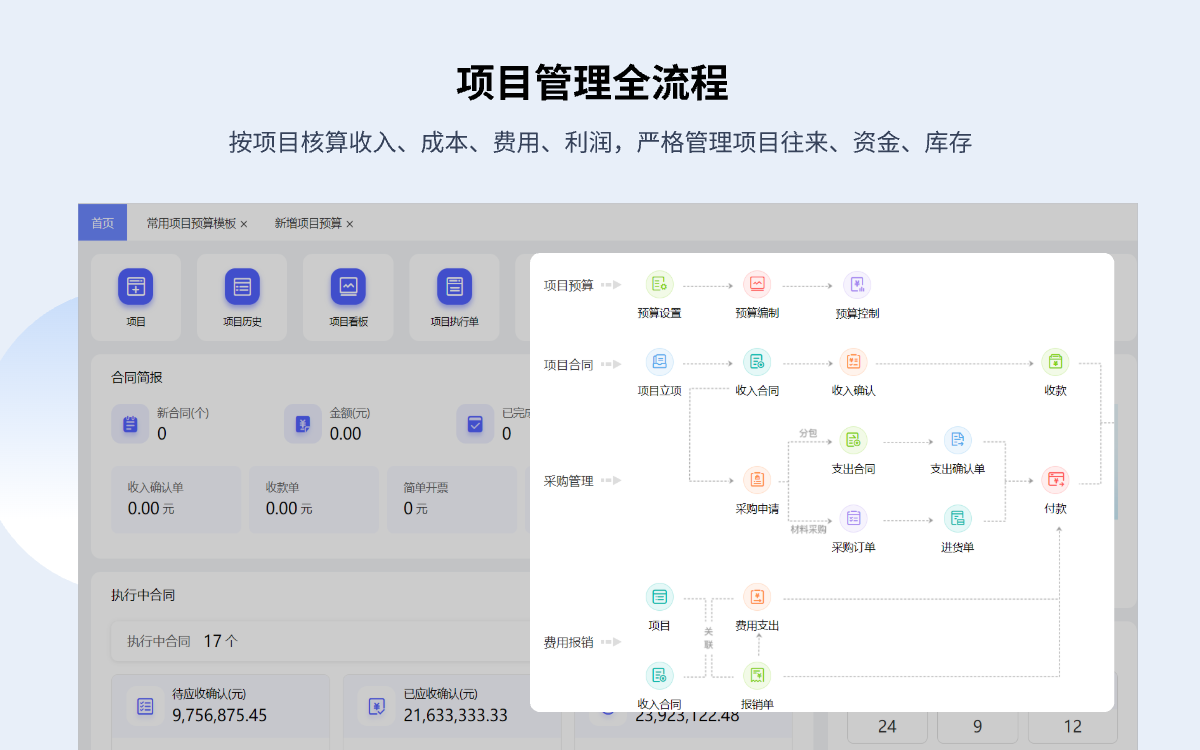
WPS 项目管理集成 Comate 透明监督机制,多步骤任务实时展示过程,高风险操作强制人工确认,实现跨部门权责分明、协作效率显著提升。

好会计借助 Comate 全链路审计日志,财务数据调用严格按角色授权,凭证处理全程留痕,满足财税合规与内部管控要求,助力企业安全上云。
WPS 合同管理结合 Comate 责任边界引擎,自动解析合同条款并匹配制度规定,实现关键审批节点留痕、责任主体精准溯源,降低法务纠纷风险。
WPS 项目管理集成 Comate 透明监督机制,多步骤任务实时展示过程,高风险操作强制人工确认,实现跨部门权责分明、协作效率显著提升。

WPS 进销存通过 DataHub 对接业务系统,AI 辅助库存与订单决策,细粒度权限隔离数据访问,确保销售、采购行为在授权范围内,责任边界清晰。

好业财业财一体化平台融入 Comate 技能生态,按岗位预装认证技能,业务与财务数据严格隔离调用,辅助企业实现精细化运营与合规审计。

好生意结合 Comate 权限矩阵,营销数据调用遵循预设范围,防止越权获取客户信息,以安全可控的方式赋能精准营销与决策。
好会计借助 Comate 全链路审计日志,财务数据调用严格按角色授权,凭证处理全程留痕,满足财税合规与内部管控要求,助力企业安全上云。
高风险操作强制人工确认,关键节点保留最终决策权,避免AI自动执行越权指令。
按岗位角色设定访问权限,DataHub业务口径隔离,确保AI仅触及职责内数据。
任务执行步骤实时展示,敏感动作二次确认,全链路操作日志可追溯可审计。
官方、企业、社区技能严格区分,未认证技能限制使用,明确质量责任主体。
本地引擎处理敏感文件数据不出端,云端引擎隔离企业域,物理区隔隐私边界。
自动匹配制度条款生成带法规出处的边界报告,快速定责缩短跨部门推诿周期。
依托分级权限、全链路审计与三层技能隔离,精准界定人机决策边界,让复杂组织合规、高效地深度应用AI协作。