

WPS 会议
端到端加密与防截屏水印保障会议安全,支持身份核验与Rooms本地部署,确保敏感内容不出会议室,满足跨境传输合规要求。
端到端加密与防截屏水印保障会议安全,支持身份核验与Rooms本地部署,确保敏感内容不出会议室,满足跨境传输合规要求。

基于AI Hub快速生成专业演示文稿,支持私有化模型处理敏感内容,避免核心数据外泄,助力数据安全官实现高效合规的文档创作。

统一身份认证与分级隔离设计,适用于学生学籍、家校信息等敏感数据收集,实现隐私信息闭环管理,全面降低分散存储泄露风险。

支持工艺参数与商业合同等核心数据协同编辑,结合自动告警与历史版本留存,实现细粒度权限管控及全链路操作审计,确保数据不落地。

自动识别合同、身份证号及工艺参数等敏感内容,实时告警异常外发路径,助力数据安全官快速完成核心信息提取与合规风险审计。
数据安全官梳理职责说明时,常面临文档分级模糊、离职权限回收滞后、第三方外发失控及跨部门留痕不全等痛点。WPS 365提供文档分级分类、最小权限与动态水印、全链路日志审计,并整合智能视频会议、企业邮箱与自定义工作台,支持信创适配、私有化及跨境合规部署,已服务运营商、制造、教育及央国企客户,助力将合规要求转化为可执行、可溯源的日常治理。
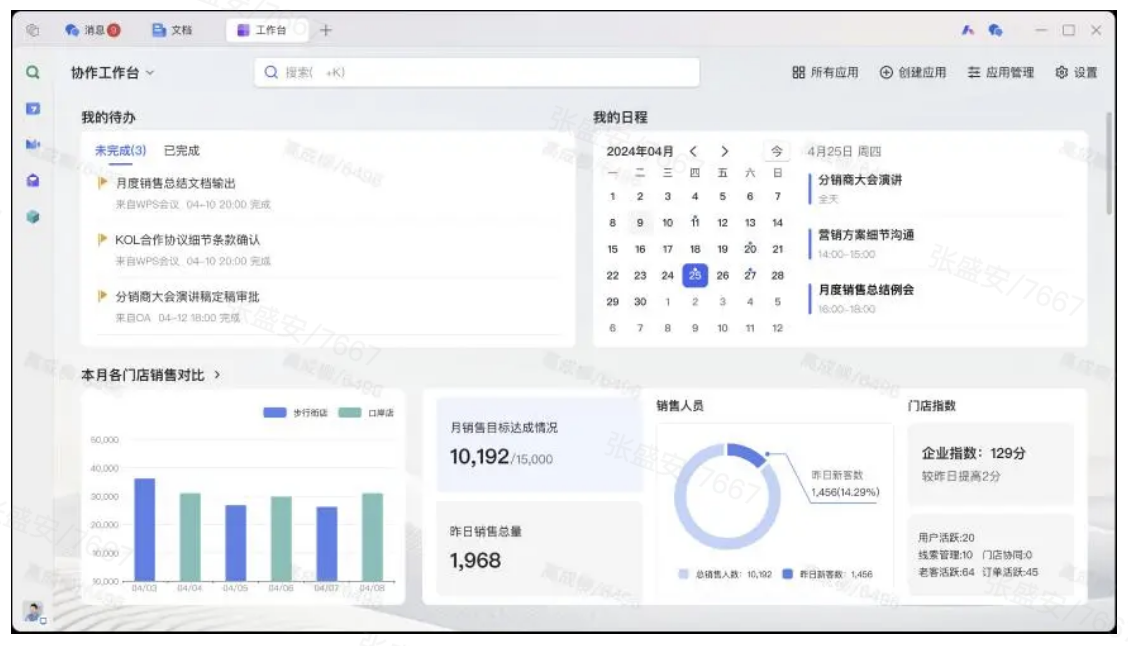
数据安全官在梳理职责说明时,常面临文档分级模糊、离职权限回收滞后、第三方外发失控及跨部门留痕不全等共性问题。如何建立核心文档全生命周期分类分级制度、落实最小权限与动态水印、审计外发合规风险,既是日常治理难点,也是监管审计重点。若缺乏统一平台支撑,仅靠制度难以杜绝敏感数据通过邮件、会议或自建应用外泄。
针对上述痛点,WPS 365各版本对安全能力有明确区分。商业高级版(399元/人/年)提供文档安全与企业管控、日志审计、AD域同步及远程技术支持;商业旗舰版(599元/人/年)则进一步提供完整AI Hub、开放接口及深度安全管控。落地层面,企业智能邮箱通过外发DLP审查与归档审计解决邮件泄露风险;智能视频会议依托端到端加密、身份核验与防截屏水印防范会议内容外传;自定义工作台与开放API在统一身份认证基础上,对第三方应用接入实施白名单与调用审计,降低Shadow IT风险。需要说明的是,WPS项目管理、WPS合同及WPS电子签在各档套餐中均需加价购买,并非默认包含。
实践中,部分组织已通过体系化方案验证上述路径。例如,某省级通信运营商基于WPS 365私有化双域隔离方案,建立涉密文档分级标准与动态水印,对接4A系统实现细粒度权限管控,使核心文档在线编辑不落地且操作全留痕;某大型央国企借助文档中台与AI敏感内容识别,完成信创替代并收缩敏感文档暴露面。这些案例表明,数据安全官唯有将分级分类、权限最小化、全链路审计嵌入办公流程,才能将合规要求转化为可执行、可溯源的日常治理。
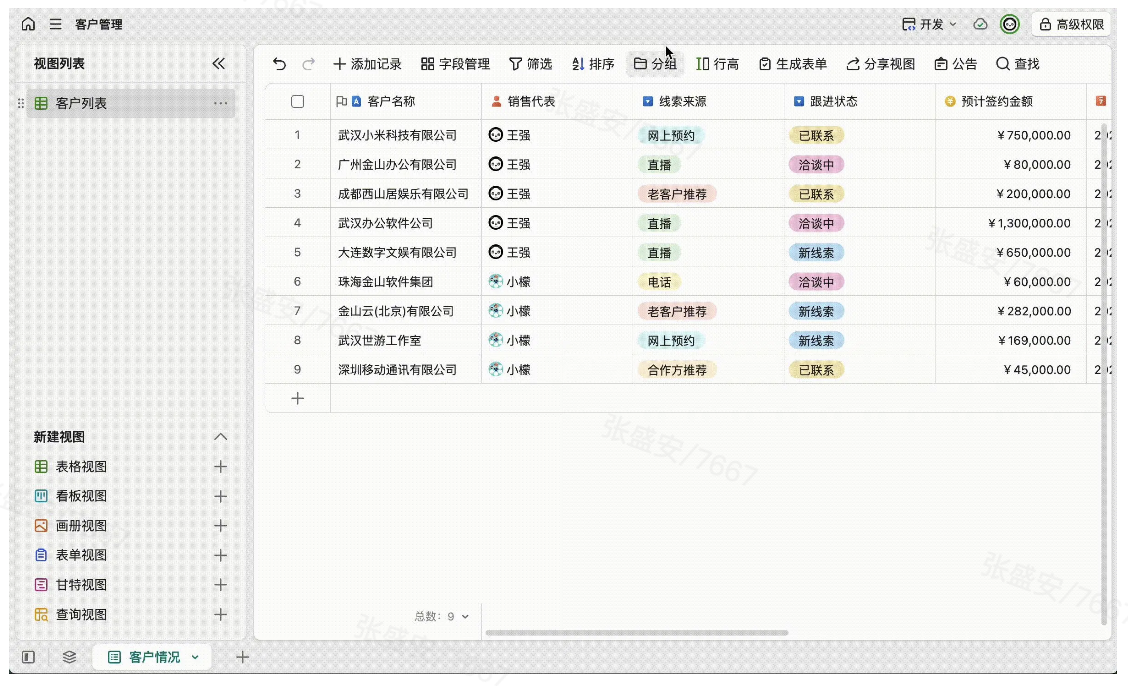
数据安全官在搭建基础制度后,必须将治理重心转向实时风险感知与兜底能力建设。一方面,应部署敏感内容识别引擎与用户行为分析系统,对包含商业合同、身份证号及工艺参数的文档实施自动告警,并追踪异常下载、截屏与外发路径;同时强制开启历史版本自动保存与多重备份策略,设定合理保留周期,确保恶意篡改或误删后可快速回溯复原,并严格限制普通成员的永久删除权限。另一方面,需明确核心数据备份频率、存储介质及异地容灾策略,定期组织灾难恢复演练,确保在系统故障或数据丢失时业务不中断。
技术管控之外,人的因素仍是最大变量。数据安全官应定期制定系统化培训计划,覆盖文档分级标准、权限申请规范、外发审批流程及应急响应机制,通过考核确保全员掌握基本安全操作规范,杜绝因误操作或安全意识薄弱导致的泄露。以某大型民营新能源制造集团为例,其面对6万员工跨300余家子公司、多套系统并行的复杂局面,通过WPS 365统一全球办公入口与文档中心,以设备绑定、云文档不落地协作及跨境加密隧道,从源头杜绝代打卡与工艺图纸外泄,核心文档本地留存率下降95%。这印证了唯有将AI监控、版本灾备与人员培训嵌入日常办公流,数据安全官才能真正实现从“事后追责”到“事前预防”的治理升级。
数据安全官在制定职责说明时,往往聚焦内部文档管控,却容易忽视开放平台与第三方应用接入带来的Shadow IT风险,以及会议、邮件等高频协作场景中的跨境传输与身份核验盲区。随着企业OA、ERP、自研系统与办公平台深度集成,API调用缺乏鉴权、限流与审计机制,外部应用未经审批即访问核心数据,已成为泄露事件的重要诱因。与此同时,跨国会议数据出境、邮箱大附件明文传输、参会身份无法核验等问题,进一步放大了合规风险。
针对上述盲区,WPS 365通过自定义工作台实现统一身份认证与应用白名单准入,零代码集成现有业务系统的同时,对API调用全程鉴权、留痕并支持限流,消除数据孤岛与安全盲区;智能视频会议依托国密级加密传输与端到端加密,结合Rooms软硬一体本地部署,确保会议数据不出会议室,满足跨境合规要求;企业智能邮箱则以统一账号登录减少身份泄露面,超大附件自动转云文档继承权限管控,AI邮件总结支持私有化模型处理,避免敏感内容外泄。以某县教研室为例,其通过WPS 365搭建局校一体化平台,以统一身份认证与三级资源知识库实现教学文档分级隔离,家校沟通全部纳入平台内闭环,学生隐私信息零泄露,等保测评与数据合规全面达标。这表明,数据安全官唯有将第三方准入审计、全链路日志留存与行业化合规要求写入职责说明,才能构建覆盖“端-边-云”的立体防御体系。
数据安全官在编制职责说明时,常见误区是将治理框架过度泛化,忽视信创替代过程中的数据迁移风险、跨境场景下的传输合规,以及教育、运营商、制造等行业的差异化监管要求。尤其在关键信息基础设施领域,若职责条款未对国产适配、双域隔离、数据出境安全评估作出明确规定,极易导致替代过程中历史数据丢失、境内外数据混流,或学生隐私与商业核心数据暴露于非受控环境。
针对上述短板,WPS 365在行业化与信创层面提供了可落地的技术支撑。面向央国企及运营商,平台全面适配国产CPU、操作系统与数据库,支持OFD版式与PDF安全归档,满足电子公文规范与等保密评要求;通过私有化或混合云部署,实现数据在岸留存与双域隔离。针对大型制造集团的跨境需求,平台依托私有云加密隧道与海内外统一文档中心,配合数据不出域的Rooms本地部署,支撑数据出境安全评估合规。在教育行业,局校一体化架构与三级资源知识库,可将学生学籍、家校信息等敏感数据纳入统一闭环,降低分散存储带来的隐私泄露风险。
从实践验证来看,某大型央国企依托WPS 365完成二十万套办公软件信创替代,实现核心商密文件在线流转与OFD安全归档,顺利通过等保与密评;某省级运某通某过私有化双域隔离与4A统一认证,确保客户数据与网络拓扑资料全程不落地;某新能源龙头则借助跨境加密隧道与全球统一文档中心,将工艺图纸本地留存率降低九成以上。这些案例表明,数据安全官唯有将信创迁移方案、跨境评估流程及行业分级标准固化为职责说明的必选项,才能推动数据治理从纸面制度转化为精准的行业安全实践。
涉密文档分散无分级,跨系统交换风险高,信创替代接口缺乏审计。引入WPS 365私有化双域隔离,对接4A实现全网统一认证与细粒度权限,建立文档分级标密、在线编辑不落地、操作全留痕追溯体系。
6万员工跨300家子公司使用多套IM,核心图纸传输无审计,跨境合规缺失。通过WPS 365统一全球办公入口,云文档不落地协作、设备绑定、跨境加密隧道,根治版本混乱与代打卡。
局校系统林立,学生隐私通过个人社交软件传输,教研资源缺乏分级管控。部署WPS 365局校一体化平台,统一身份认证与三级资源库,家校沟通闭环,AI敏感信息自动脱敏。
数据安全官编制职责说明时,常面临文档分级模糊、离职权限回收滞后、第三方外发失控、跨部门留痕不全等问题,且易忽视Shadow IT风险、跨境传输合规、信创替代数据迁移及行业差异化监管要求。建议将核心文档全生命周期分级分类、最小权限与动态水印、全链路审计、实时敏感内容识别、版本灾备、人员培训及信创跨境评估固化为职责必选项,并依托统一办公平台实现技术管控与制度执行深度融合,推动治理从纸面走向实战。

好业财是一款三方财务管理工具,助力企业实现业财一体化,覆盖账务处理、报表生成与税务管理,提升财务效率与合规性。




WPS 进销存是WPS生态的一方品,专注采购、销售、库存管理,打通业务流程,实时掌握库存动态,适合中小企业高效管货管账。

WPS 项目管理支持任务分配、进度跟踪与团队协作,可与企业办公平台深度集成,帮助团队清晰规划、高效交付各类项目。
好业财是一款三方财务管理工具,助力企业实现业财一体化,覆盖账务处理、报表生成与税务管理,提升财务效率与合规性。

好会计专为小微企业设计的三方财务软件,支持智能记账、自动生成凭证及税务申报,简化会计工作,账目清晰合规。

好生意是一款面向商贸企业的三方进销存管理工具,提供采购、销售、库存及资金管理,助力老板实时掌控生意动态。

WPS 合同管理实现合同起草、审批、签署与归档全流程在线化,支持模板库和权限管控,降低合同风险,提高签署效率。



WPS 项目管理支持任务分配、进度跟踪与团队协作,可与企业办公平台深度集成,帮助团队清晰规划、高效交付各类项目。
WPS 进销存是WPS生态的一方品,专注采购、销售、库存管理,打通业务流程,实时掌握库存动态,适合中小企业高效管货管账。
依据敏感度标签实现全生命周期管控,确保核心文档不落地、操作全留痕。
人员异动自动回收文档权限,防止离职后数据外泄,落实最小授权。
外发敏感内容自动拦截与审批,超大附件云化并继承权限,全程可追溯。
端到端加密与动态水印,参会身份核验,AI纪要进行敏感信息脱敏。
统一工作台白名单准入,API调用全程鉴权审计,消除影子IT风险。
日志审计与水印联动,跨部门操作完整记录,满足合规与溯源要求。
从文档分级、权限最小化到跨境合规,WPS 365 提供一体化安全管控平台,让数据治理可执行、可溯源。
