

AIPPT
在双因子认证保护下,AI一键生成专业PPT,关键设计操作全程留痕,确保企业演示资料安全可控,满足合规审计要求。
在双因子认证保护下,AI一键生成专业PPT,关键设计操作全程留痕,确保企业演示资料安全可控,满足合规审计要求。

支持双因子认证登录,任务分派与进度追踪操作均可审计,确保待办事项在强身份核验下高效流转,杜绝账号代操作风险。

接入双因子认证后,AI生成法律文书、分析数据等敏感操作均需身份核验,完整记录启用日志,保障智能创作全程可信留痕。

支持国密算法与双因子认证,文档签批、编辑等敏感操作二次确认并留存启用记录,实现PDF全生命周期安全合规与防篡改。

统一门户支持千人千面安全视图,双因子认证后访问邮箱、云文档与多维表格,全场景操作日志留痕,实现跨组织安全协作闭环。
WPS 365双因子认证启用记录中心提供全员认证台账与可视化审计能力,支持短信、OTP、国密USBKey及生物识别等多因素认证,精确记录启用时间、变更日志、操作人员及设备信息。系统全栈适配鲲鹏、海光及统信UOS等信创环境,支持X86与信创双平台统一策略配置,私有化部署下认证日志本地留存且防篡改。管理员可一键批量开启双因子认证,按人员、部门、岗位导出启用记录报表,并在敏感操作时触发二次确认,满足金融、能源、政法、医药等行业的等保、密评与合规审计要求。
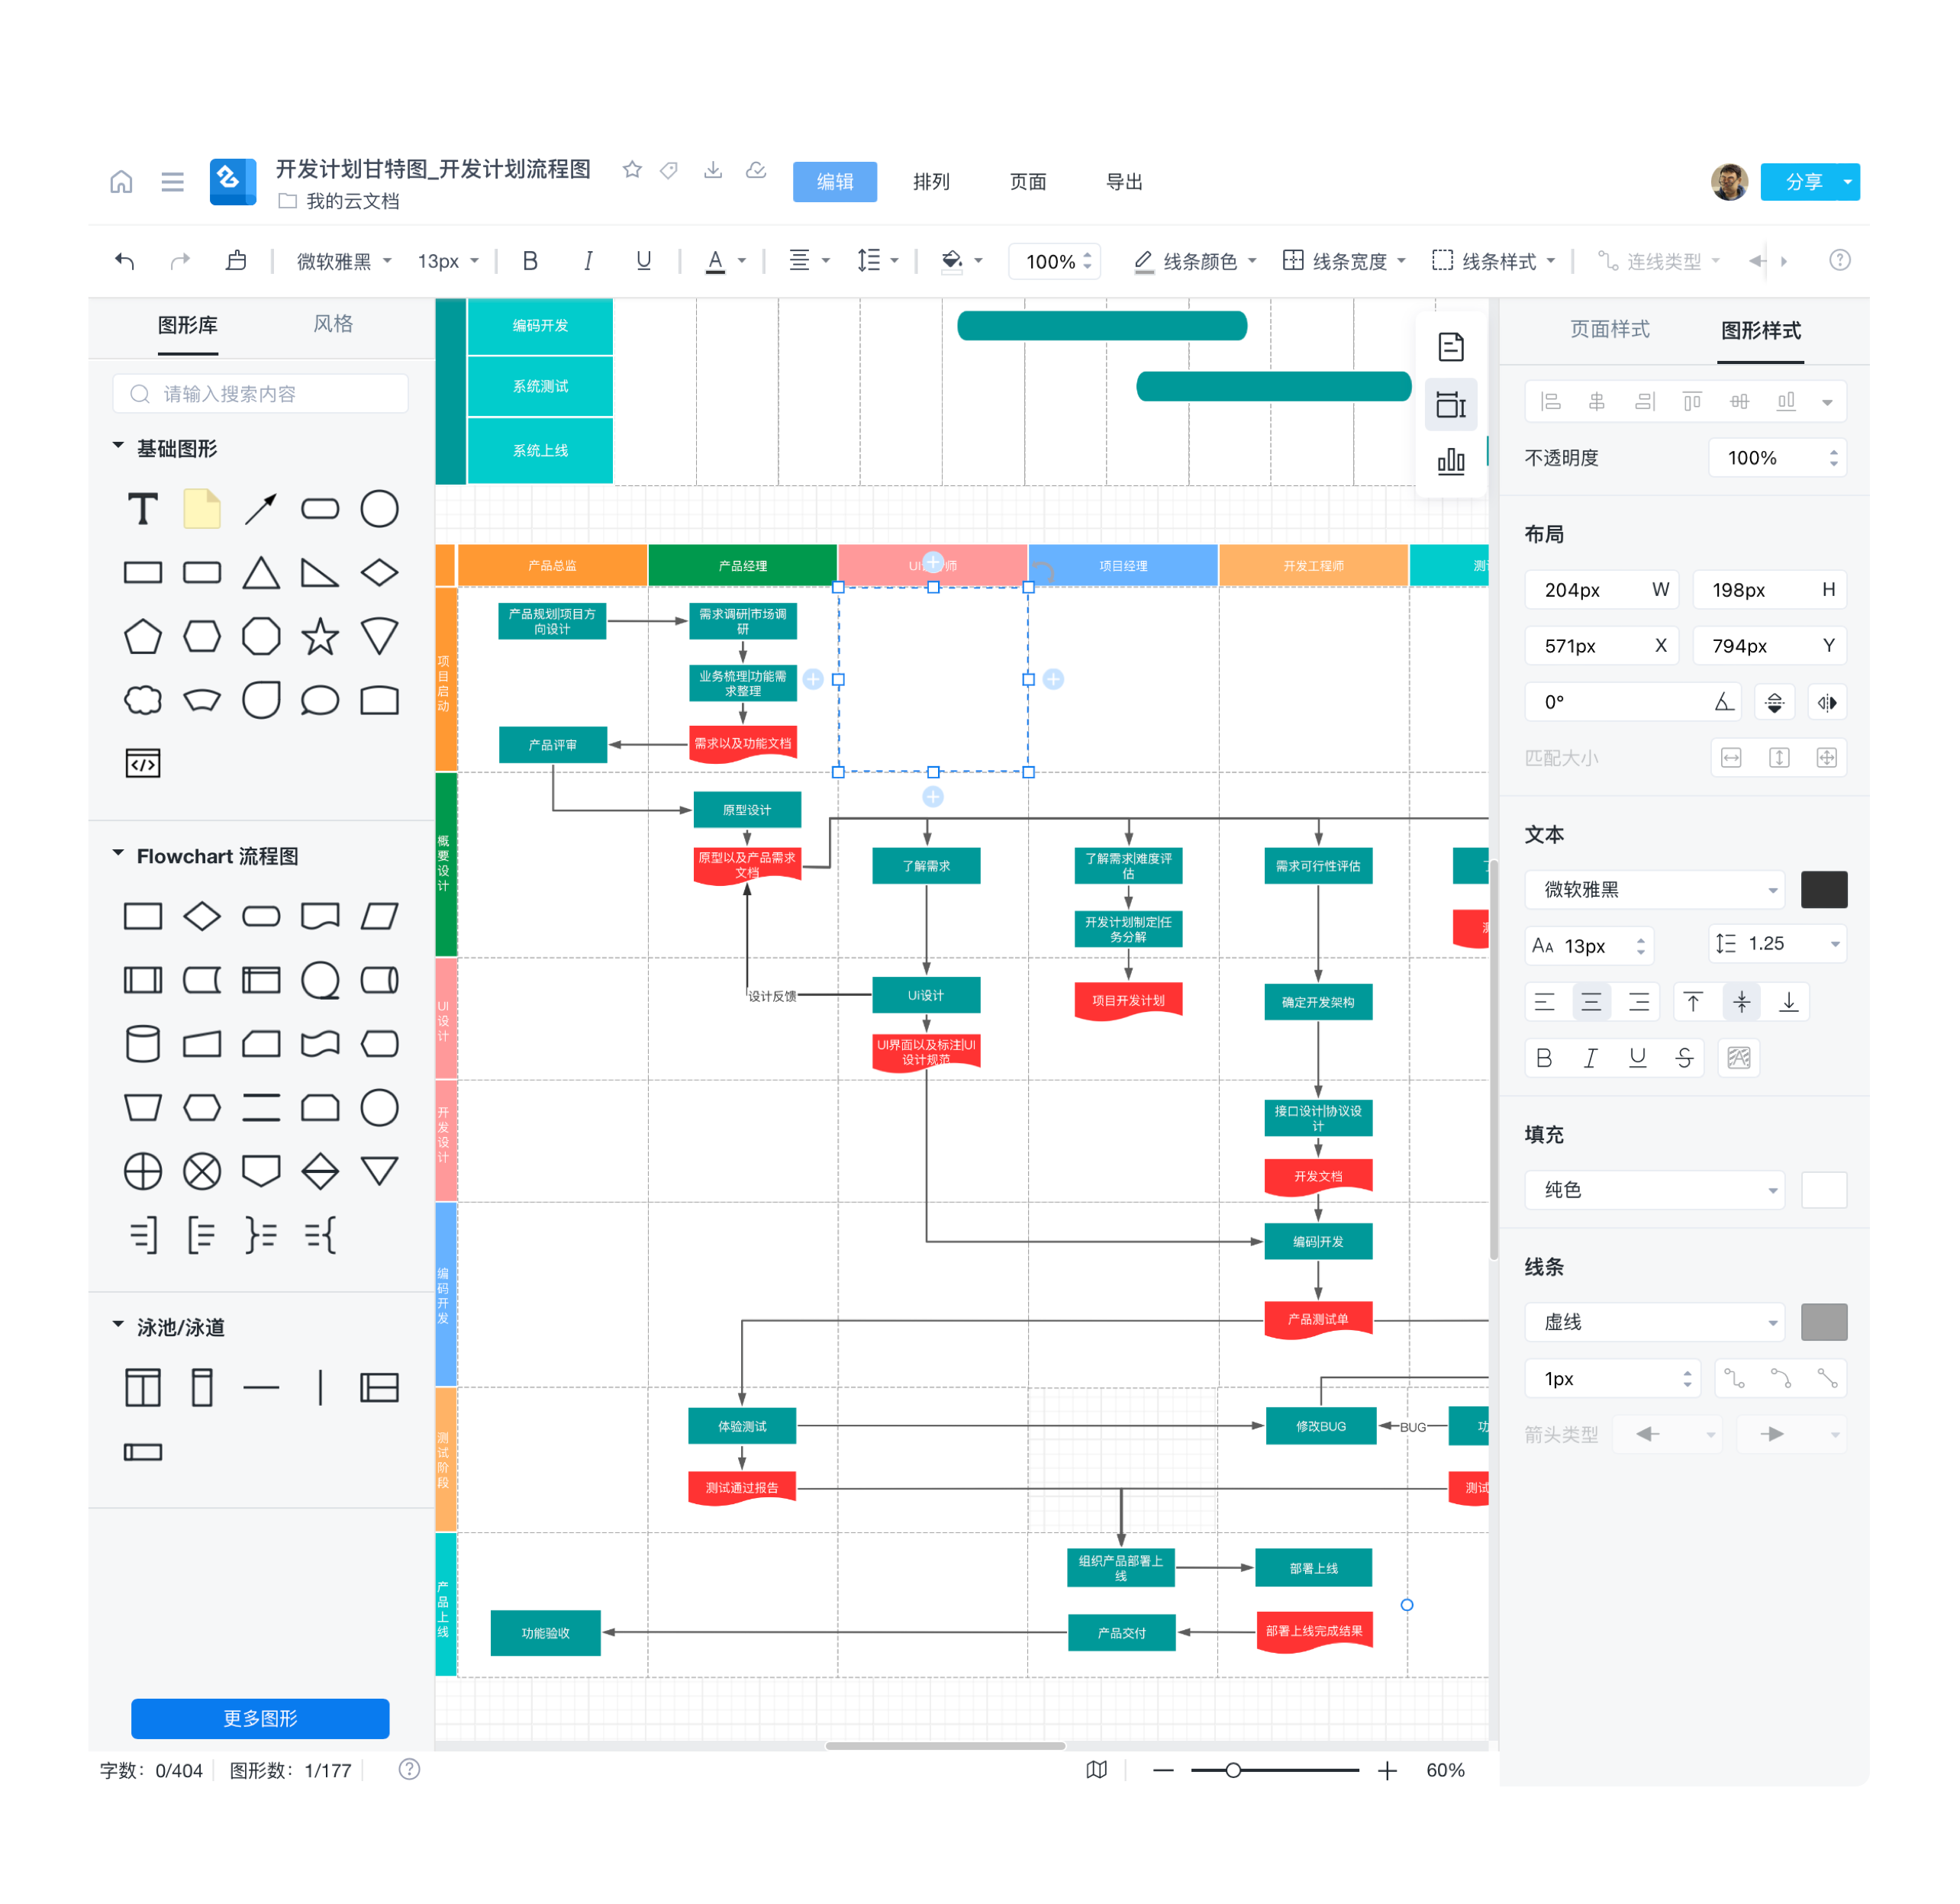
WPS 365双因子认证启用记录为企业提供了完整可信的身份安全审计体系。系统内置全员双因子认证启用记录台账,精确记录每一次启用的具体时间、变更日志、操作人员及设备信息,并支持按人员、部门、时间等多维度进行审计导出。在私有化部署模式下,认证日志可在本地留存并具备防篡改能力,满足政企客户对合规留存的严苛要求,同时适配鲲鹏、海光等信创架构,实现X86与信创双平台统一的认证策略配置与生效。
在管理层面,管理员可通过安全审计中心一键批量开启或关闭双因子认证,并在后台可视化查看全员启用状态。系统不仅自动生成覆盖部门、岗位、时间维度的可视化启用记录报表,还会完整留存操作日志,详细记录操作人员、时间、IP及设备信息,帮助安全团队快速排查风险、追溯异常登录行为。此外,平台开放标准化API接口,支持对接企业自有IAM、AD/LDAP或零信任网关,实现不同岗位的差异化安全视图与第三方安全分析平台集成。
从实践来看,该功能已在金融、能源、政法等高合规行业广泛应用。例如,部分全国性股份制商业银行通过强制启用双因子认证与生物识别登录,结合详细的启用记录审计,有效降低了账号共享与代操作风险;某副省级城市政法系统则对接政务CA与数字证书,实现干警移动办公身份的强核验与全程留痕。需要说明的是,双因子认证启用记录的具体配置及私有化定制需根据企业规模与实际需求沟通评估,部分深度集成能力可能属于联系销售开通或加价购范畴。
WPS 365 将双因子认证从单一登录环节延伸至统一工作台与核心业务场景,实现“一处配置、全场景生效”。在统一门户层面,平台支持千人千面自定义安全视图,管理员可通过零代码拖拽方式配置不同岗位的双因子策略与启用记录看板;员工无论是访问企业邮箱、云文档还是多维表格,均可在同一入口完成强身份核验,彻底消除多系统密码策略不一、入口分散导致的安全盲区。
在业务场景纵深防御上,系统对敏感操作强制触发双因子二次确认。例如,查看涉密空间文件、修改核心数据区域权限、恢复回收站历史文档或彻底删除离职人员账号时,均需通过短信、OTP 或国密 USBKey 再次验证,管理后台同步留存包含操作人员、时间、IP 及设备信息的完整启用记录。针对企业智能邮箱,WPS 365 不仅支持登录阶段强制双因子,更提供基于 AI 的钓鱼风险识别与完整登录审计日志,确保邮件全生命周期安全可控。平台通过标准化 API 开放启用记录数据,支持对接第三方安全分析平台,助力金融、能源、政务等客户在等保、密评与行业监管中实现合规无忧。
WPS 365 深度融合国产化生态,实现从芯片到操作系统的全栈信创适配,全面支持鲲鹏、海光等国产 CPU 及某麟某、统信 UOS 等操作系统,在 X86 与信创双平台提供统一的双因子认证策略与启用记录管理。系统支持短信、OTP、国密 USBKey 及生物识别等多因素认证方式,基于国产密码算法构建可信身份核验通道,满足政企客户对自主可控与安全合规的双重诉求。在私有化部署模式下,认证启用记录与操作日志可在本地服务器留存,并具备防篡改机制,确保等保、密评及行业监管审计有据可查。
针对不同行业的纵深安全需求,平台通过双因子认证实现跨组织协作与大规模组织的精细化管控。在生物制药领域,企业与 CRO 等外部合作方通过双因子认证接入项目空间,核心工艺文件限制下载与截屏,结合动态水印与权限分级,保障临床试验数据符合 ALCOA+ 原则与 FDA 审计要求,研发资料外泄风险显著降低。面向大型新能源央企,WPS 365 为六万员工及三百余家子公司统一替换多套 IM 系统,通过人脸扫码与设备绑定打卡强制双因子认证,激活率达 97.5%,从源头根治代打卡与账号共享乱象,实现海内外项目工地与总部一致的强身份核验与文档安全闭环。
管理员可通过安全审计中心统一管理双因子策略,按人员、部门、岗位配置差异化认证强度,所有启用记录、变更日志及异常登录行为均可按维度导出。平台开放标准化 API 与 SDK,支持对接企业现有 IAM、零信任网关及第三方双因子系统,助力金融、能源、政务、医药等客户在国产化替代进程中实现安全策略无缝迁移与合规能力持续升级。
WPS 365将双因子认证从登录防护延伸至员工全生命周期管理与敏感操作审计闭环。在入职环节,管理员可通过安全审计中心一键批量开启认证,系统自动生成全员启用记录台账,精确记录操作人员、时间、IP及设备信息;在职期间,查看涉密空间文件、修改表格核心数据区域、恢复误删的历史文档或执行权限变更时,均需通过短信、OTP或国密USBKey进行二次确认,管理后台同步留存包含启用状态与操作详情的完整日志,防止账号被盗后的横向移动与恶意恢复。
针对金融、生物医药、政法等高频协作行业,平台支持为CRO机构、外聘律师、供应链伙伴及政务窗口外包人员等外部账号独立配置双因子策略与启用记录看板,实现内外部人员差异化安全视图与全生命周期管控。所有认证日志支持按人员、部门、时间等多维度审计导出,私有化部署下认证数据本地留存并具备防篡改机制,满足等保、密评、FDA及上级保密检查的严苛合规要求。
此外,在调用WPS AI生成法律文书、分析临床数据或使用金山表单收集群众材料时,关键指令与数据导出操作同样嵌入身份核验节点,确保每次智能协作背后的操作者真实可信。开放标准化API接口可将双因子启用记录实时同步至企业自有IAM、SOC或零信任网关,助力组织构建从入职开通到离职回收、从内部员工到外部协作者、从日常登录到核心操作的全链路可信审计体系。
各分支行账号混用、代操作频发,监管审计发现大量微信传输客户资料问题。全员强制启用双因子认证与生物识别登录,敏感操作二次验证,核心文档统一上云并禁止外发,实现文档不落地。
离职员工曾带走实验记录,CRO 合作方账号管理粗放,研发数据外泄风险巨大。全员及外部合作方启用双因子认证接入项目空间,核心工艺文件限制下载截屏,全流程操作留痕。
三套 IM 并存,考勤代打卡屡禁不止,工程图纸通过微信传输导致版本失控。六万员工统一启用双因子认证与人脸扫码设备绑定打卡,全面替换多套办公系统。
WPS 365双因子认证启用记录涵盖全链路审计与精细化管控能力。系统精确记录启用时间、操作人员、IP及设备信息,支持按人员、部门等多维度导出与可视化报表;针对敏感操作强制二次验证并完整留痕,满足等保、密评及行业监管要求。私有化版本支持本地防篡改存储与信创架构适配,开放API可对接企业IAM及零信任网关。建议政企客户启用全员台账,结合差异化策略与外部人员管控,构建覆盖入职到离职、登录到核心操作的可信身份安全审计体系。

好业财是专为成长型企业打造的数智商业平台,支持业财一体化管理。结合WPS 365安全体系,实现数据实时共享与权限细粒度管控,助力企业降本增效、合规经营,广泛适用于商贸、服务等行业。




WPS 项目管理无缝集成WPS 365统一工作台,支持任务分配、进度跟踪与文档协同。基于双因子认证体系,保障项目数据安全,满足金融、政务等强合规场景下团队高效协作与全程审计。

WPS 进销存深度融合WPS 365身份安全能力,实现采购、销售、库存全流程在线管理。支持敏感操作二次验证,操作日志留痕,适用于零售、贸易等行业,帮助企业实时掌控库存,精准决策。

WPS 合同管理依托WPS 365强身份认证与文档加密能力,提供合同起草、审批、签署及归档全生命周期管理。支持外部协作者差异化权限,满足等保合规要求,确保合同数据真实可信。



WPS 项目管理无缝集成WPS 365统一工作台,支持任务分配、进度跟踪与文档协同。基于双因子认证体系,保障项目数据安全,满足金融、政务等强合规场景下团队高效协作与全程审计。
WPS 进销存深度融合WPS 365身份安全能力,实现采购、销售、库存全流程在线管理。支持敏感操作二次验证,操作日志留痕,适用于零售、贸易等行业,帮助企业实时掌控库存,精准决策。
好业财是专为成长型企业打造的数智商业平台,支持业财一体化管理。结合WPS 365安全体系,实现数据实时共享与权限细粒度管控,助力企业降本增效、合规经营,广泛适用于商贸、服务等行业。

好生意专注小微企业进销存管理,通过WPS 365开放接口实现数据互通与身份同步。关键操作强制二次确认,日志完整审计,助力商贸企业轻松理货、管账、控风险,实现业务稳健增长。

好会计是智能云财务软件,深度适配WPS 365安全环境。支持发票采集、智能记账、税务申报一体化,敏感操作全留痕,满足小微企业财务合规与数据安全需求,让会计工作更简单高效。
适配鲲鹏、海光等国产硬件,统一双因子策略,认证记录防篡改,满足密评合规。
零代码拖拽配置不同岗位认证强度,自动生成部门/岗位维度的启用记录看板。
支持登录与敏感操作二次确认,留存完整登录审计,阻断钓鱼与凭据盗用风险。
查看涉密文件、恢复文档等均需二次验证,操作详情全量记录,防止权限滥用。
为外部协作者独立配置双因子策略,认证日志与内部员工统一审计,实现全生命周期追溯。
启用记录按人员、时间等维度一键导出,私有化部署日志防篡改,轻松应对等保密评。
一处配置,全场景生效,从登录到核心操作均需强身份核验,完整留存启用记录与操作日志,满足等保、密评与行业合规审计要求。
