

WPS 365
提供AD域同步、日志审计及离职一键回收权限,满足医疗等保2.0要求,支撑"科室-角色-字段"三级权限架构落地,构建诊疗数据中台安全底座。
提供AD域同步、日志审计及离职一键回收权限,满足医疗等保2.0要求,支撑"科室-角色-字段"三级权限架构落地,构建诊疗数据中台安全底座。

支持行级科室隔离与字段级脱敏,实现跨科会诊临时授权(用完即收),通过多维表视图满足不同角色层级管理需求,防止患者隐私交叉泄露。

适配区域医共体移动端场景,填报公卫数据时自动按"县-乡-村"架构隔离可见范围,既保证数据采集便捷性又确保敏感信息不越级泄露。

在严格权限管控下智能分析病历数据,支持质控科实时汇总DRG指标,确保医师仅见脱敏后的主管患者信息,满足合规前提下的AI诊疗辅助。

支持病历协作文档全程留痕与历史版本回溯,记录身份证号等敏感字段查看行为,配合动态水印与防截屏,构建医疗纠纷可追溯的审计证据链。
针对医院患者隐私泄露与跨科协作审批繁琐等痛点,WPS智能表格提供行级/字段级精细化权限管理方案。通过科室数据隔离、临时授权、动态水印、操作审计等功能,实现医生仅见主管患者、跨科会诊用完即收、病案统计自动完成,满足《个人信息保护法》与医疗等保2.0合规要求,适用于三甲医院、医共体及临床试验机构。
针对医疗行业患者隐私保护和跨科室协作需求,医疗健康表格权限管理需围绕数据分级与隐私保护展开。通过行级权限隔离科室数据,配合字段级精细化管控(如身份证号、诊断结果脱敏),可实现医生仅见主管患者、护士长看全区、质控科实时汇总的层级管理,满足《个人信息保护法》与医疗等保2.0要求。
梳理权限时应建立"科室-角色-字段"三级架构:首先按科室病区设置行级隔离确保数据独立,其次为跨科会诊配置临时字段级授权(用完即收),最后通过动态水印、禁止下载打印、离职员工一键回收权限等手段防泄密。某大型三甲医院据此构建诊疗数据中台,既解决病历分散问题,又避免咨询师交叉查看客户档案等隐私风险。
权限管理功能依托WPS 365套餐实现:商业高级版(399元/人/年)提供日志审计、AD域同步及基础文档安全管控;商业旗舰版(599元/人/年)开放完整安全管控、组织管理及API接口,支持更精细的权限策略自定义。需注意,部分高级安全功能可能需联系销售开通或加价购买,建议根据医院规模及合规要求选择对应版本。
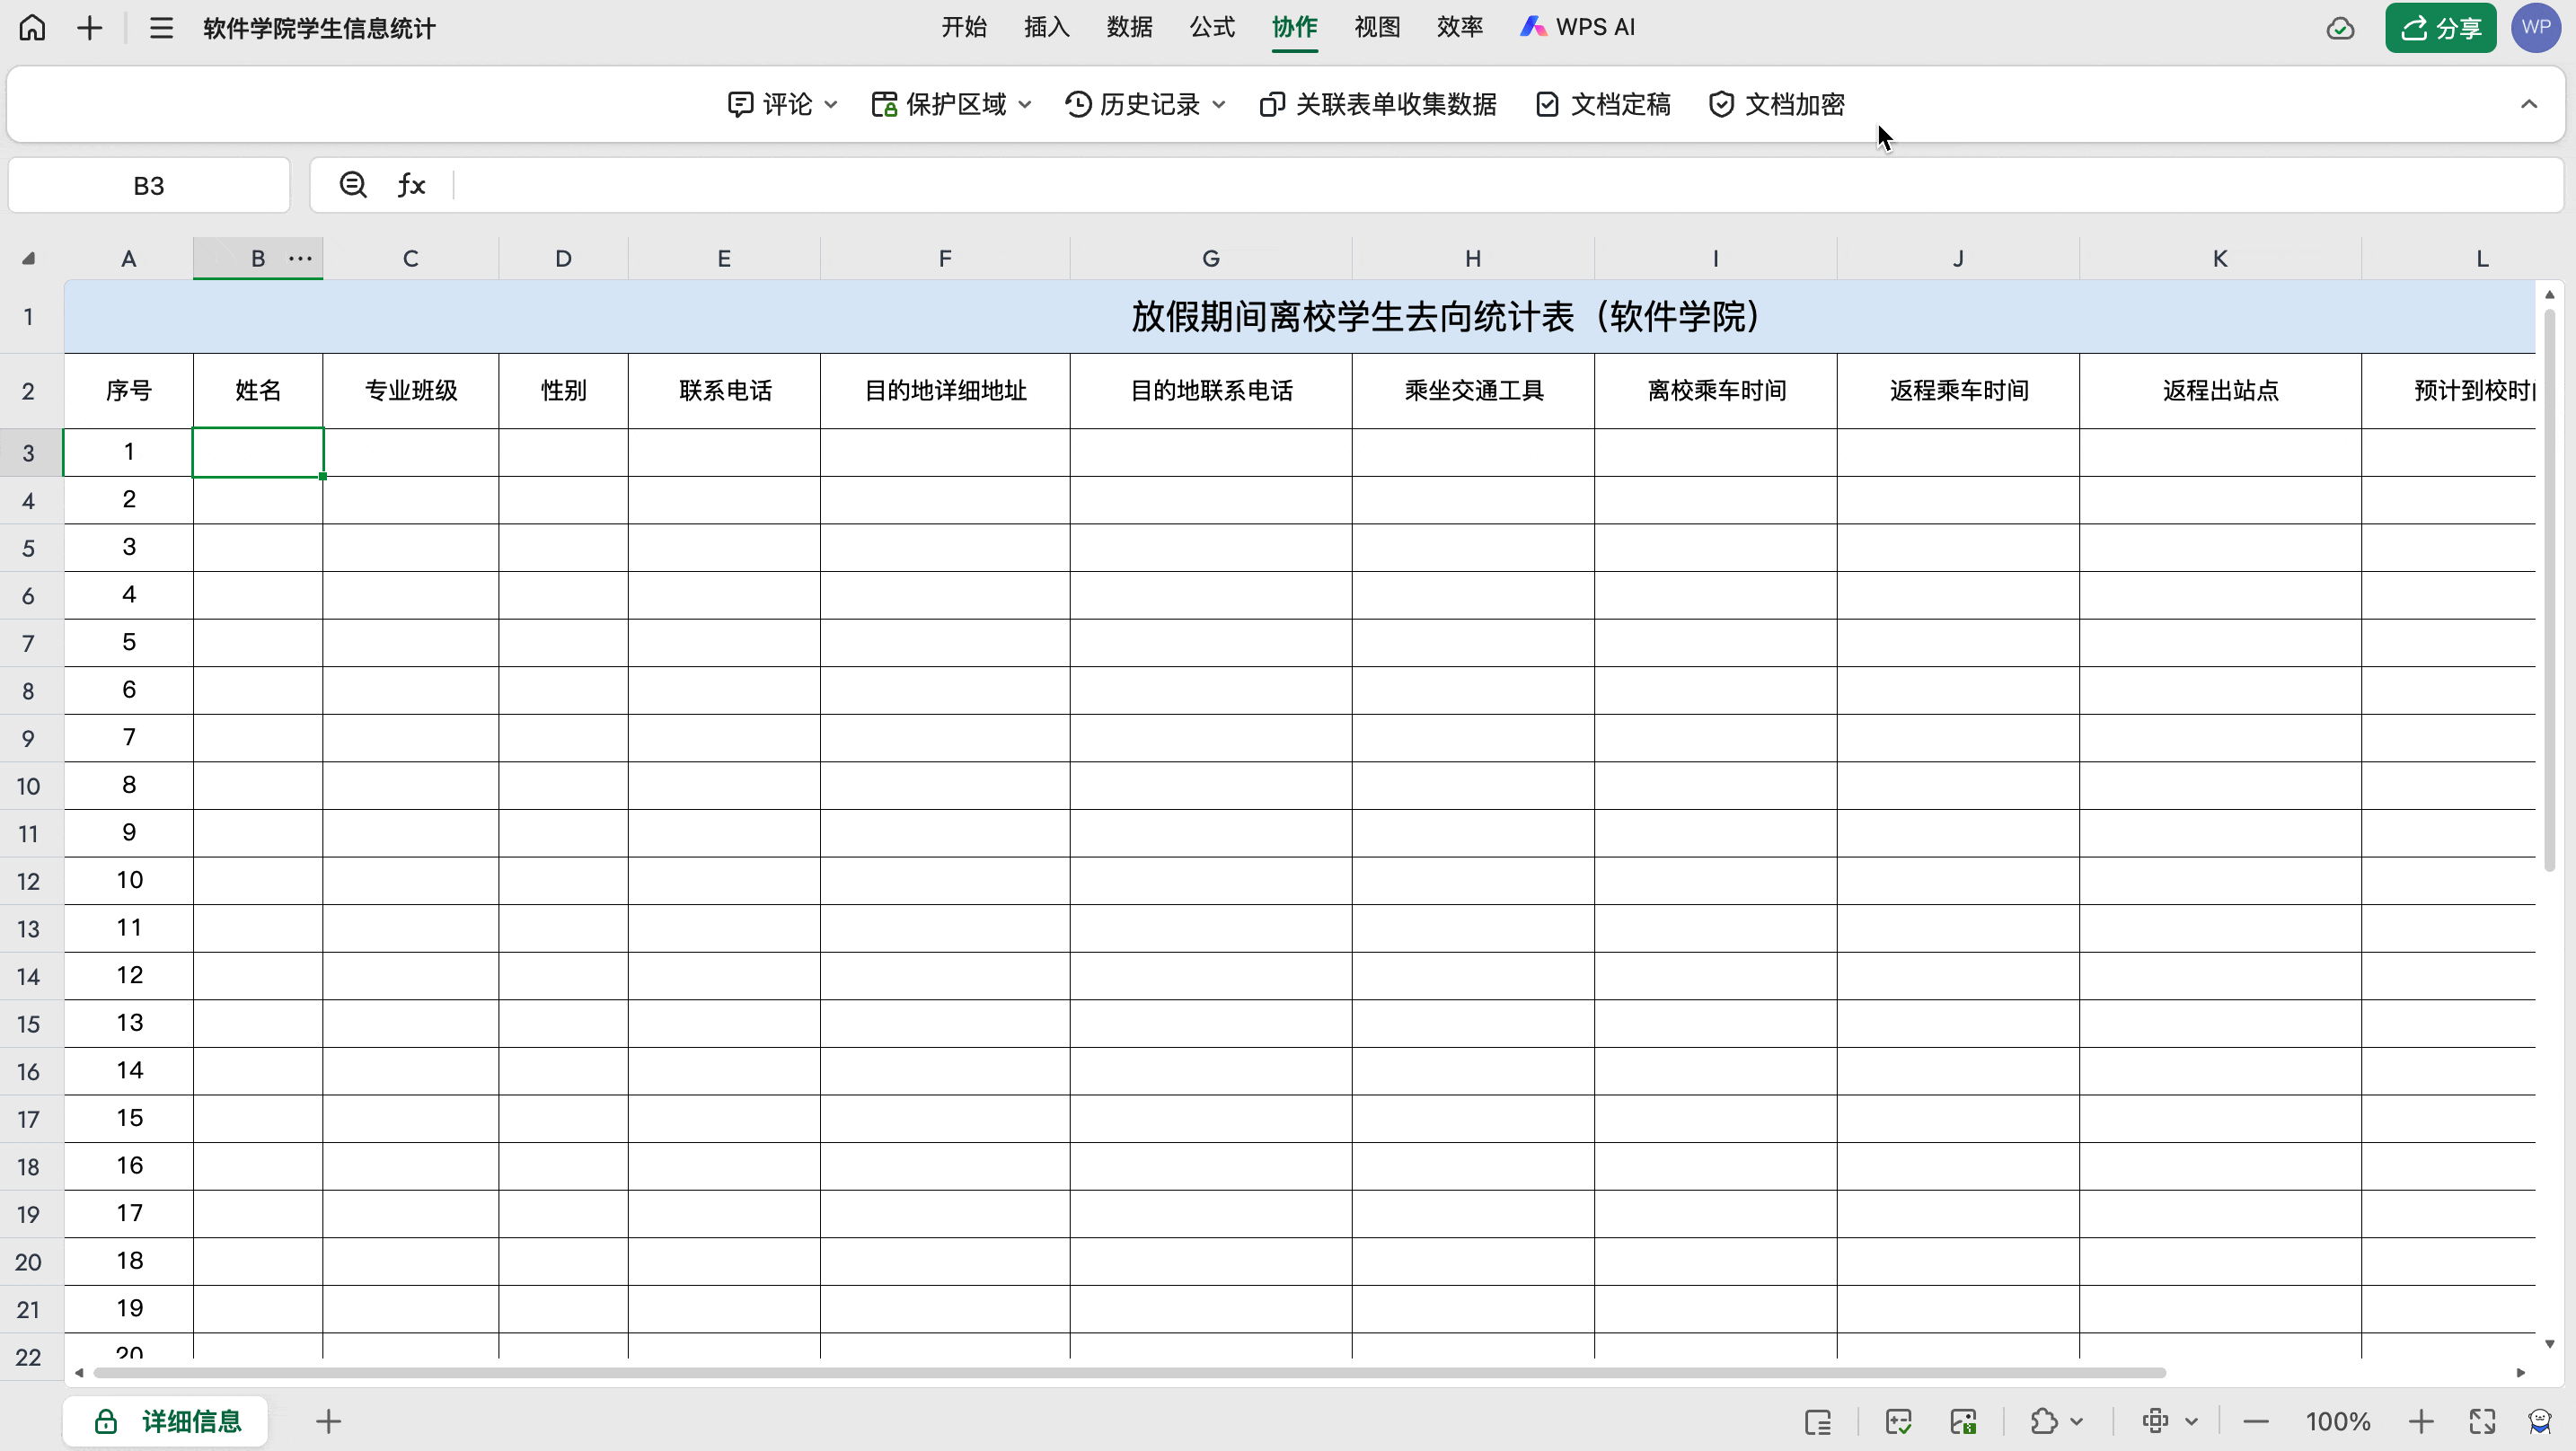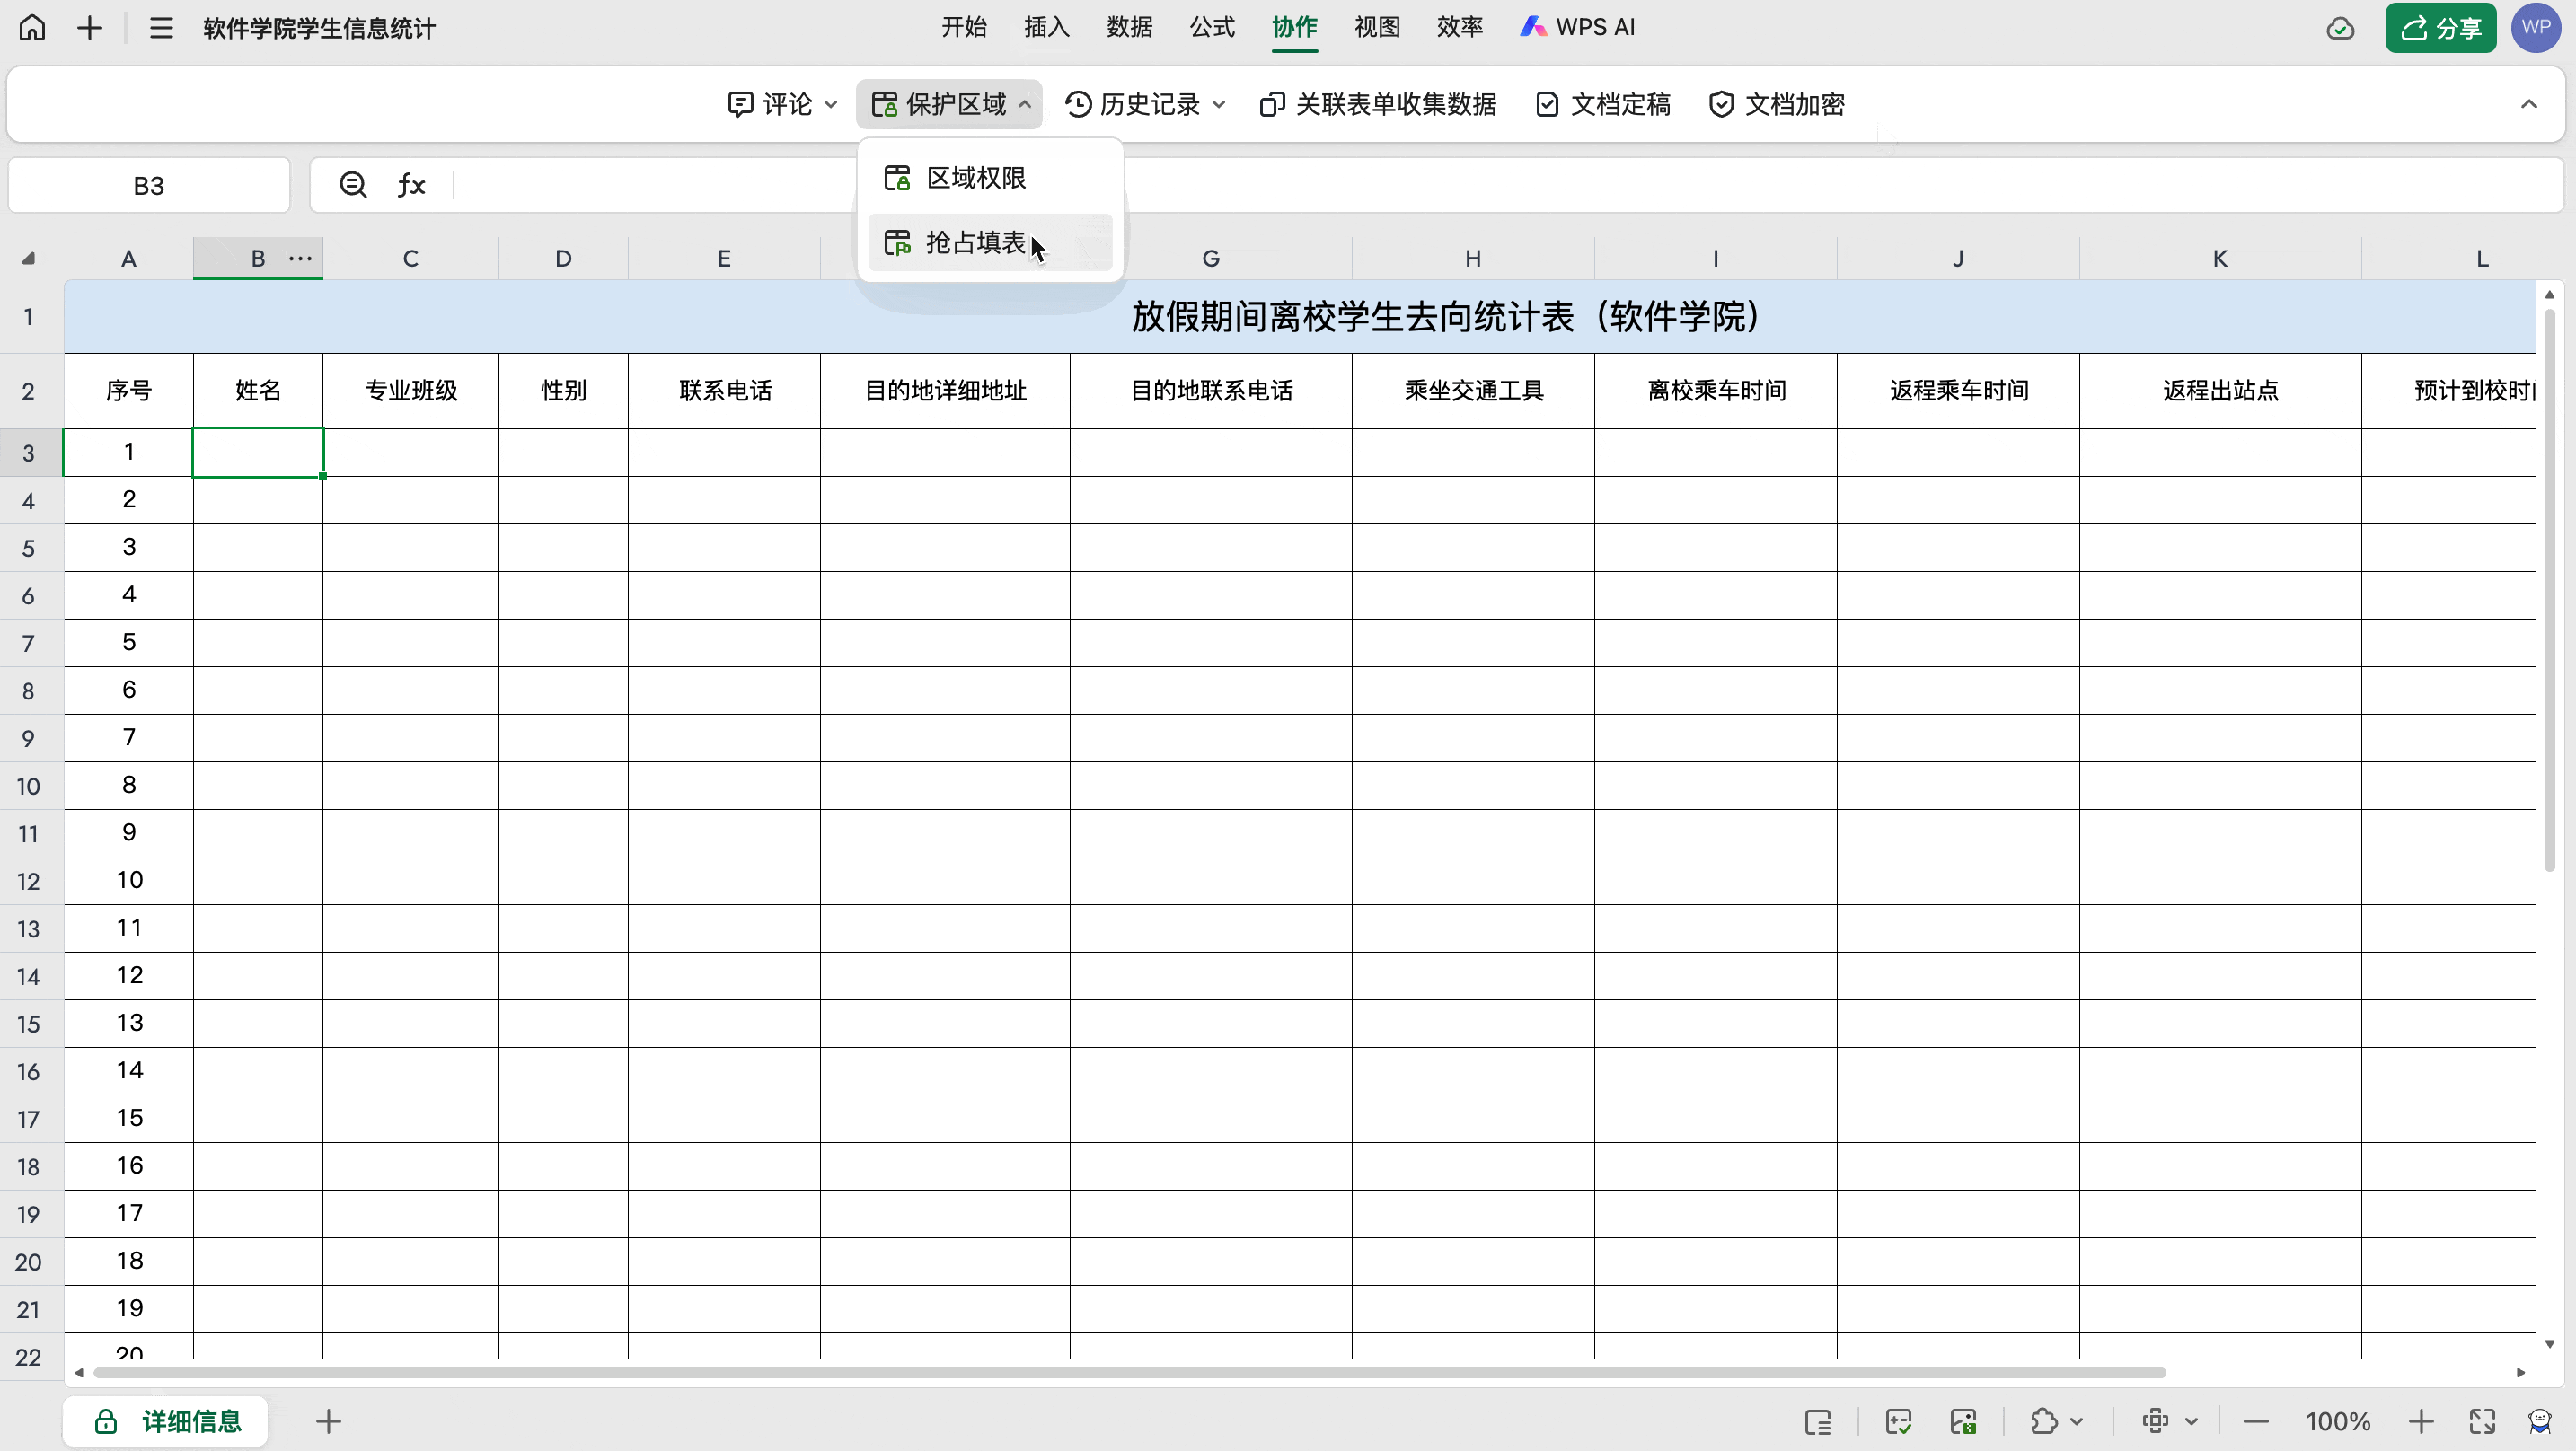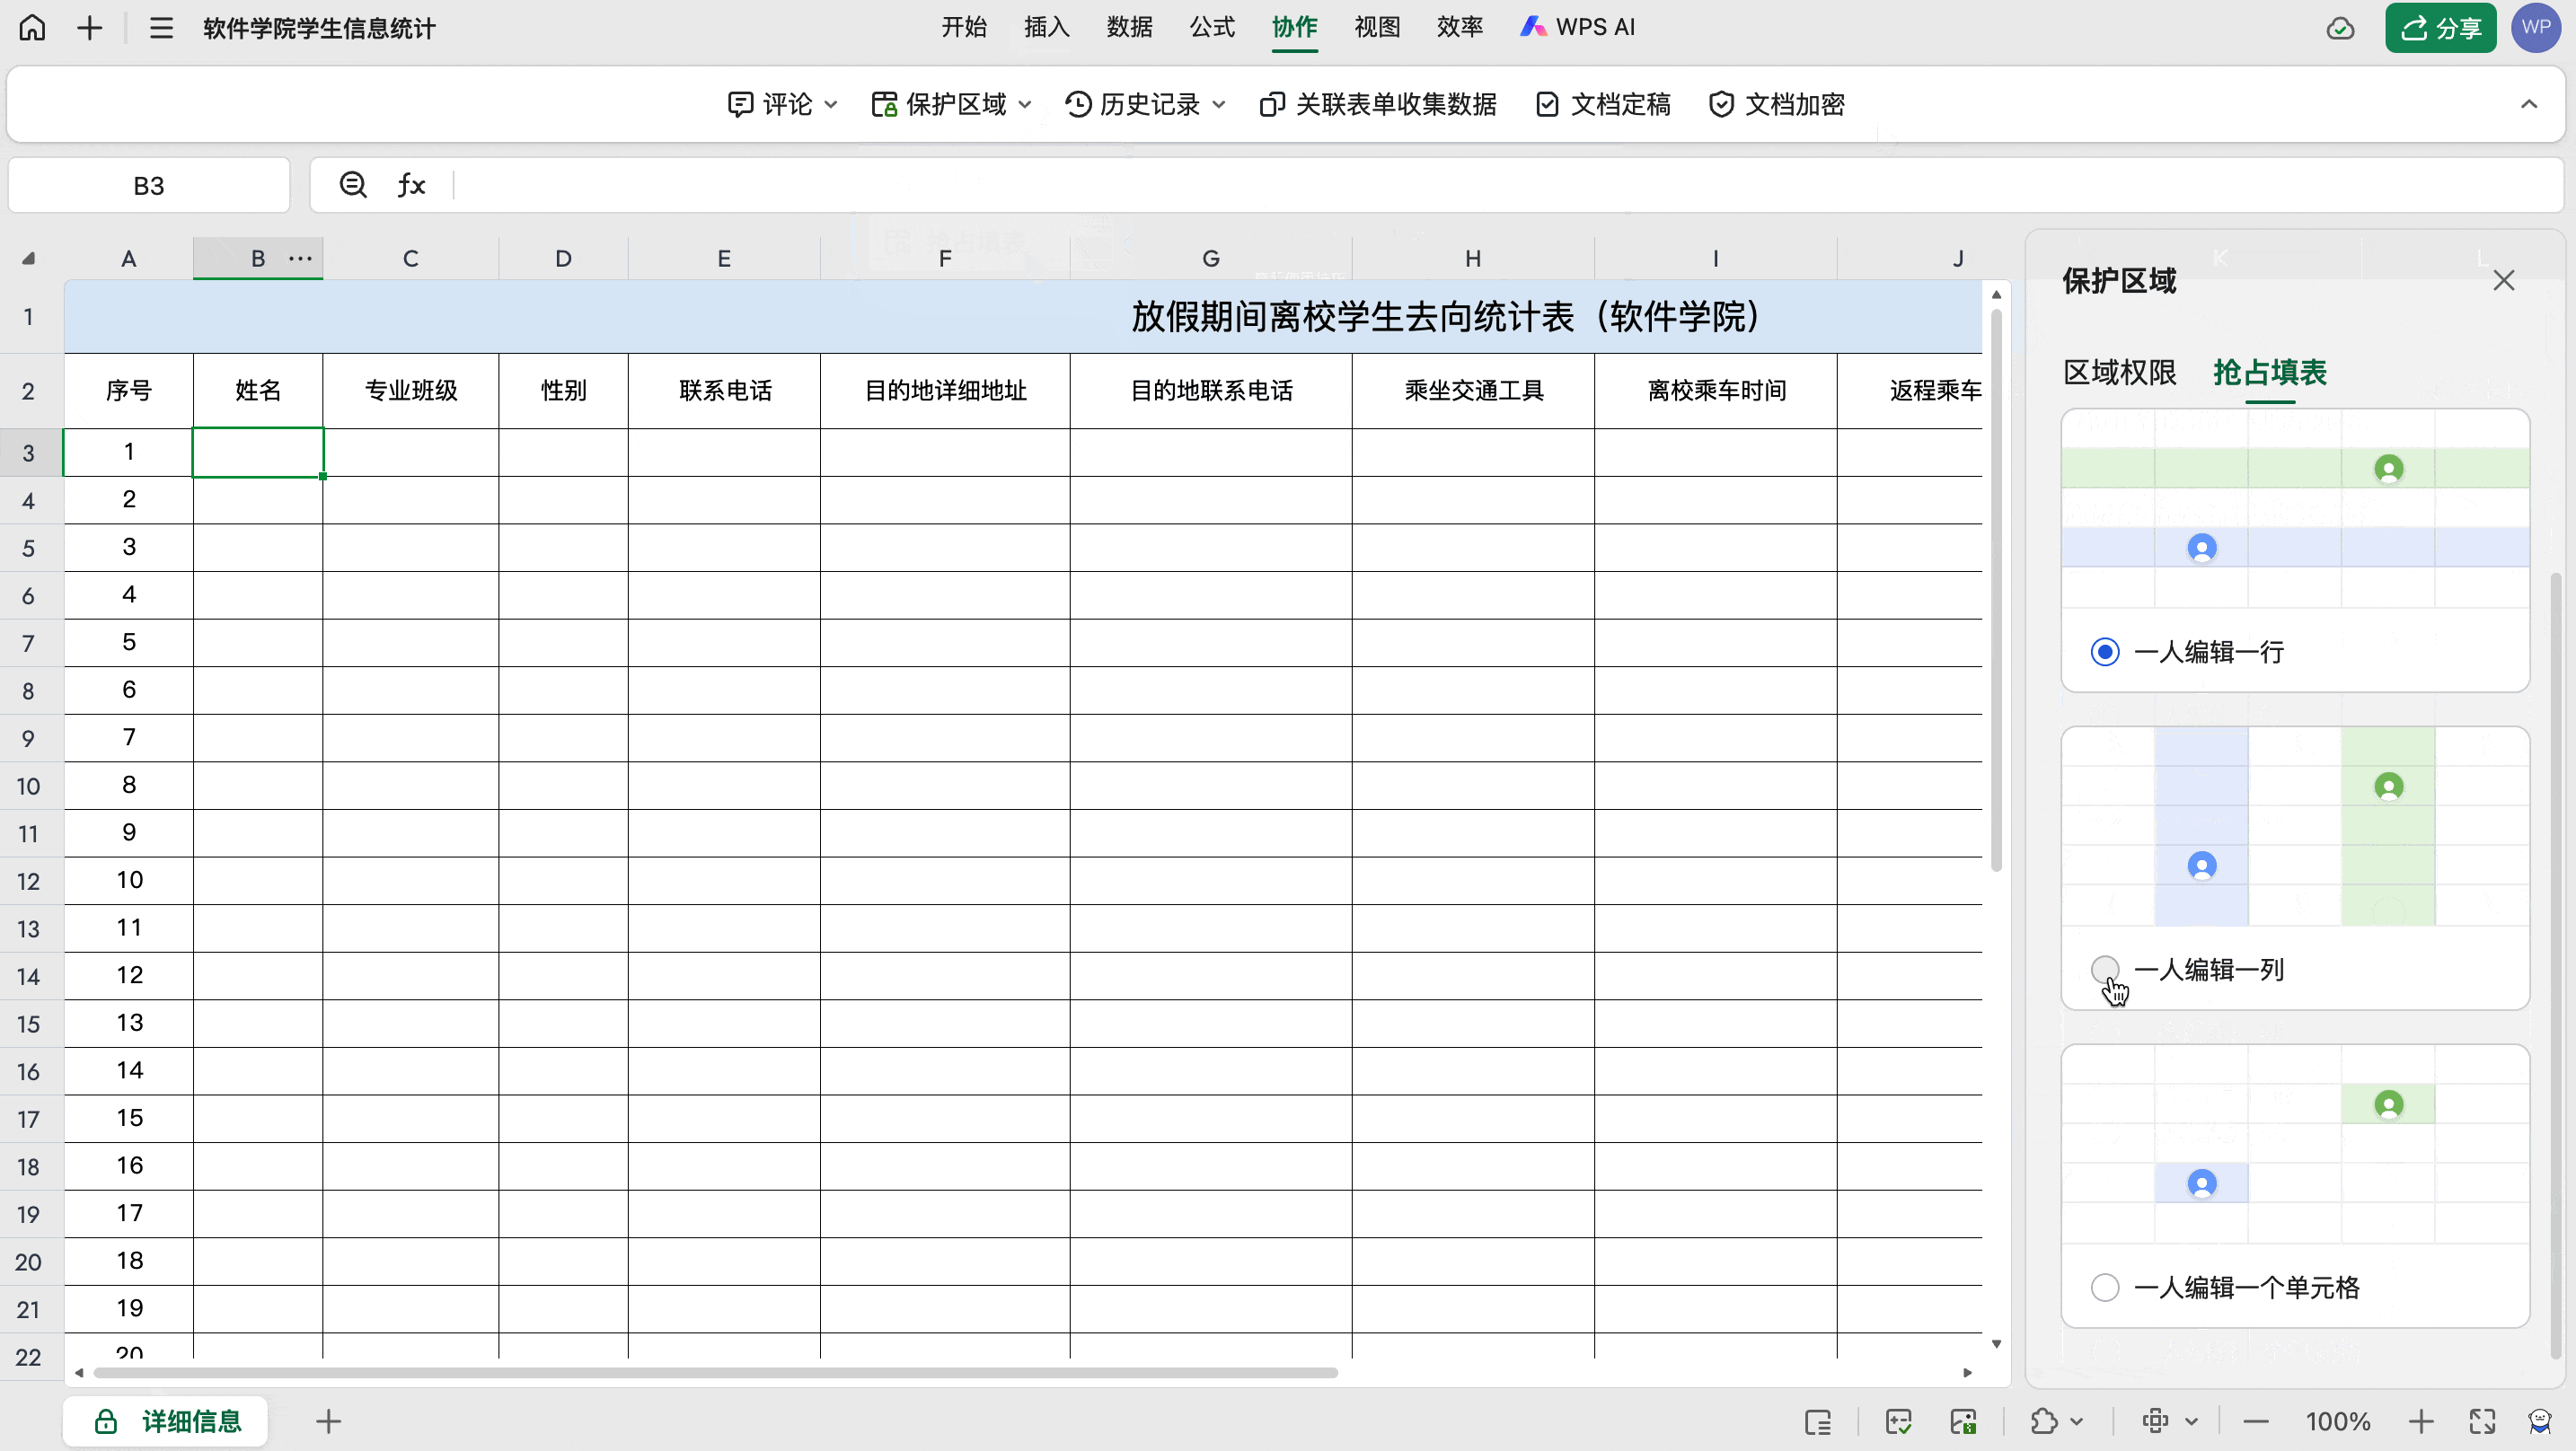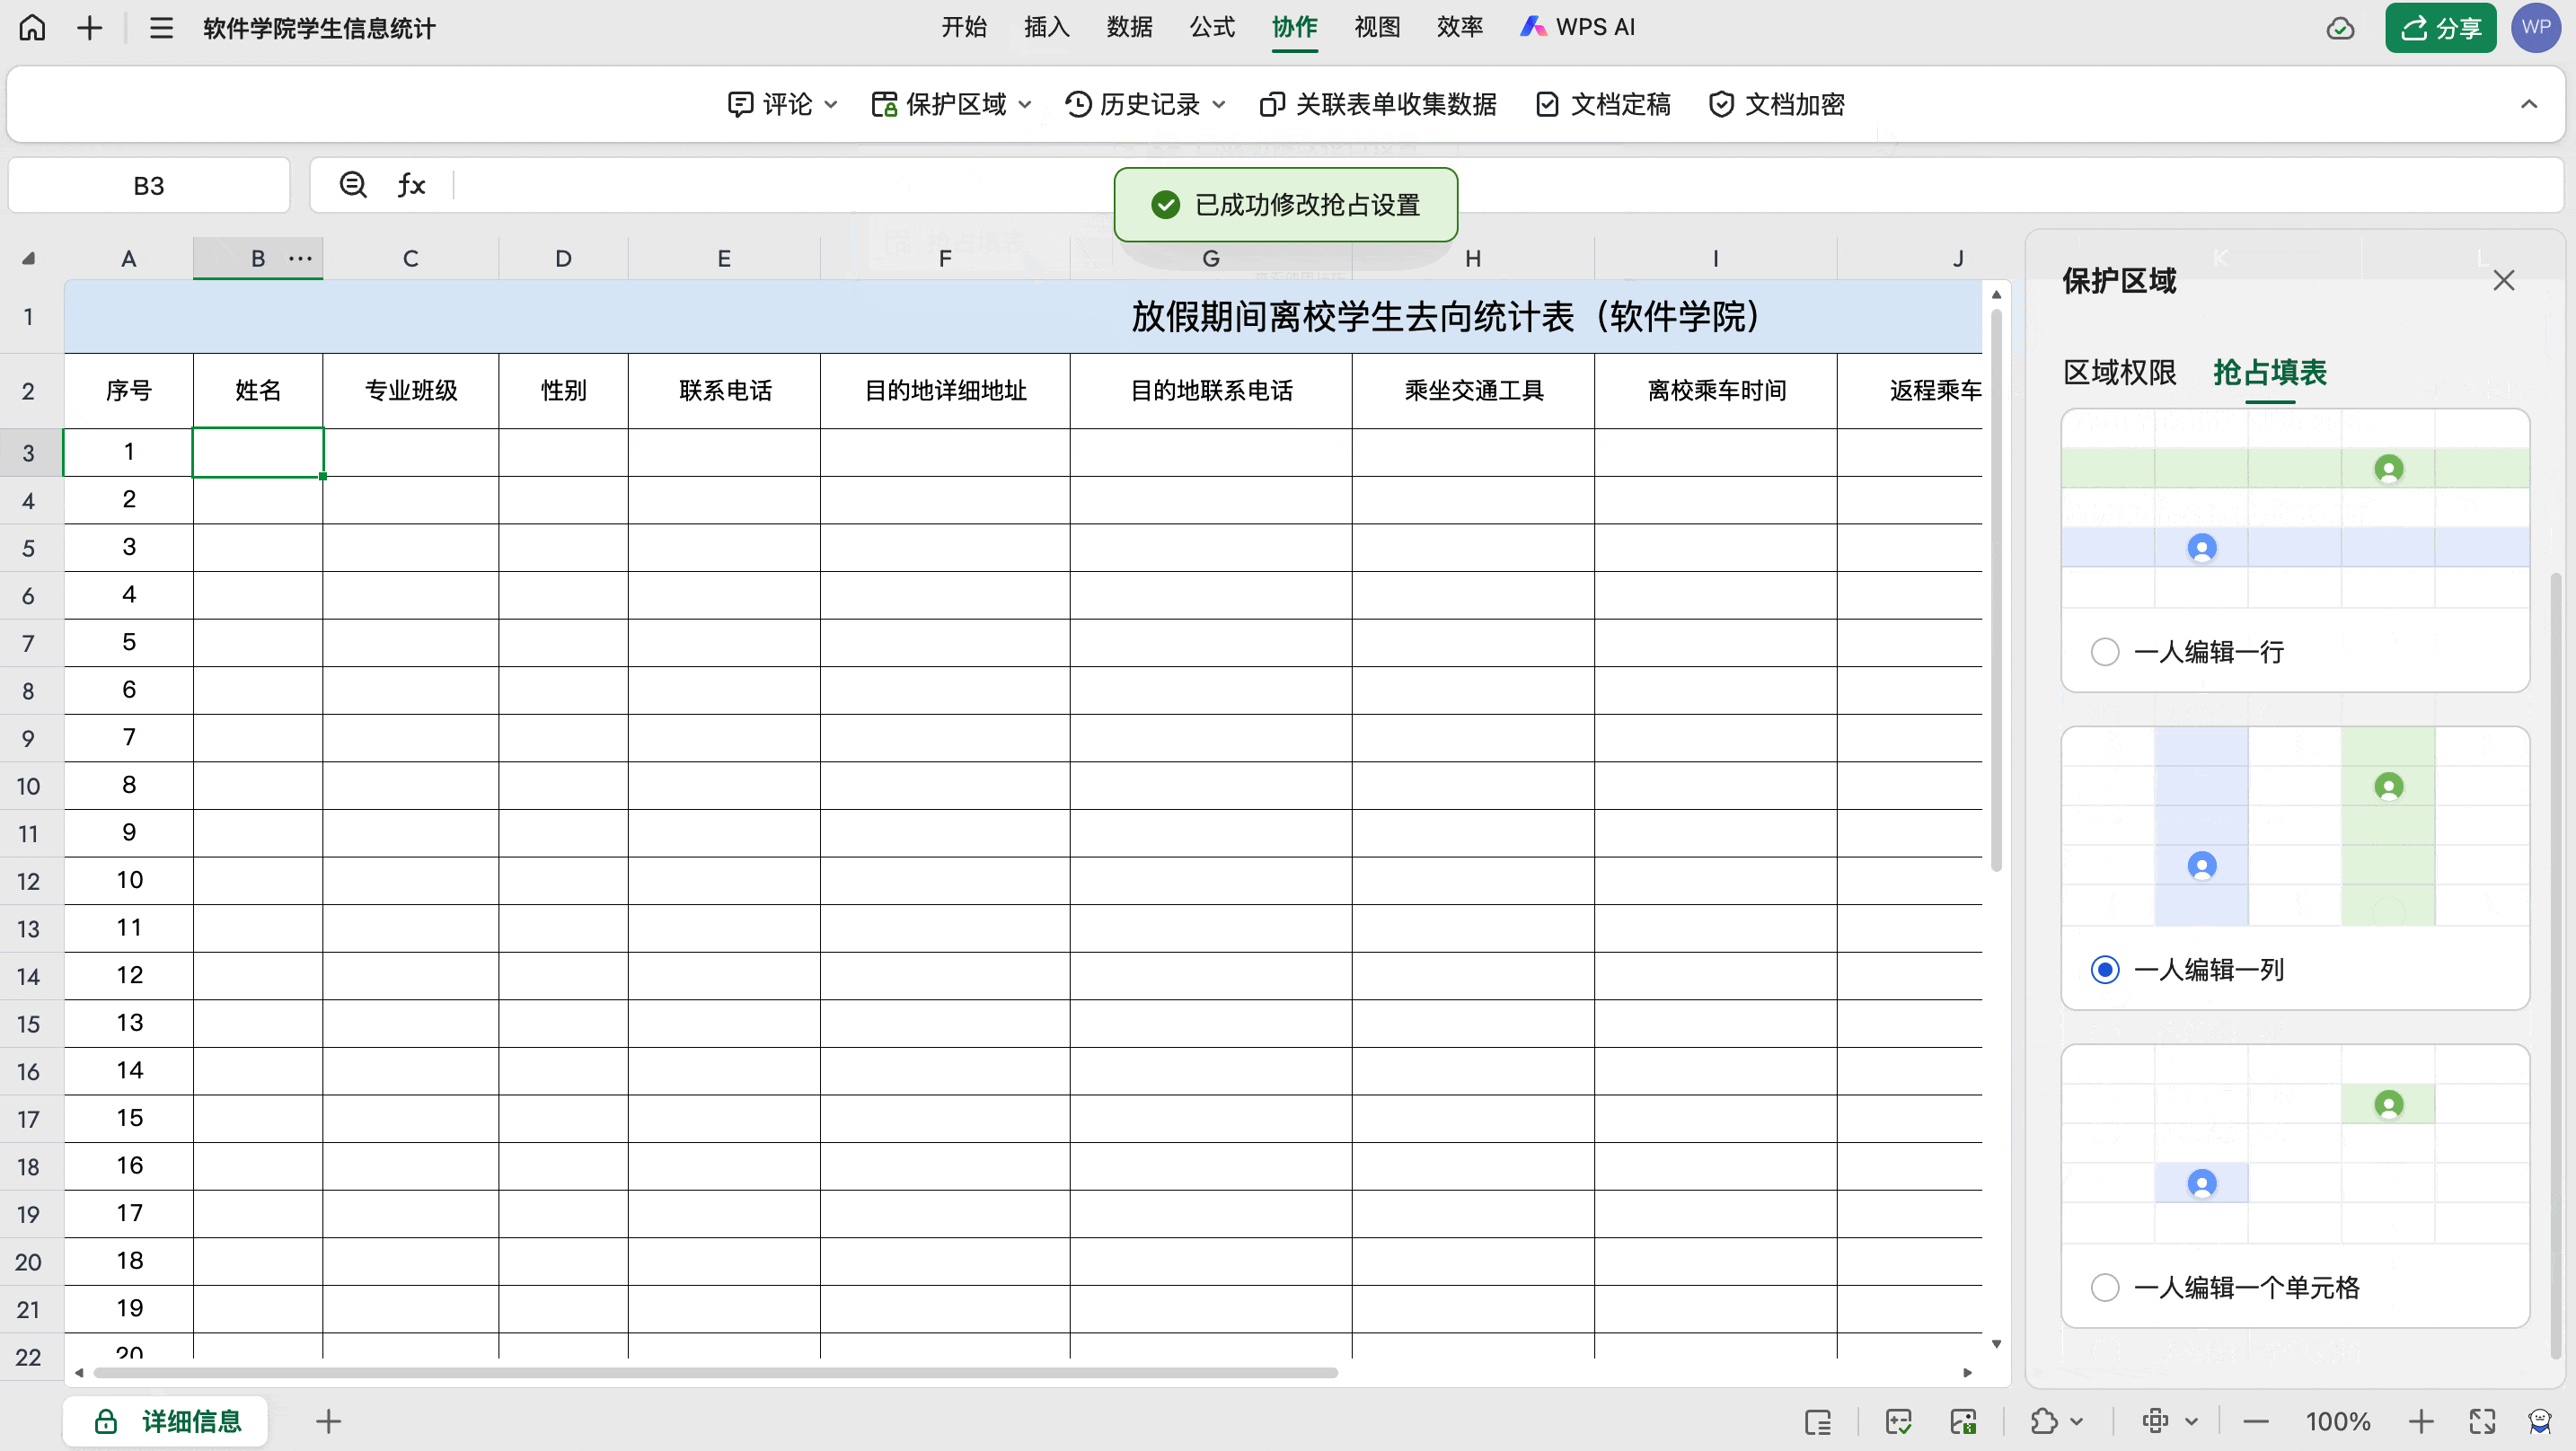
针对跨科室会诊与医联体协作场景,权限管理需突破单一科室隔离,建立"临时授权+用完即收"的动态机制。通过WPS智能表格的字段级权限控制,可实现跨科会诊时仅开放特定病例字段(如检验结果、影像资料),会诊结束后自动回收权限,既保障诊疗协作效率又防止患者隐私外泄。某大型三甲医院在实施中,为会诊专家配置仅查看不编辑的临时权限,结合抢占填表机制,有效避免多医生同时修改医嘱导致的诊疗冲突。
不同医疗场景需采用差异化权限架构:区域医共体适用"县-乡-村"三级行级隔离,基层机构仅可见辖区居民档案;药物临床试验机构则需按访视窗口设置字段级权限,确保CRC、CRA仅访问授权项目数据;医美连锁机构按门店隔离客户档案,防止咨询师交叉查看非自某客某户。这种场景化配置通过多维表视图实现,支持主任医师看全科、住院医师看分管床位、质控科实时汇总DRG指标的层级管理。
全程操作留痕与历史版本回溯构成合规底线。系统记录谁查看了患者身份证号、谁修改了诊断结论、何时导出过病案数据,满足《个人信息保护法》审计要求。当发生数据争议时,可回溯任意历史版本,防止医疗纠纷中证据灭失。结合离职员工一键权限回收功能,确保人员流动不影响数据安全,构建覆盖"事前隔离、事中协作、事后审计"的全生命周期权限管理体系。
权限管理不应是静态的配置,而需与诊疗业务流程深度耦合,实现"随业务流程自动赋权"的智能管控。通过WPS智能表格的自动化引擎,可在患者入院时自动为责任医师、管床护士开放对应病历权限,转科时自动切换可见范围,出院后自动归档至病案室并回收临床编辑权限,避免人工调整滞后导致的权限真空。这种动态机制尤其适用于区域医共体场景,基层医生通过移动端填报公卫数据时,系统自动按"县-乡-村"架构隔离可见范围,既保证数据采集的便捷性,又确保敏感信息不越级泄露。
在系统落地层面,建议采用"轻量化 complement 核心系统"的策略,不与现有HIS系统重复建设,而是填补其权限颗粒度粗、跨科协作僵化的短板。通过API接口或定期同步,将HIS中的科室、人员、患者关系映射为表格的行级/字段级权限规则,保持数据一致性。同时启用动态水印、禁止下载、截屏审计等防护措施,配合离职员工一键权限回收机制,构建覆盖"事前自动授权、事中精细管控、事后审计追溯"的全生命周期管理体系,让权限管理从人工维护的负担转变为医疗质量保障的数字化基石。
针对医疗数据高敏感特性,权限管理需建立"配置-监控-审计"的闭环运营体系。在分享链路层面,应严格限制医疗表格的链接传播范围,通过"企业内成员可见+访问密码+有效期限制"三重防护,防止患者病历通过公开链接外泄;对必须外发的会诊资料,启用动态水印(显示访问者姓名、手机号及时间戳),即使发生截屏拍照也能精准溯源定责。
人员异动时的权限生命周期管理是风控关键。新员工入职通过AD域同步自动继承科室基础权限,无需手动配置;员工调岗或离职时,管理员可在企业后台一键回收其对所有医疗文档的访问权,并自动移交历史病历 ownership,杜绝"僵尸账号"带来的泄露隐患。同时建立季度权限审计机制,利用操作日志筛查"非工作时间访问""批量下载患者身份证"等异常行为,结合列级脱敏策略(如隐藏中间四位身份证号),确保《个人信息保护法》要求的"最小必要"原则在技术层面落地。
在移动端广泛使用的临床场景中,需特别关注多终端权限一致性。WPS智能表格支持手机端字段级权限同步,确保医生在查房用手机查看病历时,敏感信息(如患者联系方式)仍按角色脱敏显示;禁止移动端截图录屏(iOS/Android系统级限制),并关闭"另存为本地"功能,防止病历资料流入个人微信或网盘,构建覆盖PC、平板、手机的全终端安全防线。
病历分散在各科室系统,跨科协作审批繁琐,权限混乱导致隐私泄露风险高。通过智能表格按科室设置行级隔离,医生仅见主管患者,跨科会诊临时授权字段级查看,病案自动汇总统计,全程操作留痕。
县乡村健康档案分散,手工汇总效率低,上级单位查看全量数据时难隔离基层隐私。通过设置县-乡-村三级行级权限,基层机构仅见辖区档案,县级自动汇总公卫指标,敏感字段脱敏,移动端填报实时同步。
受试者隐私面临泄露风险,各访视点数据分散,CRC、CRA权限混乱,缺乏数据锁定与审计追溯。通过受试者身份脱敏,按访视窗口设置字段级权限,数据锁定后不可篡改,操作日志全程审计,多中心协作视图统一。
医疗表格权限管理应建立“科室-角色-字段”三级架构:按科室设置行级隔离确保数据独立,基于角色配置差异化权限(如医生仅见主管患者、护士长看全区),通过字段级管控实现敏感信息脱敏。针对跨科会诊建立“临时授权+用完即收”动态机制,结合诊疗流程自动赋权。同步配置动态水印、禁止下载打印、离职一键回收等防泄密措施,依托操作日志与历史版本实现全程审计追溯。建议采用“轻量化 complement 核心系统”策略,通过API对接HIS系统,构建覆盖事前自动授权、事中精细管控、事后审计的全生命周期管理体系。

业财一体化管理工具,支持字段级权限隔离、操作日志审计,保障财务与业务数据安全合规,满足医疗等行业对隐私保护与精细化管控的双重需求。




全流程项目管理平台,支持任务分配、进度跟踪与行级权限控制,实现跨科室协作的数据隔离与审计回溯,帮助医疗团队提升协作效率与合规性。

进销存管理应用,实时同步库存、销售、采购数据,通过行级权限保障各门店/科室数据独立,防止客户信息泄露,适用于连锁医疗与商贸场景。
业财一体化管理工具,支持字段级权限隔离、操作日志审计,保障财务与业务数据安全合规,满足医疗等行业对隐私保护与精细化管控的双重需求。

生意管理工具,提供进销存、客户管理等核心功能,支持权限隔离与操作审计,帮助中小型医疗商贸企业保护客户信息,实现合规经营。

智能财务软件,支持多账套、多角色权限控制与全程操作审计,确保财务数据安全,满足医疗组织核算与审计追踪的合规要求。

合同全生命周期管理系统,支持审批流程、字段级权限管控与动态水印,防止敏感条款泄露,适用于医疗采购、合作协议等高安全需求场景。



全流程项目管理平台,支持任务分配、进度跟踪与行级权限控制,实现跨科室协作的数据隔离与审计回溯,帮助医疗团队提升协作效率与合规性。
进销存管理应用,实时同步库存、销售、采购数据,通过行级权限保障各门店/科室数据独立,防止客户信息泄露,适用于连锁医疗与商贸场景。
内置电子病历、排班等医疗模板,一键套用,符合《电子病历基本规范》,提升填报效率。
按科室病区设置行级权限,确保医生仅见主管患者,满足数据隔离与隐私保护。
身份证号、诊断结果等敏感字段自动脱敏,符合最小必要原则,防止隐私泄露。
会诊时开放特定病例字段,会诊结束自动回收权限,保障协作效率与隐私。
患者入院自动赋权,转科切换,出院回收,杜绝权限真空,减少人工操作。
动态水印显示访问者信息,操作留痕,历史版本回溯,满足合规审计要求。
基于行级字段级权限与动态水印,实现跨科室协作与隐私保护,满足等保2.0及个保法要求,全生命周期可审计。
