

WPS 365
集成文档、通讯与业务流程,通过分级权限梳理实现部门数据隔离与敏感信息脱敏,构建组织架构联动的安全协作空间,解决跨部门协作失控与数据泄露难题。
集成文档、通讯与业务流程,通过分级权限梳理实现部门数据隔离与敏感信息脱敏,构建组织架构联动的安全协作空间,解决跨部门协作失控与数据泄露难题。

金融研报、医疗病历等敏感PDF的字段级脱敏与动态水印保护,结合协作空间权限实现阅后即焚与防截屏管控,确保核心参数与隐私信息在跨组织流转中的可追溯安全。

实现邮件附件的精细化权限继承与外部联系人隔离,支持离职人员权限一键回收及设备变更自动管控,确保商业邮件在账号全生命周期管理中的数据零泄露风险。

提供信创适配的在线协作能力,支持仅在线查看、禁止下载等差异化权限,实现项目级物理隔离与跨部门防火墙,满足证券、汽车等行业的国产化合规与防串标要求。

智能识别异常访问行为与批量下载风险,辅助构建账号身份映射与设备信任体系,自动化处理权限回收与组织架构同步,为协作空间提供AI驱动的全链路安全治理。
WPS协作空间权限梳理通过轻打卡、表单收集、即时通讯与组织架构深度联动,解决敏感数据泄露、权限混乱及跨部门协作失控问题。支持项目级/科室级物理隔离、字段级权限管控、离职自动回收权限,满足证券基金、汽车制造、医疗健康、建筑工程等高安全需求行业的分级数据管控与合规审计要求,通过国家信息系统安全等保三级认证。
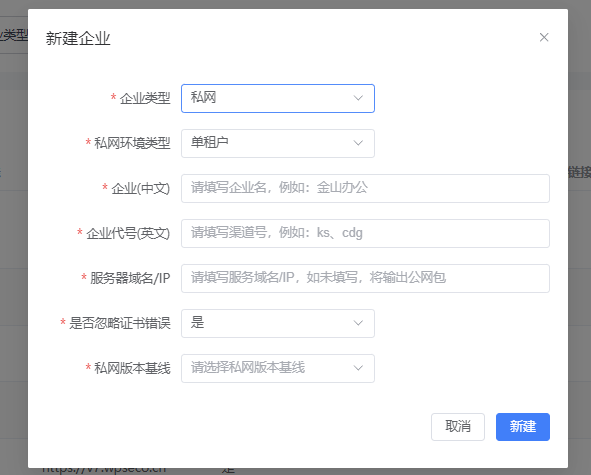
在数字化转型过程中,企业常面临敏感数据泄露、权限管理混乱及跨部门协作失控等风险。通过系统化的协作空间权限梳理,企业能够建立与组织架构深度联动的分级数据管控体系,有效解决传统管理模式下的诸多安全痛点。
针对考勤管理、表单收集及即时通讯等高频场景,协作空间权限梳理能够实现精细化的数据隔离与访问控制。在考勤场景中,可基于部门架构设置分级查看权限,确保员工仅查看个人记录、主管查看部门数据、HR掌握全局信息,同时对外勤打卡记录实施分级管理,并在人员离职时自动回收数据查看权限,避免敏感信息外泄。在表单收集环节,支持对身份证号、薪资等敏感字段设置脱敏展示与下载限制,实现跨部门数据收集时的横向隔离,确保各部门管理员仅可见本部门数据。在即时通讯方面,聊天中分享的云文档自动继承协作空间权限设置,群聊成员权限与组织架构实时同步,新入职自动入群、离职自动退群并回收所有数据权限,杜绝因人员流动导致的历史记录与文件访问失控。
对于证券基金、汽车制造、医疗健康及建筑工程等对数据安全要求极高的行业,协作空间权限梳理提供了项目级与科室级的物理隔离方案。某头部证券公司通过该体系实现投研资料分级隔离与跨部门信息防火墙,有效防范内幕信息泄露;某汽车制造企业则依托此机制对数百家供应商实施技术图纸的受控访问与动态权限调整。需要注意的是,基础协作与轻量级权限管理功能在商业协作版(199元/人/年)中可用,而涉及日志审计、AD域同步及精细化组织架构联动的高级权限管控能力,需升级某商某业高级版(399元/人/年)或商业旗舰版(599元/人/年),部分专业模块如WPS合同、电子签等需额外加价购买或联系销售开通。
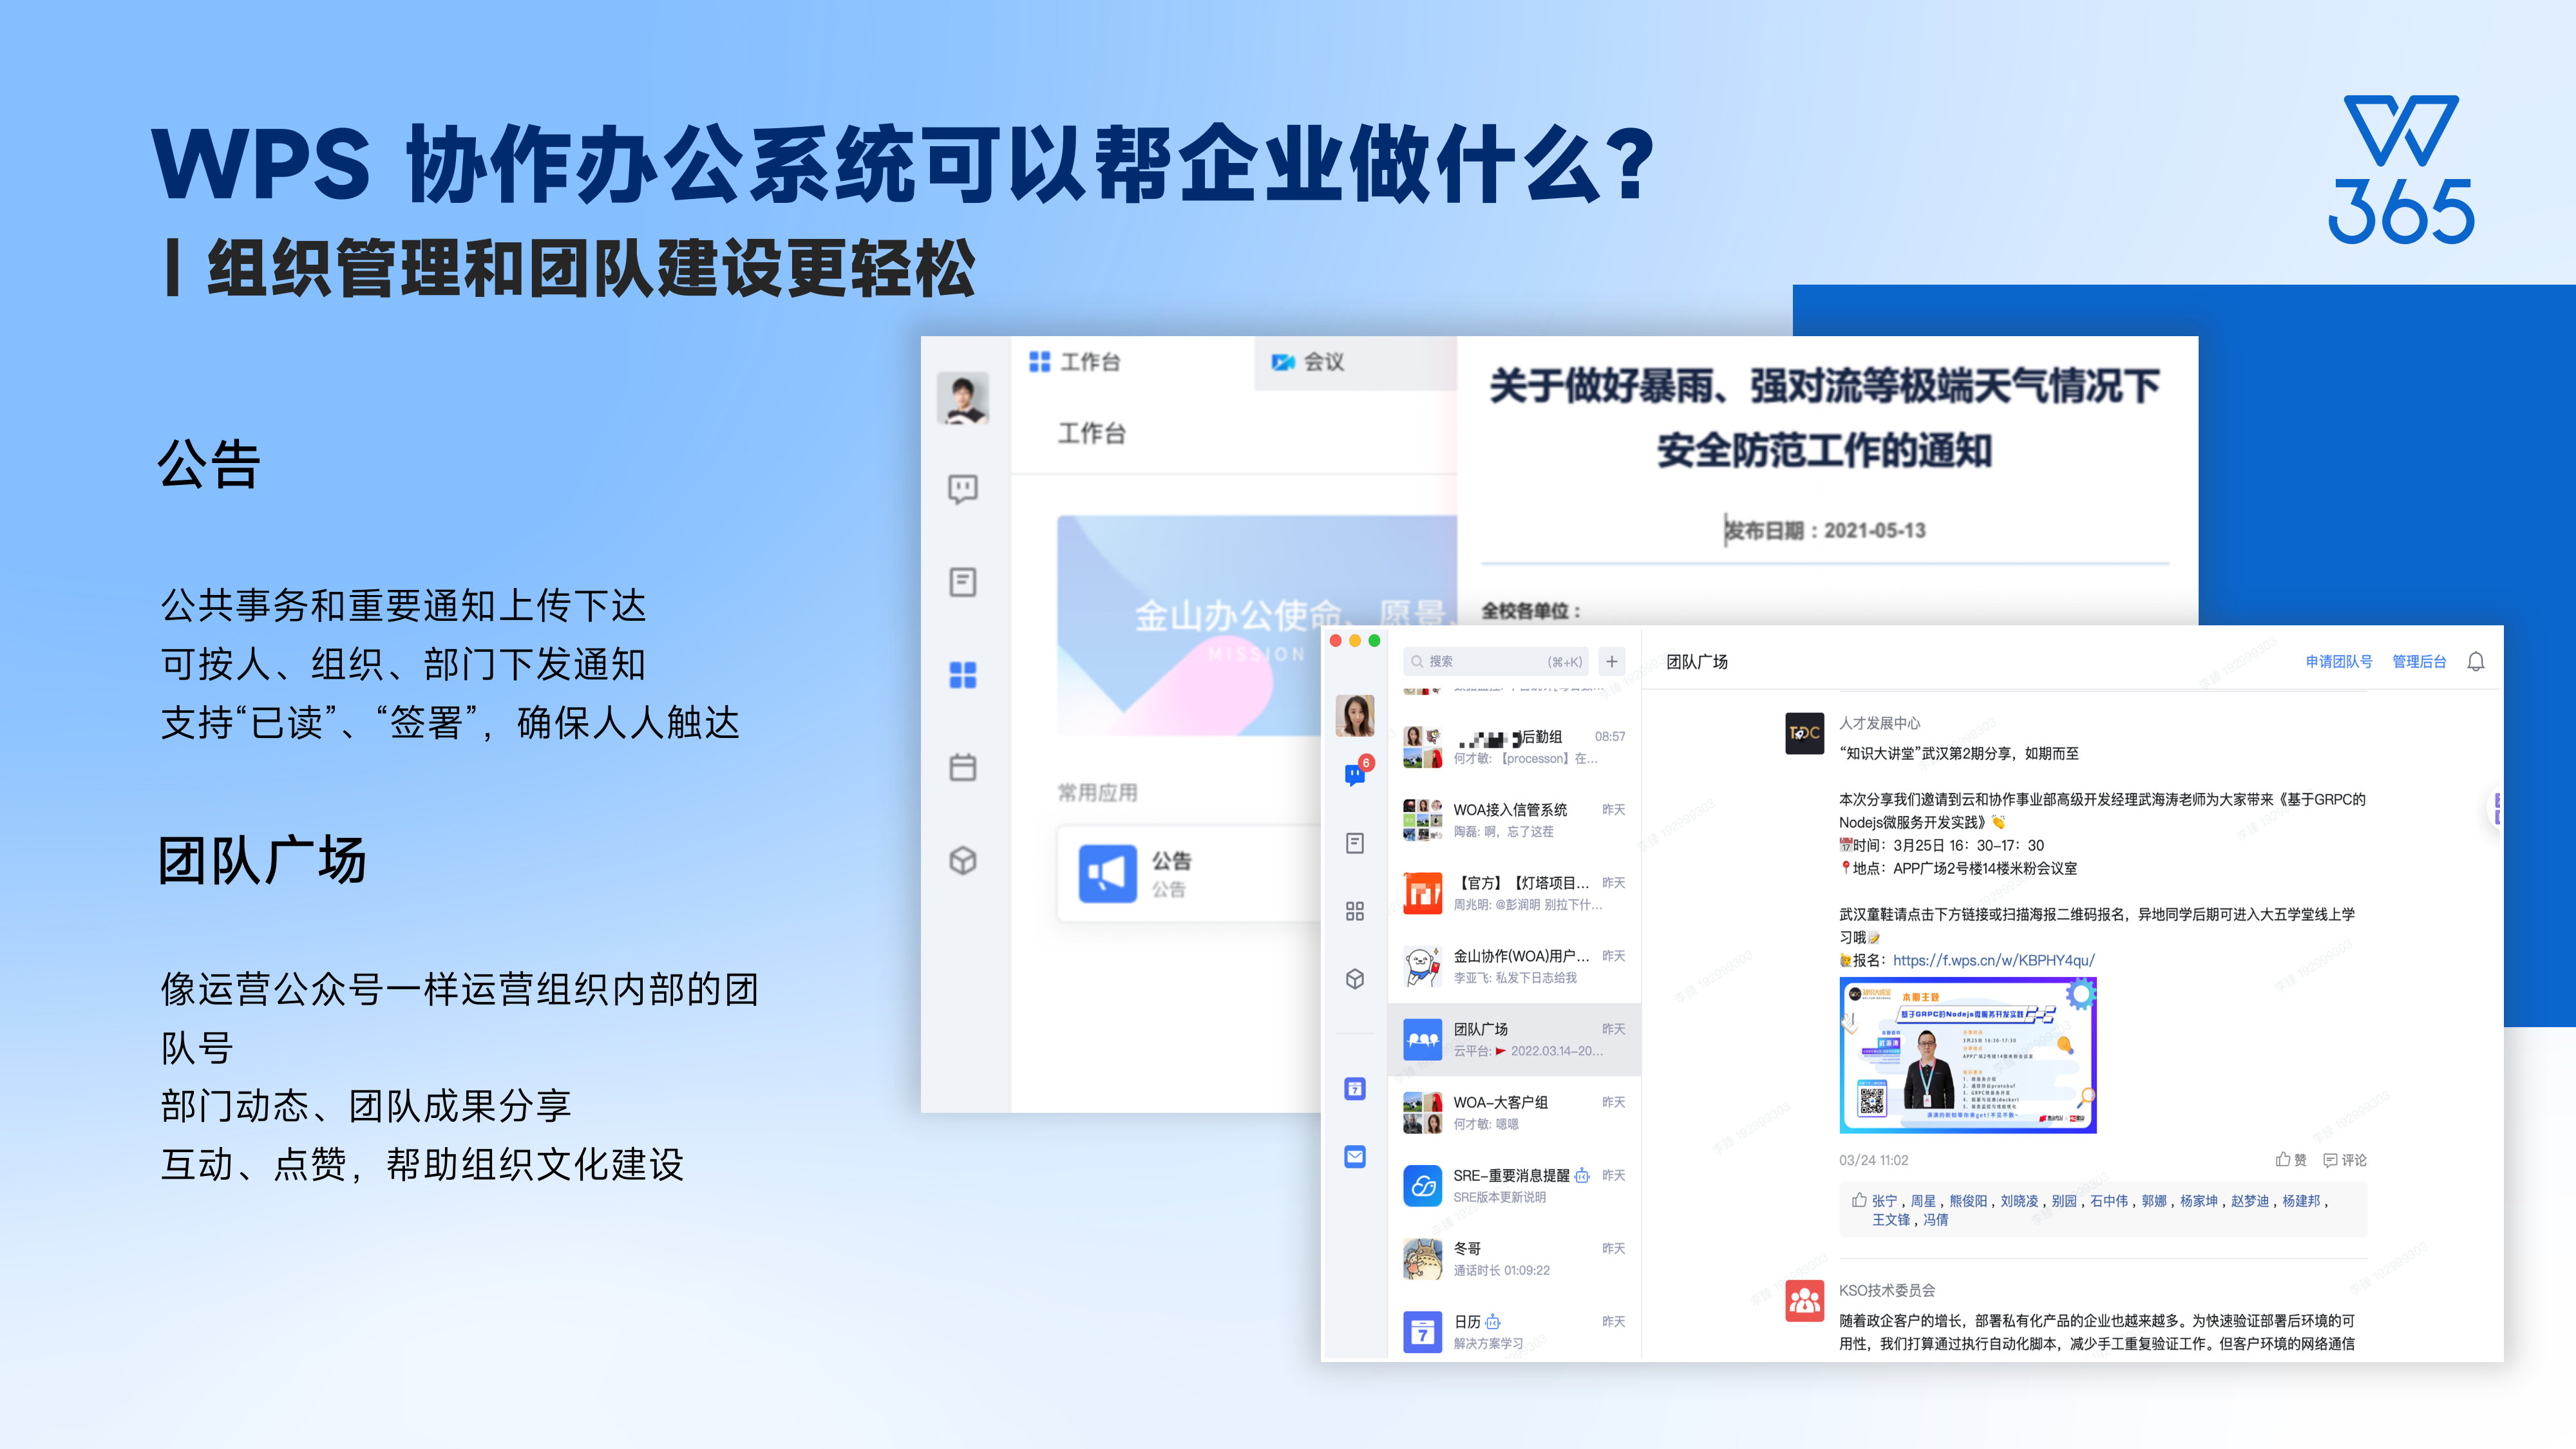
在复杂的企业IT架构中,协作空间权限梳理已超越单纯的文档访问控制,向账号全生命周期与异构系统深度治理延伸。针对LDAP或SSO账号对接场景,系统化的权限梳理能够实现组织架构角色的即时映射,确保外部身份系统的权限模型在协作空间内自动同步,消除手动配置带来的滞后与错漏。在批量导入成员通讯录时,可依据部门属性预设分级权限模板,防止新入职人员误获高危操作权限,结合离职人员的数据交接与权限一键回收机制,彻底阻断核心资产随人员流动而流失的风险。
针对设备变更与信创适配需求,权限梳理机制可构建设备信任列表与动态管控策略。当员工更换手机或触发异地登录提醒时,系统自动收缩该设备对敏感协作空间的访问权限,并启动管理员复核流程;同时支持解绑旧设备关联的会话与文件权限,防止终端丢失导致的数据泄露。在信创组合部署环境下,权限策略可无缝适配国产操作系统与数据库,确保文件读写、成员邀请等核心功能在私有化部署中保持权限一致性,满足国产化合规要求。
在业务应用层,协作空间权限梳理深度嵌入即时通讯、会议及任务协作场景。针对外部联系人,可设定临时访客角色,限制其仅查看指定文件或参与特定会话,合作结束后自动回收权限;在群待办发起时,精准锁定具备编辑权限的成员,确保任务落实到人;即便会议功能独立部署或取消侧边栏应用,系统仍保留底层文件访问授权,实现业务灵活性与权限安全性的平衡,构建覆盖全场景的安全治理闭环。
在数据安全治理的纵深层面,协作空间权限梳理实现了从文档级到字段级的精细化管控跨越。针对金融投研报告中的敏感数据、医疗电子病历的个人隐私信息以及汽车研发图纸的核心参数,系统支持单元格级权限继承与字段级脱敏展示,确保不同角色人员仅可见授权范围内的数据内容。通过动态水印、防截屏及阅后即焚等技术的嵌入,即使文档被截屏或拍照外发,也能通过水印标识追溯泄露源头,实现敏感信息的防扩散保护。这种细粒度的权限隔离不仅适用于内部员工,更能针对外部协作者设置仅在线查看、禁止下载或限时访问等差异化权限,确保商业机密在跨组织协作中的绝对安全。
针对证券基金、建筑工程等多项目并行的复杂组织架构,权限梳理机制构建了项目级物理隔离墙与跨项目防串标体系。每个项目协作空间独立存储且权限闭环,确保投研团队、施工项目组间的数据完全隔离,从根本上消除内幕信息交叉泄露与围标串标风险。对于供应链上下游的外部协作者,系统实施从邀请入驻、权限授予到合作结束自动退出的全生命周期管理,结合临时授权与到期自动回收机制,避免长期权限残留带来的安全隐患。当涉及竣工资料归档、投研报告版本固化等关键节点时,权限可自动转为只读或移交档案管理员,确保核心数据资产的可控沉淀。
在满足行业合规要求方面,协作空间权限梳理构建了覆盖数据访问、操作、导出全链路的审计体系。系统记录每位成员对敏感文件的查看、编辑、下载及转发行为,生成符合等保三级要求的操作日志与审计报告,满足金融监管、医疗合规及上市公司内控要求。通过行为分析模型,可主动识别异常访问模式如批量下载、非工作时间高频访问等风险行为,实时触发预警并收缩权限。结合离职人员权限一键交接与数据回收机制,企业能够完整保存核心数据资产的同时,彻底阻断人员流动带来的泄露风险,构建从权限配置、动态调整到审计追责的闭环治理体系。
在移动办公与微信生态深度融合的背景下,企业面临个人微信与企业账号绑定混乱、外部联系人身份识别困难等治理挑战。通过协作空间权限梳理,企业可建立统一的账号身份映射体系,自动核对 vibrato 微信号与内部组织架构的绑定关系,发现异常关联后及时解绑或更换,确保账号归属清晰。针对添加外部联系人的场景,系统可在协作空间内设定临时访客身份,仅允许其通过指定微信身份查看受限文档或参与特定会话,合作结束后自动回收权限,避免内部资源被超范围使用。
当员工更换手机或触发异地登录时,权限梳理机制联动设备信任列表,自动收缩该微信账号对敏感协作空间的访问范围,并启动管理员复核流程。这种从账号准入、身份核验到设备绑定的全链路治理,不仅解决了信创环境下国产操作系统与微信生态的适配权限问题,更通过精细化的身份隔离,确保企业数据在微信端传输与存储过程中的安全性,构建起覆盖内部员工与外部生态伙伴的统一身份权限边界。
投研报告外泄风险高,跨部门项目信息隔离失效,操作日志缺失导致合规检查困难。基于协作空间构建分级权限管控体系,实现跨部门项目物理隔离、敏感数据动态脱敏与操作全程审计留痕。
新车研发资料缺乏权限隔离,供应商协同中技术图纸外泄风险高,多基地图纸版本混乱。通过项目空间精细化权限体系,对数百家供应商实施受控访问与动态权限调整,统一跨基地图纸版本。
患者病历跨科室隔离不足,会诊资料共享滞后,科研与临床数据混用造成隐私泄露。依托科室级协作空间物理隔离与临时授权机制,实现临床数据分科室独立管控,科研数据完全分离。
协作空间权限梳理系统性解决企业敏感数据泄露、权限混乱及跨部门协作失控难题,通过构建与组织架构联动的分级管控体系,实现从文档到字段级的精细化隔离。其覆盖账号全生命周期(入离职自动权限回收)、设备变更动态管控、外部协作者临时授权等场景,适配信创与移动办公环境,满足证券、医疗等高合规行业物理隔离与审计要求。在降低数据外泄风险90%的同时,显著提升供应链与跨院区协同效率,构建覆盖内外部伙伴的统一身份权限边界。

一站式合同创建、审批、签署与归档,内嵌协作空间权限,支持字段级脱敏与动态水印,防范合同泄露风险,满足金融、医疗等强合规行业需求。




商贸进销存管理工具,多端数据同步,结合协作权限实现库存、订单的精细访问控制,赋能经销商高效经营与安全协作。

整合采购、销售、库存管理,与协作空间权限联动,按部门或角色控制数据可见性,确保进销存信息安全共享,提升运营效率。
一站式合同创建、审批、签署与归档,内嵌协作空间权限,支持字段级脱敏与动态水印,防范合同泄露风险,满足金融、医疗等强合规行业需求。

基于协作空间的项目全流程管理,实现任务分派、进度跟踪与文档权限隔离,跨部门数据严格物理隔离,防止信息交叉泄露。
整合采购、销售、库存管理,与协作空间权限联动,按部门或角色控制数据可见性,确保进销存信息安全共享,提升运营效率。

业财一体化应用,打通业务与财务数据,支持按组织架构设置数据权限,确保经营数据在协作中的安全隔离,提升企业内控水平。



商贸进销存管理工具,多端数据同步,结合协作权限实现库存、订单的精细访问控制,赋能经销商高效经营与安全协作。

智能云财务软件,无缝对接WPS协作套件,支持财务数据分级查看、自动记账与报表生成,助力小微企业财税合规与协同办公。
按组织架构设置查看权限,确保员工仅见个人记录,主管看部门,HR掌握全局。
收集敏感信息时,对身份证号、薪资等字段脱敏展示,限制下载,跨部门数据隔离。
分享云文档自动继承协作空间权限,杜绝文件外泄;群成员权限与组织架构实时同步。
更换手机或异地登录时,自动限制敏感协作空间访问,并启动管理员复核,防数据泄露。
为外部联系人设定临时访客角色,限制指定文件与会话,合作结束后自动回收权限。
离职时自动回收所有协作空间与聊天文件权限,阻断核心数据资产随人员流动流失。
WPS 协作基于组织架构动态映射,实现文档、字段级权限管控与全链路审计,解决数据泄露、权限混乱与跨部门协作失控难题。
