

AI 智能抽取
智能识别文档内容时严格遵循权限边界,仅抽取用户授权范围内的数据,防止AI越权访问敏感信息。
智能识别文档内容时严格遵循权限边界,仅抽取用户授权范围内的数据,防止AI越权访问敏感信息。

基于权限隔离的AI演示生成工具,确保企业素材在最小授权范围内调用,防止内容通过个人空间外泄。

统一权限中台支持RBAC细粒度管控与弱权限自动巡检,实现外链生命周期管理及全链路日志审计。

邮件系统与文档权限深度联动,对外发附件实施分级授权与水印溯源,封堵外部协作边界的数据泄露风险。

企业空间与个人空间严格隔离,支持外链生命周期管理与协作者最小权限授权,从源头阻断文档过度共享。
企业弱权限排查常见问题包括权限管理碎片化、岗位变动后回收滞后、外链缺乏生命周期管控、AI越权读取及信创跨平台策略不一致。WPS 365基于统一权限中台与RBAC细粒度模型,提供应用级/数据级/菜单级管控,支持弱权限自动巡检、离职权限秒级回收、外链全生命周期管控及AI Hub片段级权限隔离,结合全链路审计与水印溯源,帮助教育、制造、职教等行业客户完成闭环整改,满足等保与数据安全法合规要求。
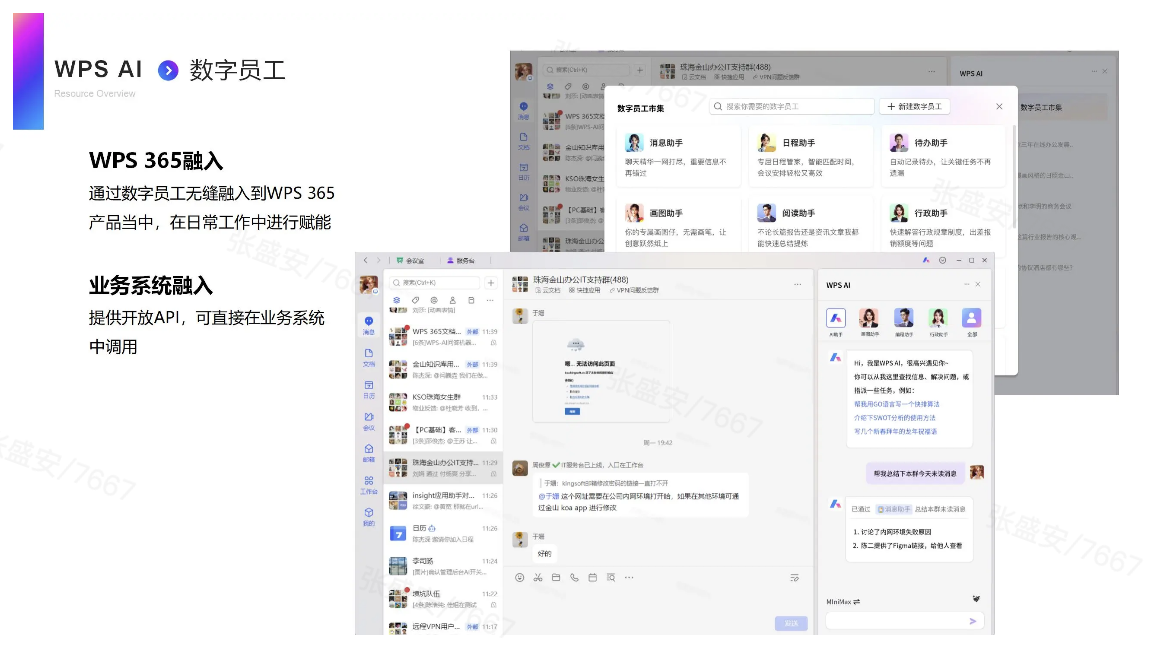
弱权限排查的常见问题往往源于权限管理碎片化与人员变动不同步。一方面,办公应用入口分散导致权限边界模糊,集成OA或自研系统时若缺乏统一权限中枢,易出现第三方应用越权访问;另一方面,岗位变动或离职后权限回收滞后,加之文档过度共享、外链缺乏生命周期管控,使得敏感数据长期暴露。
此外,AI处理文档时若缺乏权限感知,可能越权读取非授权内容,而X86与信创双平台策略割裂、多终端审计断层也会留下合规盲区。在企业空间与个人空间混用场景下,员工自主管理的个人空间更易因弱权限配置导致外泄。
针对上述痛点,WPS 365商业高级版与商业旗舰版分别提供精细化权限引擎、日志审计及AI Hub权限隔离能力,旗舰版同时具备Windows与Linux双授权及更完善的组织管理,但部分功能如WPS项目管理、合同与电子签仍需加价购或联系销售开通,企业应按需选型并定期巡检。
弱权限排查的落地不仅依赖统一权限中台的技术底座,更需要与业务场景深度耦合的闭环机制。WPS 365通过RBAC细粒度权限模型与统一身份认证,将应用级、数据级、菜单级权限管控嵌入自定义工作台,在集成OA、ERP或自研系统时,以API限定Scope范围并自动同步组织架构,从源头阻断第三方越权访问。在AI场景下,AI Hub智能基座仅向模型传入用户权限内文档片段,实现片段级隔离与全程留痕;在信创环境中,跨X86与鲲鹏、海光等架构的统一权限引擎确保多端策略一致,消除平台切换导致的权限真空。
从行业实践看,不同规模的组织均面临权限回收滞后与过度共享难题。某全球光伏龙头以统一IM与云文档替代碎片化系统后,通过弱权限自动巡检模块一次性回收过度共享链接八千余条,将六万员工的离职权限冻结时效从30天压缩至实时;某省属重点高校依托校园文档湖与弱权限自动巡检,覆盖十万级文档并整改三千余处过度共享,毕业生与离职人员权限回收率达100%。区域教育场景下,局-校-班三级体系自动排查两千余个弱权限共享点,彻底封堵离职教师账号漏洞。
闭环整改的关键在于“排查-修复-审计”三位一体。管理员需建立周期性的弱权限巡检策略,对僵尸账号、失效外链、越期分享实施一键修复;同时联动人事系统,在员工转岗或离职时触发权限自动回收,结合设备指纹与IP白名单阻断异常访问。全链路操作日志与水印溯源能力,为等保合规与数据安全法要求提供完整证据链,实现权限治理从“事后补救”向“事前阻断”的彻底转变。
弱权限排查的深层症结往往不在技术缺位,而在人事变动与权限策略脱节。区域教体局辖下学校教师转岗频繁,若离职账号未即时回收、教研资料外链未同步清理,学籍与考题极易通过个人空间或社交软件外泄;职教集团校企合作人员众多,限时授权到期后若缺乏自动巡检,实训视频与招生数据将长期暴露。制造与科研场景亦同,六万人集团中一次设备冒用或代打卡,便可能让核心工艺图纸突破安全边界。
针对这些隐患,管理员须建立“人事-权限-审计”三同步机制:在员工离职或合作到期前,强制转移企业空间文档所有权、注销登录设备、撤销全部外部链接;日常运营中严格隔离企业空间与个人空间,对扩容后的文件夹按最小必要原则重新授权,并借助历史版本与水印溯源追溯异常操作。更重要的是将弱权限排查从“运动式整改”转为“常态化巡检”——按月扫描僵尸账号、失效外链及越权共享,结合等保合规要求留存完整证据链,让权限治理真正随人员状态动态收敛,消除数据泄露的温床。
弱权限排查的盲区往往藏在账号生命周期的末端与外部协作的边界。人员离职、转岗或合作到期时,若仅做账号注销而忽略其创建的共享空间、分发的外部链接及绑定的登录设备,权限便会以“僵尸账号”“幽灵链接”的形式长期残留。管理员在处置离职成员前,必须系统核查其拥有的企业空间文档所有权并执行转移,强制下线全部活跃设备,逐一撤销由其发起的对外协作链接,确认无遗漏的管理权限后再执行删除;企业管理员自身离任或申请退出前,同样需完成超级管理员身份转移、全量文档访问审计及外部链接清理,避免关键管理权限悬空。
外部协作边界是数据外泄的高频通道,企业空间与个人空间的混用更会放大风险。员工常将企业文件暂存至自主管理的个人空间,再通过微信、个人网盘或永久外链二次传播,使分级授权形同虚设。排查时应重点收紧外链生命周期,对复制、下载、外部协作者权限实行最小必要原则,定期扫描失效链接与越期分享;在组织架构扩容或空间扩容后,须立即按岗位重新梳理文件夹权限清单,关闭过期外部链接,防止因容量扩张而放松访问管控。同时开启设备绑定与IP白名单,对异常登录及时禁用,确保每一条访问链路都可追溯。
末端治理还需与内容审计工具联动,形成可查可纠的闭环。借助文档历史版本管理追溯异常编辑与外发时段,利用黑马校对功能识别过度共享文件中的敏感表述,配合水印溯源快速定位泄露源头。唯有将账号末端的“人走权清”与协作边界的“链不过期、权不外溢”纳入常态化巡检,才能真正将弱权限隐患从“末梢神经”阻断,而非仅停留在架构层面的策略设计。
中考试题与学生信息因权限失控外泄,引入WPS 365构建局-校-班三级权限体系,自动排查回收两千余个弱权限共享点,并封堵离职教师账号漏洞,细化教学资料授权。
科研预算表被随意转发,毕业生长期访问课题组云盘,部署校园文档湖联动人事系统,自动排查整改三千余处过度共享,回收离职人员权限,分级授权加水印。
六万员工三套IM并存、文档权限失控与代打卡严重,上线WPS 365统一平台后,自动巡检回收八千余条过度共享链接,离职权限冻结从30天缩至实时。
弱权限排查常见问题源于权限碎片化、人员变动脱节、过度共享及跨平台盲区。多系统并存缺乏统一权限中枢,导致边界模糊与第三方越权;离职转岗后账号、设备、外链回收滞后,形成僵尸账号与幽灵链接;文档过度共享、外链缺乏生命周期管控,叠加企业空间与个人空间混用,加剧外泄风险;AI越权及双平台策略割裂更易留下合规盲区。建议建立“人事-权限-审计”闭环,依托统一权限中台联动人事系统自动回收,常态化巡检僵尸账号与失效外链,严控外链生命周期与设备访问边界,实现权限治理从“事后补救”到“事前阻断”的转变。

业财一体化SaaS应用,与WPS办公平台协同,贯通财务业务数据,基于统一权限管控保障财务数据安全,适合成长型企业。




面向商贸企业的进销存管理工具,集成WPS环境,实现销售开单、库存管理、资金结算一体化,通过授权控制保障经营数据安全。

与WPS 365深度集成,统一任务、文档与团队协作,基于RBAC权限模型实现项目数据安全隔离,适用于项目制团队高效管控进度与资源。

合同全生命周期管理,与WPS文档无缝衔接,支持在线编辑、审批、电子签,结合权限引擎确保合同数据仅授权访问,防范外泄。




轻量级进销存管理应用,与WPS 365协作平台打通,实现采购、销售、库存数据实时同步,通过组织权限隔离经营数据,助力中小微企业数字化运营。
与WPS 365深度集成,统一任务、文档与团队协作,基于RBAC权限模型实现项目数据安全隔离,适用于项目制团队高效管控进度与资源。
业财一体化SaaS应用,与WPS办公平台协同,贯通财务业务数据,基于统一权限管控保障财务数据安全,适合成长型企业。

智能财务软件,与WPS云文档联动,高效记账报税,支持多角色权限隔离,防止敏感财务数据泄露,满足小微企业财税管理需求。
面向商贸企业的进销存管理工具,集成WPS环境,实现销售开单、库存管理、资金结算一体化,通过授权控制保障经营数据安全。
整合多系统入口,细粒度管控文档与操作权限,消除碎片化风险。
通过API限定Scope,自动同步组织架构,阻断第三方越权访问。
仅向大模型传入用户可见文档片段,全程留痕,杜绝AI越权读取。
跨X86与信创架构统一权限引擎,多端同步,消除策略割裂。
联动人事系统,离职即转移文档、撤销外链,权限实时收敛。
设置分享有效期、控制访问范围,定期扫描修复过度共享与僵尸链接。
从架构到末梢全链路弱权限排查,做到账号、外链、AI 场景权限实时收敛,为等保合规提供完整审计证据。