

WPS 协作
支持团队文档精细化权限配置,实现成员批量管理与所有权转让,结合企业组织架构同步,确保数据主权归属企业,构建安全可控的数字化协作空间。
支持团队文档精细化权限配置,实现成员批量管理与所有权转让,结合企业组织架构同步,确保数据主权归属企业,构建安全可控的数字化协作空间。

支持入会审批与身份验证,屏幕共享时可管控查看权限,会后录制文件自动继承会议权限并支持下载范围控制,确保会议资料始终处于授权边界内。

支持字段级可见性控制与动态水印保护,配合操作日志审计与版本历史追溯,满足汽车研发、医疗病历等特殊场景的合规要求与知识产权防护。

支持权限模板化配置与批量继承规则,结合企业组织架构实现权限生命周期自动化管理,新员工入职自动匹配访问权,离职一键回收权限。

支持填写、查看、导出权限三权分离,配合企业通讯录身份验证与自动脱敏功能,有效防止敏感数据在收集环节泄露,确保数据采集安全合规。
WPS协作文件权限管理指南涵盖新手入门到企业级应用。详解文档分享、查看/编辑权限设置、密码保护与有效期配置方法,解决权限混乱、数据泄露、离职交接等痛点。支持字段级权限、动态水印、操作审计,满足汽车研发图纸管控、高校教学资源分级、医疗病历隔离、政务公文保密等场景,实现精细化分级管控与全生命周期安全防护。
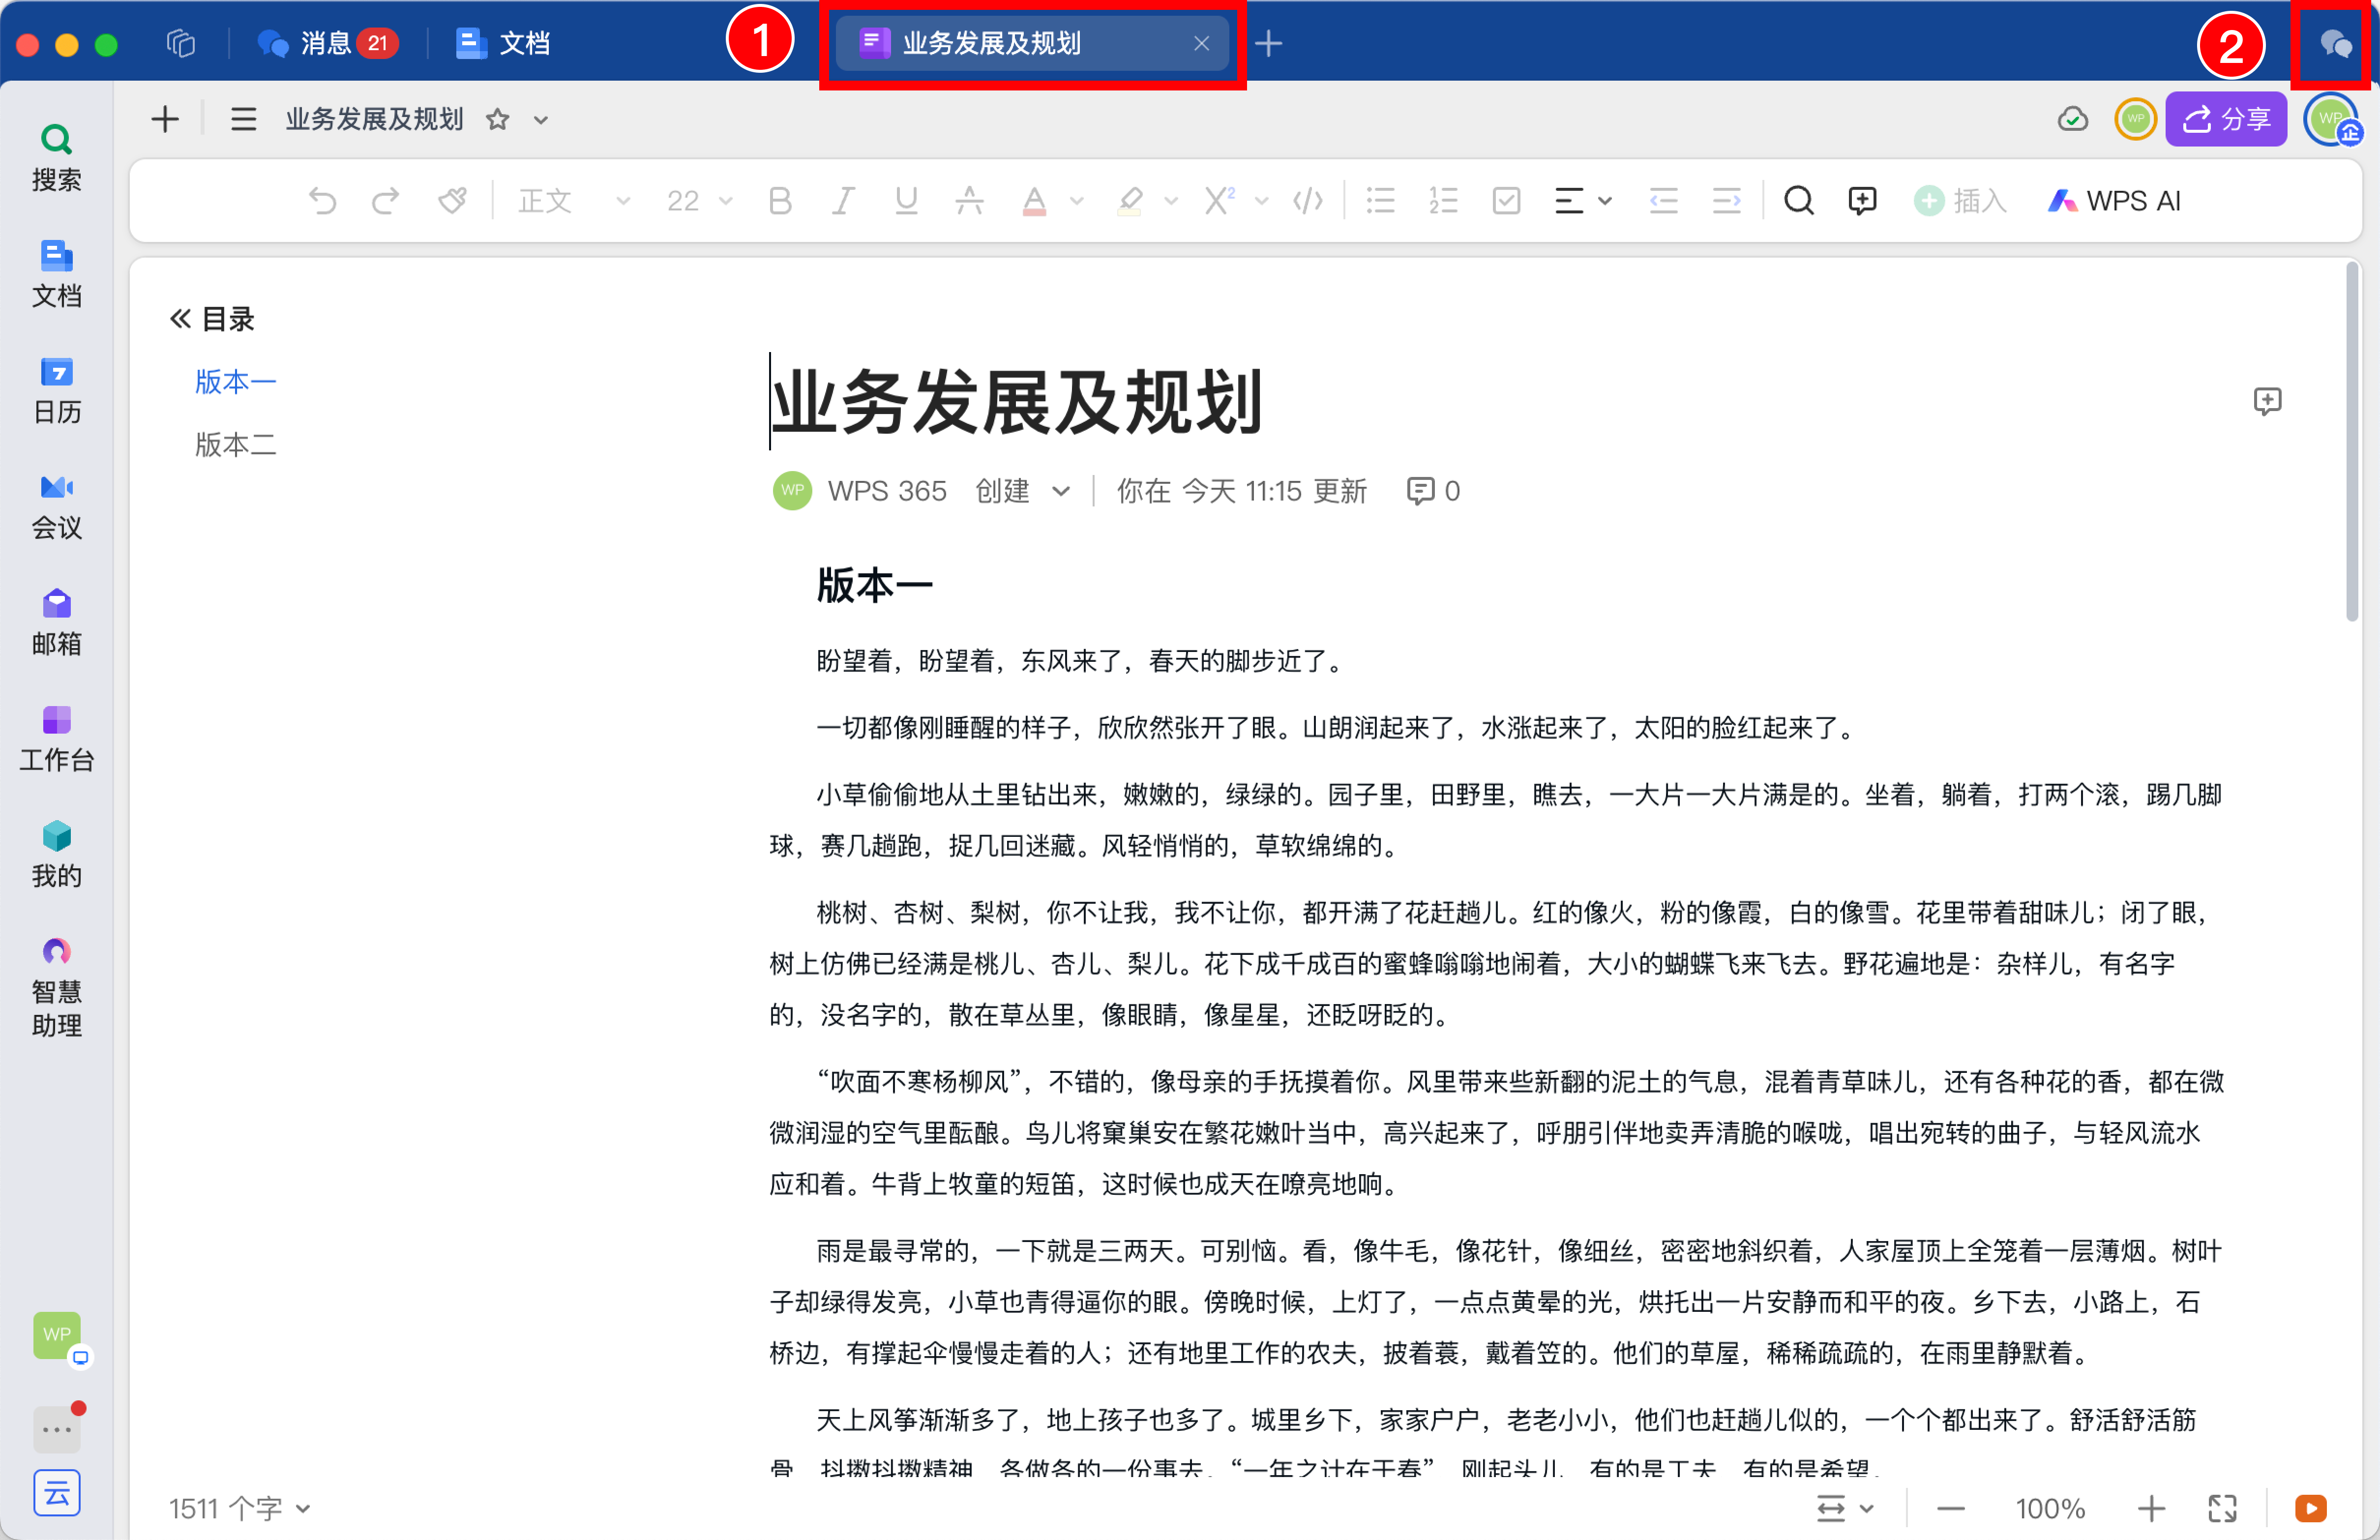
在WPS 365协作环境中,精细化文件权限管理是保障企业数据安全的基础。新手入门可从分享弹窗的基础设置开始:点击文件右上角分享按钮,选择"可查看"或"可编辑"权限,针对外部协作者可启用密码保护与有效期限制,确保链接安全。若需调整已有协作关系,所有者可在成员管理中批量变更权限或转让文档所有权,移动端同样支持此类操作(需确认管理权限)。
随着协作深入,企业需关注场景化权限管控。视频会议中的屏幕共享与录制文件可设置下载权限,确保会议资料仅授权人员可访问;表单收集支持填写、查看、导出权限分离,防止敏感数据泄露;轻审批则提供字段级可见性控制,如薪资信息仅HR可见。对于汽车研发、高校教学、医疗病历及政府公文等特殊场景,建议通过商业高级版或旗舰版实现文档分级授权、动态水印保护及操作日志审计,满足知识产权与合规要求。
需要注意的是,体验版仅提供基础协作权限,商业协作版支持团队文档安全,而商业旗舰版(599元/人/年)才具备完整的AI使用分析、开放接口及深度安全管控能力,企业可根据实际需求选择,部分高级功能如WPS电子签需额外加价购买。
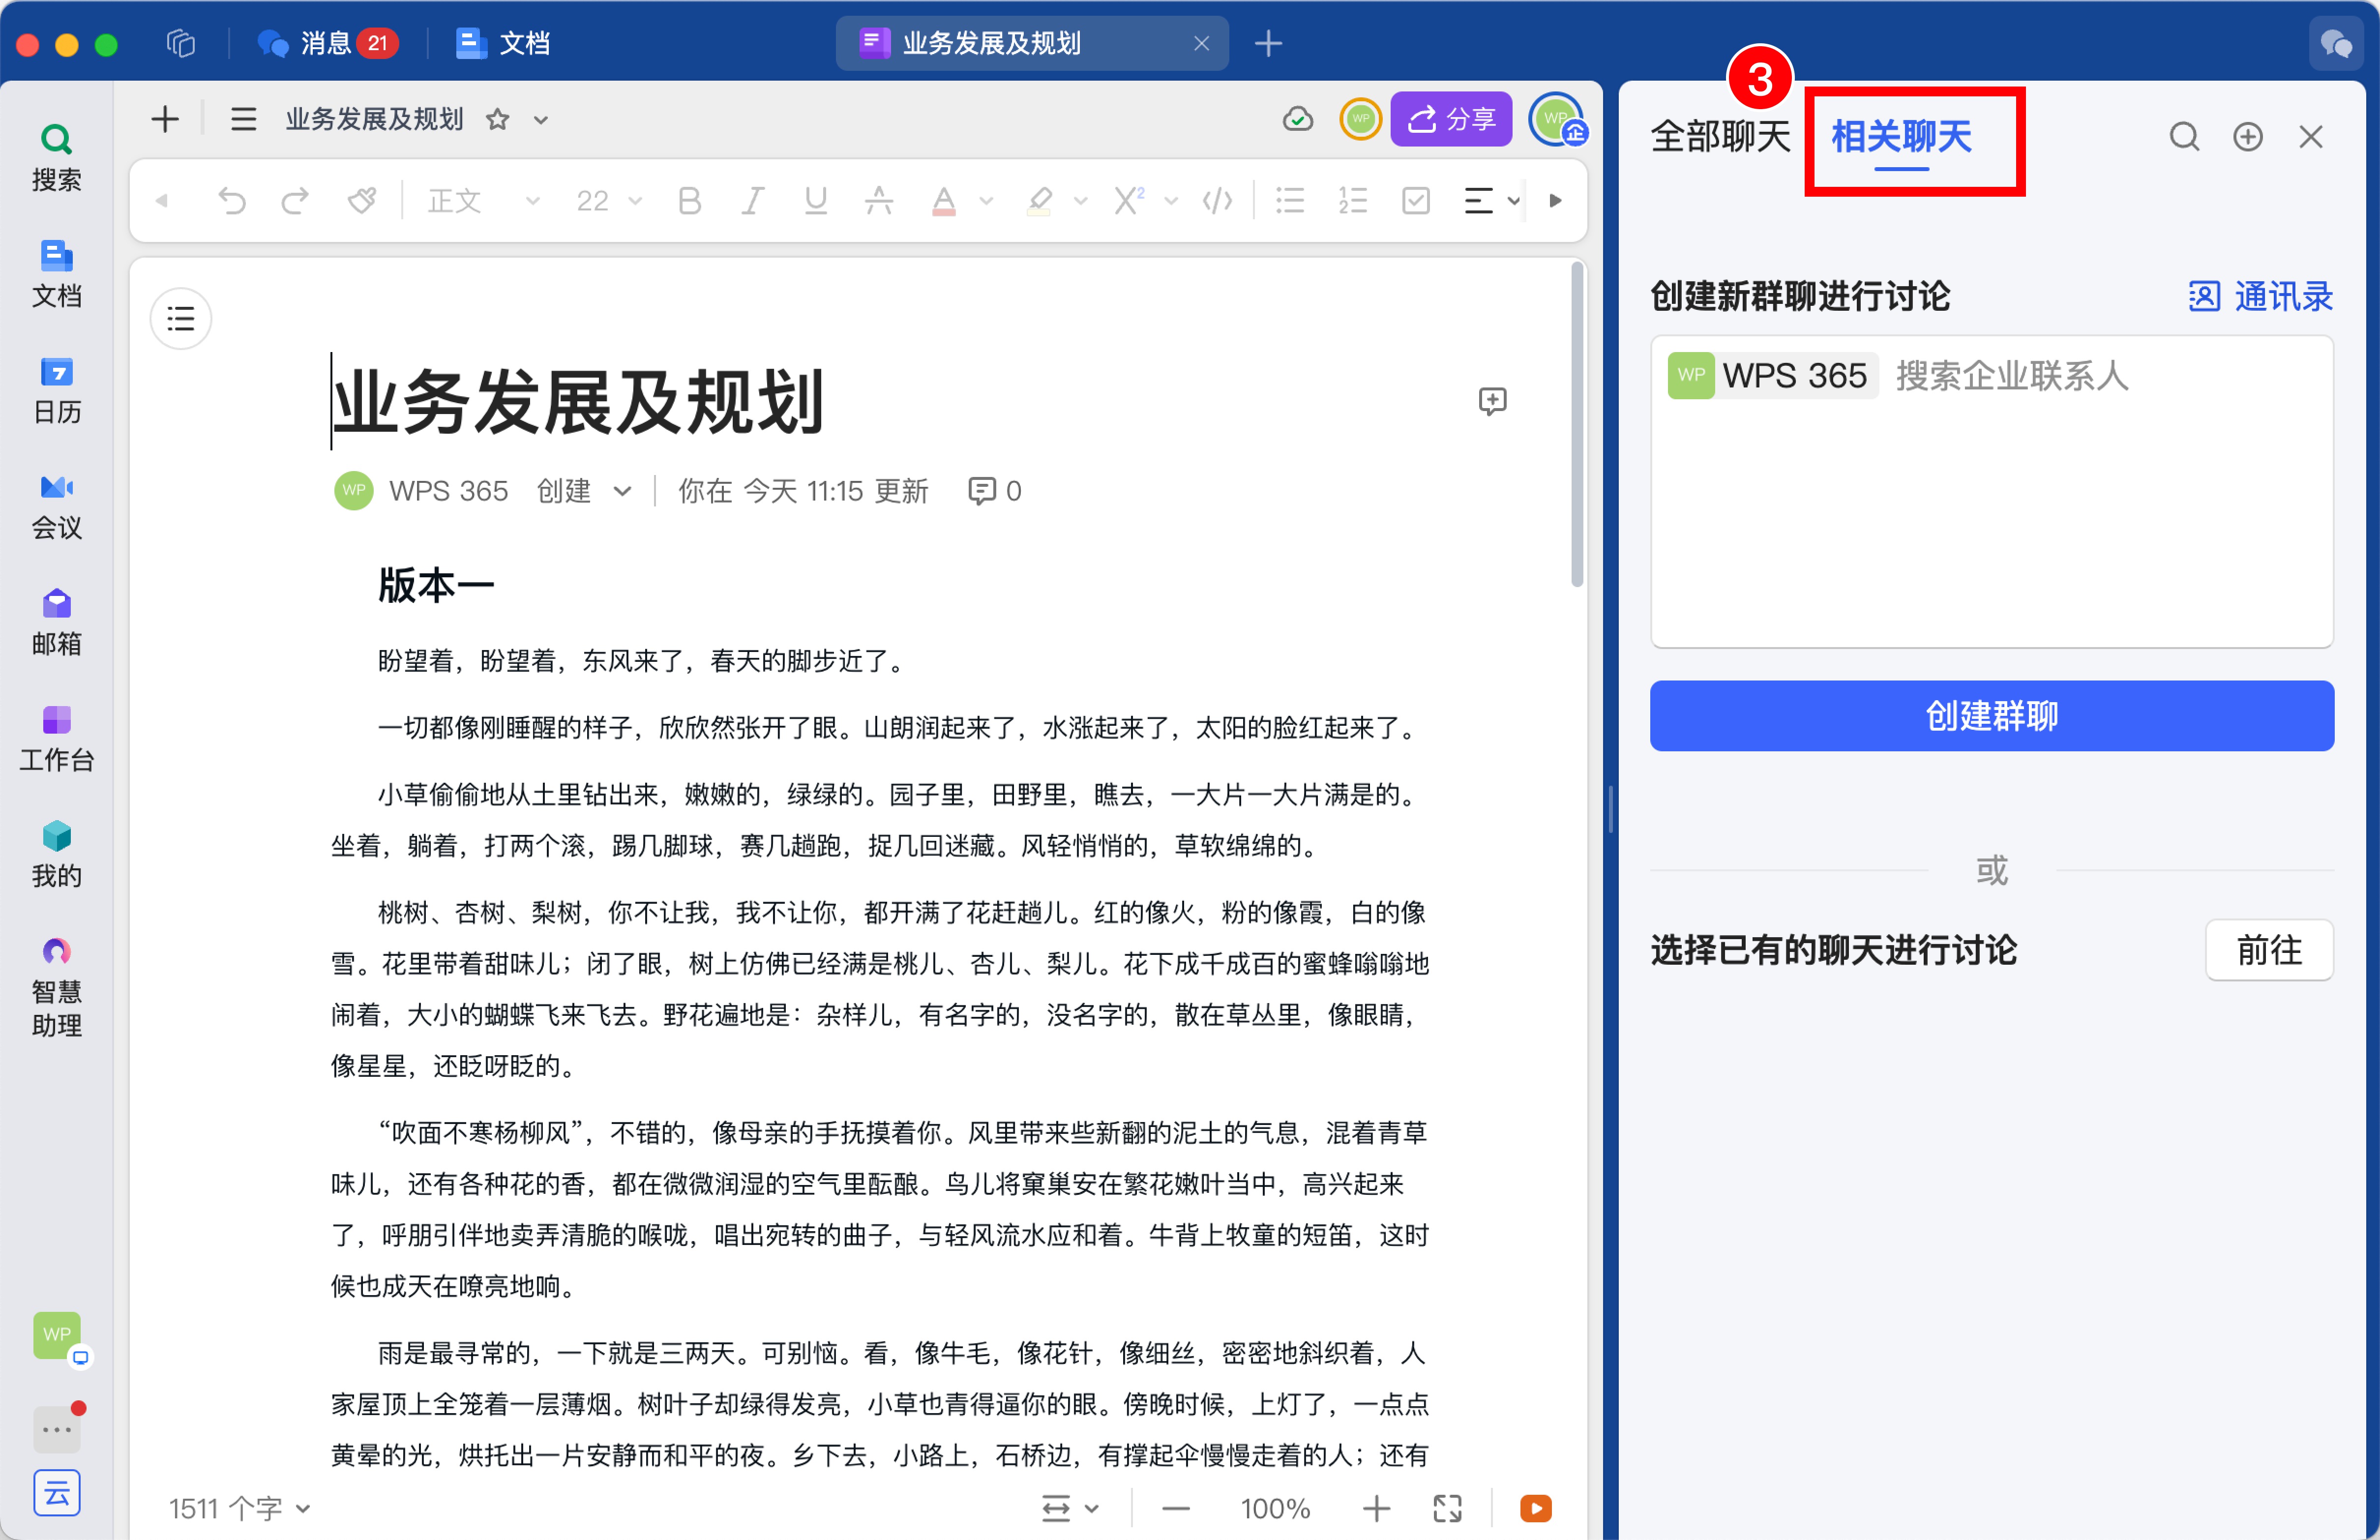
针对新手在权限配置中高频遇到的访问异常问题,首先应排查成员是否被正确添加至协作者列表,或链接权限是否设置为"企业内成员可访问"。若遇到移动端无法修改权限的情况,需确认操作者是否为文件所有者或具备管理权限。对于误设为私密状态的文件,所有者可通过权限设置重新开放协作,并建议同步配置有效期与访问密码,防止链接长期暴露。同时,群聊内上传的文件默认仅赋予查看权限,编辑权需单独配置,避免自动同步带来的误操作风险。
在制造业研发与医疗等特殊场景中,权限管理需进一步细化至字段级与行为级。例如汽车设计图纸应启用动态水印与防截屏保护,配合版本历史追溯功能防止核心数据被误改;医疗病历则需开启患者隐私自动脱敏,设置科室级物理隔离空间,确保跨院区会诊时的调阅授权精准可控。高校教学场景下,建议通过批量权限模板为不同课程文件夹快速配置教师、助教、学生的差异化访问权限,并利用作业定向收集功能实现自动归档防篡改。
权限管理并非一次性配置即可高枕无忧。建议企业建立定期审计机制,利用操作日志追踪文件访问轨迹,对离职人员及时执行资产交接与权限回收。对于涉密项目,应启用录制文件下载权限控制与审批数据字段级可见性设置,确保敏感信息始终处于最小化知悉范围内,构建贯穿文件全生命周期的安全防护体系。
在复杂业务场景中,单一文件的权限设置往往难以满足跨流程协作需求。以WPS会议为例,主持人可通过入会审批与身份验证限制参会范围,屏幕共享时启用查看权限管控,会后录制文件自动继承会议权限并支持下载范围控制,确保会议资料不流出授权边界。结合轻审批功能,企业可设置字段级可见性,如财务报销中的金额字段仅对审批人及财务部门可见,附件权限随审批流程自动传递与回收,实现业务流程与权限管理的深度绑定。表单收集场景下,通过填写权限、查看权限、导出权限的三权分离,配合企业通讯录身份验证,有效防止敏感数据在收集环节泄露。
针对高端制造与政企场景,权限配置需贴合行业合规要求。汽车研发中心可利用文档分级权限实现CAD图纸的差异化管控,配合动态水印与防截屏技术防止知识产权泄露;医疗机构通过病历文档的科室级物理隔离与患者隐私自动脱敏,满足等保2.0与医疗数据安全管理办法;政府机关依托公文流转的精细化权限控制,实现阅读、评论、转发差异化授权,确保涉密信息全程可追溯。这些行业实践表明,权限管理需与业务特性深度融合,通过离职人员资产交接、历史版本追溯、操作行为审计等功能,构建覆盖文件全生命周期的安全防护网。
建议企业建立权限治理长效机制,定期审查跨部门协作空间的访问列表,对涉密项目启用AI纪要权限管控与审批数据脱敏显示,确保敏感信息始终处于最小化知悉范围。同时,利用与企业组织架构同步的权限体系,实现人员变动时的权限自动回收,避免离职人员残留访问权限带来的安全隐患,真正实现数据主权归属企业、权限边界清晰可控的数字化协作环境。
企业规模扩张时,手动配置权限将难以维系。建议通过权限模板化实现标准化管理,针对高频业务场景(如汽车研发项目、高校课程组、医疗科室)预设权限继承规则,新文件夹自动套用"设计图纸-仅查看"或"课程资料-教师可编辑"等模板,避免重复配置。结合企业组织架构同步能力,建立权限生命周期自动化机制:新员工入职自动匹配部门文档访问权,转岗时权限随角色动态调整,离职触发一键资产交接与权限回收,消除人工疏漏导致的安全隐患。
进阶管理需引入权限审计与智能分析。定期执行"最小权限原则"审查,利用操作日志识别长期未访问的冗余权限或过度授权风险点;对涉密项目启用AI驱动的权限使用分析,自动发现异常下载或频繁分享行为。同时建立跨系统权限治理体系,确保WPS文档权限与ERP、OA系统的身份认证同步,避免"权限孤岛"。通过持续的权限治理优化,企业既能保障核心数据安全,又能减少管理员80%的重复配置工作,实现安全与效率的双重提升。
设计图纸与工艺文件权限混乱,版本追溯难,供应商协作数据泄露风险高。通过文档分级授权、动态水印与版本追溯,实现研发资料安全共享与外部精细化管控。
教学资源分散,师生权限边界模糊,作业收集繁琐且学术资料外泄风险大。搭建分级协作平台,实现课件按班级授权、作业自动归档与水印保护。
电子病历科室间隔离要求严,跨院会诊调阅无安全保障,患者隐私脱敏缺失。建立科室级物理隔离空间,实现病历分级授权、自动脱敏与操作审计。
新手入门WPS 365文件权限管理,建议从分享弹窗基础设置开始:根据协作需求选择"可查看"或"可编辑"权限,对外部人员启用密码保护与有效期限制。遇到访问异常时,需排查协作者列表、链接权限范围及移动端操作权限(仅限所有者/管理员)。进阶阶段应建立权限模板化机制,结合组织架构实现入职自动授权、离职一键回收,并定期审计操作日志。针对汽车研发、医疗病历等特殊场景,建议采用分级授权、动态水印及字段级可见性控制,构建覆盖文件全生命周期的安全防护体系。

专为小微企业打造的某税某工具,支持多岗协作与权限分离,确保财务数据仅授权人员可见,助力合规经营。




提供项目任务拆解与文档协作,可按角色灵活配置查看、编辑权限,配合版本追溯与操作日志,保障项目资料安全。

实现采购、销售、库存全流程在线协作,支持字段级权限控制,防止敏感价格与库存数据泄露,适合多部门联合管理。
专为小微企业打造的某税某工具,支持多岗协作与权限分离,确保财务数据仅授权人员可见,助力合规经营。

面向小微企业的智能财务软件,支持多角色协同记账,可设置凭证、报表查看权限,保障财务信息安全流转。

营销与进销存一体化管理工具,支持按岗位划分单据查看、导出权限,配合审批流程防止经营数据泄露。

提供合同起草、审批、签署全链协作,支持字段级可见性控制与动态水印,保障合同内容仅相关方可见,防篡改。



提供项目任务拆解与文档协作,可按角色灵活配置查看、编辑权限,配合版本追溯与操作日志,保障项目资料安全。
实现采购、销售、库存全流程在线协作,支持字段级权限控制,防止敏感价格与库存数据泄露,适合多部门联合管理。
入会审批与身份验证,屏幕共享和录制权限精细化控制,会后资料自动归档至授权文件夹。
填写、查看、导出权限三权分离,支持企业通讯录验证,数据自动汇总且防重复填写。
薪资等敏感字段仅指定角色可见,附件权限随流程自动传递,全程留痕满足审计要求。
动态水印与防截屏保护,结合版本历史追溯,确保设计图纸仅授权人员可查看。
患者信息自动脱敏,科室级物理隔离空间,跨院区会诊调阅授权精准可控。
离职权限自动回收,定期审计操作日志,识别冗余授权,实现最小权限原则。
具备文档分级授权、动态水印、字段级权限、操作日志审计等深度安全能力,助力企业构建全生命周期防护体系,满足合规与知识产权保护需求。