

AIPPT
面向医务处三甲复审与权限收敛汇报,按岗位权限调用素材,AI一键生成合规PPT,杜绝敏感病历越权引用。
面向医务处三甲复审与权限收敛汇报,按岗位权限调用素材,AI一键生成合规PPT,杜绝敏感病历越权引用。

针对医务处质控制度与病案文书校对,智能识别患者隐私与敏感词泄露风险,助力医疗数据合规与账号权限收敛管理。

替代Excel流转,按RBAC角色配置医疗质量数据填报与汇总权限,跨院区病案数据自动汇总且全程禁止本地落地。

严格按服务账号权限范围,对病案首页与评审材料进行结构化抽取,确保仅授权数据进入AI处理,从源头阻断隐私外泄。

提供云文档强制在线协作与不落地编辑,按科室岗位精细化授权,配合动态水印与离职秒级回收,彻底收敛账号共用风险。
针对附属医院医务处服务账号跨系统混用、越权调阅病历、离职权限回收滞后等风险,WPS 365提供统一身份中台与RBAC按岗授权方案,实现一人一账号实名映射及精细化权限收敛。通过医疗文档在线协作、动态水印、不落地编辑与全链路操作审计,结合智能表单、AI权限隔离与即时通讯水印管控,帮助医务处根治僵尸账号隐患,满足医疗等保三级与电子病历分级评审合规要求。
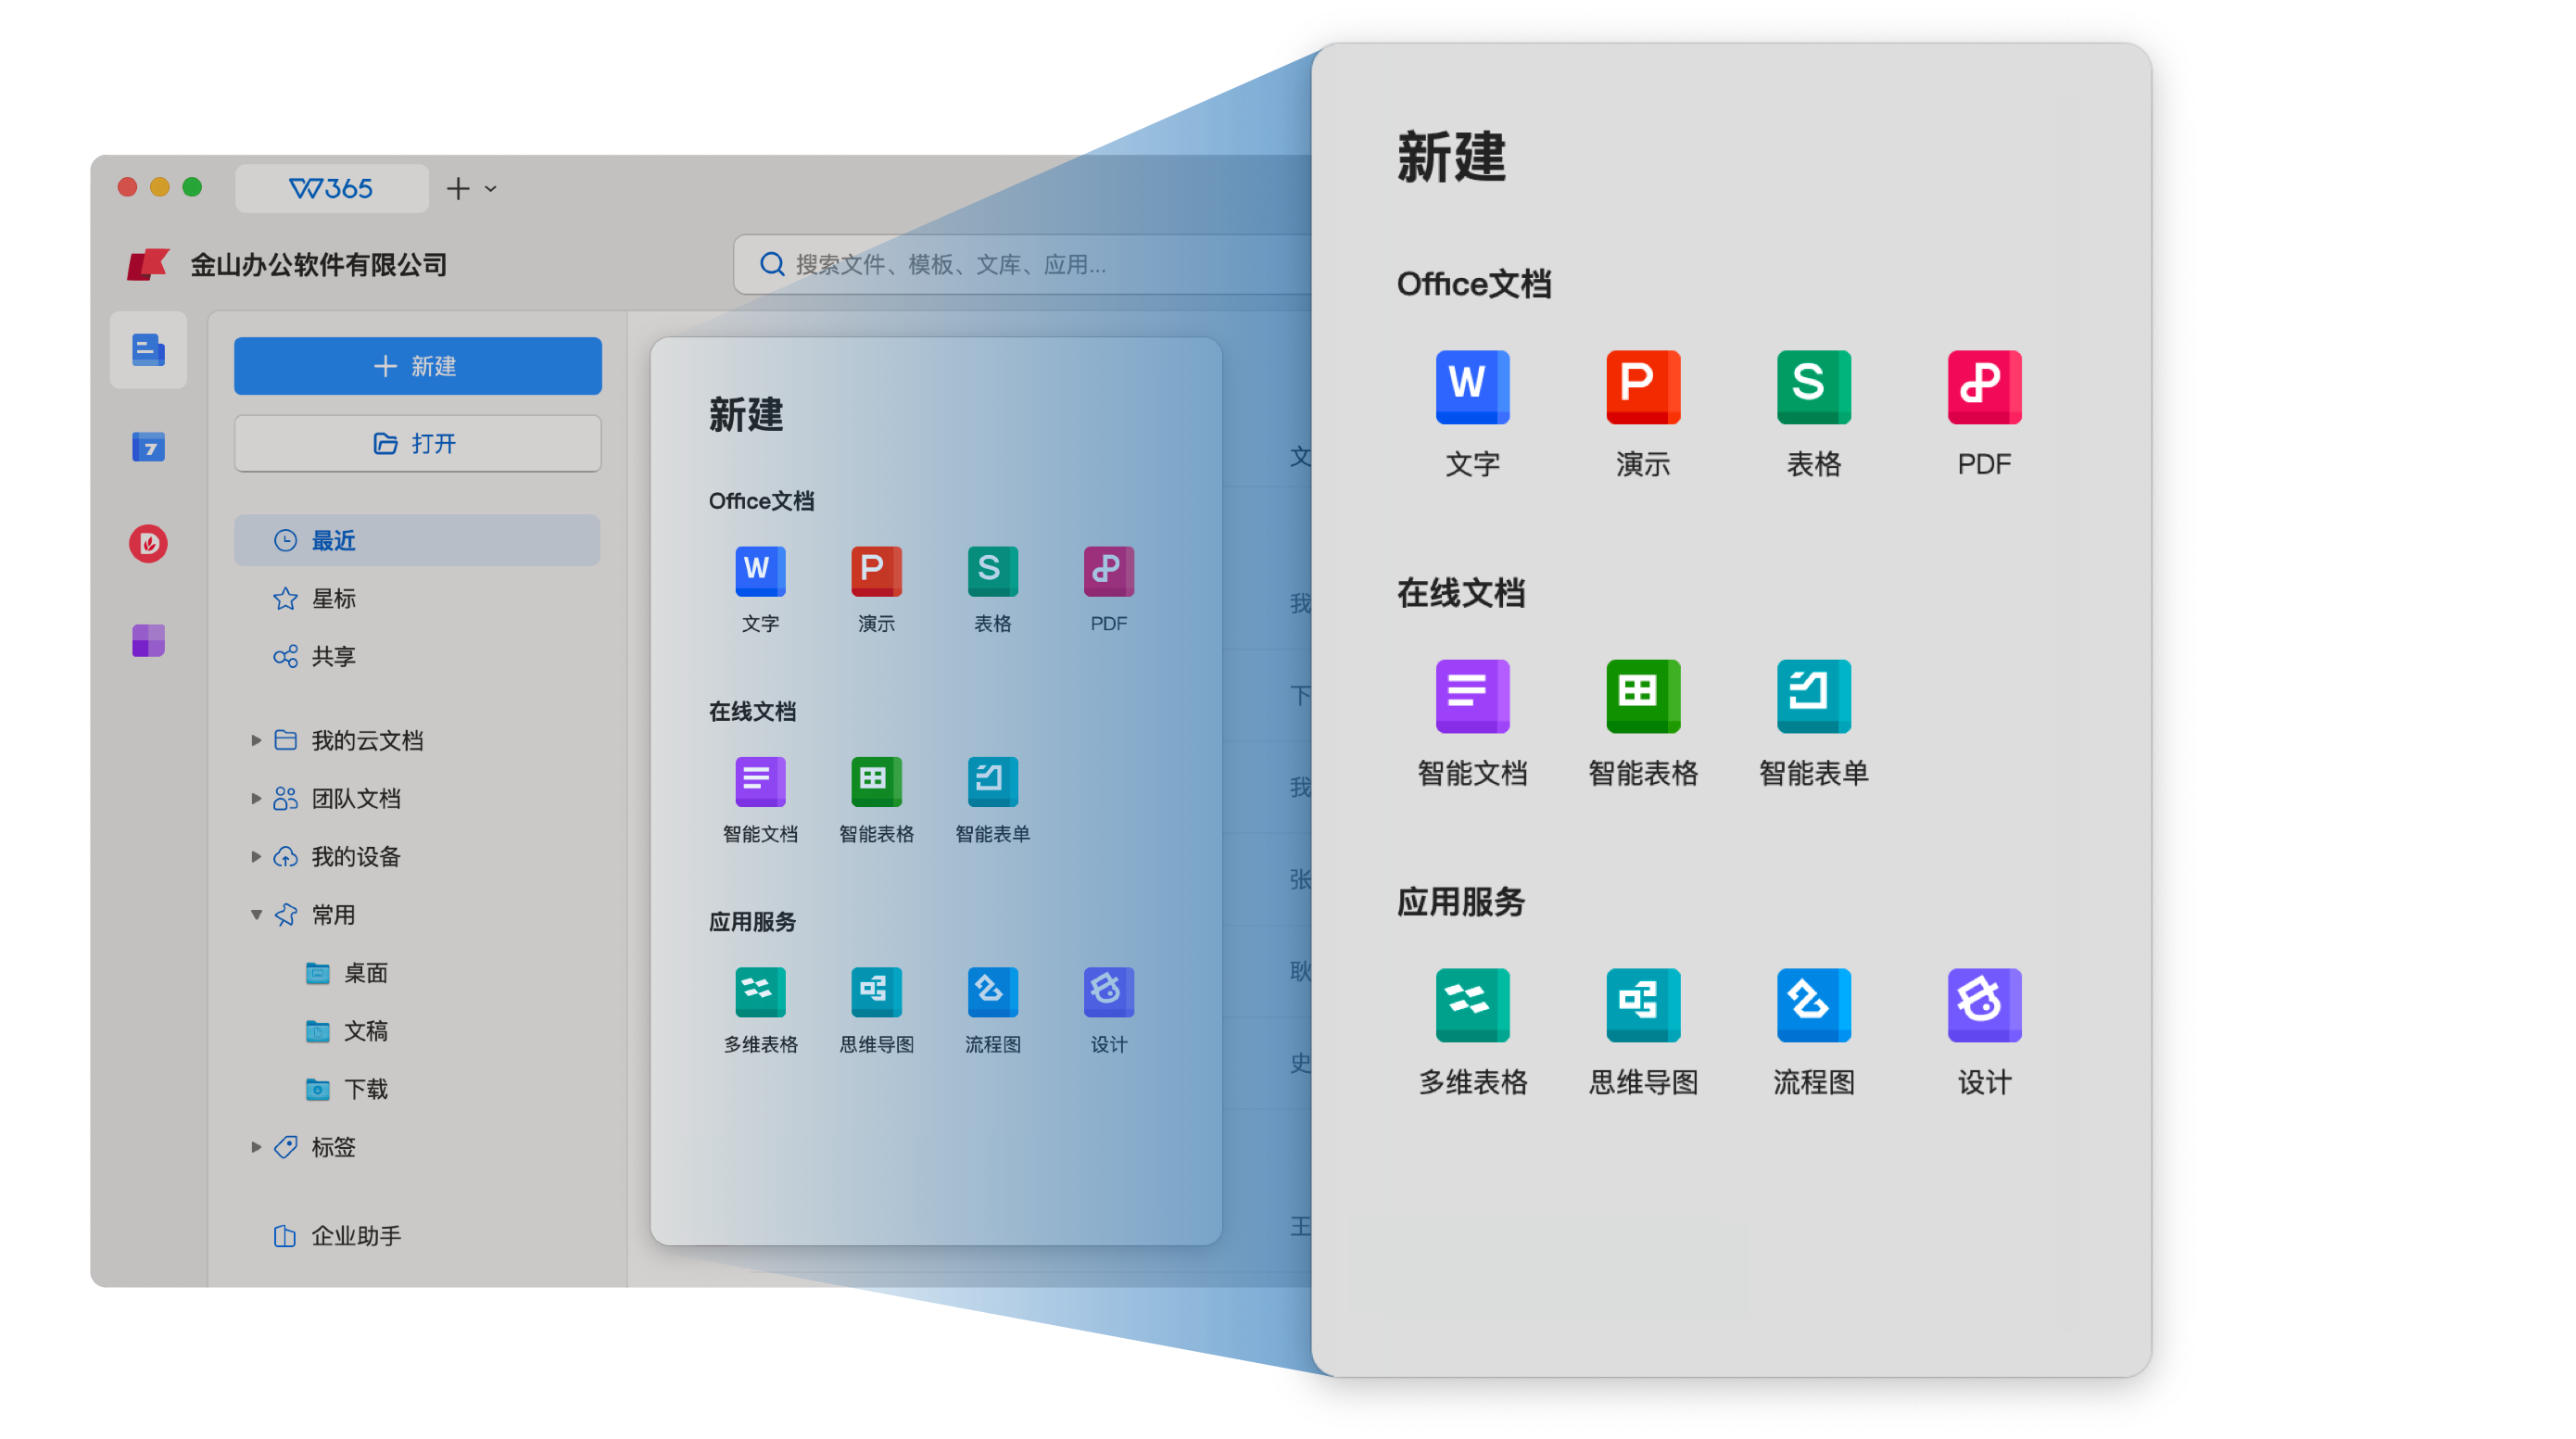
某三甲附属医院医务处曾因HIS、EMR等业务系统服务账号混用严重,导致越权调阅病历行为难以追溯。借助WPS 365统一身份认证中台,可将原本分散在各业务系统的服务账号全面收敛,通过RBAC最小权限原则实现按岗授权与一人一账号实名映射;医务处管理员在后台统一绑定科室负责人身份并回收冗余权限,将临床科室、质控办及规培实习生纳入医院组织架构自动同步管理,从源头切断账号共用与外部人员混入风险。
在文档与AI安全层面,敏感医疗资料通过云文档强制在线协作、动态水印及不落地编辑实现精细化授权,AI企业版仅向模型传入用户权限内文档片段,确保患者隐私与未授权数据绝不进入AI推理;结合全链路操作审计与离职秒级权限回收,彻底消除僵尸账号隐患。需要明确的是,涉及AD域同步、日志审计及组织管理等权限收敛核心能力,需选用WPS 365商业高级版(399元/人/年,含Windows与Linux版Office授权二选一)及以上套餐方可完整支持;若需构建医务处私有AI知识库及AI Hub全栈能力,则需升级某商某业旗舰版(599元/人/年),且部分增值模块可能需联系销售开通或单独加价购买。
在完成身份底座构建后,权限收敛必须嵌入医务处高频业务流才能真正落地。针对医疗安全通报、质控整改通知等场景,WPS 365医务处智能邮箱以统一服务账号替代个人邮箱,管理员在后台批量导入医护人员通讯录并按科室完成实名账号初始化,彻底消除多账号切换与混用风险;医疗影像、质控视频等超大附件自动转存云文档,突破传统邮箱体积限制,外发邮件启用外发管控、反垃圾、反病毒与外部链接告警,所有涉医涉患邮件归档留存并支持全链路日志审计,历史Exchange/IMAP数据平滑迁移,满足医疗行业十年合规留存要求。
在科室日常协同中,企业级即时通讯以统一服务账号实名登录,医院组织架构自动同步,医务处按医疗质量改进小组、科室病区规范建群,临床医护、质控人员实名入群,杜绝外部人员混入;重要安全事件通报可开启已读未读确认、消息加急与强制撤回,聊天窗口直接嵌入云文档实现边沟通边编辑,配合水印、防截屏、防转发及保密模式,多维度阻断患者隐私外泄。同时,借助开放平台标准接口与院内HIS、EMR对接,将原有分散在业务系统的服务账号纳入统一身份认证,实现按岗自动赋权与单点登录,使权限收敛从静态配置延伸至动态业务随行,全面筑牢医疗数据安全防线。
为根治借调人员、规培生与实习生群体服务账号混用及越权导出患者数据的顽疾,医务处可依托WPS 365零信任权限架构实施四级角色分级收敛。在后台将医务管理者、临床医护、规培生、实习生纳入差异化RBAC模型,敏感诊疗资料强制在线协作且禁止本地落地,配合溯源水印与细粒度权限矩阵,从源头阻断数据外泄。医疗不良事件上报、病案借阅与质控数据统计告别纸质与Excel人工流转,通过智能表单零代码快速搭建线上审批流,按角色自动限定填报、审核与归档视图,实现业务闭环的同时确保非授权人员无法接触核心数据,人员离职调岗后权限秒级自动回收,彻底消除僵尸账号隐患。
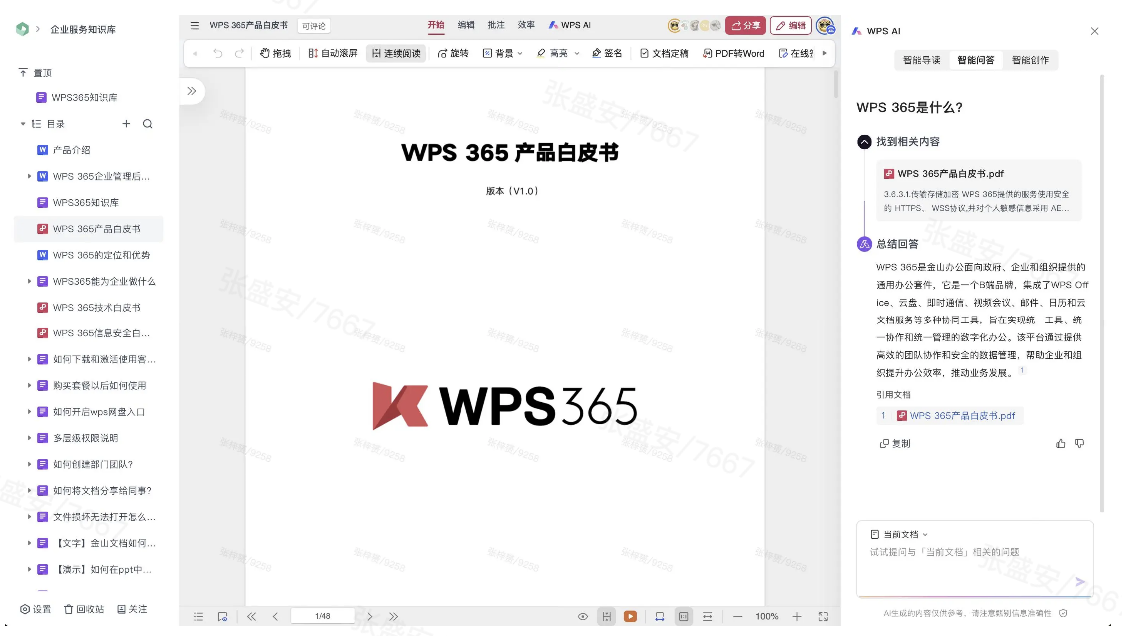
面对三甲医院复审与电子病历分级评测,权限收敛需穿透至迎检与知识管理全链路。迎检材料通过云文档统一收集,按评审目录精细化设置各科室上传、只读及汇总部权限,版本全生命周期可追溯,权限合规台账与全链路审计日志按评审周期自动生成,确保专家现场核查数据安全模块一次通过。在此基础上,AI企业版构建的本院制度库与纠纷案例库严格遵循权限隔离,仅向模型传入用户授权范围内的文档片段,患者隐私与未授权医疗数据绝不进入AI训练与推理,Token消耗可查可管,让医务处在DRG数据解读、质控报告撰写等场景中,既释放AI效能又从知识应用源头完成医疗数据权限的深层收敛。
对于拥有多个院区的大型医学院附属医院而言,各院区信息系统独立建设导致医务处服务账号各自为政、权限体系混乱,跨院区调阅病案首页与医疗质量数据时往往需要反复申请临时账号,医疗文书与质控报告仍依赖个人微信和U盘传输,版本混乱且患者隐私泄露风险极高。WPS 365多租户架构为总院医务处提供集团化统一权限中台,将各院区质控科、病案室及临床科室的服务账号全面收敛至统一组织架构,彻底终结账号分治与跨院区混用局面。
在统一身份底座之上,总院医务处可按角色实施分级分权策略,集中制定权限基线并允许分院按岗授权,实现“总部管战略、分院管执行”的精细化治理。跨院区病案借阅、质控整改通知与医疗安全通报通过云文档按角色配置分级权限协作编辑,医疗质量数据借助多维表自动汇总并生成可视化大屏,杜绝人工统计的滞后与差错。所有敏感医疗文档强制启用不落地编辑与动态水印溯源,从传输源头阻断外泄。当人员发生跨院区调动或离职时,总院医务处可在后台一键回收权限,平均耗时从5天降至实时生效。该模式不仅使账号数量精简65%、跨院区文档协作效率提升3倍,更助力医院全面满足多院区互联互通四级甲等与电子病历五级评测的严苛要求,真正实现医疗数据权限的集团化收敛与质量安全同质化管理。
HIS、EMR等服务账号混用严重,越权调阅病历难追溯。借助WPS 365统一身份中台收敛300余账号,按RBAC最小权限实现一人一号实名映射,文档不落地与水印溯源,操作全链路审计,离职权限实时回收。
4个院区信息系统独立,服务账号各自为政,跨院区病案借阅反复申请临时账号,医疗文书版本混乱、患者隐私泄露风险高。通过WPS 365多租户架构收敛800余账号,总院统一授权,云文档按角色分级协作与动态水印,操作审计实时生效。
借调人员、规培生与实习生共用200余服务账号,敏感数据被随意导出,不良事件审批流程冗长。基于WPS 365零信任架构实施四级角色分级收敛,敏感文档在线不落地编辑,智能表单线上审批,离职权限秒级回收。
附属医院医务处应以WPS 365统一身份中台为底座,通过RBAC最小权限原则完成服务账号实名映射与冗余权限回收,实现一人一账号。将权限收敛嵌入高频业务流,借助云文档不落地编辑、动态水印及智能表单审批阻断数据外泄;结合全链路审计与离职秒级权限回收,彻底消除僵尸账号。多院区场景采用多租户架构集团化收敛,对接HIS/EMR实现单点登录与动态赋权,全面满足等保与电子病历分级评测要求。

好业财与WPS 365协同,为医院提供业财一体化管理,自动核算收入支出,保障多院区统一结算,实现财务数据与业务实时联动,提升运营效率。




WPS进销存无缝对接WPS 365,助力药品耗材进销存管理,按科室精准配给、库存预警防短缺,物资流转透明,降低医院物资管理成本。

好会计集成WPS 365,为医院提供智能记账报税,凭证自动生成,支持多院区财务集中管控,确保会计合规,极大提升财务处理效率。

WPS合同管理基于WPS 365协同,规范医疗采购、科研合作合同流程,模板统一、审批在线、风险预警,全程留痕,确保合同管理合规高效。




WPS项目管理嵌入WPS 365,支持医疗质量改进任务拆解与进度跟踪,在线看板协作,权限分级保护,确保项目信息安全高效推进。
WPS进销存无缝对接WPS 365,助力药品耗材进销存管理,按科室精准配给、库存预警防短缺,物资流转透明,降低医院物资管理成本。
好业财与WPS 365协同,为医院提供业财一体化管理,自动核算收入支出,保障多院区统一结算,实现财务数据与业务实时联动,提升运营效率。
好会计集成WPS 365,为医院提供智能记账报税,凭证自动生成,支持多院区财务集中管控,确保会计合规,极大提升财务处理效率。

好生意结合WPS 365,助力医院后勤物资采购管理,供应商协同、智能比价、订单跟踪,降低采购成本,确保供应链透明合规。
收敛全部业务系统账号,一人一账号实名映射,按岗最小权限授权,杜绝混用越权。
统一邮箱替代个人账户,超大附件自动转存云文档,外发管控与归档满足合规。
按组织架构实名建群,已读确认、水印防截屏,杜绝外部人员混入与患者隐私外泄。
强制在线编辑,动态水印溯源,禁止本地落地,阻断越权调阅与病历外泄风险。
一键构建制度与案例库,AI仅传入授权内知识片段,严控患者隐私进入大模型。
统一多院区组织架构,集中制定权限基线,调动离职一键回收权限,质量同质化管理。
基于统一身份认证与零信任架构,实现全院账号收敛、按岗授权、在线协作不落地与全链路审计,从源头阻断患者隐私外泄。
