

WPS 智能表单
结合权限矩阵,按组织与角色分配表单填报与查阅范围,实现数据分级收集与隔离,杜绝越权访问与隐私泄露。
结合权限矩阵,按组织与角色分配表单填报与查阅范围,实现数据分级收集与隔离,杜绝越权访问与隐私泄露。

依托权限矩阵管控会议发起、录制查看及内容分享权限,确保跨部门与外部协作中会议资产安全合规、不离域外泄。

联动权限矩阵分级管理校对规则与文档审查权限,确保法务政务敏感内容按角色校验,防止越级查阅与规则篡改。

权限矩阵驱动单元格级与区域级数据隔离,按岗位职级自动映射编辑与查看边界,破解跨部门协同中的越权泄密风险。

按组织架构自动映射收发、下载及归档权限,外发分级审批、离职T+0回收,从源头阻断邮件资产滞留与数据外泄。
WPS 365权限矩阵设计方法将功能权限与数据范围解耦,按组织架构自动映射最小必要授权单元,解决企业文档协作、邮箱外发、工作台集成场景中的权限粗放与信息泄露风险。支持文档区域/单元格级、邮件收发归档、应用操作数据三层细粒度管控,实现员工入转调离时权限动态回收与跨系统同步,并已在制造、医疗、教育等高合规行业验证。
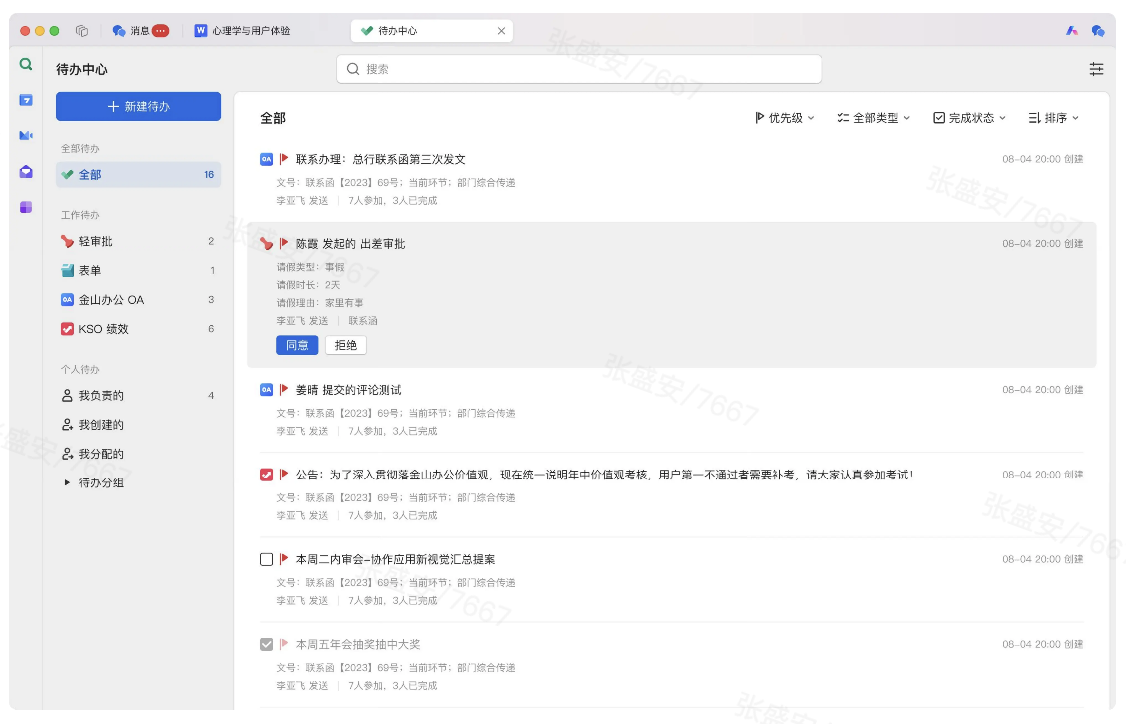
针对企业传统权限管理粗放、角色一刀切导致的数据越权与泄密风险,WPS 365权限矩阵设计方法将功能权限与数据范围解耦,按组织架构自动映射最小必要授权单元。在文档协作中,它支持从文档到区域乃至单元格级的精细化管控,配合本地与云端一致的策略校验;在邮箱场景中,可按部门、职级、项目维度配置收发、下载及归档查阅权限,实现外发分级审批与离职即回收;在自定义工作台与系统集成中,权限矩阵驱动应用可见、操作与数据三级权限隔离,打通多系统身份授权,消除信息孤岛与越权访问隐患。
该方法还能有效解决跨部门数据隔离与协同并存、外部人员临时访问、历史版本泄露及分享链接碎片化等难题。通过行列权限与角色交叉定义,敏感表格自动隐藏非授权区域;外部协作者被纳入独立权限象限,限定访问时长与操作类型并附加水印溯源;文档历史版本亦按密级匹配可恢复人员范围,防止快照级泄露。某跨国能源装备制造集团借助六级权限矩阵,将核心研发图纸按“集团-区域-法人-部门-项目-个人”动态分级,实现外部分享自动脱敏与水印追踪,技术外泄事件显著下降;某省级教育平台依托八级权限矩阵,精准隔离局校家数据边界,学生隐私误发事件归零。值得注意的是,WPS 365不同版本对权限矩阵的深度支持有所差异:商业协作版提供基础团队协作与文档安全管控;商业高级版增加日志审计、AD域同步及单元格级授权能力;商业旗舰版则开放完整接口与组织管理权限,支撑复杂分权中台与千人千面工作台,而WPS项目管理、WPS合同与电子签等增值模块均需额外加价购买,企业可按需联系销售开通。
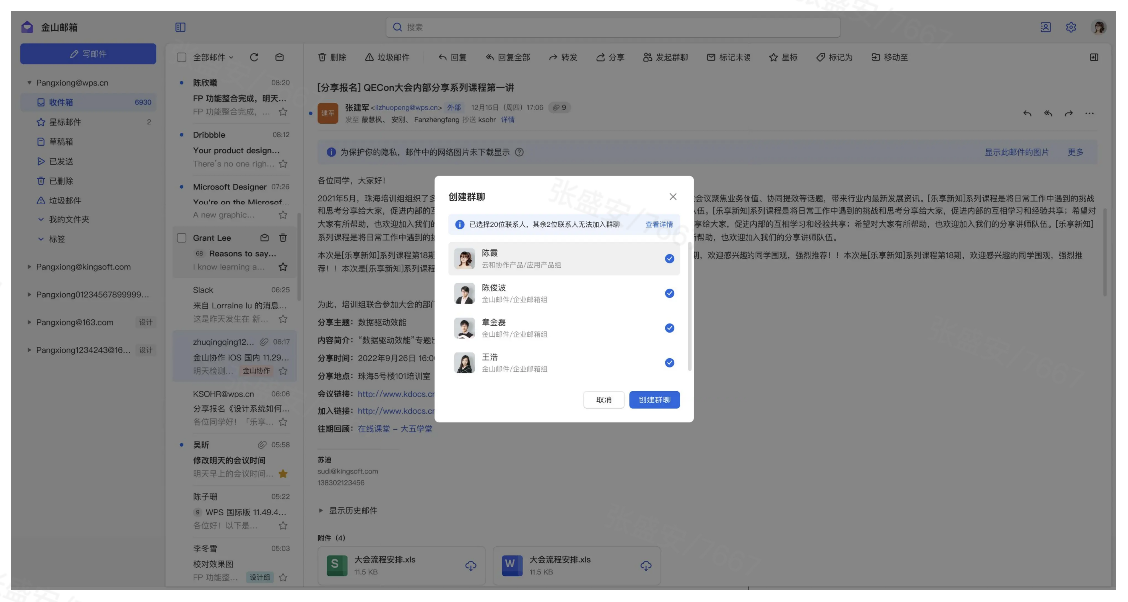
WPS 365权限矩阵设计方法将静态授权升级为覆盖员工全生命周期的动态治理体系。通过与HR系统、组织架构库实时同步,矩阵可在人员入职时自动开通最小必要权限集合,转岗时按新角色即时切换数据范围与功能边界,离职或项目结束后则触发T+0级权限冻结与资产移交,彻底消除账号滞留导致的隐性泄露通道。这种“入即开通、变即调整、离即回收”的闭环机制,使企业告别手工台账与滞后审批,将权限回收窗口从数天压缩至实时完成。
在外发协作与跨网交换场景中,权限矩阵进一步构建“内部核心域-外协隔离域-供应链预览域”的多层防护。外发邮件或文档时,系统依据密级标签自动触发分级审批流,高危下载、转发行为实时告警并留痕;针对跨网数据交换,矩阵通过脱敏预览与临时授权组合策略,使外部人员仅在限定时段内可见指定内容,且所有操作附加包含用户身份与访问时间的动态水印,一旦发生截图外泄,可结合日志快速定位具体节点与责任人。
该方案已在高合规行业得到验证。某半导体制造企业依托“岗位-项目-密级”三维权限矩阵,打通内外网及ERP四大业务系统账号体系,实现员工离职当天全平台账号自动冻结,核心工艺文档按绝密/机密/秘密自动匹配水印与下载权限,技术泄密事件下降95%;某跨区域医疗集团搭建六级权限矩阵,使患者病历、药品价格按职称与执业地点动态授权,跨院调阅自动脱敏,离职医护账号T+0回收,顺利通过等保三级与医疗数据合规专项检查。
针对大型集团、政务及教育等多层级组织的分权治理需求,WPS 365权限矩阵设计方法将组织架构映射为可继承、可拆分的权限模板,支撑“集团统管、分支自治”的治理模式。各法人实体、区县学校或业务部门在统一基座上获得独立管理边界,管理员通过矩阵按域授权,告别超级管理员权限过度集中的隐患;同时可按岗位一键分发千人千面的工作台视图与应用入口,实现操作权限、数据范围、功能可见性的三级隔离,让区域IT与部门负责人在授权范围内灵活管理,确保全局策略与本地自治平衡。
在开放平台与系统集成层面,权限矩阵作为统一身份授权的“安全基座”,深度打通OA、ERP、CRM等异构系统,消除第三方接入后的权限孤岛。针对API调用,矩阵在接入层按应用、接口、数据范围三维校验,实时阻断越权请求;面对分散的分享链接,建立与矩阵角色的一一映射,支持按部门、项目、有效期多维度批量治理。此外,矩阵将存储额度纳入资源维度,按团队与职级联动分配空间配额与上传下载权限,防止资源滥用与超限风险。所有外部分享与高危操作均自动附加携带用户标识的动态水印,结合全链路日志,实现跨系统、跨网域的可追溯、可定责。
传统企业邮箱、云文档、业务工作台往往各自维护一套权限体系,导致同一员工在不同系统中权限冲突、数据视图割裂,形成新的信息孤岛。WPS 365将权限矩阵升级为跨场景统一中台,使邮件、文档、会议、IM及第三方应用基于同一套组织架构与角色模型进行授权,实现“一次配置、全场景生效”的权限策略互通。
在邮箱场景中,权限矩阵按组织、岗位、项目维度自动映射收发、转发、下载及归档查阅权限,敏感外发邮件自动触发分级审批与实时告警,离职或调岗时邮箱权限随组织架构变更即时回收,避免邮件资产滞留;在文档场景,本地编辑与云端协作通过同一矩阵校验,支持区域级、单元格级隐藏与只读控制,AI写作与数据分析能力严格继承当前文档的权限边界,确保敏感数据不脱域使用;在自定义工作台场景,矩阵按角色一键分发差异化界面布局,实现功能入口、业务操作与底层数据的分层隔离,各岗位登录后仅呈现授权应用视图,且与集成的OA、ERP、CRM系统共享统一身份授权,消除应用入口的越权隐患。
相较于传统邮件客户端或单一在线文档工具,WPS 365权限矩阵的颗粒度更细,且深度适配国内组织架构与信创环境,满足等保三级及金融、政务、法务等高合规行业要求。企业在替换Office或升级现有协同平台时,可将分散的权限体系平滑迁移至统一矩阵,无需重建组织架构,即可实现全办公场景下的精细化分权与全域安全合规。
原有权限粗放导致外协图纸多次违规下载,部署六级权限矩阵后,实现核心研发图纸自动脱敏、水印追踪与行为审计,外部协作者临时授权。
局校家数据边界模糊致学生隐私误发,通过八级权限矩阵精准隔离数据,配置字段级权限与水印溯源,家长端自动屏蔽敏感信息。
内外网权限割裂,离职工程师保留内网账号致工艺参数外泄,搭建三维权限矩阵打通4大系统,密级标签自动匹配水印与下载权限。
WPS 365权限矩阵设计方法通过功能权限与数据范围解耦、最小必要原则及行列角色交叉定义,构建覆盖文档、邮箱、工作台及第三方系统的统一权限中台。该方法有效解决传统企业权限粗放导致的数据越权、泄密风险,实现跨部门数据隔离与协同并存,破解外发协作、历史版本、分享链接碎片化及外部人员临时访问等失控难题。通过入转离动态闭环治理、单元格级精细化管控、动态水印溯源与API三维校验,企业可将审批周期从数天压缩至分钟级,技术外泄事件下降超九成,实现全场景数据安全与高效协同。

基于WPS 365权限矩阵的合同全生命周期管理,实现审批、签署、归档精细化分权,防止合同越权查阅与泄露,适配高合规企业。




与WPS 365协作平台打通的进销存工具,按角色隔离采购、销售、库存数据,确保经营数据仅在授权范围内可见。

在WPS 365统一权限体系下管理项目任务与文档,实现项目成员按角色获取最小必要权限,防项目数据外泄。

与WPS 365深度集成的新零售SaaS,基于组织架构自动映射业财权限,实现门店、财务数据的精细隔离与实时协同。




畅捷通旗下智能财务应用,对接WPS 365后按岗位与组织授权,保障财报数据仅对合规角色可见,满足审计要求。

面向商贸企业的进销存工具,融合WPS 365权限中台,实现采购、销售、仓管角色权限自动匹配,防越权操作。
基于WPS 365权限矩阵的合同全生命周期管理,实现审批、签署、归档精细化分权,防止合同越权查阅与泄露,适配高合规企业。
与WPS 365协作平台打通的进销存工具,按角色隔离采购、销售、库存数据,确保经营数据仅在授权范围内可见。
在WPS 365统一权限体系下管理项目任务与文档,实现项目成员按角色获取最小必要权限,防项目数据外泄。
支持文档区域、单元格级隐藏与只读,敏感内容精准防泄密,协作无忧。
按部门职级配置收发权限,外发自动分级审批并留痕,防泄露。
入职即开通、转岗即切换、离职即回收,消除账号滞留隐患。
通过行列权限交叉定义,自动隐藏非授权区域,兼顾隔离与协同。
限定访问时长与操作类型,附加动态水印,杜绝临时权限失控。
打通OA、ERP等异构系统身份,消除权限孤岛,实现应用三级隔离。
基于统一权限矩阵,实现文档、邮箱、工作台全场景精细化管控,动态治理入转离全周期,从源头阻断数据泄露。
