

WPS 邮箱
实时接收弱权限扫描告警与整改工单,外发审批及权限回收通知直达邮箱,助力管理员快速响应,闭环处理文档安全风险。
实时接收弱权限扫描告警与整改工单,外发审批及权限回收通知直达邮箱,助力管理员快速响应,闭环处理文档安全风险。

AI智能驱动弱权限排查,自动识别过度共享、离职残留等高危风险,生成可视化整改建议,让文档安全治理更高效。

一键汇总弱权限扫描结果,可视化统计过度授权与风险外链数量,支持批量整改台账管理,让排查进度清晰可控。

自动抽取文档共享链路及敏感内容,智能识别外发风险与权限配置异常,精准定位整改目标,提升排查效率。

内置权限申请、外发审批与巡检登记表单,联动排查引擎自动复核分享范围,固化安全流程,让弱权限整改有迹可循。
WPS 365弱权限排查功能面向企业管理员提供一键扫描、批量整改与信创适配能力,自动识别离职残留权限、过度共享文件夹及高风险外链,支持批量回收、分级密级标定与文档不落地策略。适用于生物医药、通信运营商、三甲医院等场景,3-7天完成全量权限审计,满足等保三级与行业合规要求,实现文档全生命周期可视、可控、可审计。
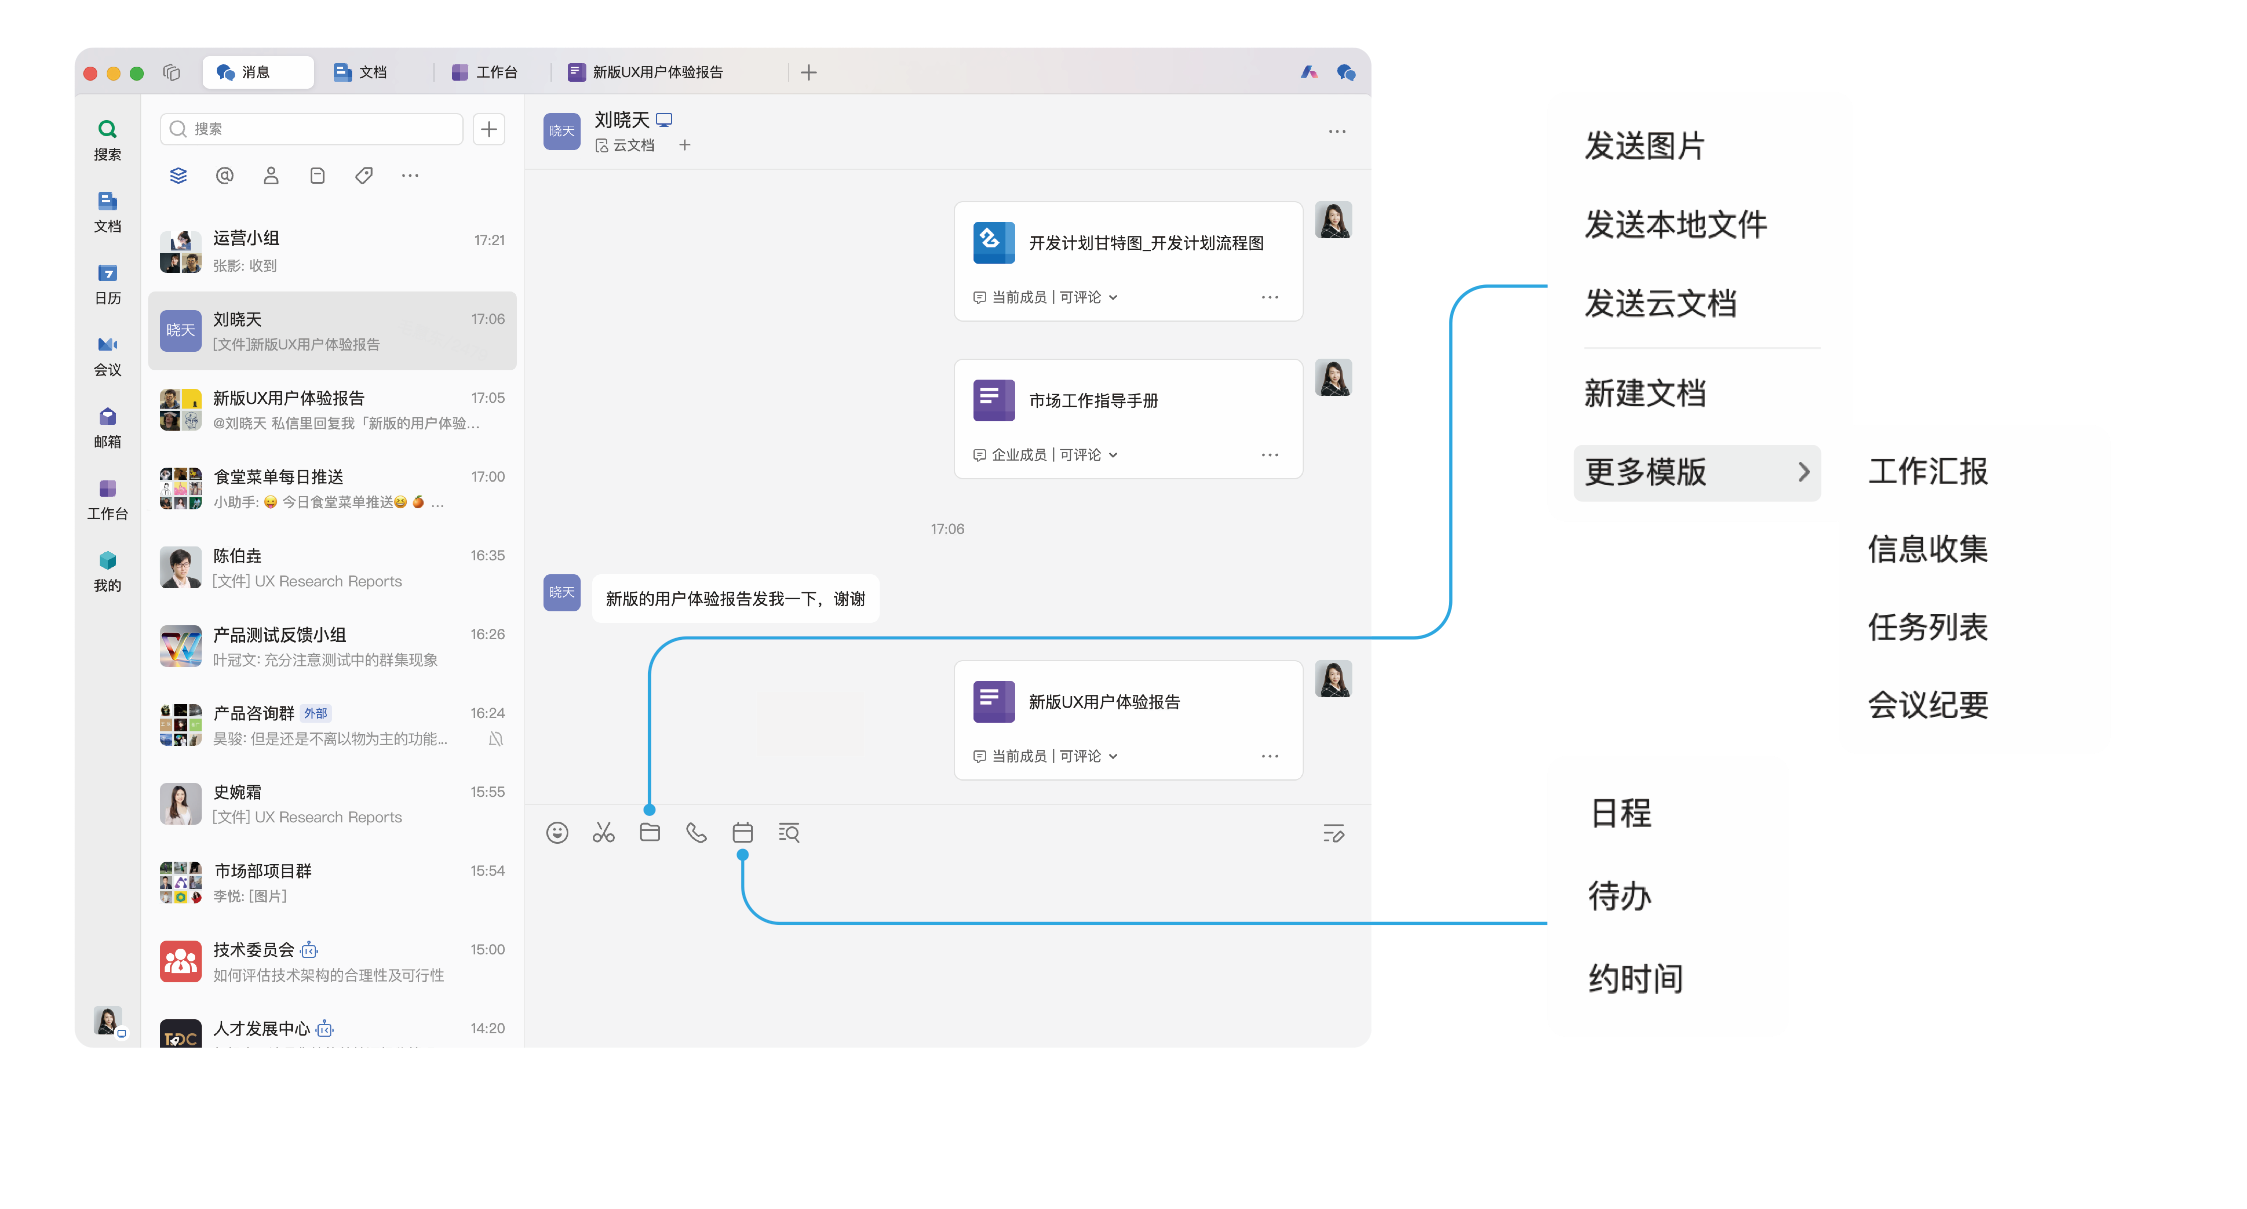
企业管理员上手弱权限排查,可直接登录WPS 365管理后台,在文档安全治理模块中发起一键扫描。该深度治理功能主要面向商业高级版(399元/人/年)及商业旗舰版(599元/人/年)完整开放,系统自动识别过度共享文件夹、离职员工残留权限及对外公开链接等高危风险点,并生成可视化整改清单。面对成百上千的历史文档,无需人工逐条核对,管理员可依据扫描结果批量回收过度授权、关闭高风险外链,同时对离职或转岗账号执行一键权限回收与文档转让,快速缩小暴露面。
在整改过程中,可结合分级密级标定与细粒度权限策略,将文档权限收紧至查看、评论、编辑或管理的最小必要范围,并启用外发审批、隐写水印及禁止下载策略,构建文档不落地闭环。系统全程留痕并支持二级回收站与历史版本回溯,满足合规审计要求。对于信创或混合云环境,同样支持统一身份与跨平台权限策略同步,确保排查结果在全终端生效。例如某上市生物医药集团曾在案例实践中三天完成全量扫描与权限收紧,某省级通信运营商亦通过一周排查补齐信创替代后的权限真空,信息科团队可参照此类路径,结合单位实际规模制定分阶段排查计划。
在初步完成全量扫描与批量整改后,企业需将弱权限排查嵌入日常业务流与信创架构,构建长效治理机制。针对大型三甲医联体,信息科可将排查引擎与HIS、OA及科研系统对接,在医生轮岗、实习到期等节点自动触发权限复核,联动患者隐私分级脱敏与隐写水印,避免病历、检查报告通过公开链接在科室群无序流转。医美连锁与医疗器械企业则可在总部到门店的供应链看板中内置权限巡检,利用智能表单自动识别客户档案与产品注册资料的过度授权,一键回收离职外包人员权限并关闭高风险外链。
在信创与混合云环境中,管理员应统一X86与信创双平台的身份与权限策略,实时同步排查结果,防止国产替代迁移期出现越权真空。同时,将排查延伸至智能会议场景:会前预审参会身份,会中强管控禁麦锁定,会后自动回收纪要、录制及协同文档权限,消除会后长期敞口。结合开放平台API接入黑马校对实现内容自动审核,并配置IP设备白名单、外发审批落地加密与操作审计,最终形成覆盖内容质量、访问控制与全终端信创适配的安全闭环,持续满足等保三级与行业合规要求。
为让弱权限排查从独立工具进化为企业数据治理的基础设施,WPS 365开放平台提供标准化API与SDK,支持将扫描引擎深度嵌入现有LIMS、ERP、CRM及OA等业务系统。以生物医药企业为例,当研发资料在系统中完成审批流转后,可自动调用排查接口对该批次文档的共享链路进行复核,若检测到外协单位越级访问或默认全员可编辑,系统立即触发拦截并推送整改工单至安全管理员。医美连锁与医疗器械企业则可在门店管理及供应链系统中嵌入排查插件,实时监测客户档案、产品注册资料的分享范围,一旦发现公开链接或离职外包人员残留权限,自动关闭共享并归档文档。
通信运营商亦可借助开放接口将排查结果同步至内部工单与ITSM平台,实现权限异常事件的分级告警与闭环跟踪。这种深度集成模式无需员工改变原有业务操作习惯,即可在数据产生、流转、归档的各环节实现权限自动巡检与风险前置拦截,大幅降低人工排查成本,让弱权限治理隐形于日常业务之中,持续提升政企客户的数据安全运营效率。
弱权限排查完成首轮整改后,企业需建立动态加固机制,防止风险“回潮”。针对离职、外发、会议三大高危场景,建议将排查结果与HR系统联动:员工离职或转岗时自动触发权限复核,一键回收文档访问权并强制完成资料转让;对外分享必须经审批流,同步启用落地加密与隐写水印,确保外发文件可追踪、可召回;智能会议场景下,会前排查参会者身份,会后自动回收纪要、录制及协同编辑权限,消除长期敞口。
在技术层面,管理员应通过后台配置IP段与设备白名单,限制异常终端接入,同时开启禁止下载、全程操作留痕及二级回收站策略,确保文档即使被误删或恶意清理也可恢复。对于内容安全,可借助黑马校对API在文档流转前自动完成错别字、标点及敏感词过滤,形成“内容质量+访问控制”双保险。此外,将排查引擎设为按月或按季度自动巡检,持续扫描僵尸账号与过度授权文件夹,满足等保三级及行业合规审计要求。
不同行业可据此快速复制落地:医美与医疗行业重点加固患者病历与临床照片的外发链路,通信运营商聚焦机要公文的双域隔离与权限回收,生物医药企业则紧盯研发配方与工艺资料的跨部门共享。通过“排查—整改—复核”闭环,弱权限治理将从一次性项目进化为企业数据治理的持续运营能力,真正实现权限资产全生命周期可视、可控、可审计。
万余研发临床文档分散,权限混乱,核心工艺文件全员可编辑,离职人员仍可外网访问,人工排查无从下手。部署WPS 365后,通过弱权限排查引擎一键全量扫描,自动标记过度授权与离职未回收账号,批量收紧权限并完成密级标定。
省公司十余部门、数千员工文档权限管理混乱,机要文件通过永久链接在内部群流转,离职人员长期可访问历史文档,弱权限排查依赖人工台账。部署WPS 365私有化平台后,一周完成全量扫描,自动识别并回收僵尸权限,关闭高风险共享,实现双域隔离。
两千余名医护人员文档权限粗放,病历与科研数据通过公开链接在科室群流转,实习生、轮岗医生离职后权限未回收,患者隐私泄露风险高。部署WPS 365后,三天完成全院扫描,自动回收过期权限并关闭公开外链,实现医疗文档分级管控。
企业管理员登录WPS 365管理后台,在文档安全治理模块一键发起全量扫描,自动标记过度共享、离职残留权限及高风险外链,按可视化整改清单批量回收授权、关闭外链并标定密级。参照医药、通信、医疗等行业案例,通常3至7天可完成首轮整改。建议后续通过API将排查引擎嵌入OA、ERP等业务系统,联动HR自动复核人事变动权限,设置按月或季度自动巡检,形成“扫描—整改—加固—审计”的长效闭环,持续满足等保与行业合规要求。

携手WPS 365,为财务文档提供自动权限复核与加密外发,防止敏感财务数据泄露,适配等保合规与信创环境,提升业财协同安全水位。




结合WPS 365文档安全治理,自动巡检销售合同、客户资料等过度授权,一键关闭高风险外链,守护商贸企业核心生意数据。

与WPS 365深度融合,实现项目文档权限细粒度管控与自动巡检,助力企业减少过度共享风险,提升研发、交付全周期的数据安全与协作效率。
携手WPS 365,为财务文档提供自动权限复核与加密外发,防止敏感财务数据泄露,适配等保合规与信创环境,提升业财协同安全水位。
结合WPS 365文档安全治理,自动巡检销售合同、客户资料等过度授权,一键关闭高风险外链,守护商贸企业核心生意数据。

与WPS 365联动,实现财务账表、凭证的权限最小化与操作审计,支持水印追溯,确保会计档案在混合云和信创平台安全合规。

基于WPS 365强权限体系,提供合同文档全生命周期管理,支持外发审批、隐写水印、禁止下载,构建合同安全闭环,满足合规审计要求。



与WPS 365深度融合,实现项目文档权限细粒度管控与自动巡检,助力企业减少过度共享风险,提升研发、交付全周期的数据安全与协作效率。

集成WPS 365权限排查引擎,实时监测库存、订单文档分享范围,自动回收离职人员权限,保障进销存数据在门店、总部间安全流转。
自动识别过度共享、离职残留与公开链接,生成可视化整改清单,快速缩小暴露面。
联动HR系统,离职转岗自动触发权限复核,一键回收文档并完成资料转让。
对外分享必经审批,启用隐写水印与落地加密,确保外发文件可追踪、可召回。
X86与信创环境权限策略实时同步,避免国产替代迁移期出现越权真空。
会前身份预审,会后自动回收纪要及文档权限,消除会议长期敞口风险。
开放API嵌入LIMS/ERP等系统,权限巡检前置拦截,让弱权限治理隐于日常。
面向商业高级版与旗舰版,支持全量扫描历史文档,自动识别过度共享、离职残留权限与高风险外链,批量整改并生成可视化清单,全程留痕满足合规审计。
